
nullorigin
 rakib-nyc/nullorigin
연구 전용 AI 워터마크 견고성 툴킷: 로컬 리버스 프록시가 C2PA/EXIF/XMP, Unicode, 이미지/오디오 스테가노그래피, OOXML/PDF 메타데이터를 제거하고 Trojan Source를 스캔합니다.
static-code-analysisweb-proxies-interceptionsteganography+4
4
rakib-nyc/nullorigin연구 전용 AI 워터마크 견고성 툴킷: 로컬 리버스 프록시가 C2PA/EXIF/XMP, Unicode, 이미지/오디오 스테가노그래피, OOXML/PDF 메타데이터를 제거하고 Trojan Source를 스캔합니다.
 xoreaxeaxeax/schrodingers-toctou
컴파일러가 생성한 메모리 로드를 탐지하여 안전한 C 코드가 TOCTOU 취약점으로 변질되는 것을 방지합니다. 자동화된 소스 감사, Unicorn 기반 바이너리 분석, 100개 이상의 프로젝트에 걸친 컴파일러/아키텍처/플래그 스윕을 포함합니다.
 0xdea/ghidra-scripts
엄선된 Ghidra 스크립트로 리버스 엔지니어링 및 취약점 분석을 자동화하세요: 안전하지 않은 함수 탐지, 디컴파일러 의사 코드 추출, Objective-C 교차 참조 수정, MIPS 시스템 콜 해석.
 offensive360/mcp-server
MCP 서버로, 로컬 코드베이스에서 SAST 스캔을 실행하고 심각도 및 수정 사항과 함께 결과를 반환하여 AI 어시스턴트가 보안 분석 및 수정을 수행할 수 있게 해줍니다.
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 niffyhunt/codeguard-copilot
AI 기반 보안 코파일럿으로, 코딩하는 동안 취약점을 잡아냅니다. 개발자를 위한 실시간 보안 스캔, 교육적 설명, 자동 수정 기능을 제공합니다.
 0p4n1k/noctyra
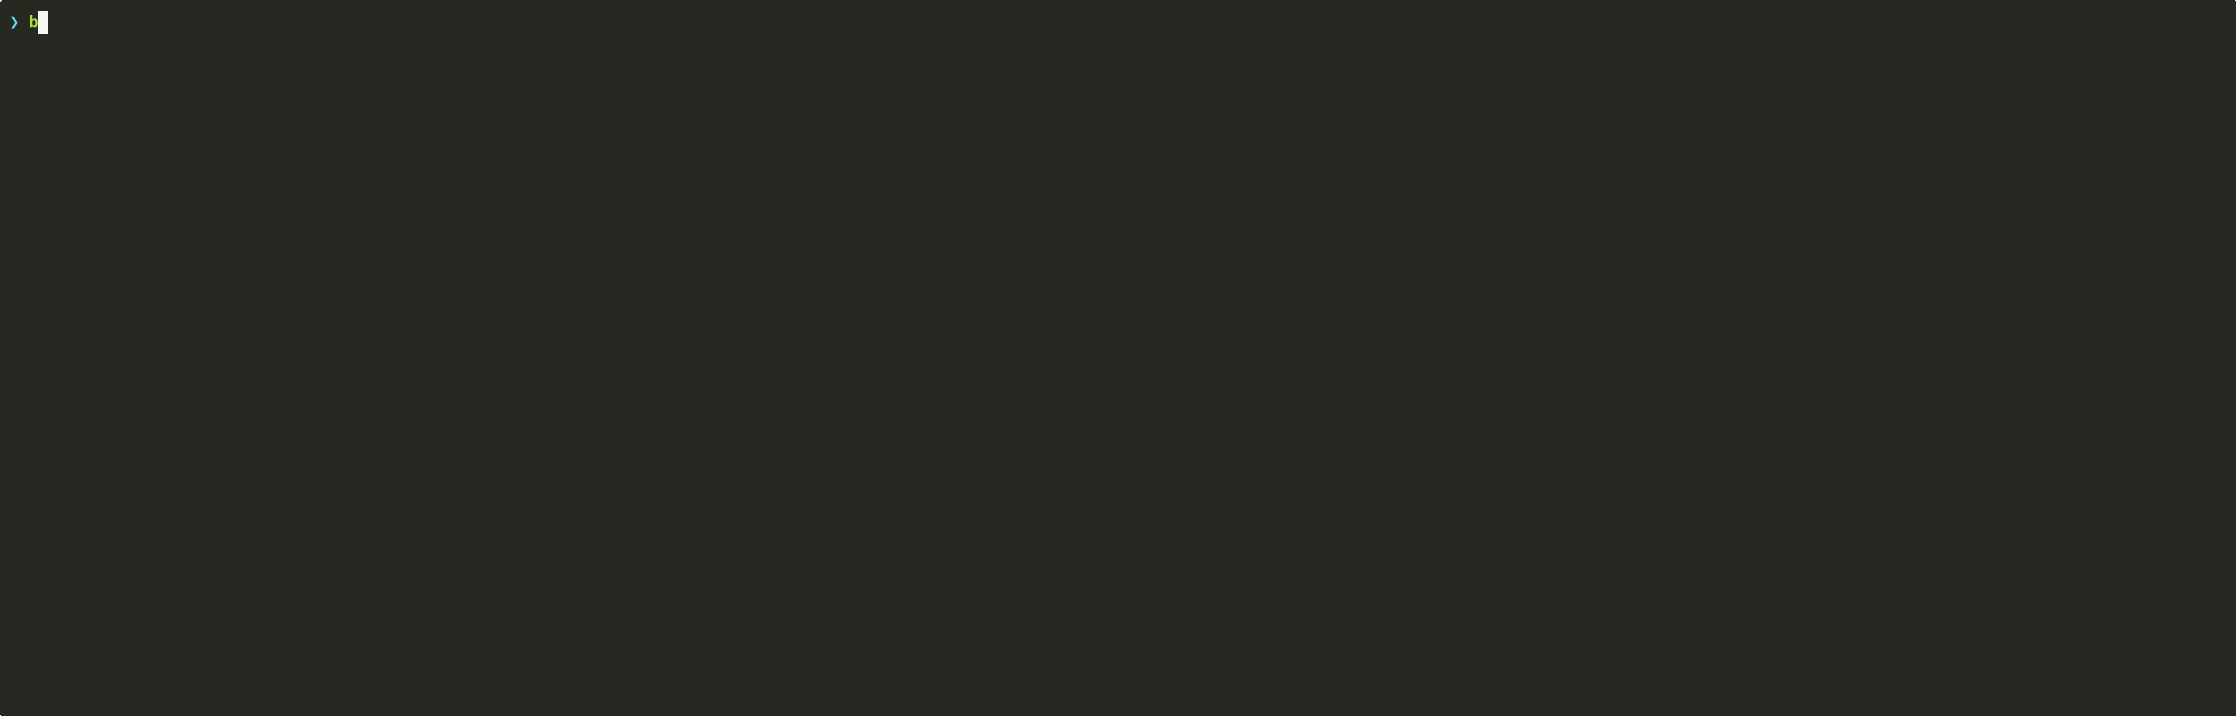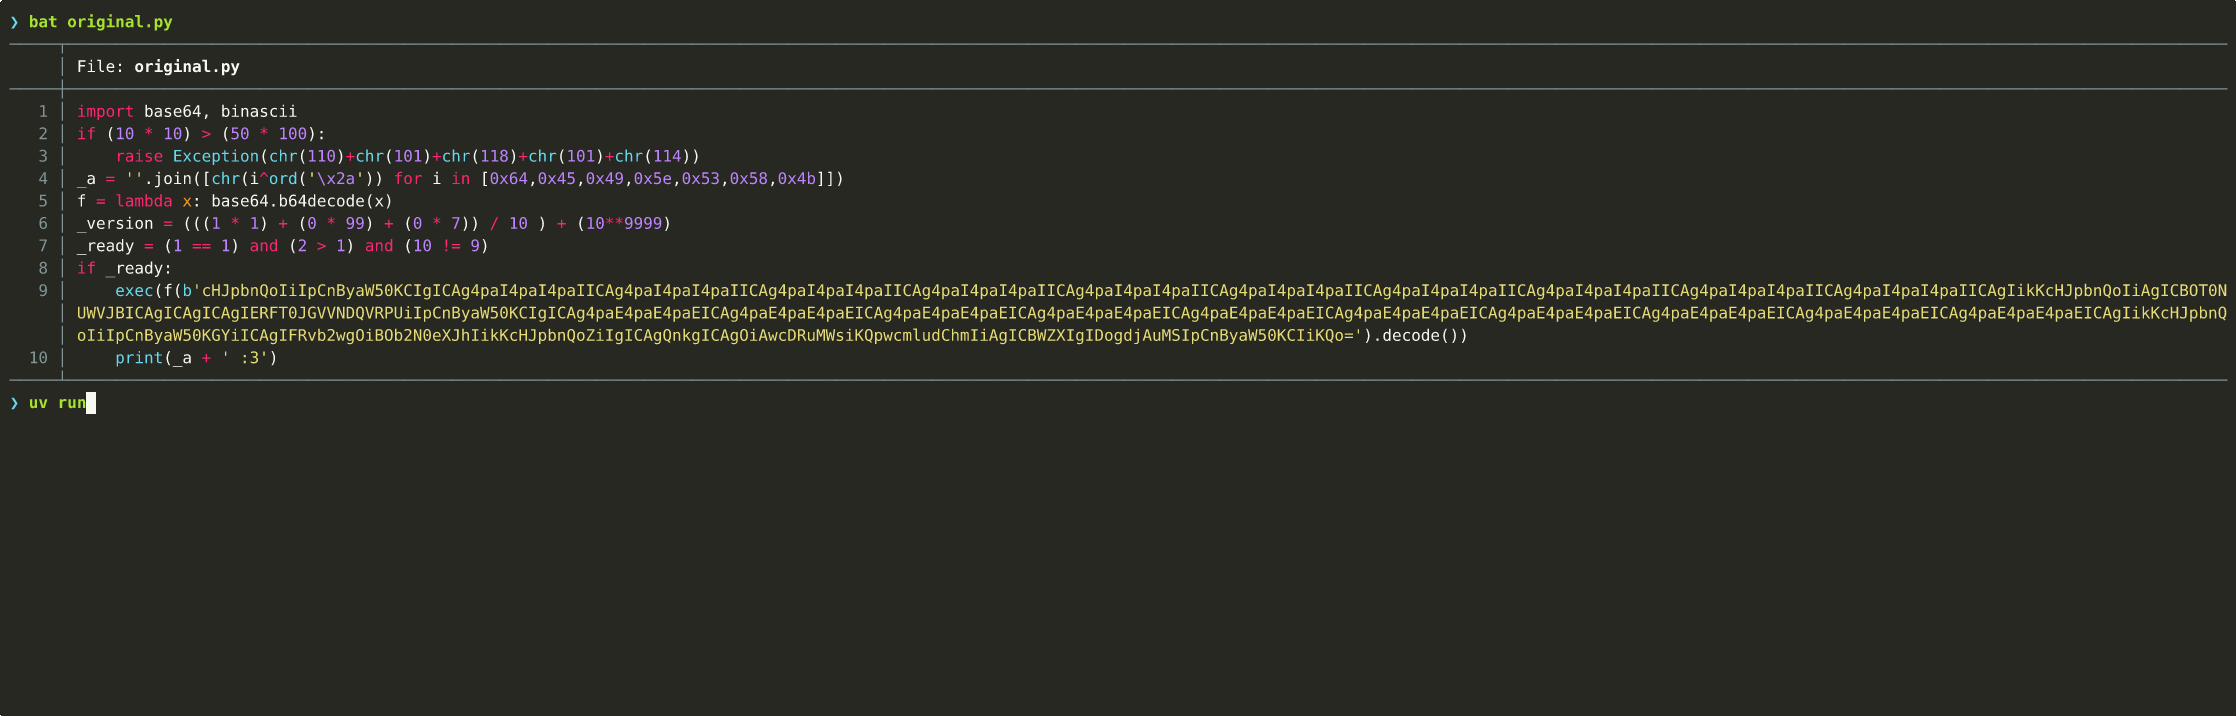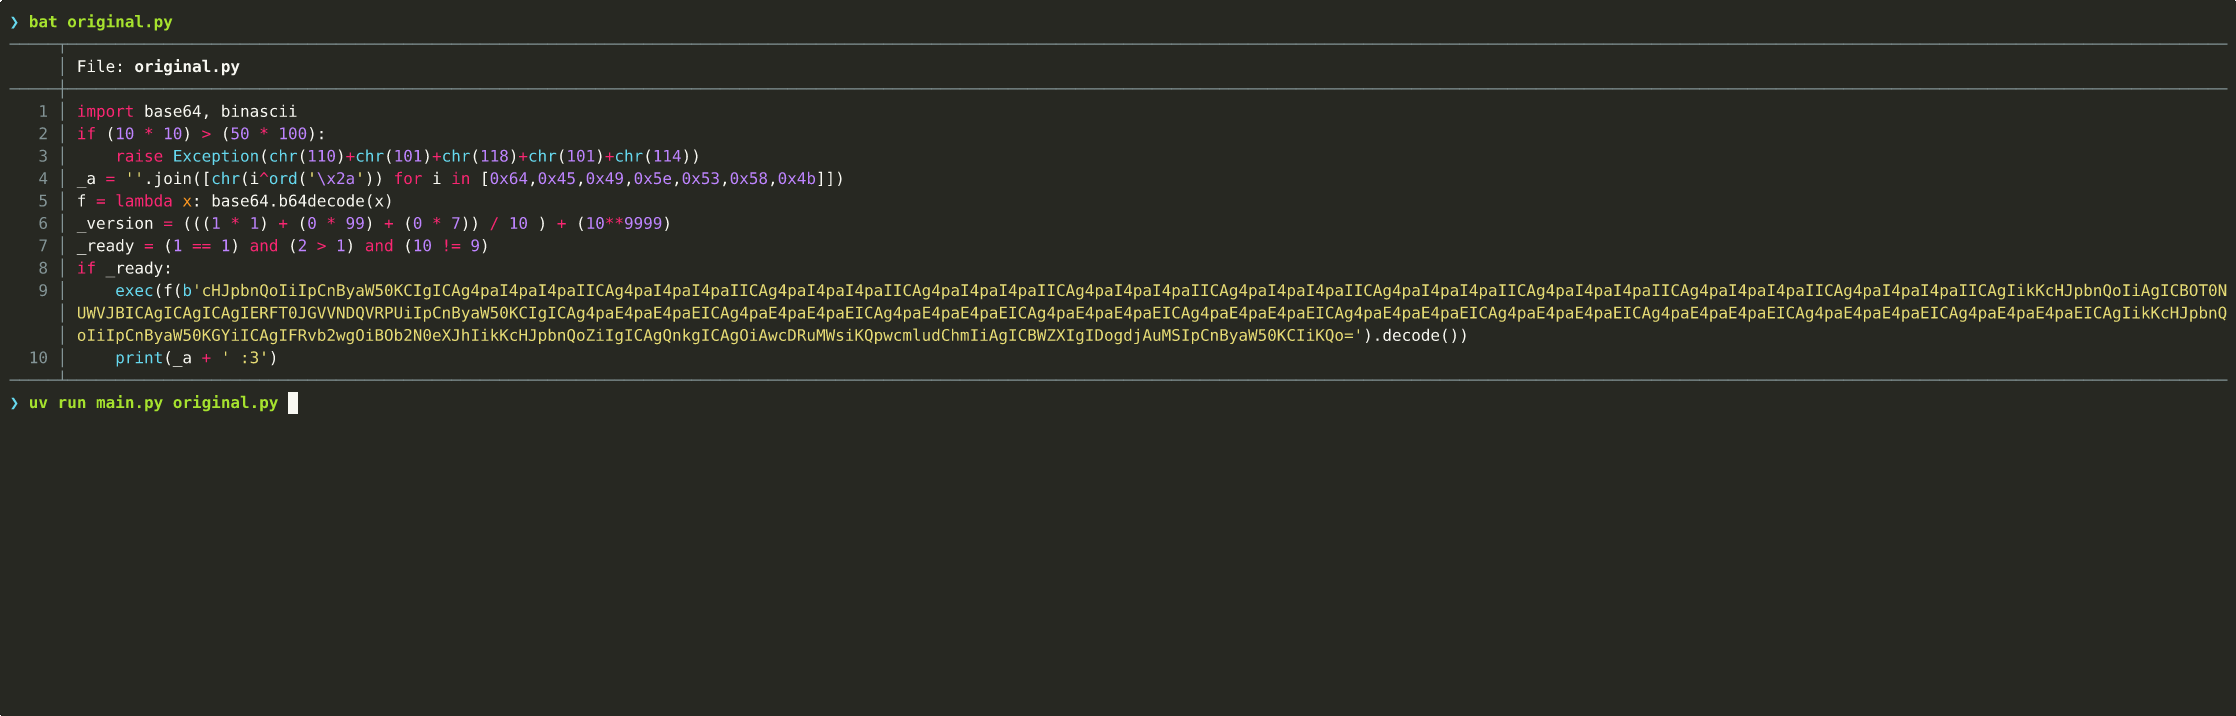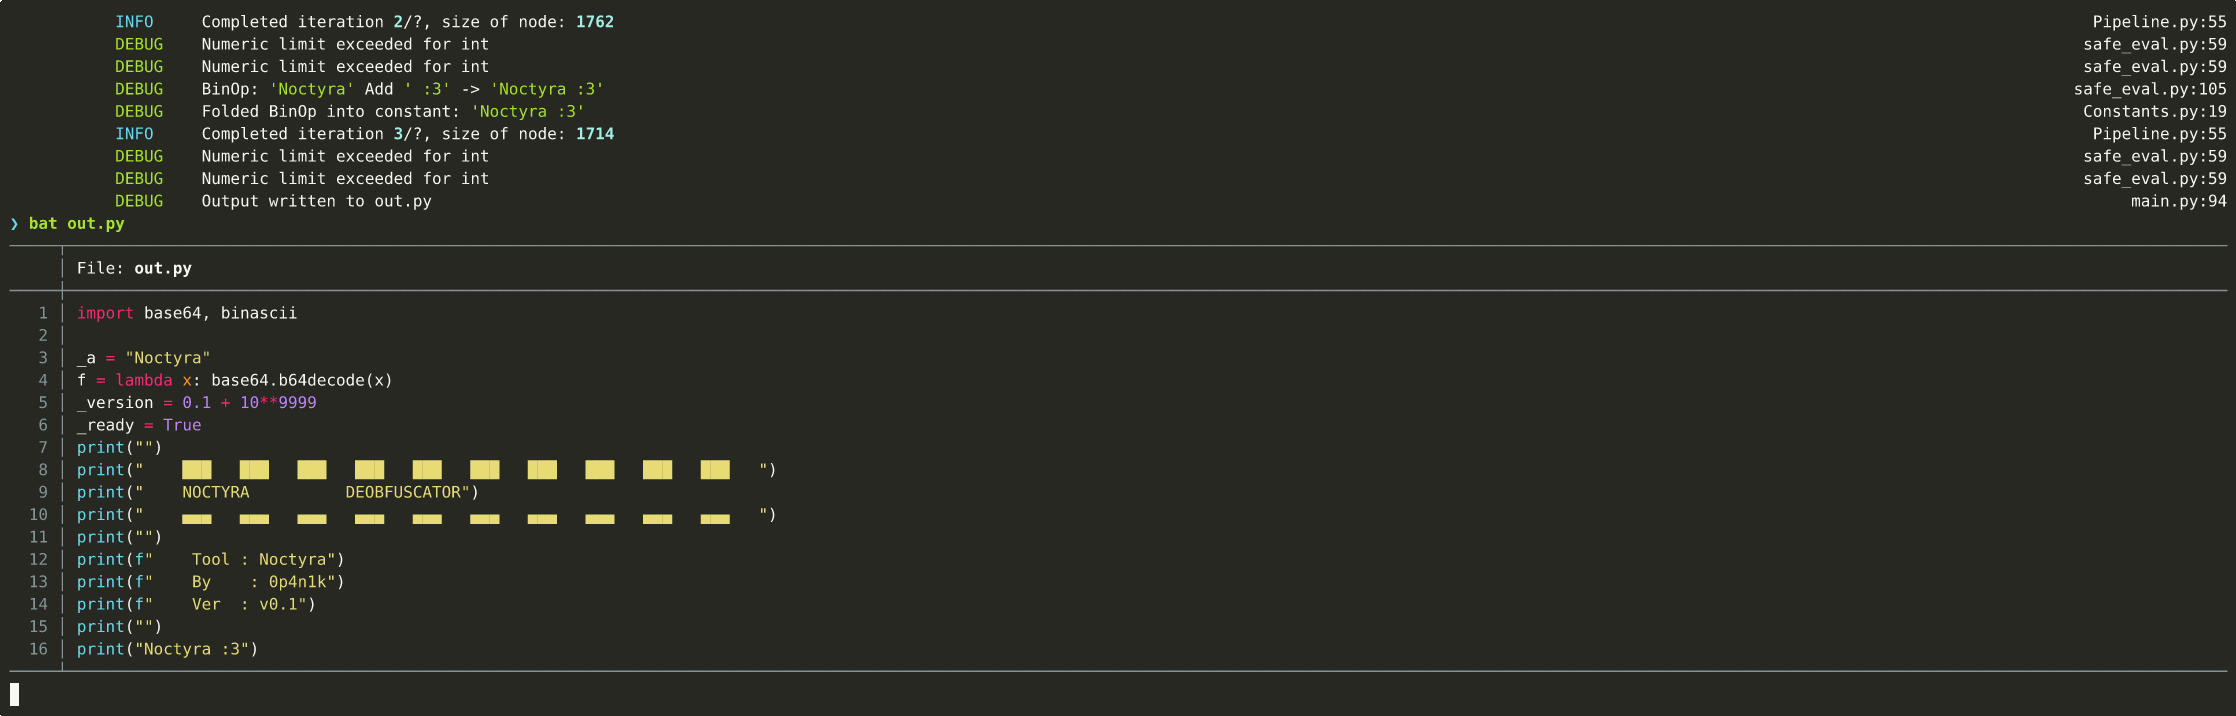
AST 기반 파이썬 코드 변환 및 난독화 해제 프레임워크
 slowql/slowql
차세대 SQL 정적 분석기. Rust로 작성됨. 282개 이상의 규칙. 거짓 긍정 제로. 보안, 성능, 신뢰성, 비용, 규정 준수, 품질. 14개의 SQL 방언. 오프라인. CI/CD 준비 완료.
 pantheon-security/medusa
AI 우선 보안 스캐너. v2026.7의 새로운 기능: Claude Code 손상 탐지 — 클론하기 전에 .claude/ 훅, 권한 및 스킬을 검증 — 그리고 항상 켜져 있는 AI 공격 시그니처 스캐너와 네이티브 Rust 및 PHP 규칙. 또한: medusa scan…
 martyx00/vulnfanatic-ng
BianryNinja 플러그인: 디컴파일된 바이너리에서 취약점을 식별하며 프로그래매틱 스캔과 LLM 지원을 모두 제공합니다.
 sonarsource/sonarcloud-scan
SonarCloud 분석을 트리거하는 Bitbucket Pipe
 roninforge/roninforge-hono
Hono v4(TypeScript 엣지 웹 프레임워크)용 Cursor 플러그인. BAD/CORRECT 쌍이 있는 59개의 LLM 회귀. hono ^4.12.19(>= 4.9.7, CVE-2025-59139용)에 고정됨. Express 미들웨어 누출, v3 시대 제거…
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 david-a-wheeler/flawfinder
C/C++ 소스 코드에서 취약점을 찾기 위한 정적 분석 도구
 bk-security/auth-header-trust-rules
헤더 신뢰 인증 우회 패턴(CVE-2025-29927 클래스)을 탐지하는 Semgrep 규칙입니다. bk-security.github.io의 동반 도구입니다.
 trailofbits/multiplier
C/C++ 빌드 산출물을 인덱싱하여 쿼리 가능한 전체 프로그램 데이터베이스를 만들고, 코드 감사 및 취약점 분석을 위한 AST, 토큰 및 IR 수준 API를 제공합니다.