
ShareHound
 p0dalirius/sharehound
네트워크 공유의 접근 권한을 BloodHound OpenGraphs로 쉽게 매핑하는 Python 도구
reconnaissancenetwork-mappingconfiguration-auditing+5
3101개월 전
p0dalirius/sharehound네트워크 공유의 접근 권한을 BloodHound OpenGraphs로 쉽게 매핑하는 Python 도구
 maverickaayush/onus
로컬 호스팅, 에어갭(air-gapped) 환경의 VAPT 플랫폼으로, 8개의 병렬 스캐닝 모듈을 실행하고, 발견 항목을 CVSS v3.1로 결정론적으로 점수화하며, 로컬 LLM을 통한 선택적 AI 생성 해결 방안과 함께 PDF 보고서를 생성합니다.
 a-poc/blueteam-tools
블루팀 / 사고 대응을 위한 도구와 기술
 yakushstanislav/ultraviolet
자체 호스팅 네트워크 탐색 및 검색 엔진으로, 지속적인 포트 스캔, 약 100개 서비스에 대한 심층 프로토콜 프로빙, 로컬 CVE 매칭, 그리고 인프라 인벤토리 및 위험 모니터링을 위한 전문 검색을 제공합니다.
 wattocyber/cantina
OSCP에 적합한 네트워크 정찰 오케스트레이터로, 포트 발견, 서비스 분류, 그리고 HTTP, SMB, FTP, SNMP, SSH 등에서의 열거 전용 플러그인 디스패치를 지원합니다.
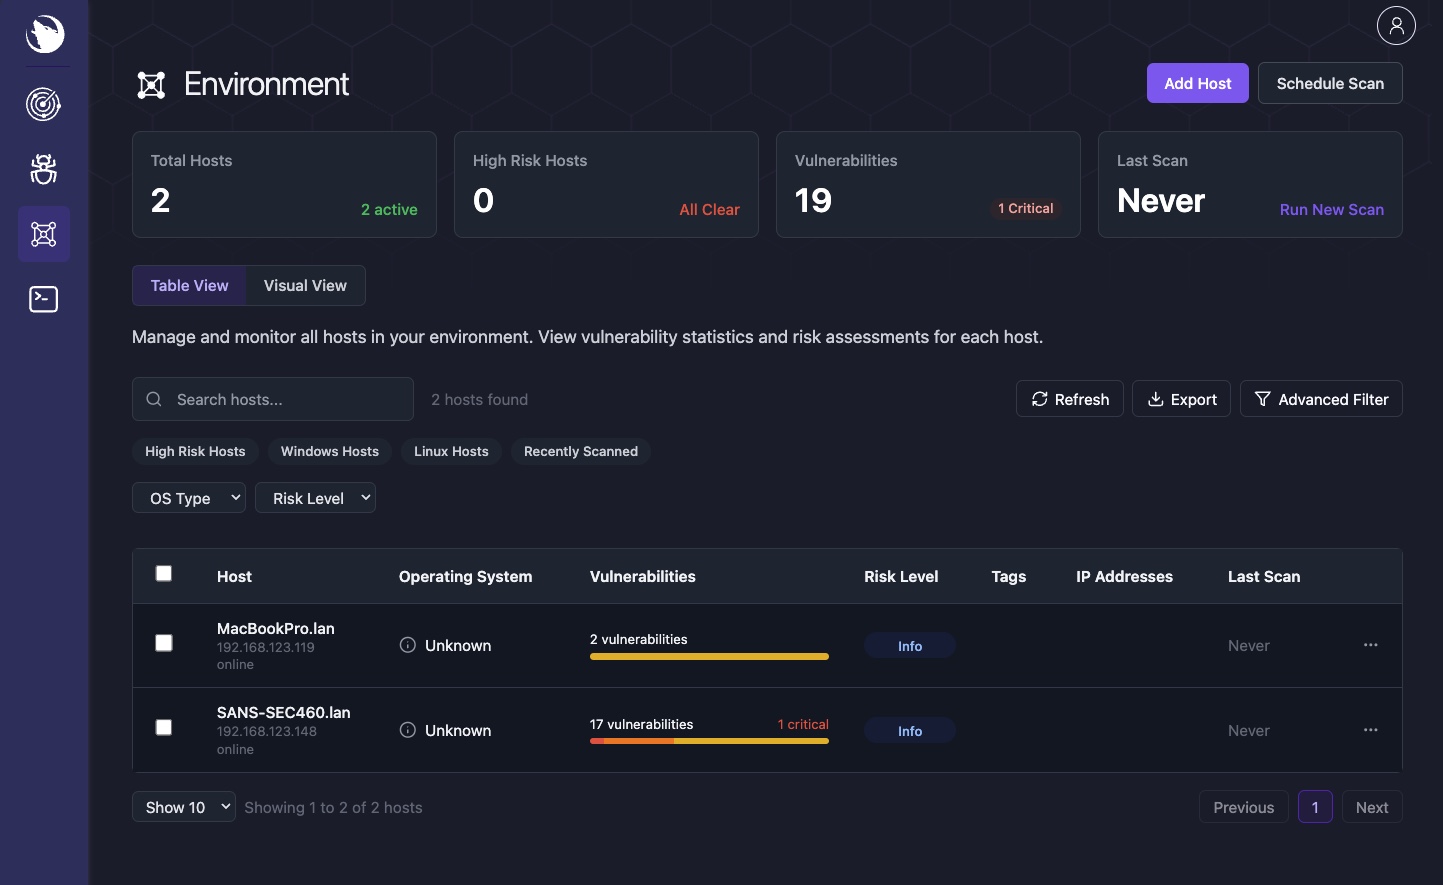 siriusscan/sirius
자동 네트워크 탐색, CVE 기반 탐지, CVSS 점수, 위험 대시보드, gRPC를 통한 원격 에이전트, 그리고 엔터프라이즈 보안 팀을 위한 현대적인 웹 UI를 갖춘 오픈소스 취약점 스캐너입니다.
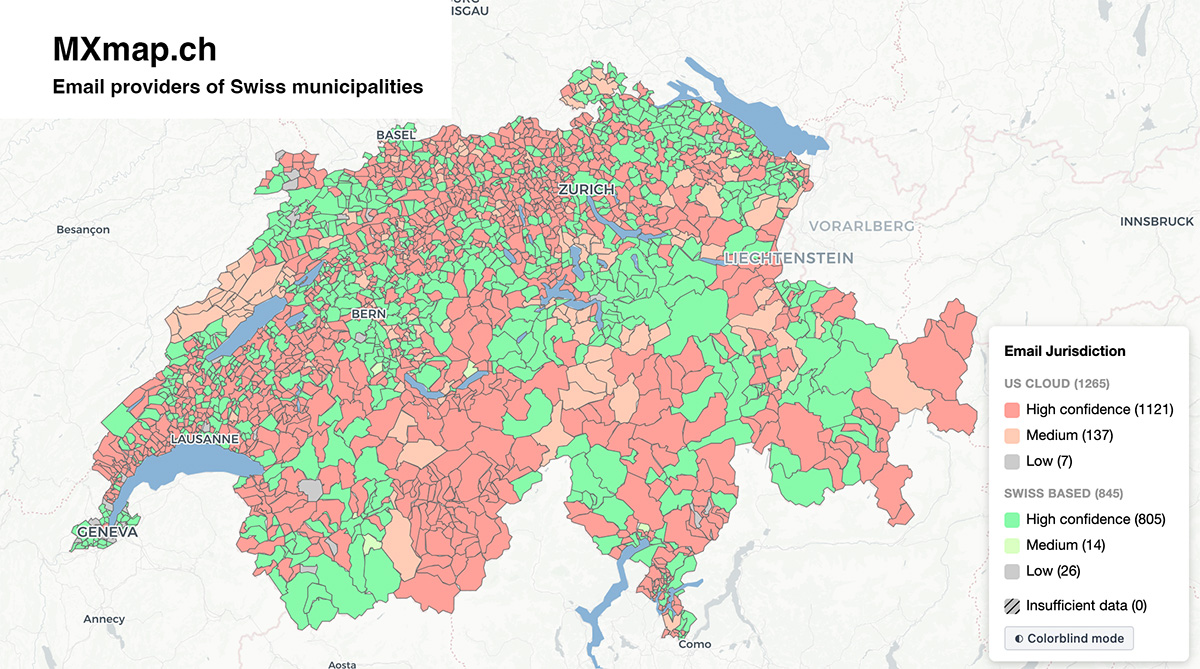 davidhuser/mxmap
스위스 지방자치단체 도메인을 분석하고, 웹사이트에서 이메일 주소를 스크래핑하며, MX, SPF, DKIM, DMARC 및 SMTP 프로브를 통해 이메일 제공업체를 분류하여 디지털 의존성을 매핑하는 자동화 파이프라인입니다.
 haruu77g/phantomprint
패시브 하이브리드 핑거프린팅 엔진 — 단일 패킷 전송 없이 호스트 식별
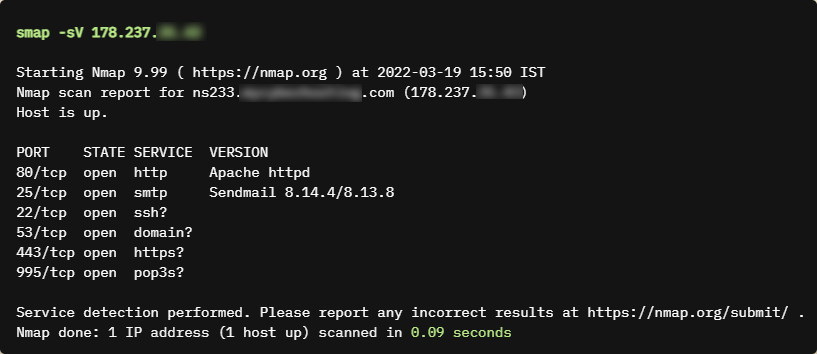
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 v-byte-cpu/sx
:vulcan_salute: 빠르고 현대적이며 사용하기 쉬운 네트워크 스캐너
 j3ssie/metabigor
네트워크 발견, 서브도메인 열거, IP 정보 보강, 시크릿 탐지를 위한 OSINT 정찰 도구로, 인증서 로그, Shodan 및 GitHub 코드 검색을 통해 작동하며 API 키가 전혀 필요 없습니다.
 idoka/awesome-canbus
:articulated_lorry: 사이버 보안 연구자, 리버스 엔지니어 및 자동차 전자 애호가를 위한 멋진 CAN bus 도구, 하드웨어 및 리소스
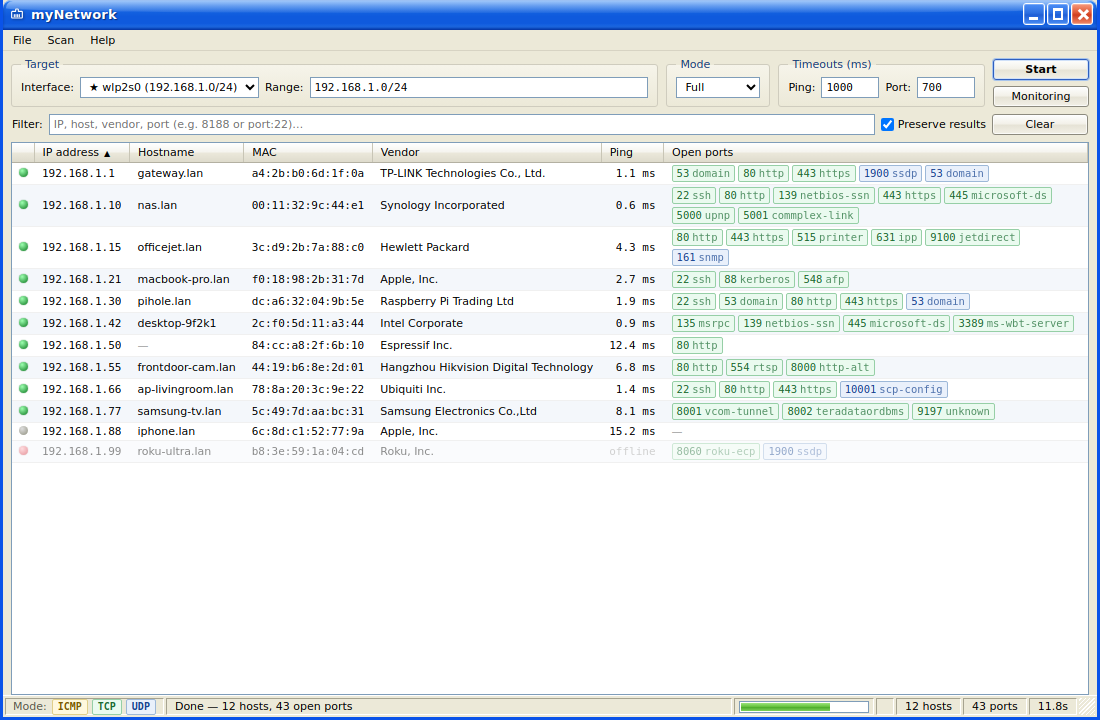 ancaferro/mynetwork
데스크톱 GUI를 갖춘 크로스 플랫폼 네트워크 및 포트 스캐너.
 cisagov/findcdn
HTTPS 헤더, CNAME 레코드, WHOIS 데이터를 핑거프린팅하여 도메인이 사용하는 CDN(Content Delivery Network)을 식별하도록 도메인을 스캔하며, JSON 출력과 모듈 지원을 제공합니다.
 znakar/sharktooth
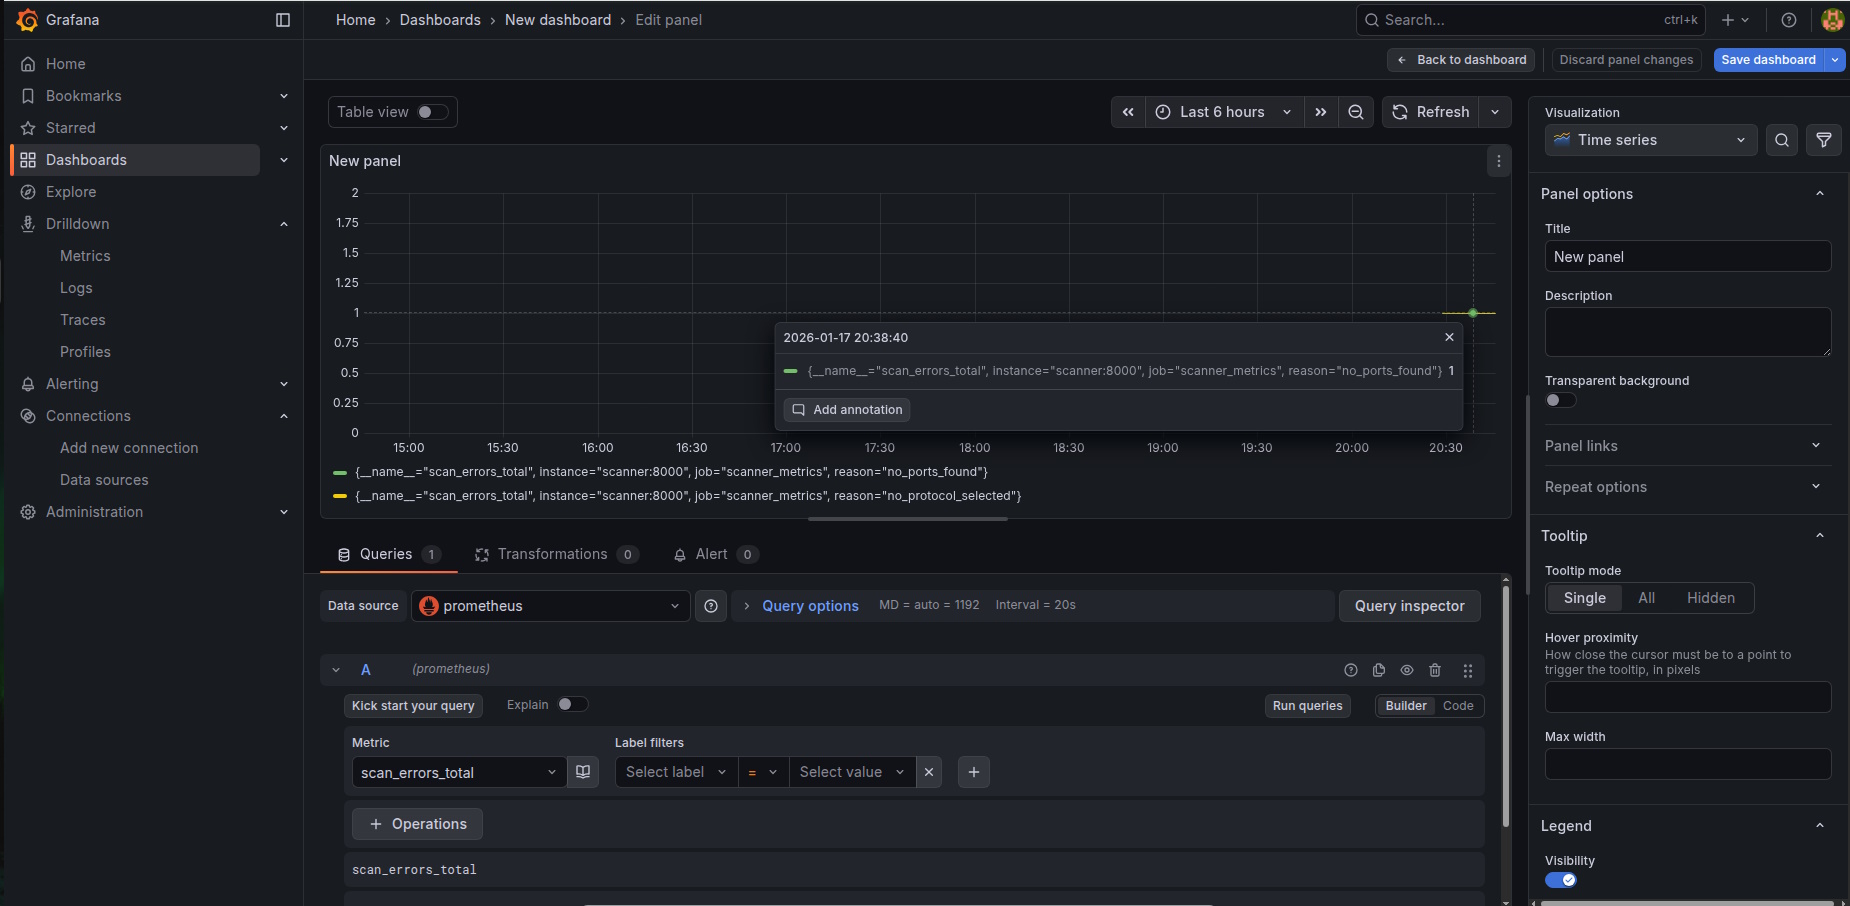
Docker 및 Prometheus + Grafana 통합을 지원하는 포트 스캐너. 멀티스레딩과 실시간 모니터링을 지원하는 네트워크 감사 도구.