
PentestingEverything
 m14r41/pentestingeverything
VAPT/AppSec 및 침투 테스트 가이드를 위한 완벽한 솔루션: 웹 | 모바일 | API | Thick Client | 소스 코드 리뷰 | DevSecOps | 무선 | 네트워크 침투 테스트 | SAST | DAST 등...
osintweb-securitynetwork-security+9
2.0k
m14r41/pentestingeverythingVAPT/AppSec 및 침투 테스트 가이드를 위한 완벽한 솔루션: 웹 | 모바일 | API | Thick Client | 소스 코드 리뷰 | DevSecOps | 무선 | 네트워크 침투 테스트 | SAST | DAST 등...
 class-code/cyberclass
교육자를 위한 구조화된 온라인 사이버 보안 커리큘럼으로, 청소년(13-18세)에게 보안 개념, 위협 및 책임 있는 디지털 관행을 가르칠 수 있는 바로 사용 가능한 활동과 리소스를 제공합니다.
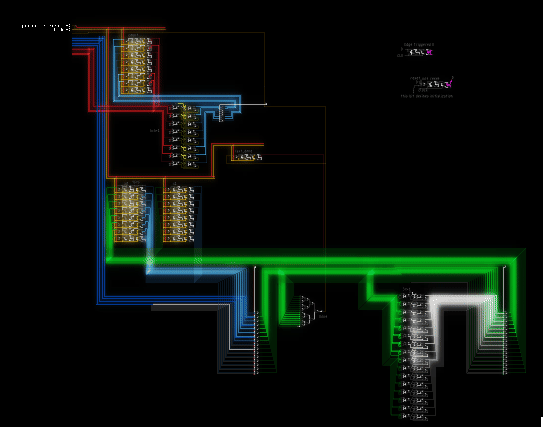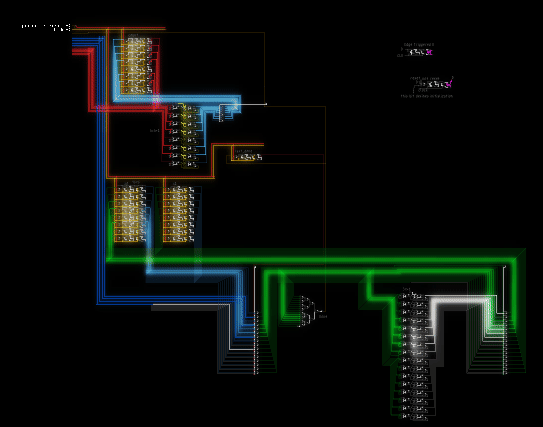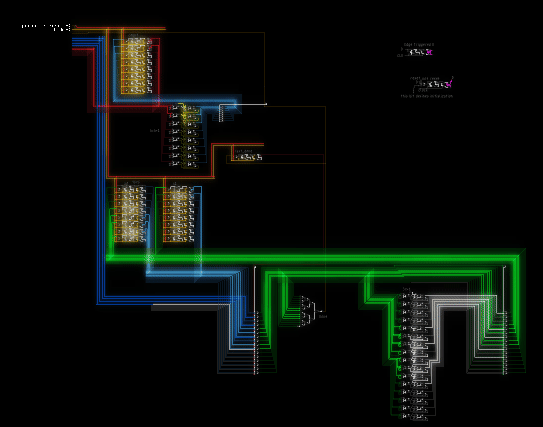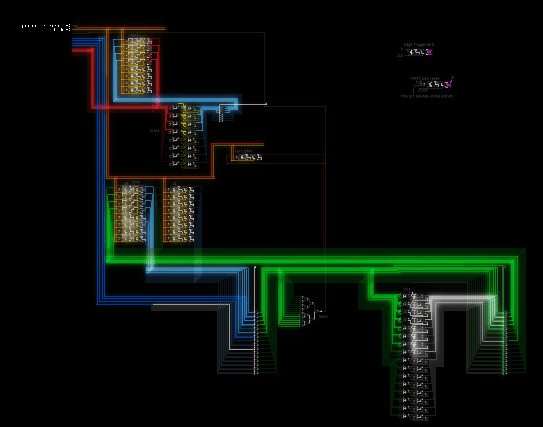 lets-all-be-stupid-forever/circuit-artist
Circuit Artist는 디지털 회로 그리기 및 시뮬레이션 게임입니다.
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 nebulock-inc/agentic-threat-hunting-framework
ATHF는 에이전틱 위협 헌팅을 위한 프레임워크입니다 - 기억하고, 학습하며, 점진적 자율성을 가지고 행동하는 시스템을 구축합니다.
 gmh5225/awesome-llvm-security
바이너리 리프팅, 코드 난독화, 정적 분석, 심볼릭 실행, 새니타이저, 컴파일러 수준 리버스 엔지니어링을 다루는 LLVM 보안 리소스의 엄선된 컬렉션입니다.
 owasp/mastg
모바일 앱 보안 테스트, 리버스 엔지니어링 및 정적, 동적, 암호화 분석을 통해 MASVS/MASWE 취약점을 검증하기 위한 포괄적인 OWASP 가이드입니다.
 slowmist/knowledge-base
스마트 컨트랙트, 암호학, AI 보안 주제를 다루는 블록체인 보안 연구, 감사 보고서, 가이드 및 번역의 선별된 지식 베이스.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 b4sith-sec/gu3ssweak
모바일 보안 연구 및 버그 바운티 실습을 위한 의도적으로 취약한 Android 앱 - OWASP Mobile Top 10
 owasp/owasp-vwad
⚠️ 이 저장소는 더 이상 사용되지 않습니다. https://github.com/OWASP/www-project-vulnerable-web-applications-directory 를 참조하십시오.
 owasp/android-security-masterclass
OWASP의 실습형 Android 보안 교육 랩으로, 78개의 MASVS/MASTG 모듈이 취약한 앱, 안전한 앱, 공격자 앱을 짝지어 모바일 취약점과 그 해결책을 보여줍니다.
 mrphrazer/binary-cartography
리버스 엔지니어링, 멀웨어 분석, 소프트웨어 보호에 관한 기술 웨비나.
 sylwia-budzynska/codeql-workshop
CodeQL for Python에서 CVE-2024-32022를 찾는 쿼리를 작성하며 첫 걸음을 내딛으세요.
 owasp/pwnzzai
실습형 AI 보안 학습 플랫폼으로, 의도적으로 취약하게 만든 LLM 애플리케이션을 제공합니다. 프롬프트 인젝션, 데이터 노출, 공급망 위험을 다루는 대화형 피자 가게 시나리오를 통해 LLM을 위한 OWASP Top 10을 탐험해보세요.
 ice-wzl/hacknetics
이 저장소는 제 OSCP / 레드팀 활동을 위한 모든 참고 자료를 담고 있습니다. 코드, 가이드, 명령어 구문, 그리고 높은 수준의 전략을 위한 원스톱 샵으로 설계되었습니다. 간단한 클론 한 번으로 침투 테스트에 사용되는 가장 인기 있는 도구들에 접근할 수 있습니다.