

CheatSheetSeries
 owasp/cheatsheetseries
OWASP 치트 시트 시리즈는 특정 애플리케이션 보안 주제에 대한 고가치 정보의 간결한 모음을 제공하기 위해 만들어졌습니다.
code-analysisweb-securitycryptography+6
32.9k5시간 21분 전
owasp/cheatsheetseriesOWASP 치트 시트 시리즈는 특정 애플리케이션 보안 주제에 대한 고가치 정보의 간결한 모음을 제공하기 위해 만들어졌습니다.
 hacktricks-wiki/hacktricks
CTF, 실제 애플리케이션, 연구 자료 및 뉴스를 통해 배운 각종 트릭/기법/노하우 등을 찾을 수 있는 페이지에 오신 것을 환영합니다.
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 microsoft/whatthehack
도전 과제 기반 해커톤 모음으로, 학생 가이드, 코치 가이드, 강의 프레젠테이션, 샘플/교육용 코드 및 템플릿이 포함되어 있습니다. What The Hack 웹사이트(https://aka.ms/wth)를 방문해 주세요.
 athena-os/athena
Athena OS는 사이버 보안에 중점을 둔 Arch/Nix 기반 배포판입니다. 학습하고, 실습하고, 어떤 해킹 도구로도 즐기세요!
 danielmiessler/seclists
보안 평가를 위한 워드리스트 엄선 컬렉션으로, 침투 테스트 및 정찰을 위한 사용자 이름, 비밀번호, URL, 퍼징 페이로드, 민감 데이터 패턴을 포함합니다.
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 lirantal/awesome-nodejs-security
Node.js 보안 도구, 정적 분석기, 취약점 스캐너, 그리고 OWASP Top 10, 공급망 보안, 안전한 코딩 관행을 다루는 교육 리소스의 엄선된 디렉토리입니다.
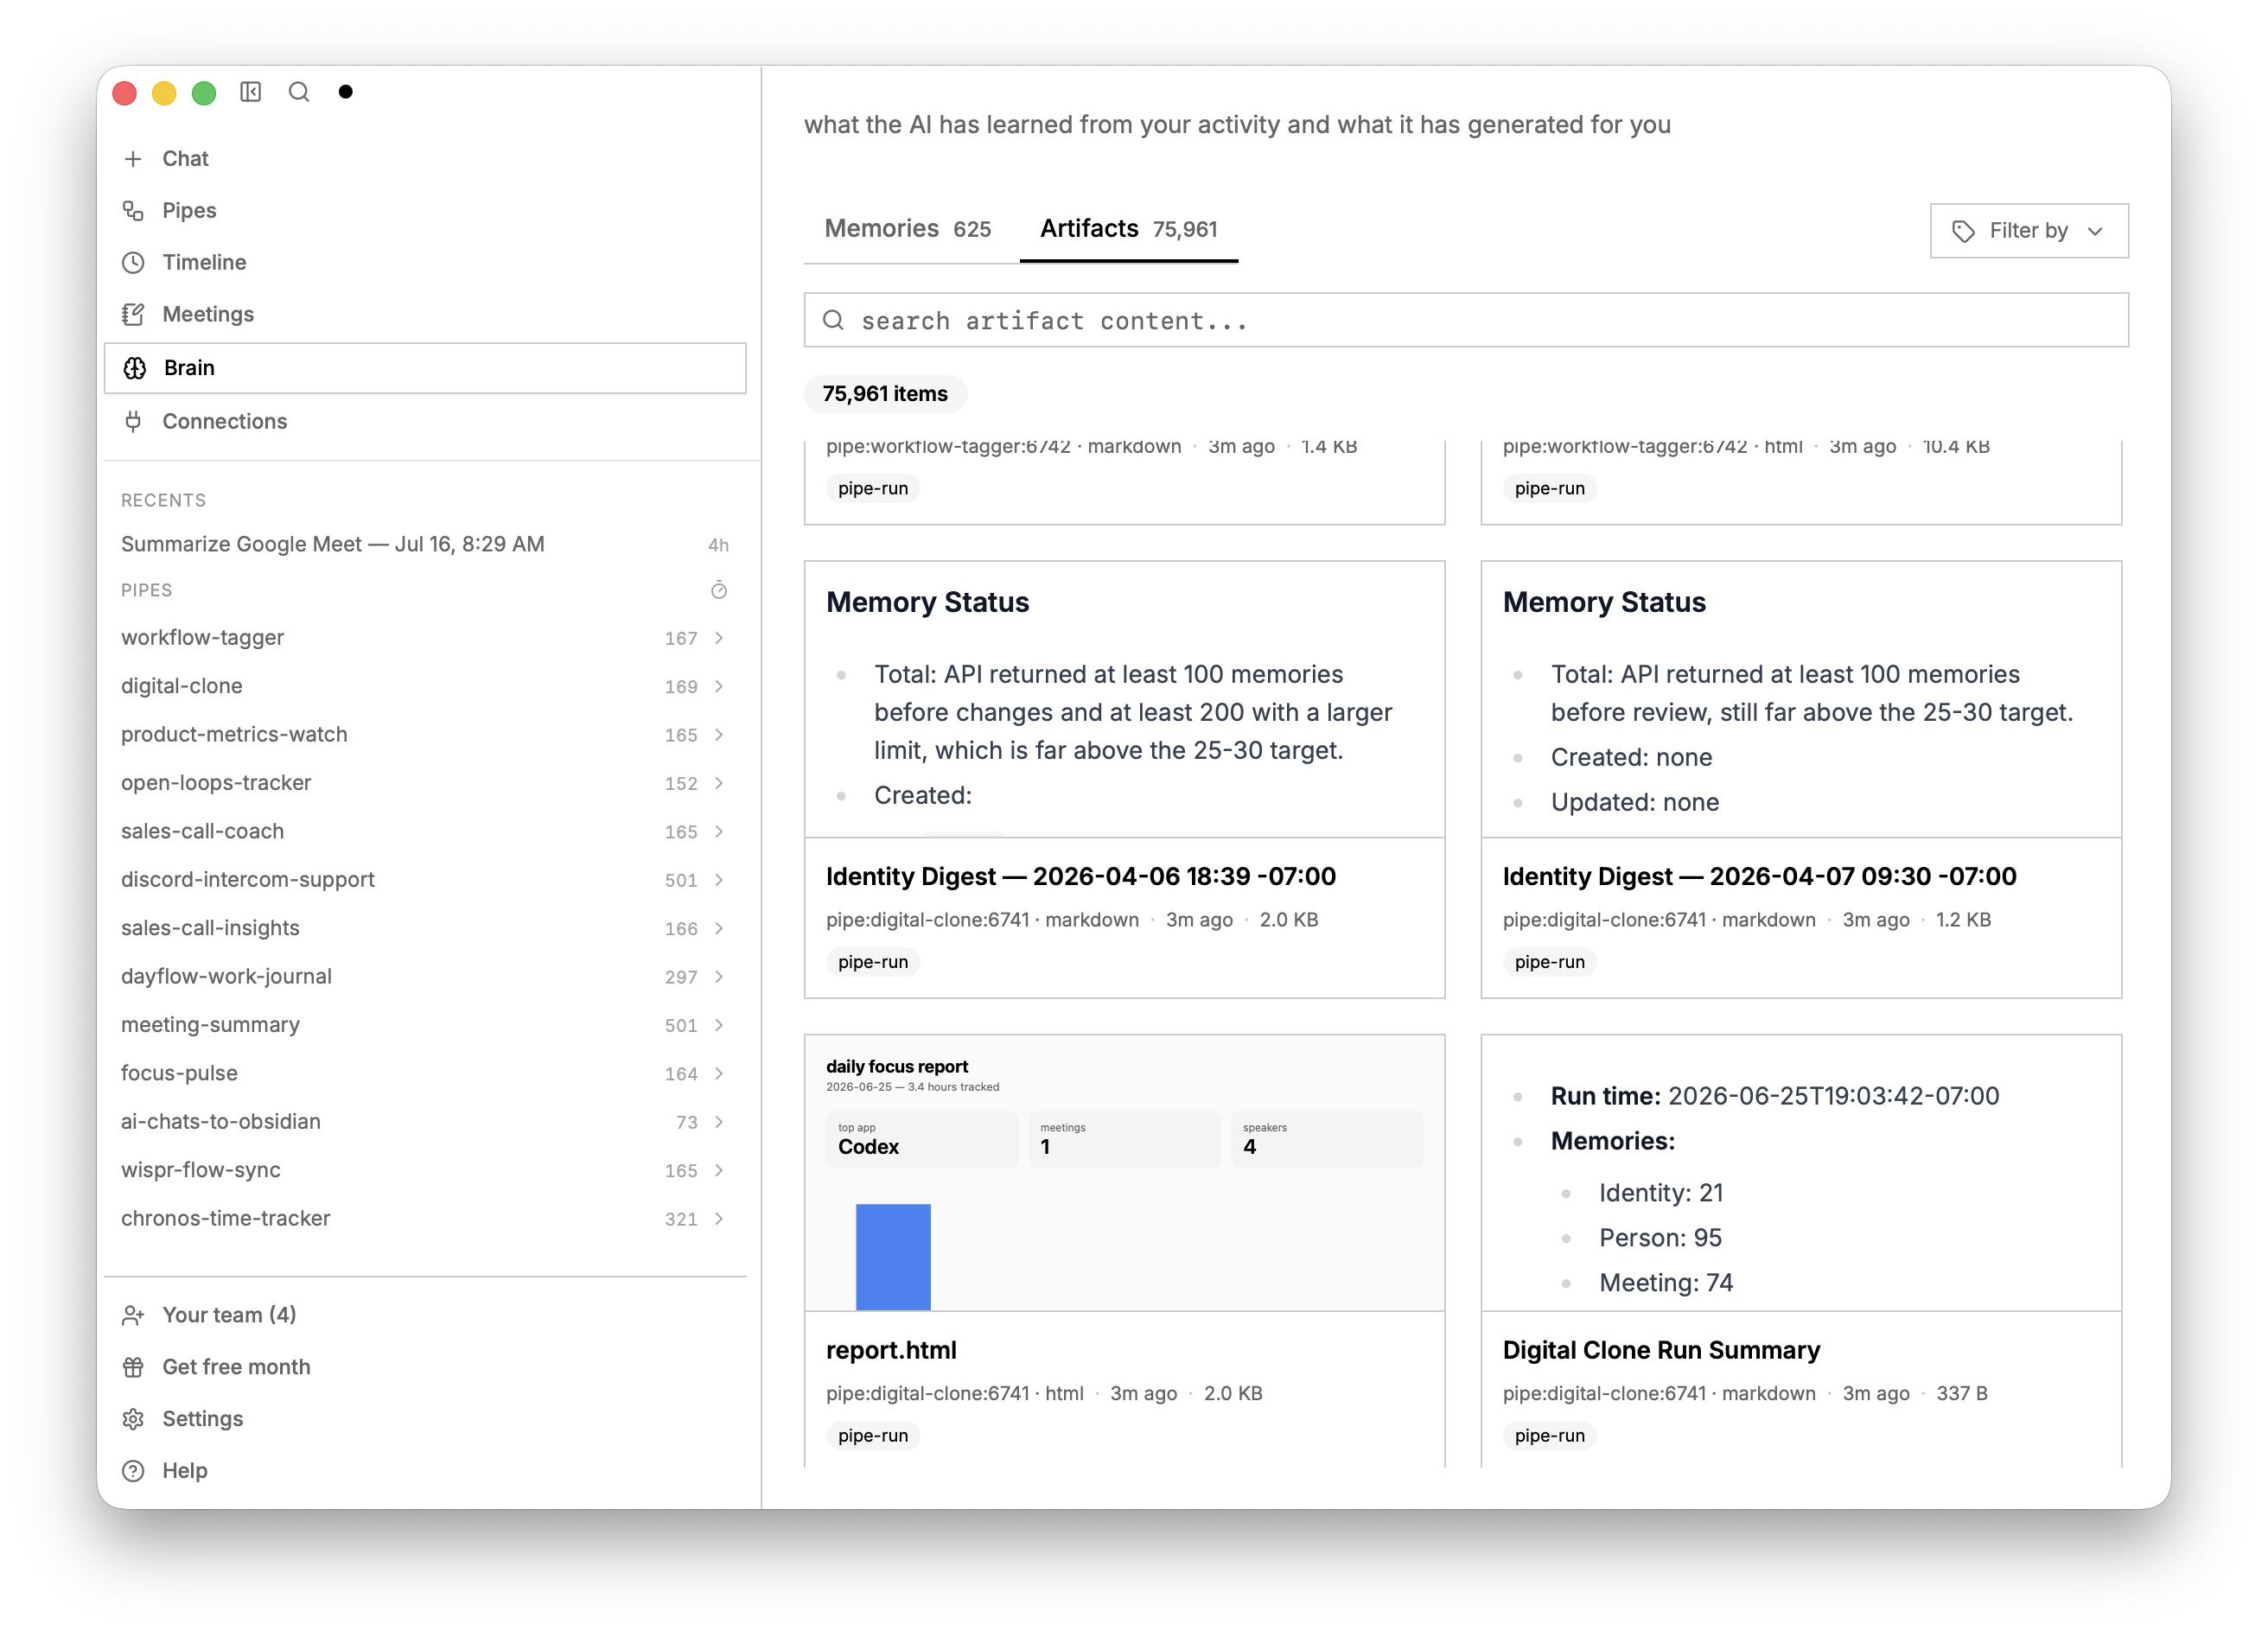 screenpipe/screenpipe
YC (S26) | 오픈 컴퓨터 히스토리 | 회사 컴퓨터 작업을 지속적으로 기록하고, 워크플로를 매핑하며, 자동화할 가치가 있는 작업을 찾도록 돕고, 에이전트의 컨텍스트를 강화합니다
 zephyrproject-rtos/zephyr
Zephyr 프로젝트의 기본 Git 저장소. Zephyr는 여러 하드웨어 아키텍처를 위한 차세대, 확장 가능, 최적화, 보안 RTOS입니다.
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel 및 Microsoft XDR(구 Microsoft 365 Defender)을 위한 위협 헌팅 및 위협 탐지에 초점을 맞춘 KQL 쿼리 저장소입니다.
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
 sunweb3sec/defihacklabs
Foundry를 사용하여 DeFi 해킹 사고를 재현하세요.
 dhotrey/awesome-cybersec
보안에 관한 훌륭한 플랫폼, 블로그, 문서, 도서, 리소스 및 멋진 자료 모음
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 owasp/wstg
웹 보안 테스트 가이드는 웹 애플리케이션 및 웹 서비스의 보안을 테스트하기 위한 포괄적인 오픈 소스 가이드입니다.