

SharpCollection
 flangvik/sharpcollection
일반적인 C# 공격 도구의 나이틀리 빌드입니다. 각각의 마스터 브랜치에서 갓 가져온 코드를 Azure DevOps 릴리스 파이프라인을 통해 CDI 방식으로 빌드하고 릴리스합니다.
privilege-escalationreconnaissancepassword-attacks+6
2.9k
flangvik/sharpcollection일반적인 C# 공격 도구의 나이틀리 빌드입니다. 각각의 마스터 브랜치에서 갓 가져온 코드를 Azure DevOps 릴리스 파이프라인을 통해 CDI 방식으로 빌드하고 릴리스합니다.
 infosecn1nja/ad-attack-defense
최신 포스트 익스플로잇 공격자 전술 활동을 사용하여 Active Directory를 공격하고 방어하십시오.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 lgandx/responder
Responder는 LLMNR, NBT-NS 및 MDNS 중독자이며, 내장된 HTTP/SMB/MSSQL/FTP/LDAP 악성 인증 서버를 통해 NTLMv1/NTLMv2/LMv2, 확장 보안 NTLMSSP 및 Basic HTTP 인증을 지원합니다.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
다양한 팁 & 트릭
 adaptix-framework/adaptixc2
AdaptixC2는 고도로 모듈화된 고급 레드팀 툴킷입니다.
 guardicore/monkey
Infection Monkey - 오픈 소스 적대자 에뮬레이션 플랫폼
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 zer0yu/awesome-cobaltstrike
Awesome CobaltStrike 리소스 목록
 ghostpack/rubeus
세 머리 개를 길들이려는 중.
 fuzzysecurity/powershell-suite
파워셸에 대한 나의 생각
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
 k8gege/ladon
Ladon 대규모 내부망 침투 스캐너, PowerShell, Cobalt Strike 플러그인, 메모리 로드, 무파일 스캔. 포트 스캔, 서비스 식별, 네트워크 자산 탐지, 비밀번호 감사, 고위험 취약점 탐지, 취약점 악용, 비밀번호 읽기 및 원클릭 GetShell을…
 netspi/powerupsql
PowerUpSQL: SQL Server 공격을 위한 PowerShell 툴킷
 byt3bl33d3r/offensivenim
Nim을 무기화하는 실험 (https://nim-lang.org/)
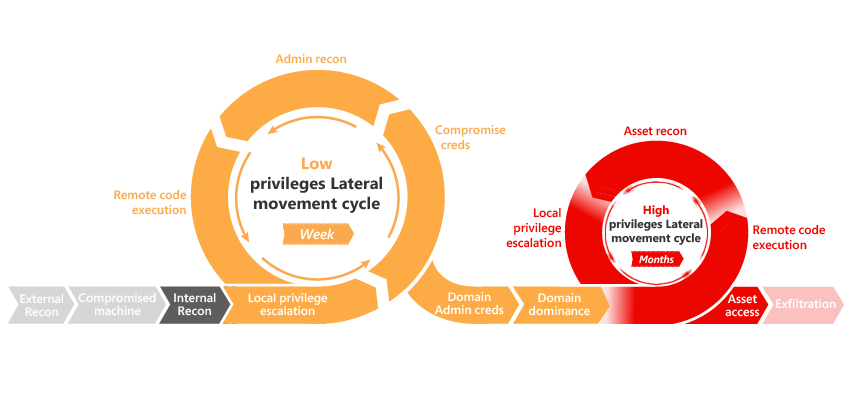 integration-it/active-directory-exploitation-cheat-sheet
Windows Active Directory에 대한 일반적인 열거 및 공격 방법을 포함하는 치트 시트입니다.
 netbiosx/checklists
Red Teaming 및 Pentesting 체크리스트: 다양한 엔게이지먼트용
 0xthirteen/sharprdp
인증된 명령 실행을 위한 원격 데스크톱 프로토콜 .NET 콘솔 애플리케이션