
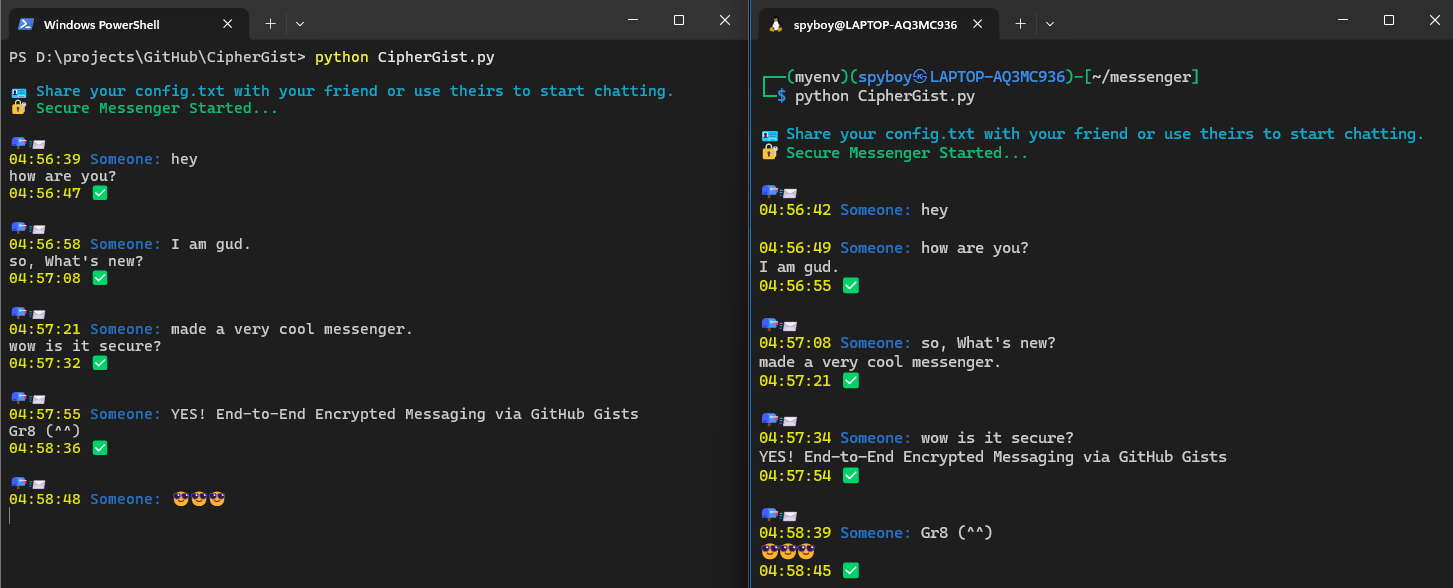
CipherGist
 spyboy-productions/ciphergist
GitHub Gists를 통한 종단간 암호화 메시징
encryption-decryption-toolscryptographyprivacy+1
spyboy-productions/ciphergistGitHub Gists를 통한 종단간 암호화 메시징
 longzai2651/fcn-
암호화(AES/ChaCha20)와 TLS 인증을 사용해 사설 네트워크를 안전하게 연결하는 무료 도구로, 다중 플랫폼 원격 액세스 및 LAN-to-LAN 브리징을 지원합니다.
 lva/infineon-cve-2017-15361
컴퓨터가 CVE-2017-15361에 취약한 Infineon TPM 칩을 사용하고 있는지 확인하는 간단한 PowerShell 스크립트
 loserlab/bigint-buffer-safe
bigint-buffer를 위한 안전한 순수 JS 드롭인 대체품. CVE-2025-3194(CVSS 7.5)를 수정합니다. 의존성 0개, 네이티브 바인딩 없음.
 shoucheng3/asf__cxf_cve-2019-17573_3-2-11
SOAP, RESTful 및 CORBA 서비스 구축 및 개발을 위한 웹 서비스 프레임워크로, WS-Security, WS-Trust 및 JAX-WS/JAX-RS API를 지원합니다.
 isecpartners/sslyze
SSLyze의 현재 개발은 별도의 저장소에서 진행됩니다
 owasp/owasp-java-encoder
The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…
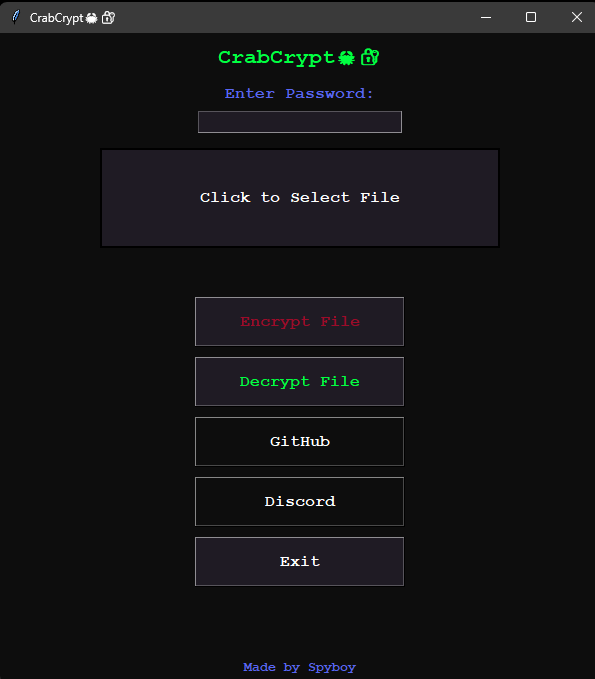 spyboy-productions/crabcrypt
Tkinter GUI를 갖춘 AES-256-GCM 파일 암호화 도구로, PBKDF2 및 Argon2 키 유도를 지원하여 안전한 오프라인 파일 보호를 제공합니다.
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG는 PKCS#11, SSH-agent, Pageant 및 CNG/Smartcard를 단일 강력한 바이너리로 통합하는 독립적이고 초경량이며 의존성이 없는 Windows 에이전트입니다. 까다로운 환경을 위해 설계되어 네이티브…
 shehzade/peeping-tom
원격 Windows 키로거로, AES-256으로 암호화된 키스트로크 유출을 구성 가능한 콜백 간격을 통해 수행하며, 로그 분석을 위한 동반 Python 서버를 제공합니다.
 wubinworks/magento2-cosmic-sting-patch
Magento 2 확장 프로그램 형태의 대체 솔루션으로, XXE 취약점 CVE-2024-34102(일명 Cosmic Sting)를 수정합니다. Magento 업그레이드가 불가능하거나 공식 패치를 적용할 수 없는 경우 이 확장을 시도해 보세요.
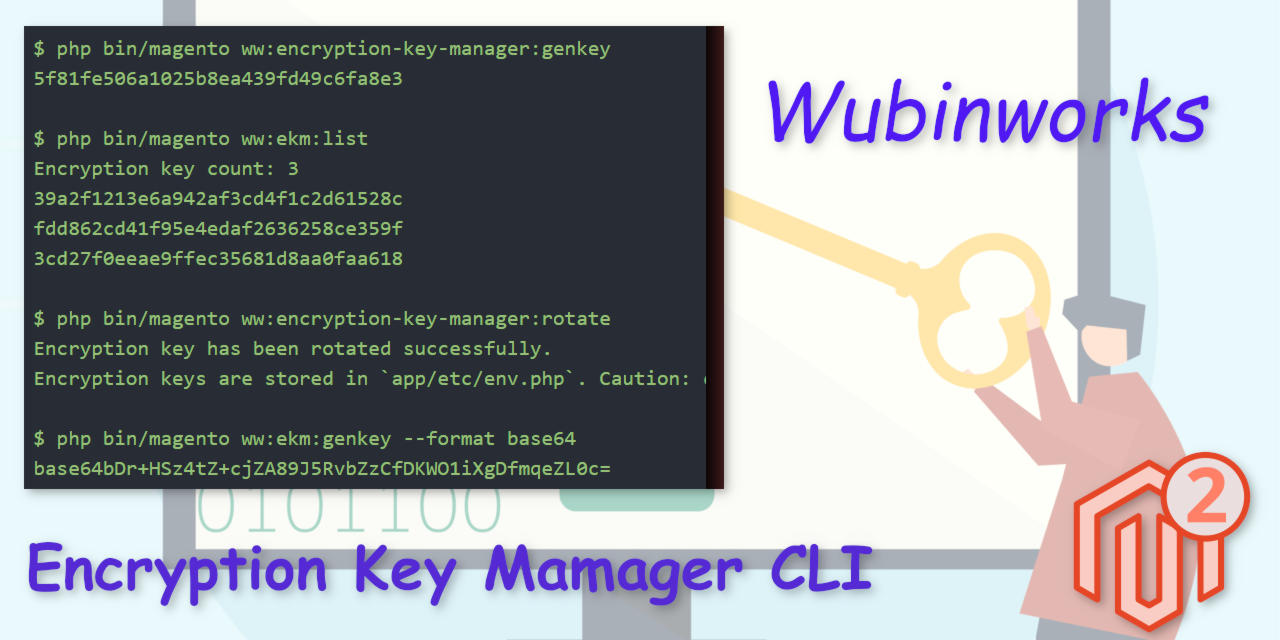 wubinworks/magento2-encryption-key-manager-cli
Magento 2 암호화 키 교체 및 관리를 위한 유틸리티입니다. CVE-2024-34102(일명 Cosmic Sting) 피해자는 이를 사후 관리 도구로 사용할 수 있습니다.
 uthrasri/openssl_g2.5_cve-2014-8275
범용 암호화 라이브러리이자 SSL/TLS 툴킷으로, 안전한 통신을 위한 암호, 다이제스트, 공개 키 알고리즘 및 X.509 인증서를 구현합니다.
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
Pure Java SSH 클라이언트/서버 라이브러리로, SSH-2 프로토콜을 구현하며 여러 암호화 방식, 키 교환, 인증 방법, SFTP, SCP 및 보안 원격 접속을 위한 포트 포워딩을 지원합니다.
 pazhanivel07/openssl_1_0_1g_cve-2015-1788
SSL/TLS 프로토콜, 대칭/비대칭 암호, 메시지 다이제스트 및 X.509 인증서 처리를 구현하여 안전한 통신 및 데이터 암호화를 제공하는 범용 암호화 라이브러리입니다.
 guy2610/tough-cookie-patch-cve-2023-26136
RFC6265를 준수하는 쿠키 파싱 및 CookieJar 관리 라이브러리로, Node.js용이며 CVE-2023-26136 보안 패치가 적용되었습니다. HTTP 클라이언트를 위한 쿠키 생성, 검증, 저장 및 검색을 지원합니다.
 trinadh465/openssl-1.1.1g_cve-2021-23840
TLS/SSL 프로토콜과 범용 암호화 라이브러리를 제공하는 OpenSSL 툴킷으로, 키 생성, 인증서 관리, 암호화 및 S/MIME 처리를 위한 명령줄 도구를 포함합니다.