
CaptainHook
 synacktiv/captainhook
JDWP 및 Frida를 통해 Java 메서드에서 사용자 입력을 추적하여 잠재적인 커맨드 인젝션 및 SQL 인젝션 지점을 식별합니다.
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
9
synacktiv/captainhookJDWP 및 Frida를 통해 Java 메서드에서 사용자 입력을 추적하여 잠재적인 커맨드 인젝션 및 SQL 인젝션 지점을 식별합니다.
 axlan/fatal_core_dump
코어 덤프 디버깅 살인 미스터리.
 jimmyader/cheatsheethost
로컬에서 호스팅되는 치트 시트 페이지입니다. 현재 리버스 엔지니어링에 사용 중이며, 실험실에서 호스팅되어 인스턴스 외부로의 트래픽을 제한하거나 생략(방화벽 잠금)할 수 있습니다.
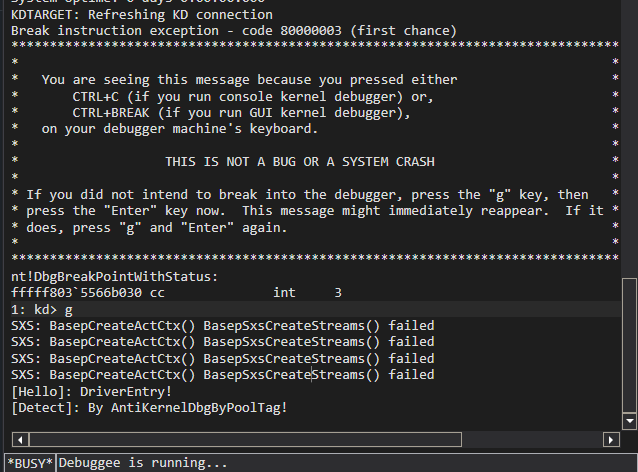 gmh5225/antikerneldebug-poc
풀 태그(pool tag)를 사용하여 Windows 커널 디버그를 탐지하는 방법에 대한 POC.
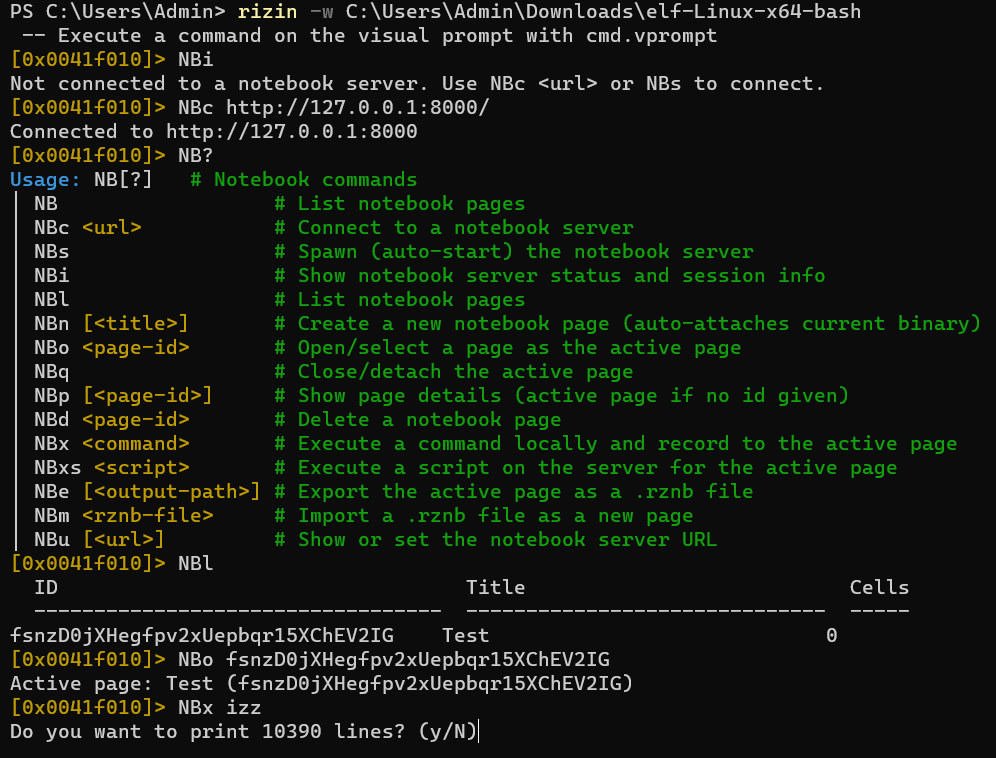 indalok/rizin-notebook
Rizin 및 Cutter를 사용하는 동안 메모를 작성하는 노트북입니다.
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engine 기반의 심볼 인식 x86/x64 어셈블리 패치를 위한 IDA Pro 플러그인. 자동 IDA 심볼 해석, RIP 상대 인코딩, _↔. 이름 보정 기능을 갖춘 Keypatch의 포크.
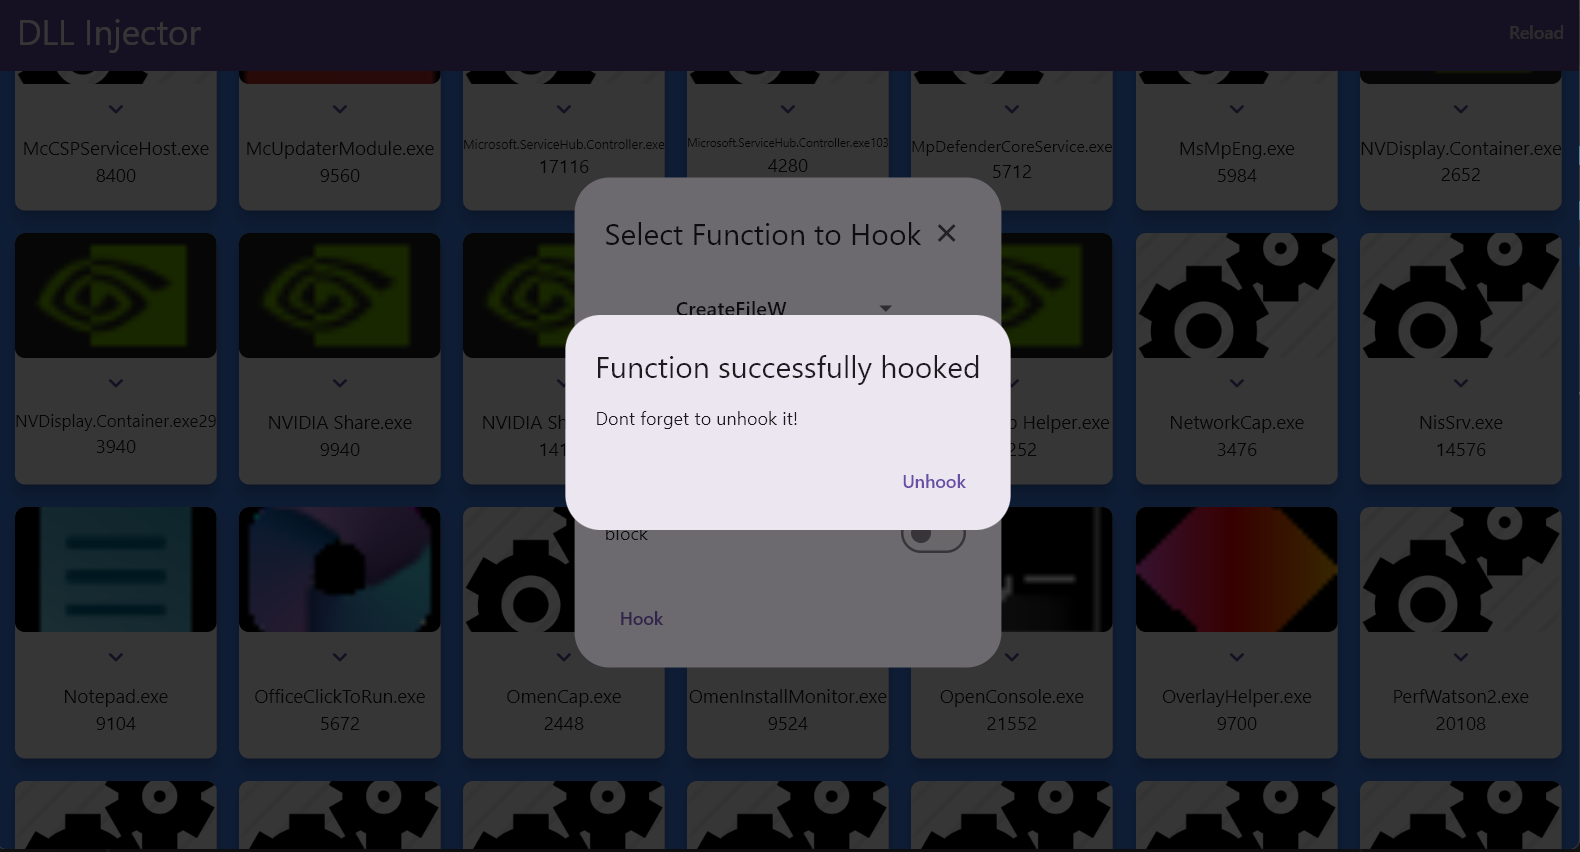 yasharote/dll-injector
DLL 주입, CreateFileW와 같은 WinAPI 함수 후킹, 런타임 시 프로세스 동작 수정이 가능한 데스크톱 도구 — 개발자, 테스터, 리버스 엔지니어를 위해 설계되었습니다.
 gmh5225/asm-obfuscator
명령어 주입, 정크 코드, 상수 난독화 및 런타임 복호화를 통해 x86-64 어셈블리를 난독화하여 리버스 엔지니어링과 분석(anti-analysis)을 방해합니다.
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 gmh5225/antidbg-unabomber
VMP 개선 아이디어 (이전 AmogusPlugin)
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight는 트랜스포머 유니버스에서 바로 나온 가장 카리스마 넘치는 전사들을 조종할 수 있는 3D 전투 게임입니다. 옵티머스 프라임, 메가트론, 범블비, 래칫, 사운드웨이브, 그라인더와 같은 큰 이름들이죠–그 이상도…
 gmh5225/driver-pidqserializationwrite-example
PiDqSerializationWrite 사용 방법. 매핑된 드라이버에서 안전하게 읽고 쓰는 방법을 소개합니다.
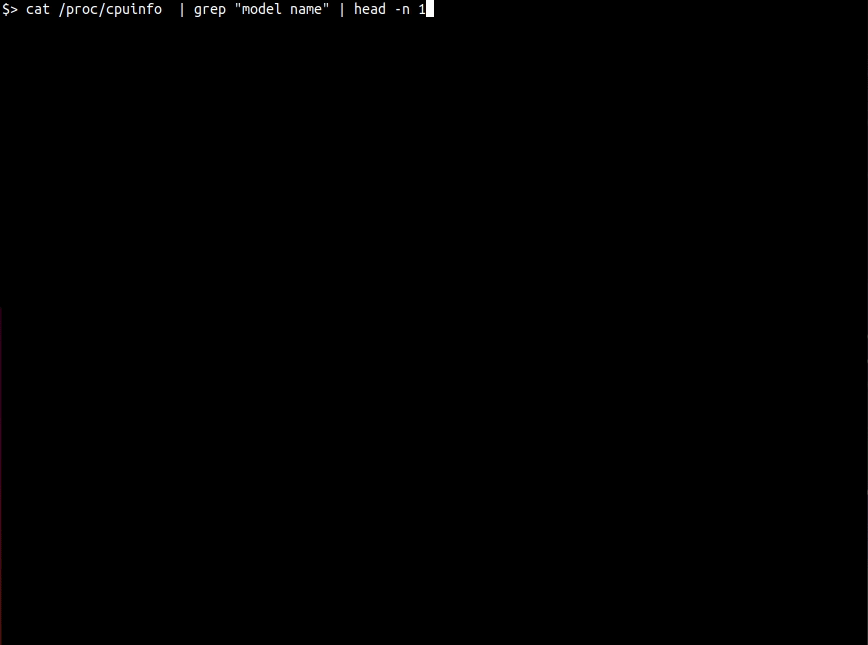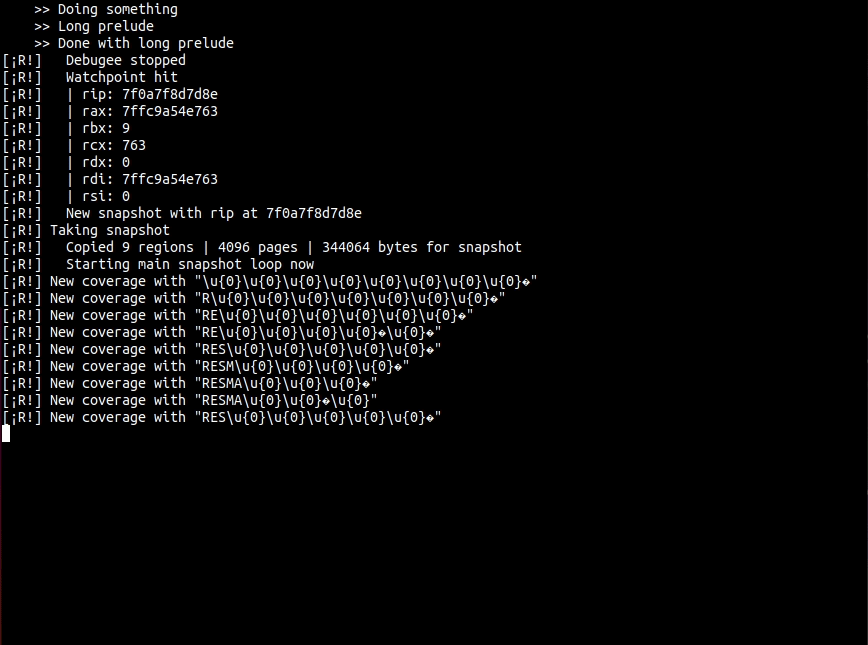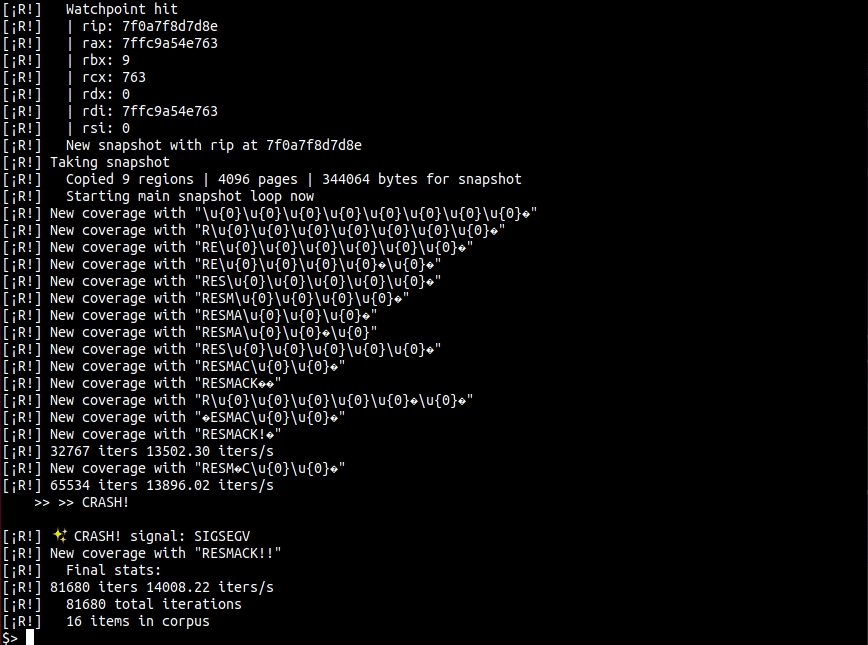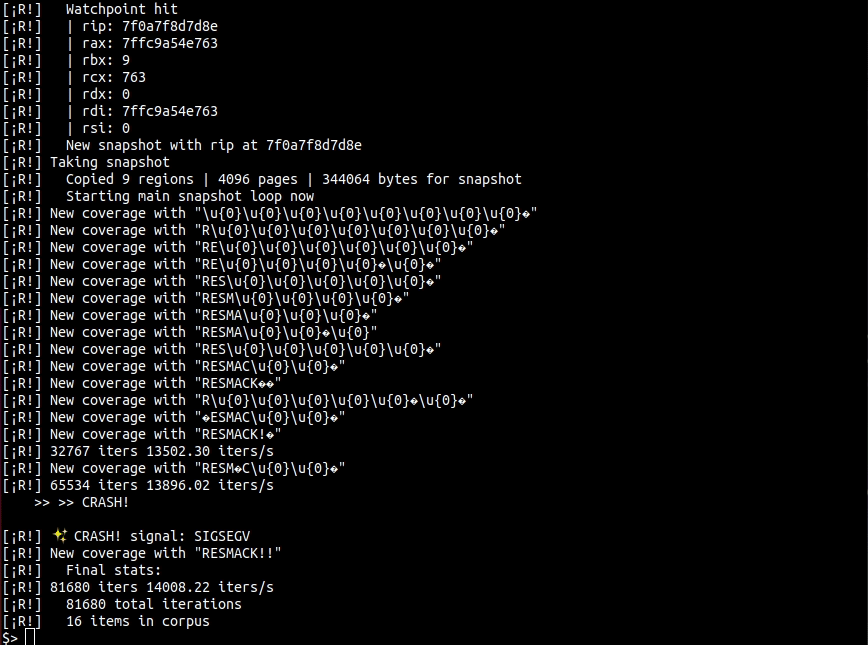
 d0c-s4vage/resmack-fuzz-test
이것은 [resmack](https://gitlab.com/d0c-s4vage/resmack)을 위한 실험적 프로젝트로, 대상 프로세스 계측, 메모리 중단점 작업, 스냅샷 퍼징, 코퍼스 관리 및 피드백 메트릭을 위한 최적의 방법을 알아내는 것을 목표로 합니다.
 binaryhardening/cfgrip
PE/ELF x86/x64 바이너리를 디스어셈블하고, GOT, 점프 테이블, 레지스터 추적을 통해 간접 분기를 해결하며, 정적 분석 및 패치를 위해 전체 제어 흐름 그래프를 구조화된 JSON으로 내보냅니다.
 gavmor/x86-cpp-reversing-skill
32비트 리틀 엔디언 x86 C++ 바이너리(가상 함수 테이블, RTTI, 상속 복원)를 리버스 엔지니어링하기 위한 Claude Code 스킬
 gmh5225/kernelmode-driver
x64 Windows 시스템용 커널 드라이버로, Win32k 후킹을 통해 가상/물리 메모리를 읽고 쓸 수 있습니다
 lr-m/icseeu
iCSee 애플리케이션을 사용하는 카메라를 위한 도구/개념 증명/익스플로잇 모음입니다. 그리고 네 - NES 게임을 실행할 수 있습니다!
 gmh5225/frida-stalker-ntstrace
frida-stalker 기반 Windows(x64) 시스템 콜 트레이서.