
VivisectION
 atlas0fd00m/vivisection
Vivisect용 분석 플러그인 및 도구
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
212개월 전
atlas0fd00m/vivisectionVivisect용 분석 플러그인 및 도구
 synacktiv/thats_no_pipe
Windows 명명된 파이프 후킹 툴킷
 saint0x/fzy
검증 가능한 정확성, 결정론적 동작, 그리고 성능을 우선시하는 시스템 프로그래밍 언어
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
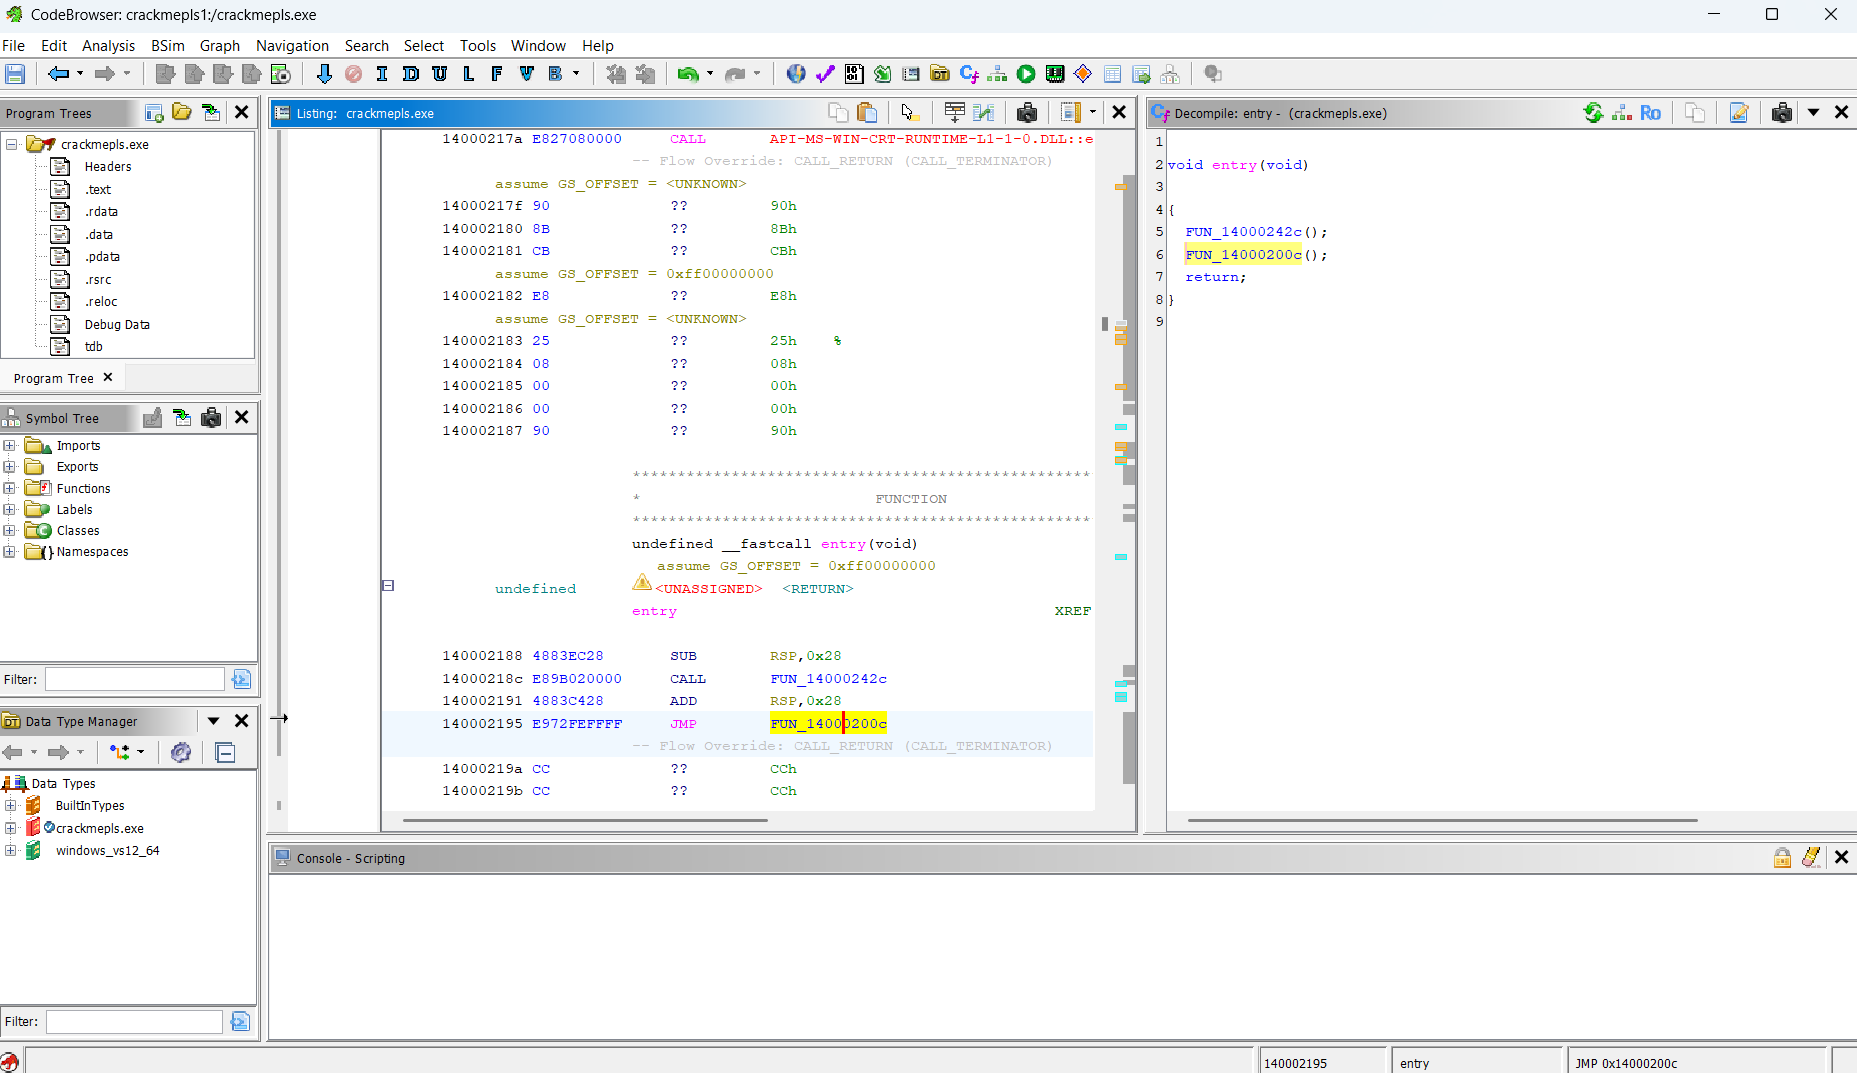 markoglasgow/gemma_crackme_tutorial
Google의 Gemma 4 E4B 로컬 AI 모델을 사용하여 Ghidra로 Windows 크랙미를 리버스 엔지니어링하는 방법에 대한 단계별 튜토리얼. 로컬 추론 설정 및 자동 함수/변수 이름 변경을 포함합니다.
 nccgroup/libdlmalloc
dlmalloc용 힙 분석 도구
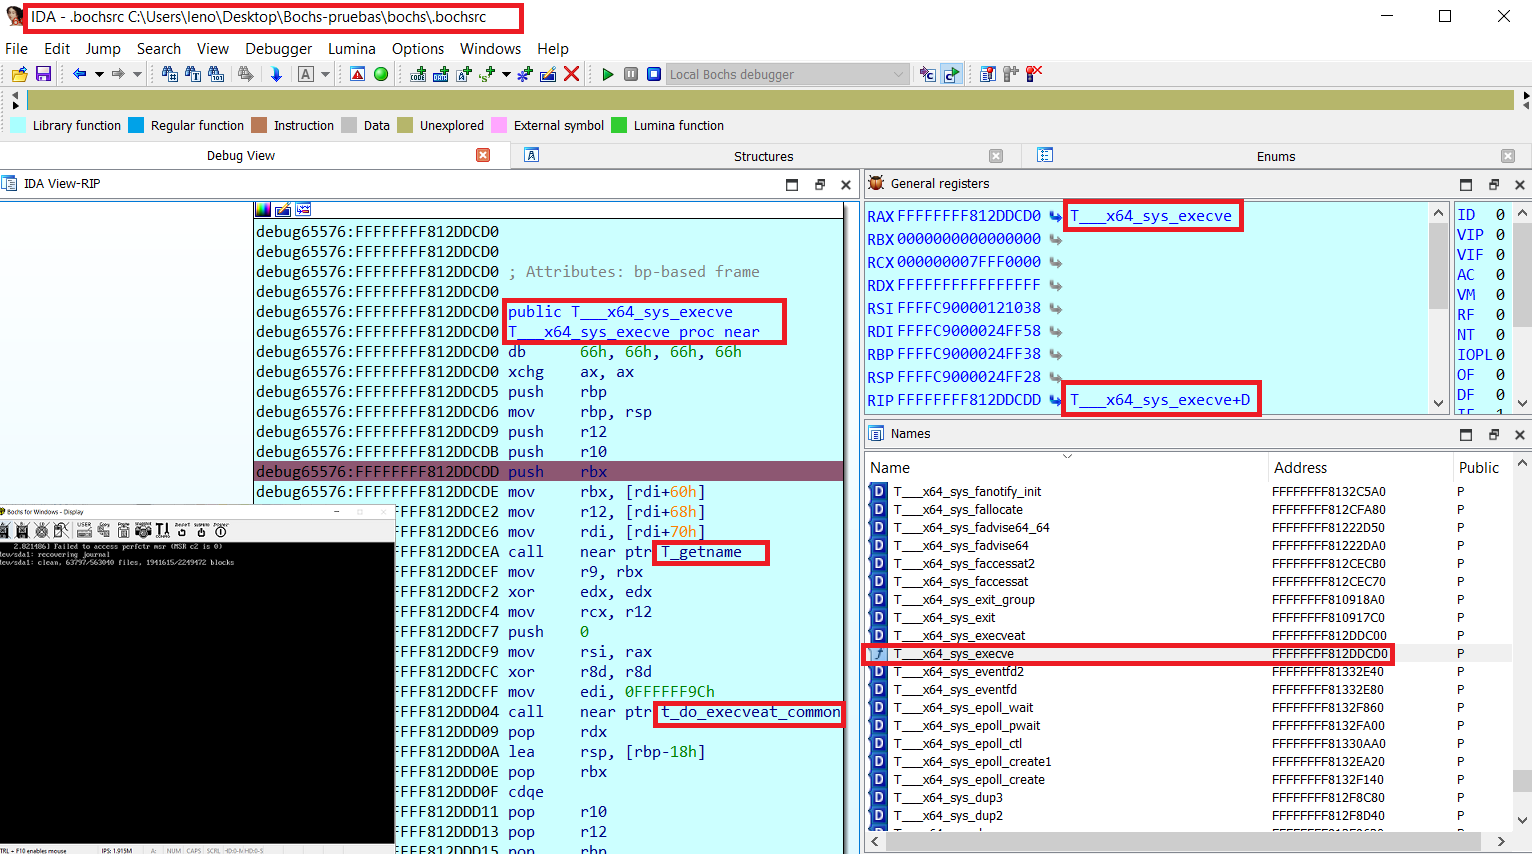 therealdreg/bochs_linux_kernel_debugging
Bochs에서 Linux 커널 디버깅을 위한 도구(심볼, 기본 Bochs 디버거 및 IDA PRO 포함)
 dovughs/mora-hwbp
하드웨어 브레이크포인트(DR0-DR7) 기반 패치리스 유저 모드 후킹 및 텔레메트리 계측 엔진(AMSI, WLDP 및 ETW PoC).
 c0mposer/c-game-modding-utility
C/C++ 코드 주입을 더 쉽게 만들어주는 게임 모딩 유틸리티.
 bicurico/vaxd
가벼운 Windows 디스어셈블러, 네이티브 EXE/DLL 파일을 위한 PE 검사 및 패치 지원 도구.
 ignacioj/whacamole
라이브 메모리 분석으로 프로세스, 모듈, 핸들, 토큰, 스레드, .NET 어셈블리, 메모리 주소 공간 및 환경 변수에서 악성 코드 IOC를 탐지합니다. 후크, 셸코드, 메모리 영역, 모듈 및 프로세스를 덤프하고, 탐지하며, 디스어셈블합니다.
 bitstream93/shellcode-test-harness
셸코드 개발을 가속화하기 위해 설계된 경량 테스트 하니스로, 통합 충돌 진단 및 디버그 출력 리디렉션을 제공하는 실행 환경을 제공합니다.
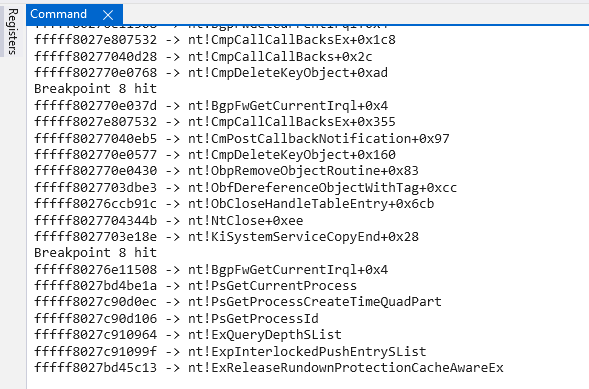 eversinc33/drvtrace
디버그 중인 드라이버의 모듈 전환을 추적하는 WinDbg 플러그인.
 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
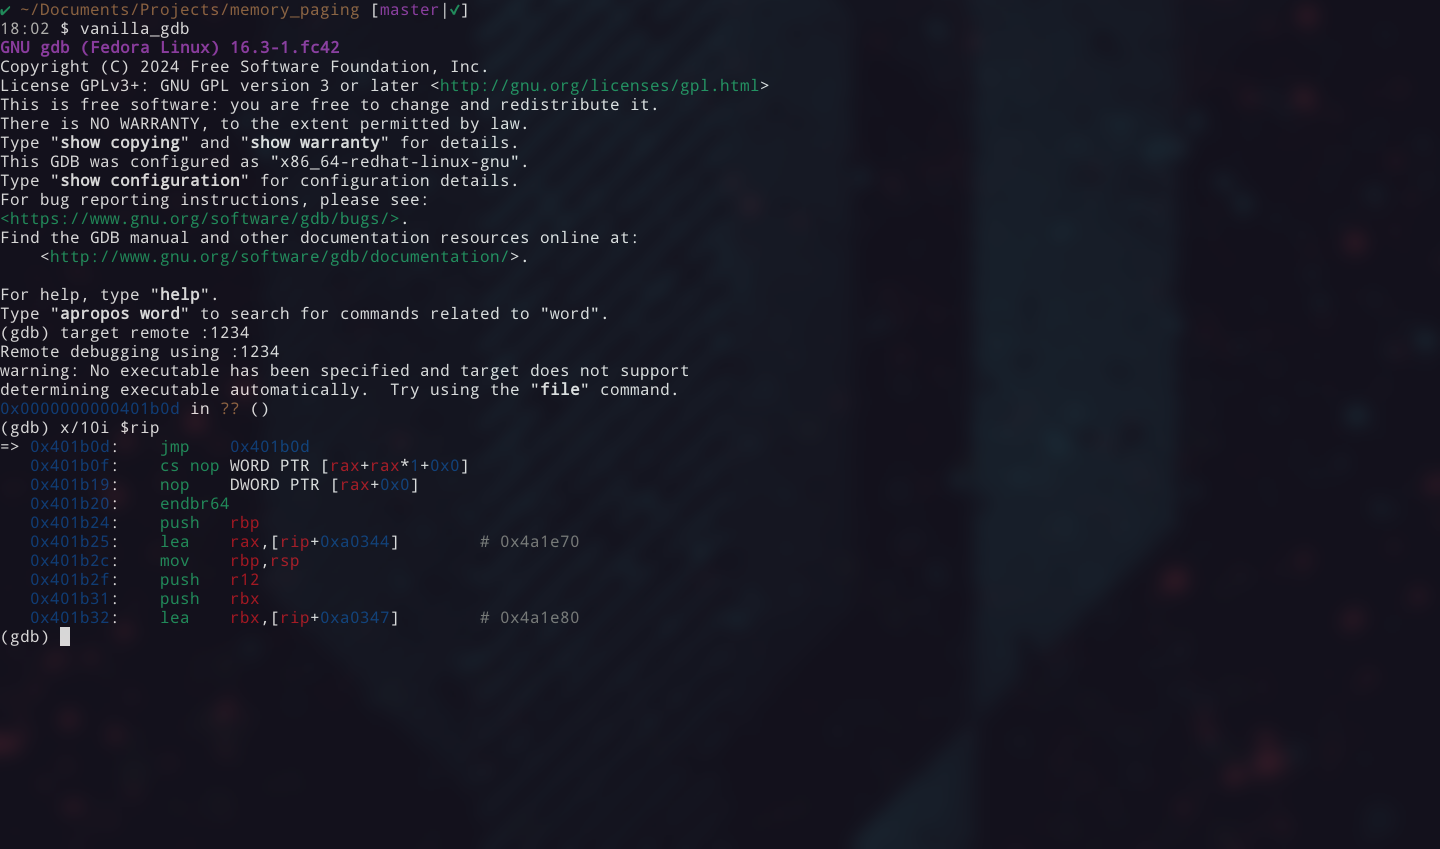 jazho76/page_table_walk
qemu와 gdb에서 x86-64 페이지 테이블을 수동으로 탐색합니다. 가상 주소를 분해하고, cr3를 따라 물리 메모리의 모든 수준을 추적하며, 원시 바이트에서 플래그를 추출합니다.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 deepquantum/dconstruct
TLOU2 DC 스크립트용 디스어셈블러 & 실험적인 디컴파일러.