
redsnarf
 nccgroup/redsnarf
RedSnarf는 Windows 환경을 위한 침투 테스트 / 레드 팀 도구입니다.
password-crackingprivilege-escalationpayload-generation+9
 i-am-jakoby/powershell-for-hackers
이 저장소는 모든 해커가 알아야 할 PowerShell 함수 모음입니다.
 luemmelsec/pentest-tools-collection
Active Directory 공격, C2, 권한 상승, 난독화 및 웹 침투 테스트를 위한 공격형 보안 도구와 명령어의 엄선된 모음입니다.
 specterops/skills
재사용 가능한 공격적 보안 스킬 및 AI 에이전트용 플러그인으로, Windows, Linux, macOS 및 클라우드 전반에 걸쳐 정찰, 익스플로잇, C2, 페이로드 개발, 보고를 다룹니다.
 bats3c/shad0w
공격 후 작업을 위한 프레임워크로, 엄격한 모니터링 환경에서 은밀히 작동하도록 설계되었습니다.
 outflanknl/c2-tool-collection
Cobalt Strike(및 가능한 다른 C2 프레임워크)와 BOF 및 리플렉티브 DLL 로딩 기술을 통해 통합되는 도구 모음입니다.
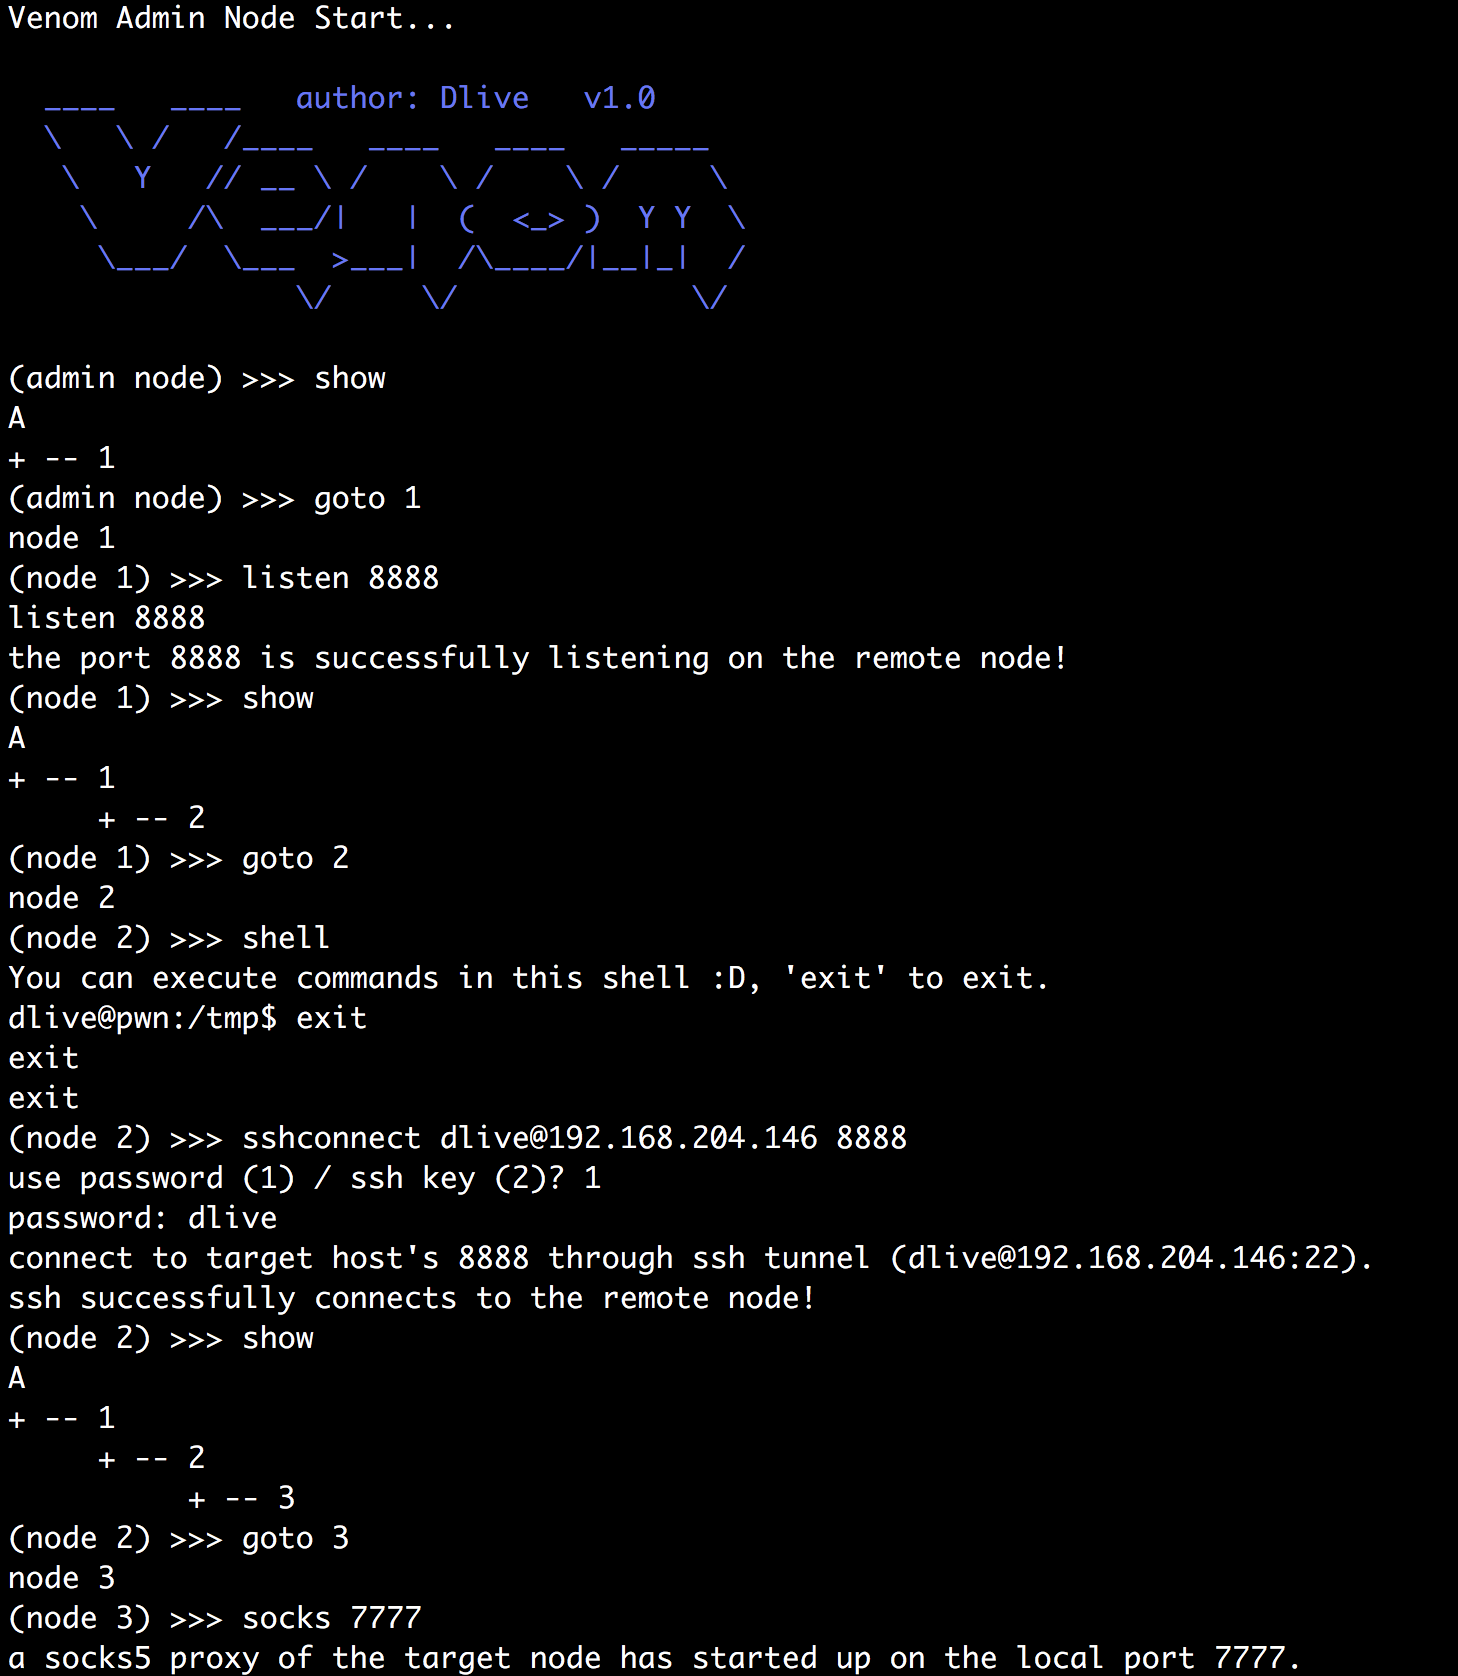 dliv3/venom
Venom - 침투 테스터를 위한 멀티홉 프록시
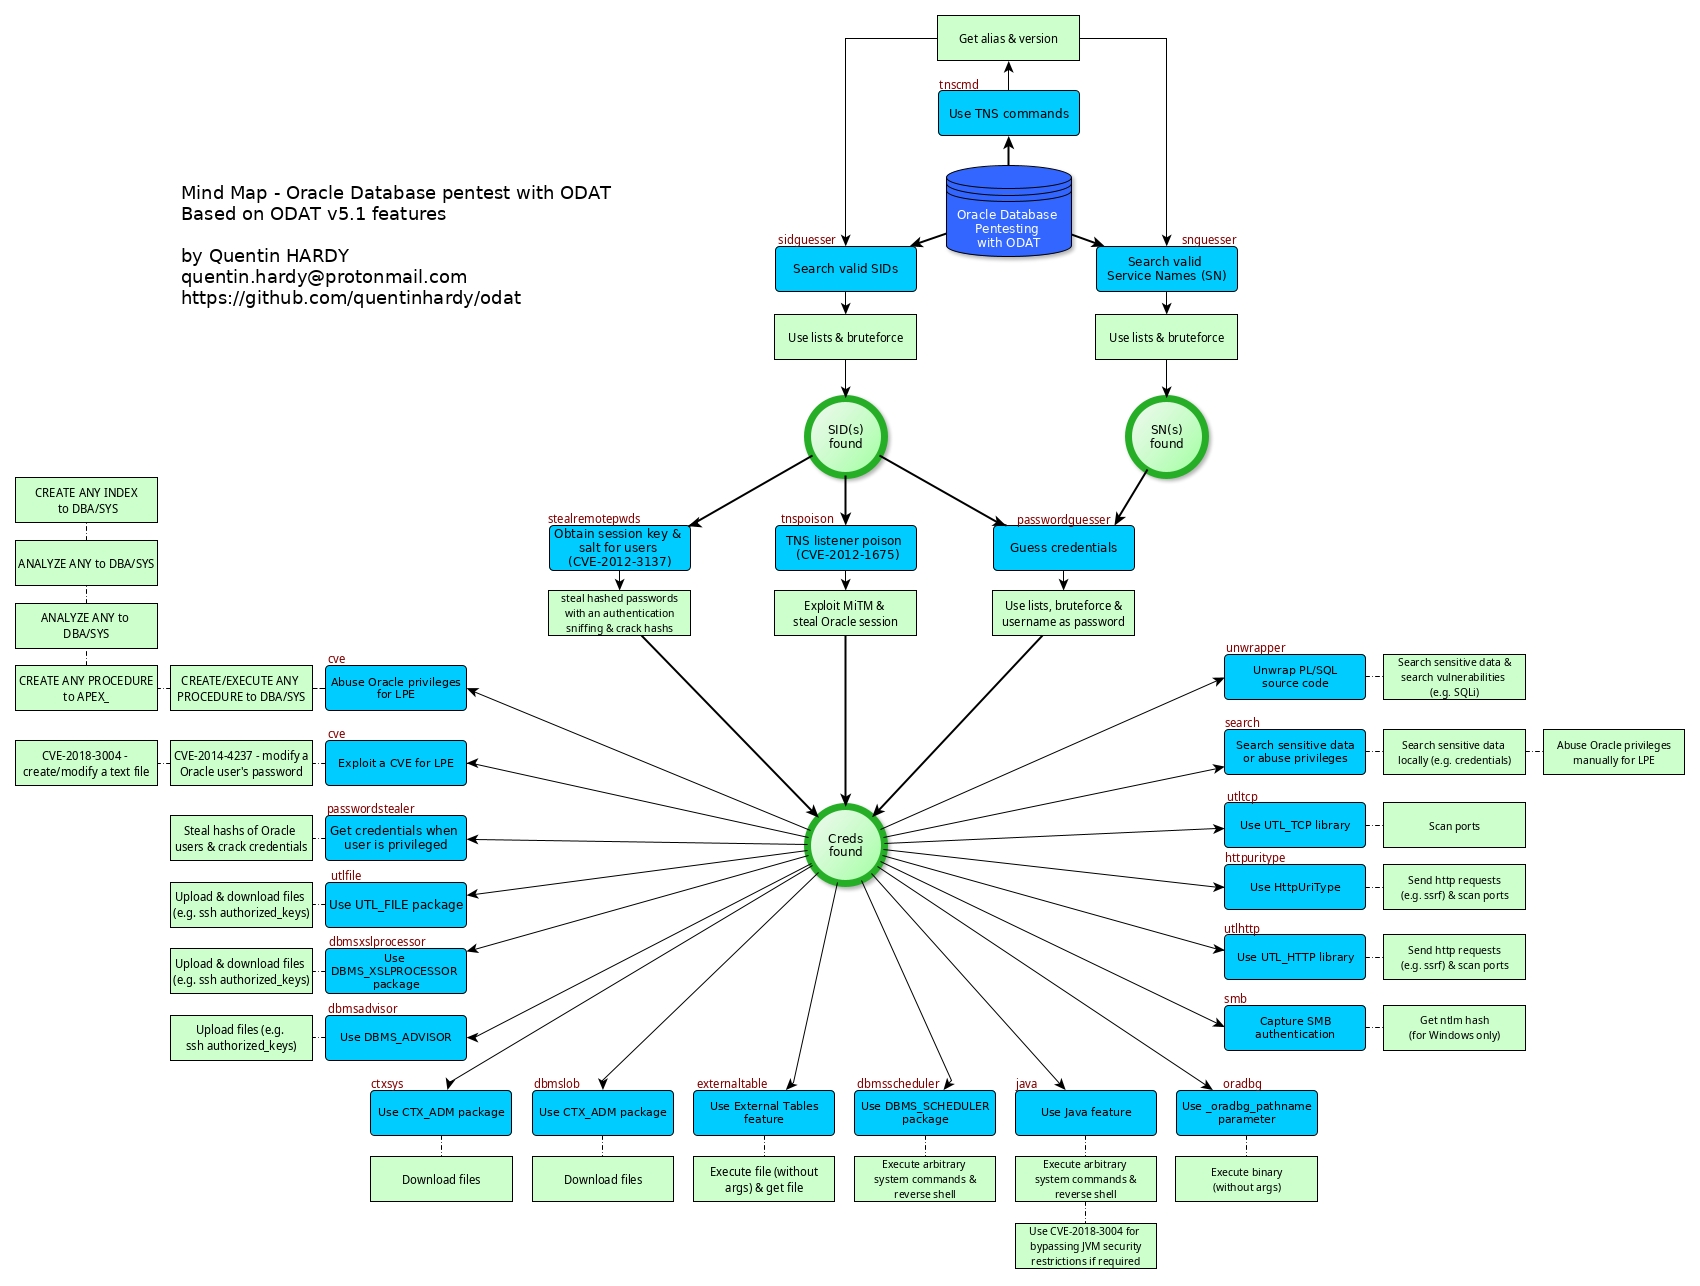 quentinhardy/odat
유효한 SID를 발견하고, 자격 증명을 무차별 대입하며, 권한을 DBA로 상승시키고, 시스템 명령을 실행하며, 알려진 CVE를 악용하는 Oracle 데이터베이스용 침투 테스트 도구입니다.
 reverseclabs/c3
맞춤형 명령 및 제어(C3). 기존 공격 도구 키트와 통합을 제공하면서 맞춤형 C2 채널의 빠른 프로토타이핑을 위한 프레임워크.
 cobbr/sharpsploit
SharpSploit는 C#으로 작성된 .NET 사후 침투 라이브러리입니다.
 r00t-3xp10it/fakeimageexploiter
가짜 image.jpg를 사용하여 대상 공격 (알려진 파일 확장자 숨기기)
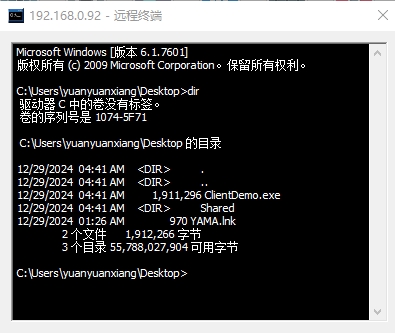 yuanyuanxiang/simpleremoter
Gh0st 기반 원격 제어 프로그램: 터미널 관리, 프로세스 관리, 창 관리, 원격 데스크톱, 파일 관리, 음성 관리, 비디오 관리, 서비스 관리, 레지스트리 관리 등의 기능을 구현하고, 전체 코드를 최적화하고 레이아웃을 정리했으며, 메모리 누수 결함을 수정하여…

 sentinel-one/cobaltstrikeparser
휴리스틱 XOR 복호화 및 구조화된 구성 파싱을 통해 PE 파일, 메모리 덤프 및 C2 URL에서 CobaltStrike Beacon 구성을 추출하는 Python 파서.
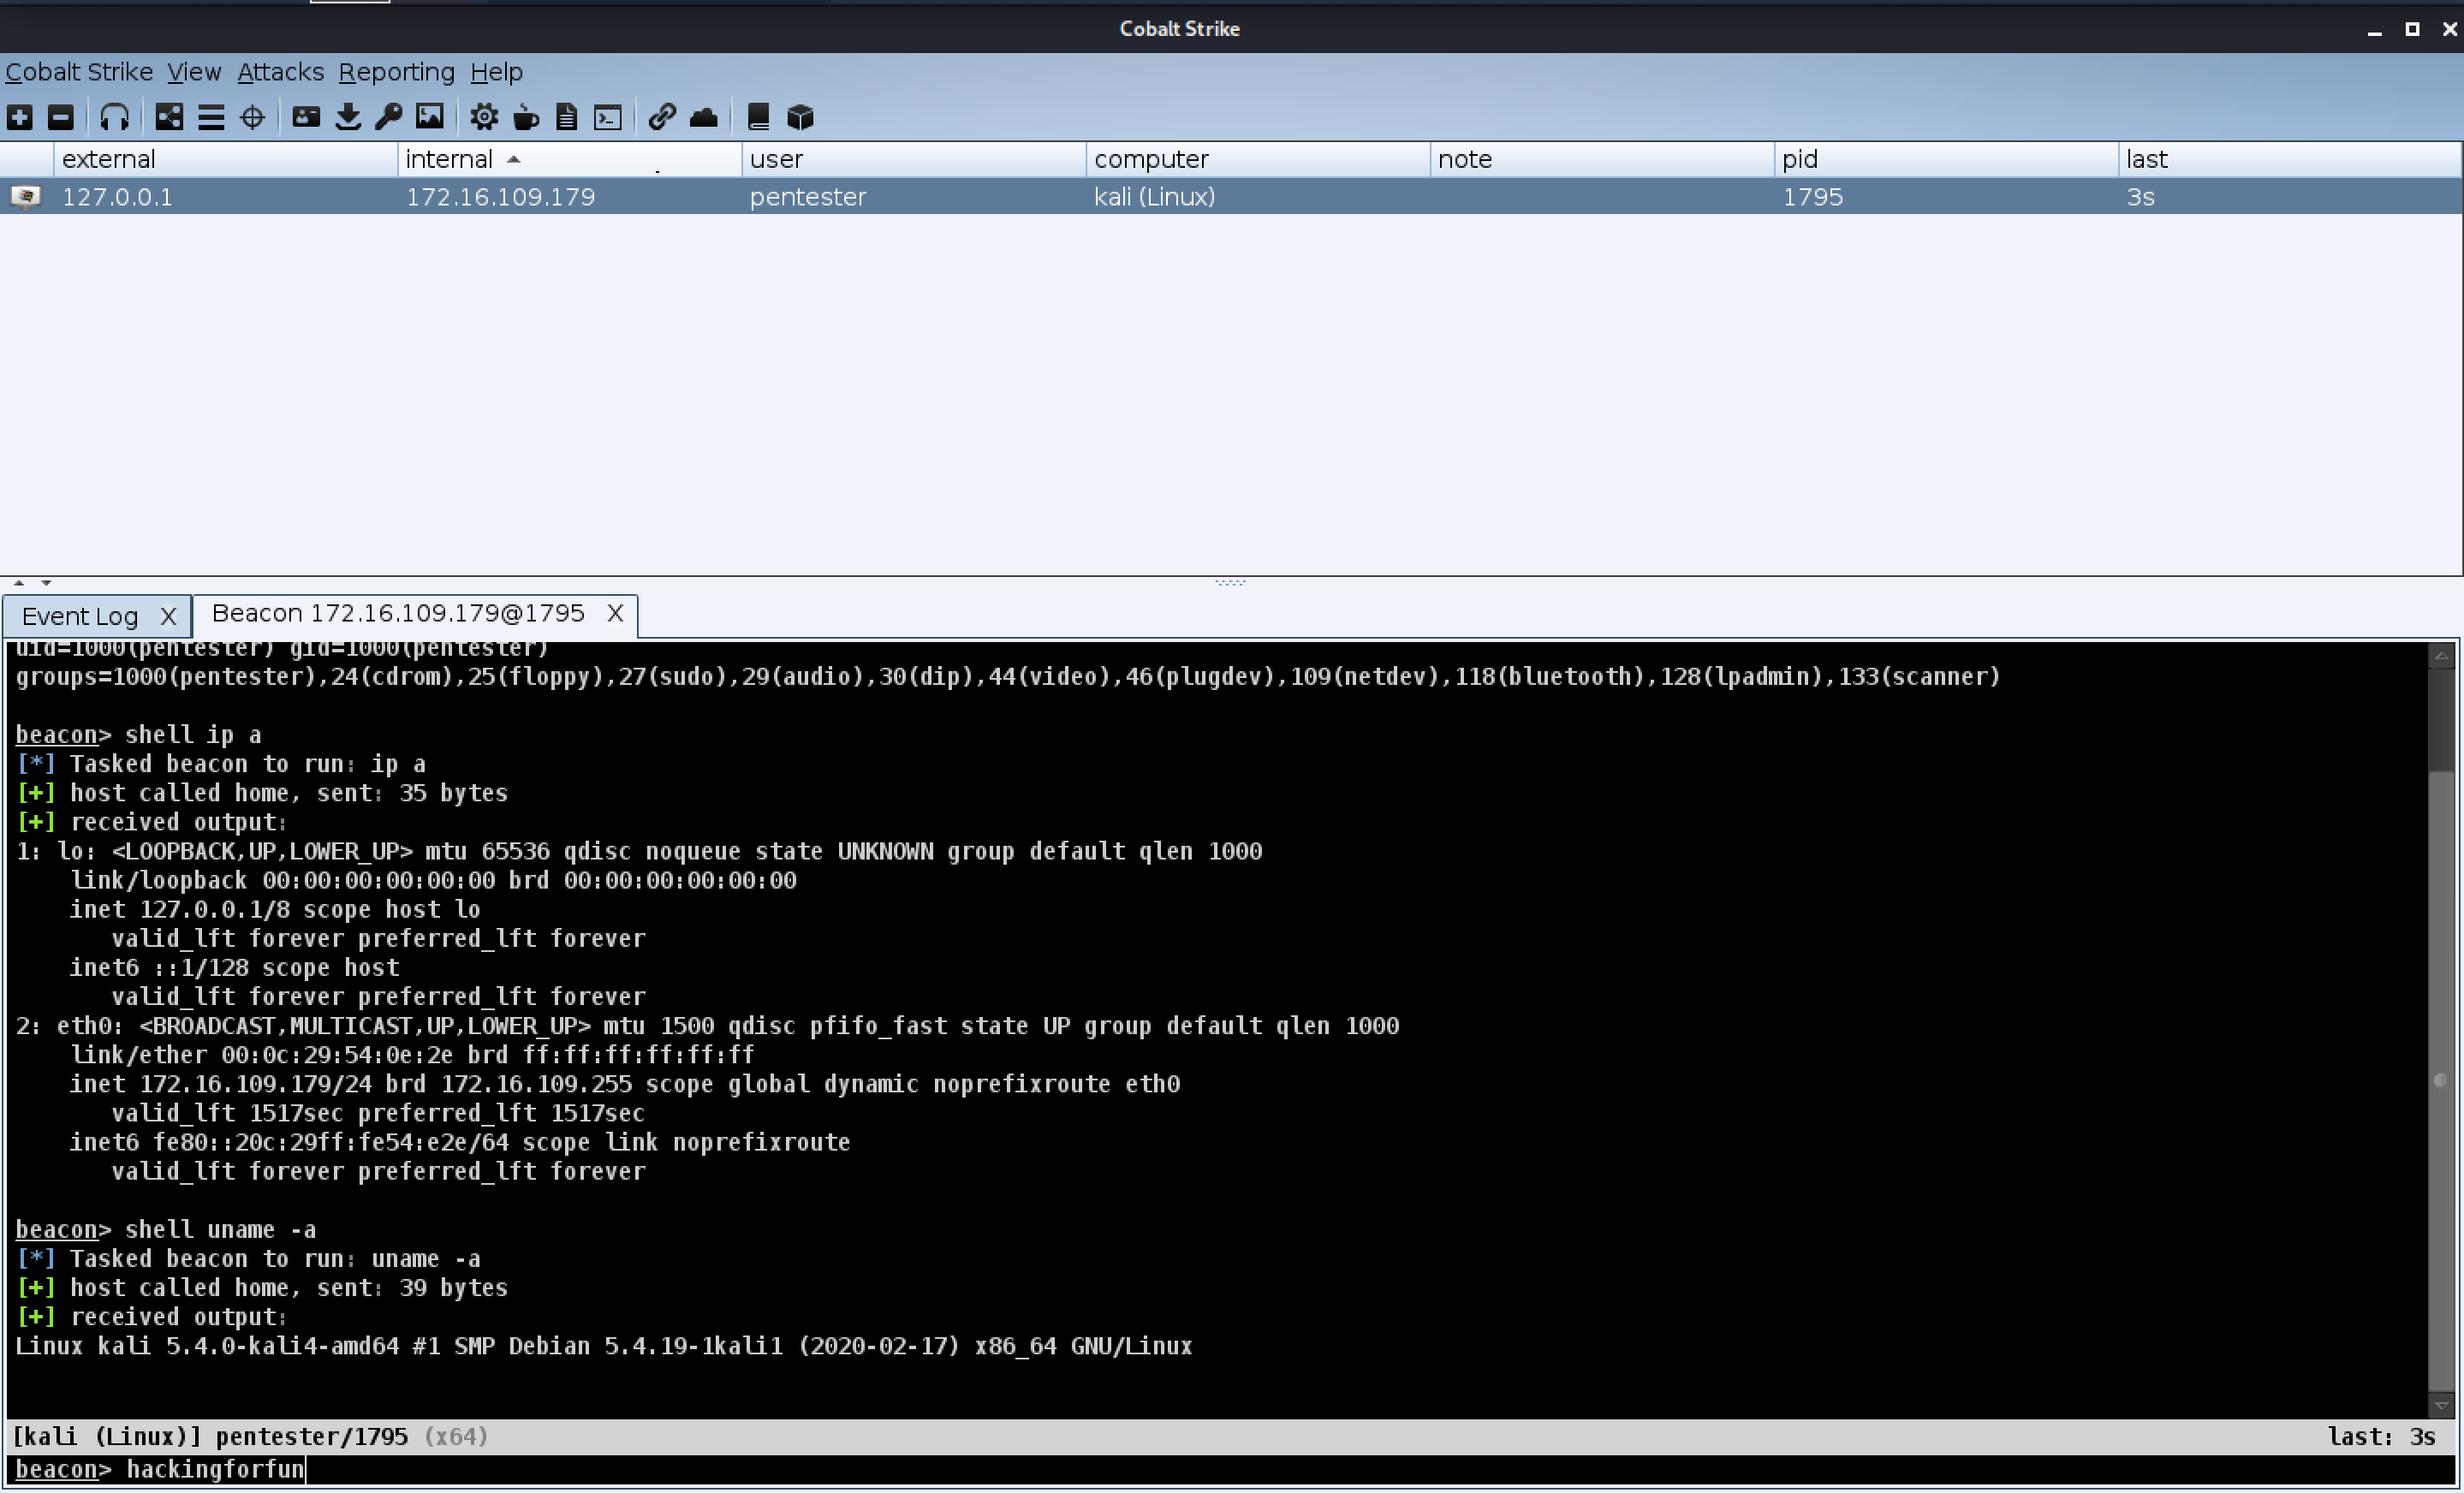 darkr4y/geacon
Go 프로그래밍을 연습하고 CobaltStrike의 Beacon을 Go로 구현하세요
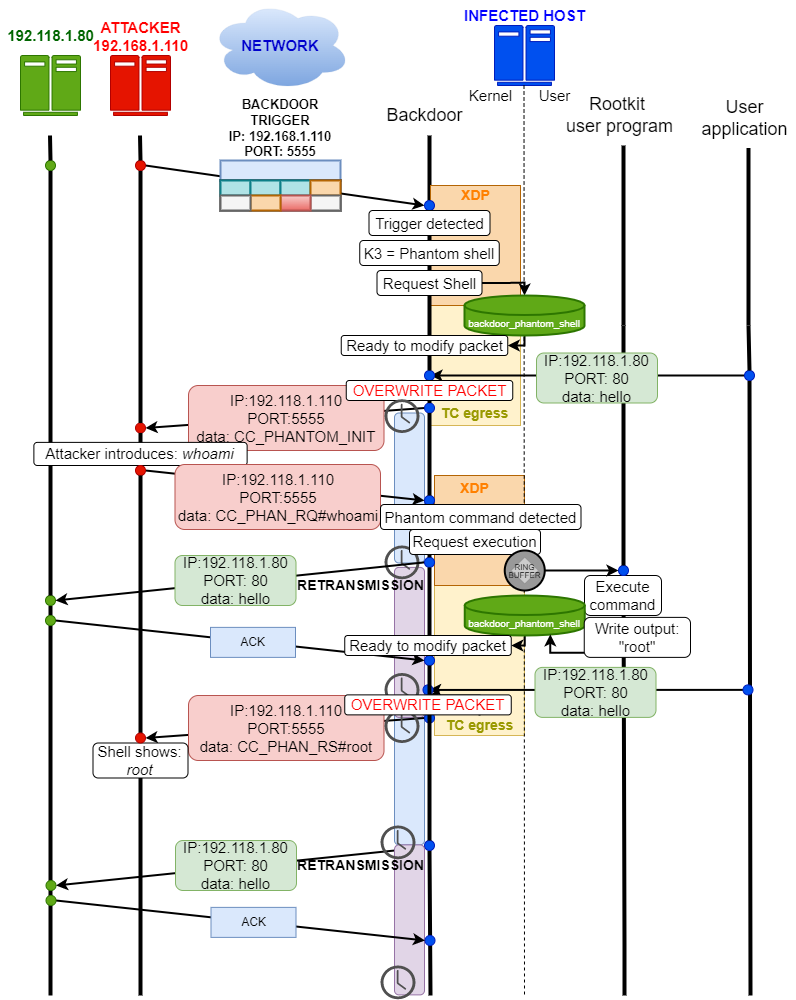 h3xduck/triplecross
리눅스 eBPF rootkit으로, 백도어, C2, 라이브러리 인젝션, 실행 하이재킹, 지속성 및 은닉 기능을 갖추고 있습니다.
 beigeworm/badusb-files-for-flipperzero
60개 이상의 스크립트 모음 - FlipperZero의 BadUSB 기능을 위해 특별히 업데이트됨.