codehaus-plexus__plexus-utils_CVE-2022-4244_3-0-23

CVE-2022-4244 취약점이 패치된 Java 유틸리티 라이브러리로, Maven 기반 프로젝트에서 I/O, 리플렉션 및 CLI 인수 파싱을 위한 공통 헬퍼 클래스를 제공합니다.

CVE-2022-4244 취약점이 패치된 Java 유틸리티 라이브러리로, Maven 기반 프로젝트에서 I/O, 리플렉션 및 CLI 인수 파싱을 위한 공통 헬퍼 클래스를 제공합니다.

Bean Validation 2.0 (JSR-380)의 참조 구현으로, JavaBean 및 메서드 검증을 위한 애노테이션 기반 메타데이터 모델과 API를 XML 설명자 지원과 함께 제공합니다.

(도달 불가능한!) CVE-2022-45688 취약점이 포함된 간단한 애플리케이션

잘못된 형식의 JSON 유사 콘텐츠를 유효하고 안전한 JSON으로 변환하여 코드 주입을 방지하고 웹 및 XML 임베딩에 대한 표준 준수를 보장하는 JSON 새니타이저입니다.

아카이브(ZIP, TAR, JAR) 생성 및 추출을 위한 Java 라이브러리로, 다양한 압축 형식을 지원합니다. 참고: 버전 3.5에는 CVE-2018-1002200(zip slip)에 대한 수정 사항이 포함되어 있습니다.

비정형 텍스트 데이터를 주석, 유형 시스템 및 모듈식 분석 엔진으로 처리하고 강화하는 분석 파이프라인을 구축하기 위한 Java SDK.

C 라이브러리로, 스트림 기반 XML 파싱을 제공하며 문서 내 구조를 파싱하기 위한 핸들러를 지원합니다. xmlwf 도구를 포함하며 UTF-16 인코딩을 지원합니다.

XML 파싱용 C 라이브러리로, CVE-2022-25315용으로 패치되었으며 효율적인 문서 처리를 위한 핸들러가 있는 스트림 지향 XML 파싱을 제공합니다.

마이크로컨트롤러 및 메모리 제한 임베디드 시스템을 위한 ANSI C로 구현된 경량 Protocol Buffers로, 구조화된 데이터의 효율적인 직렬화 및 역직렬화를 가능하게 합니다.

위키 구문, HTML 및 기타 형식을 XHTML로 변환하는 일반 렌더링 시스템입니다. XWiki 플랫폼의 일부로, 유연하고 확장 가능한 텍스트 변환 엔진을 제공합니다.

CVE-2021-26291 최소 복제기의 컨텍스트

# Maven으로 CVE-2011-1475 확인

C 라이브러리로, 스트림 지향 XML 파싱을 제공하며 빠르고 구성 가능한 파서와 사용자 정의 핸들러 및 인코딩 옵션을 지원합니다.

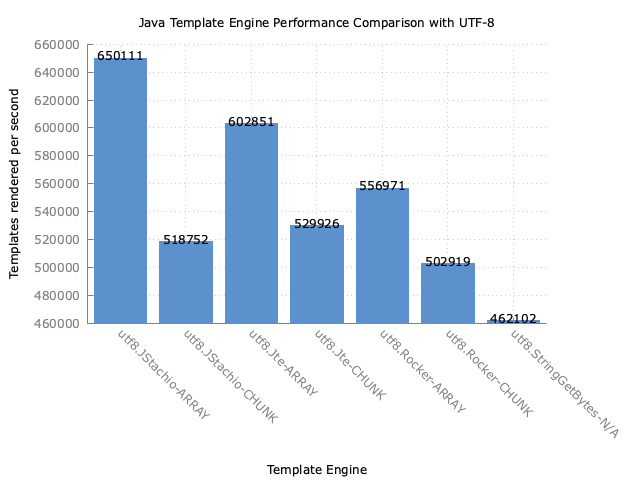
타입 안전한 Java Mustache 템플릿 엔진으로, 컴파일 타임 템플릿 검증, 정적 값 바인딩, 그리고 HTML 및 기타 콘텐츠 유형을 위한 확장 가능한 이스케이프 기능을 제공합니다.

CVE-2019-14900

Oracle PL/SQL 패키지 프로시저에 대한 호출 클래스를 생성하는 Java 소스 코드 생성기로, 다양한 매개변수 유형과 자동 유형 변환을 지원합니다.

Go 함수에 대한 결정론적 시맨틱 지문을 생성합니다. SSA(Static Single Assignment) 분석과 Scalar Evolution을 사용하여 xz 스타일 백도어를 탐지하고 시맨틱 동등성을 검증합니다.

C 재구현을 위한 결정론적 PyGhidra 추출, 트리아지 및 로컬 LLM 컴파일러 백엔드 파이프라인.