

ship-safe
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.
cloud-infrastructure-securitystatic-analysiscontainer-security+8
785
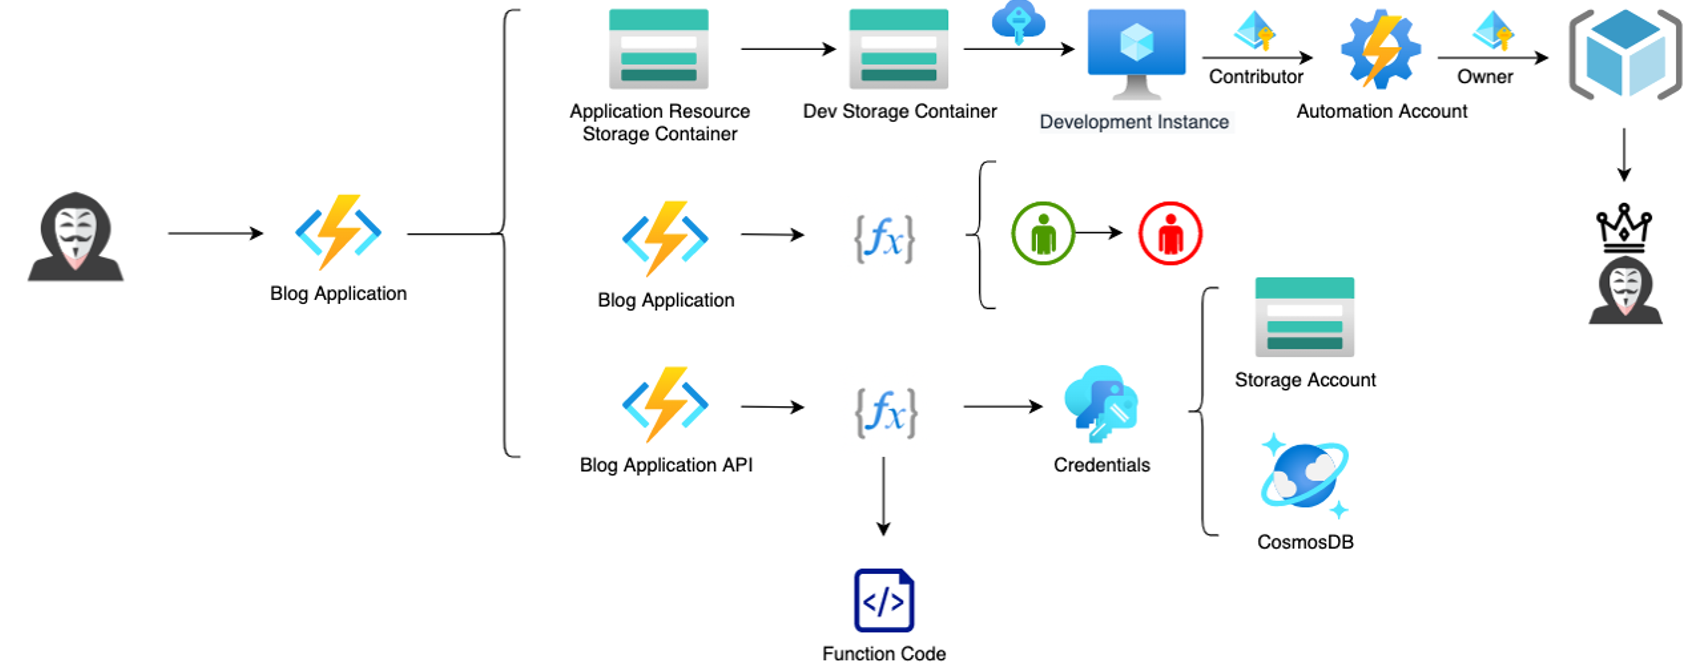 ine-labs/azuregoat
AzureGoat : 매우 취약한 Azure 인프라
 powerfulseal/powerfulseal
Kubernetes 클러스터를 위한 강력한 테스트 도구입니다.
 nccgroup/pmapper
AWS에서 IAM 권한을 빠르게 평가하는 도구입니다.
 crowdstrike/crt
찾기 어려운 권한, 페더레이션 트러스트, 메일 전달 규칙 및 위임된 액세스를 위해 Azure AD 및 Exchange Online 구성을 감사하여 조직이 클라우드 환경을 보호할 수 있도록 지원합니다.
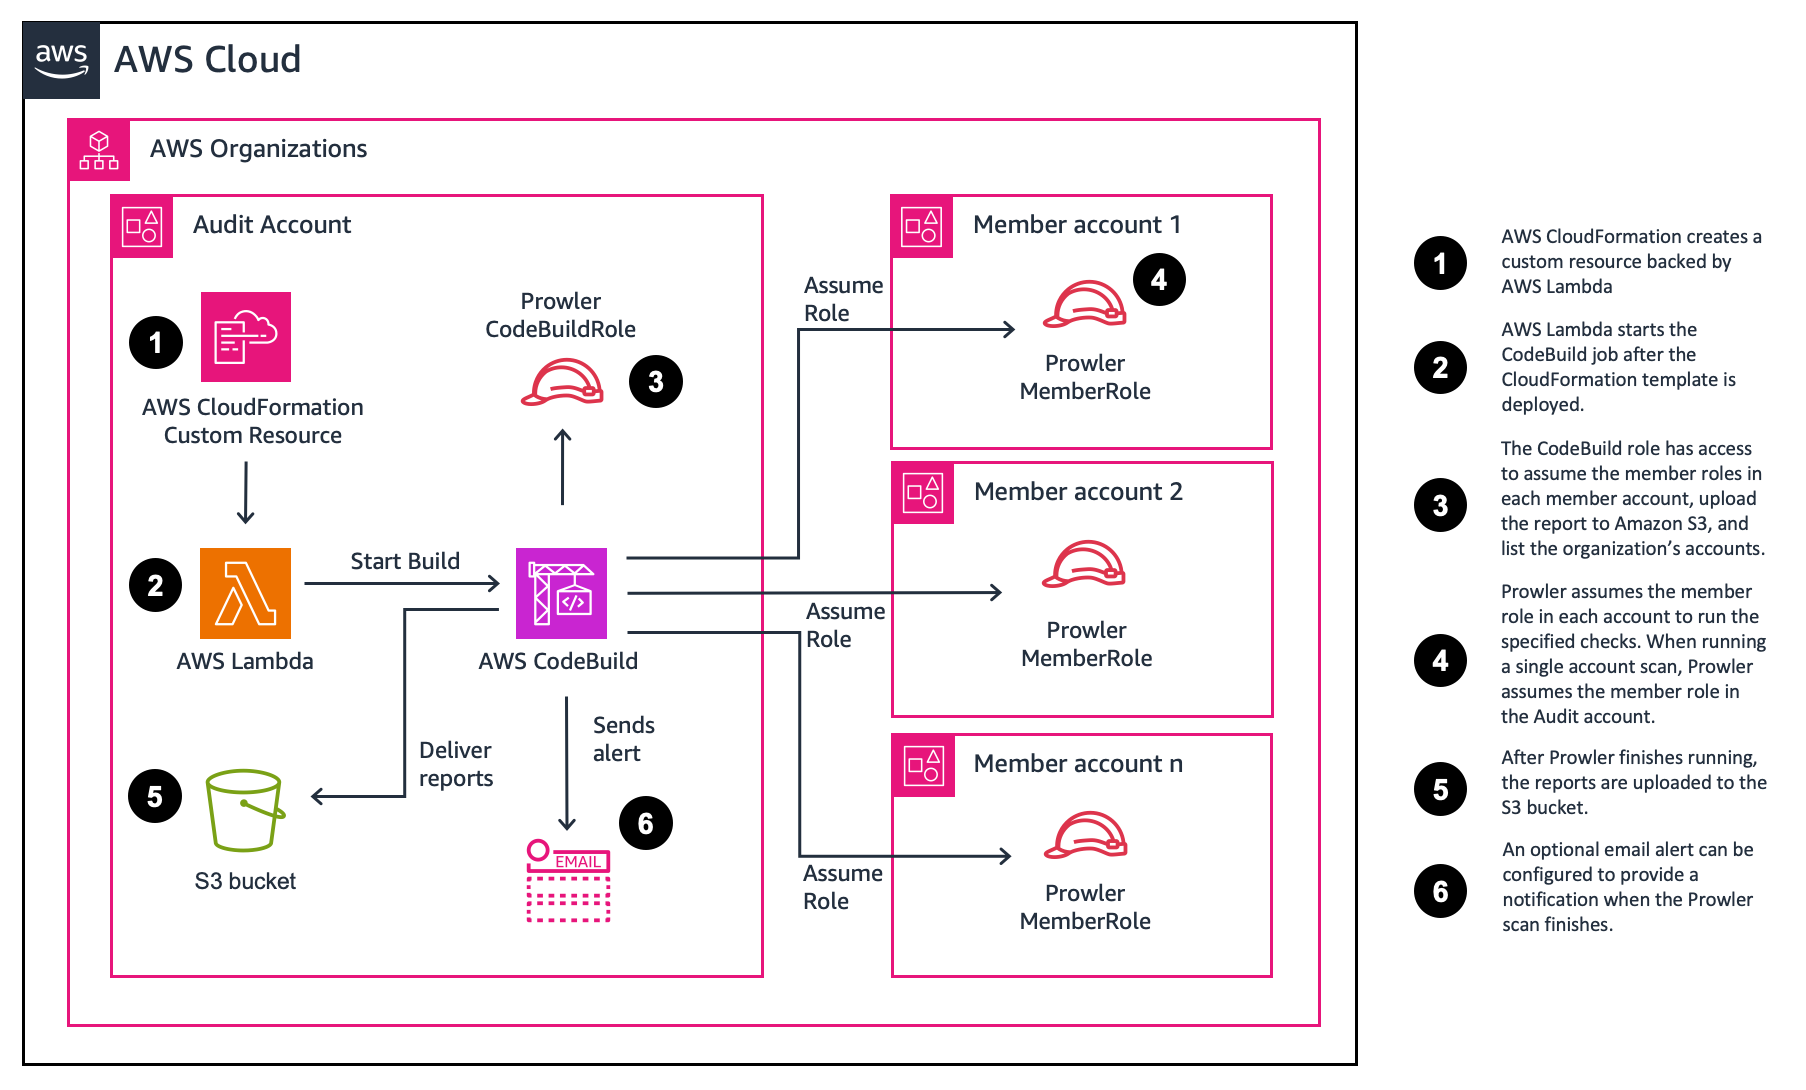 awslabs/aws-security-assessment-solution
Prowler를 사용하여 AWS 계정의 특정 시점 평가를 생성하는 데 도움을 주는 AWS 도구입니다.
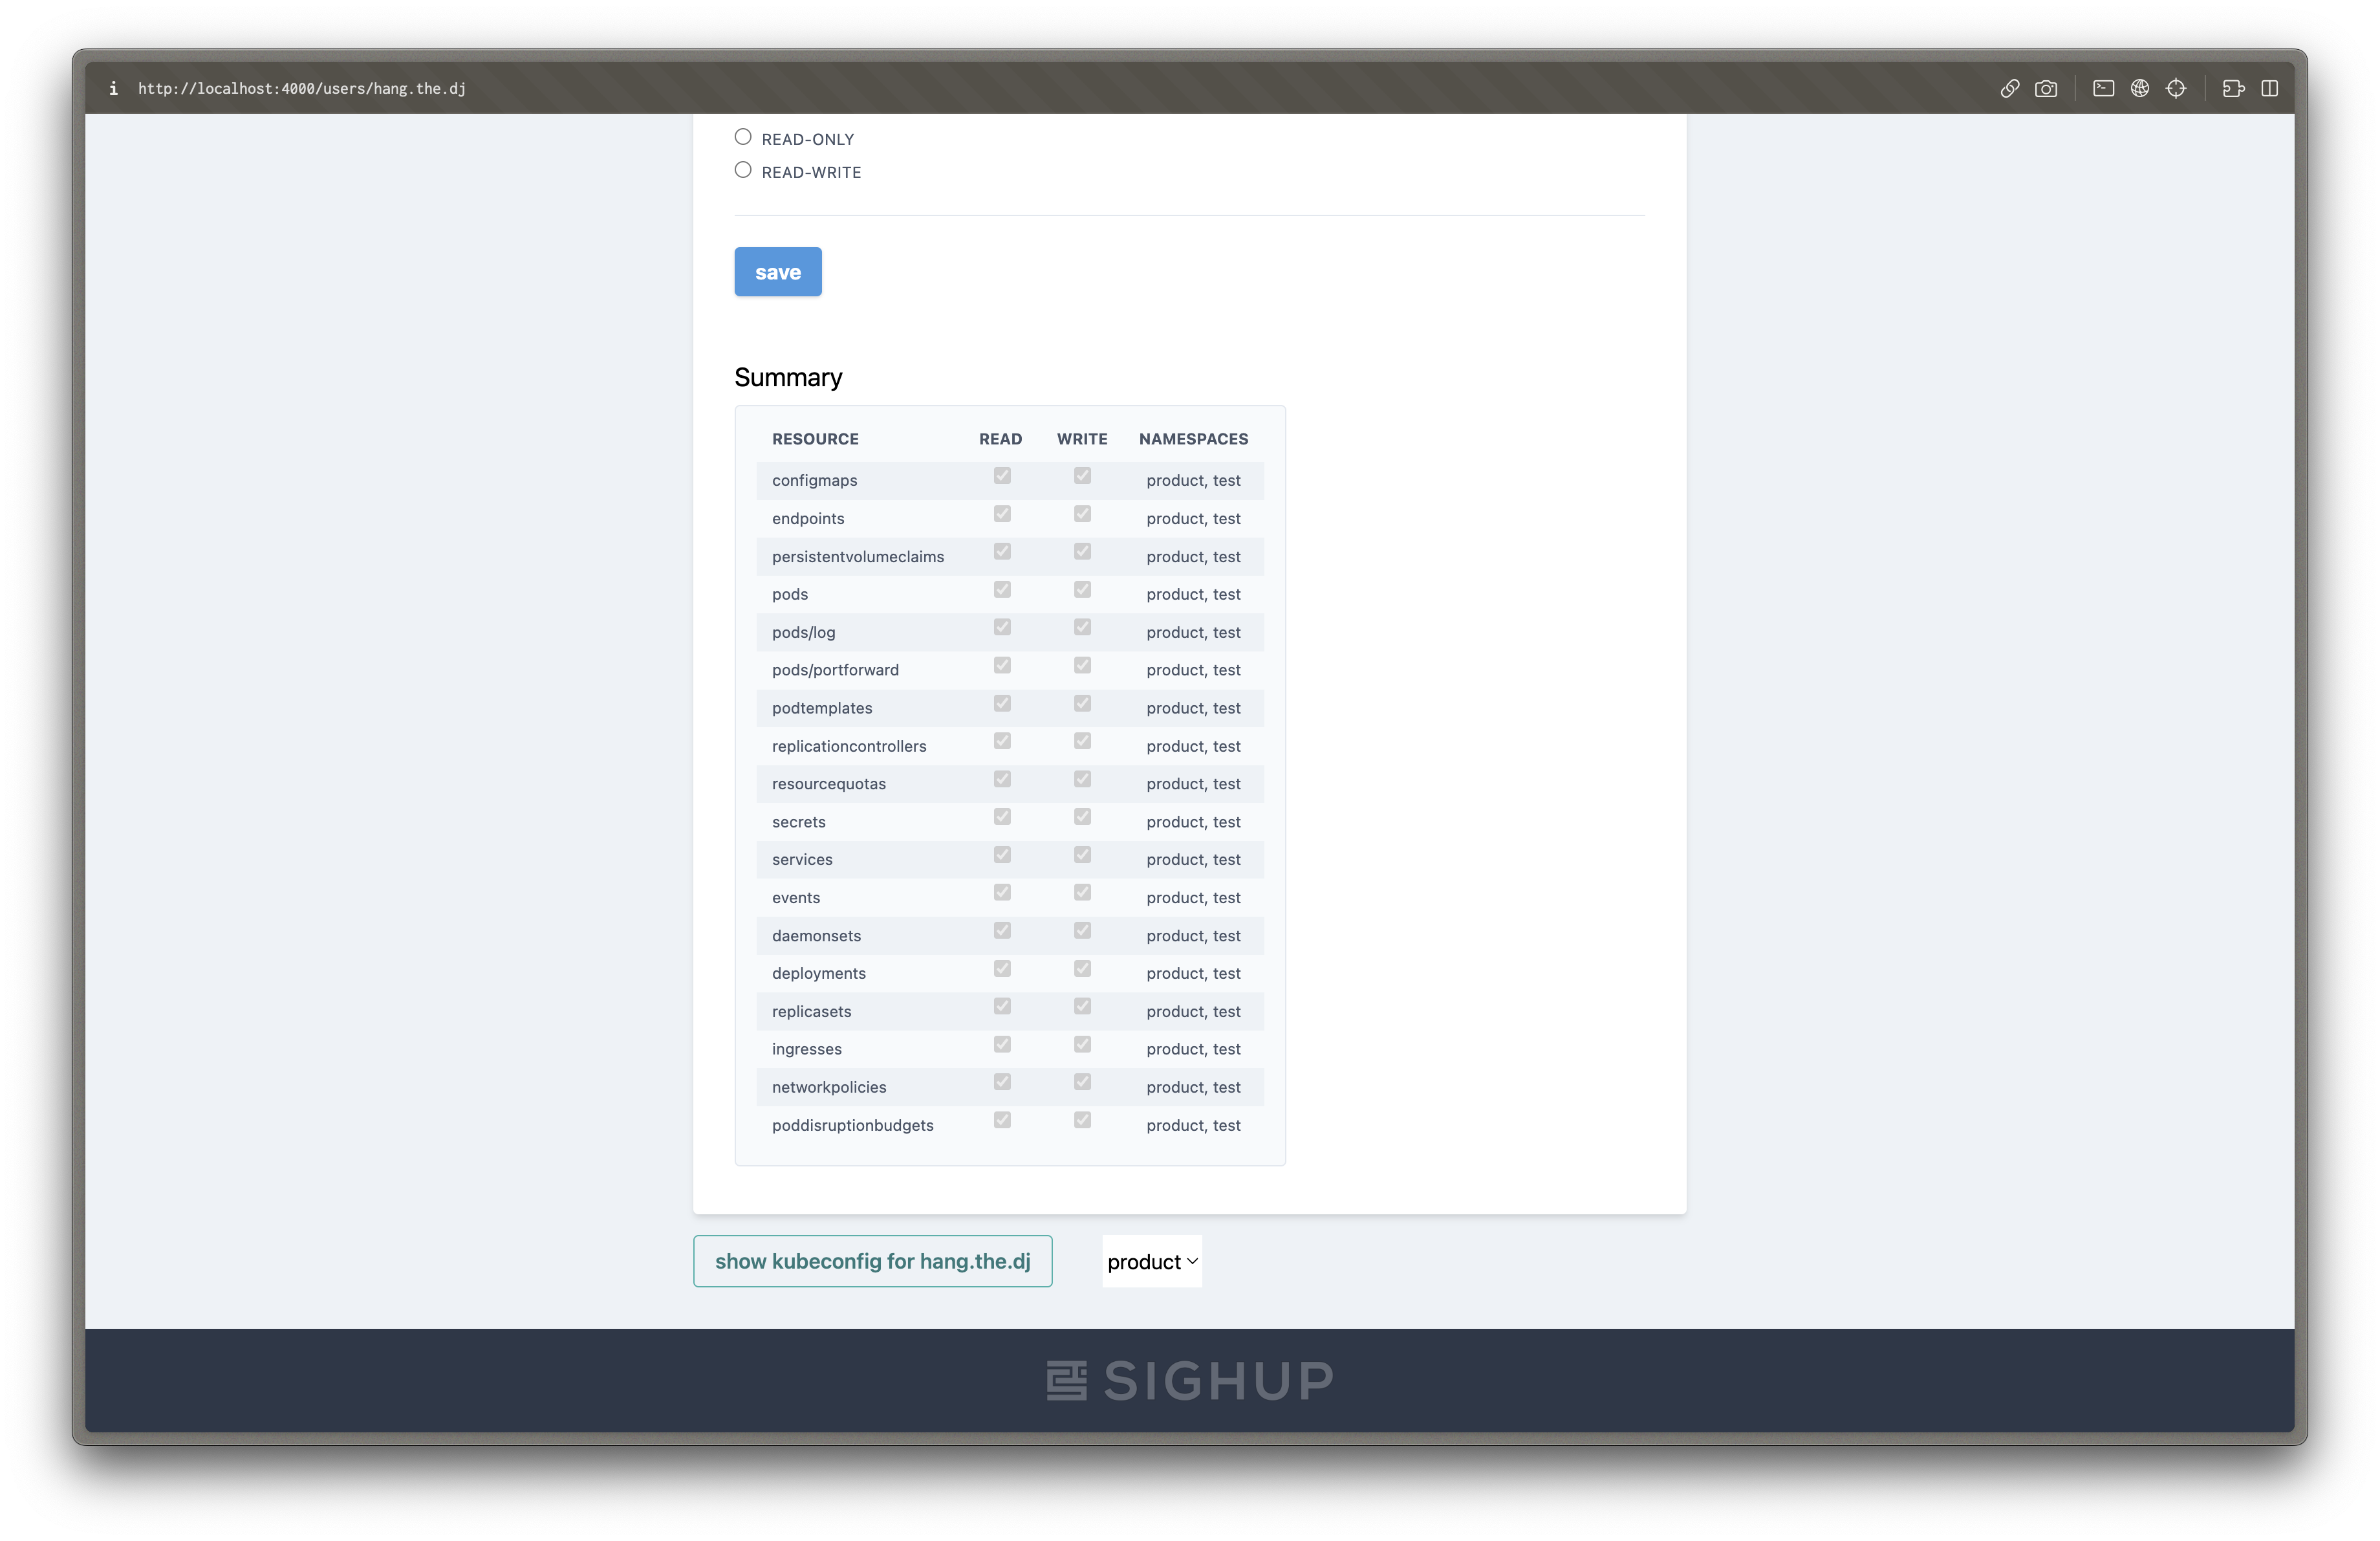 sighupio/permission-manager
Permission Manager는 Kubernetes RBAC 및 사용자 관리에 체계성을 부여하는 프로젝트입니다, Web UI FTW
 netflix/repokid
분산된 고속 배포를 위한 AWS 최소 권한
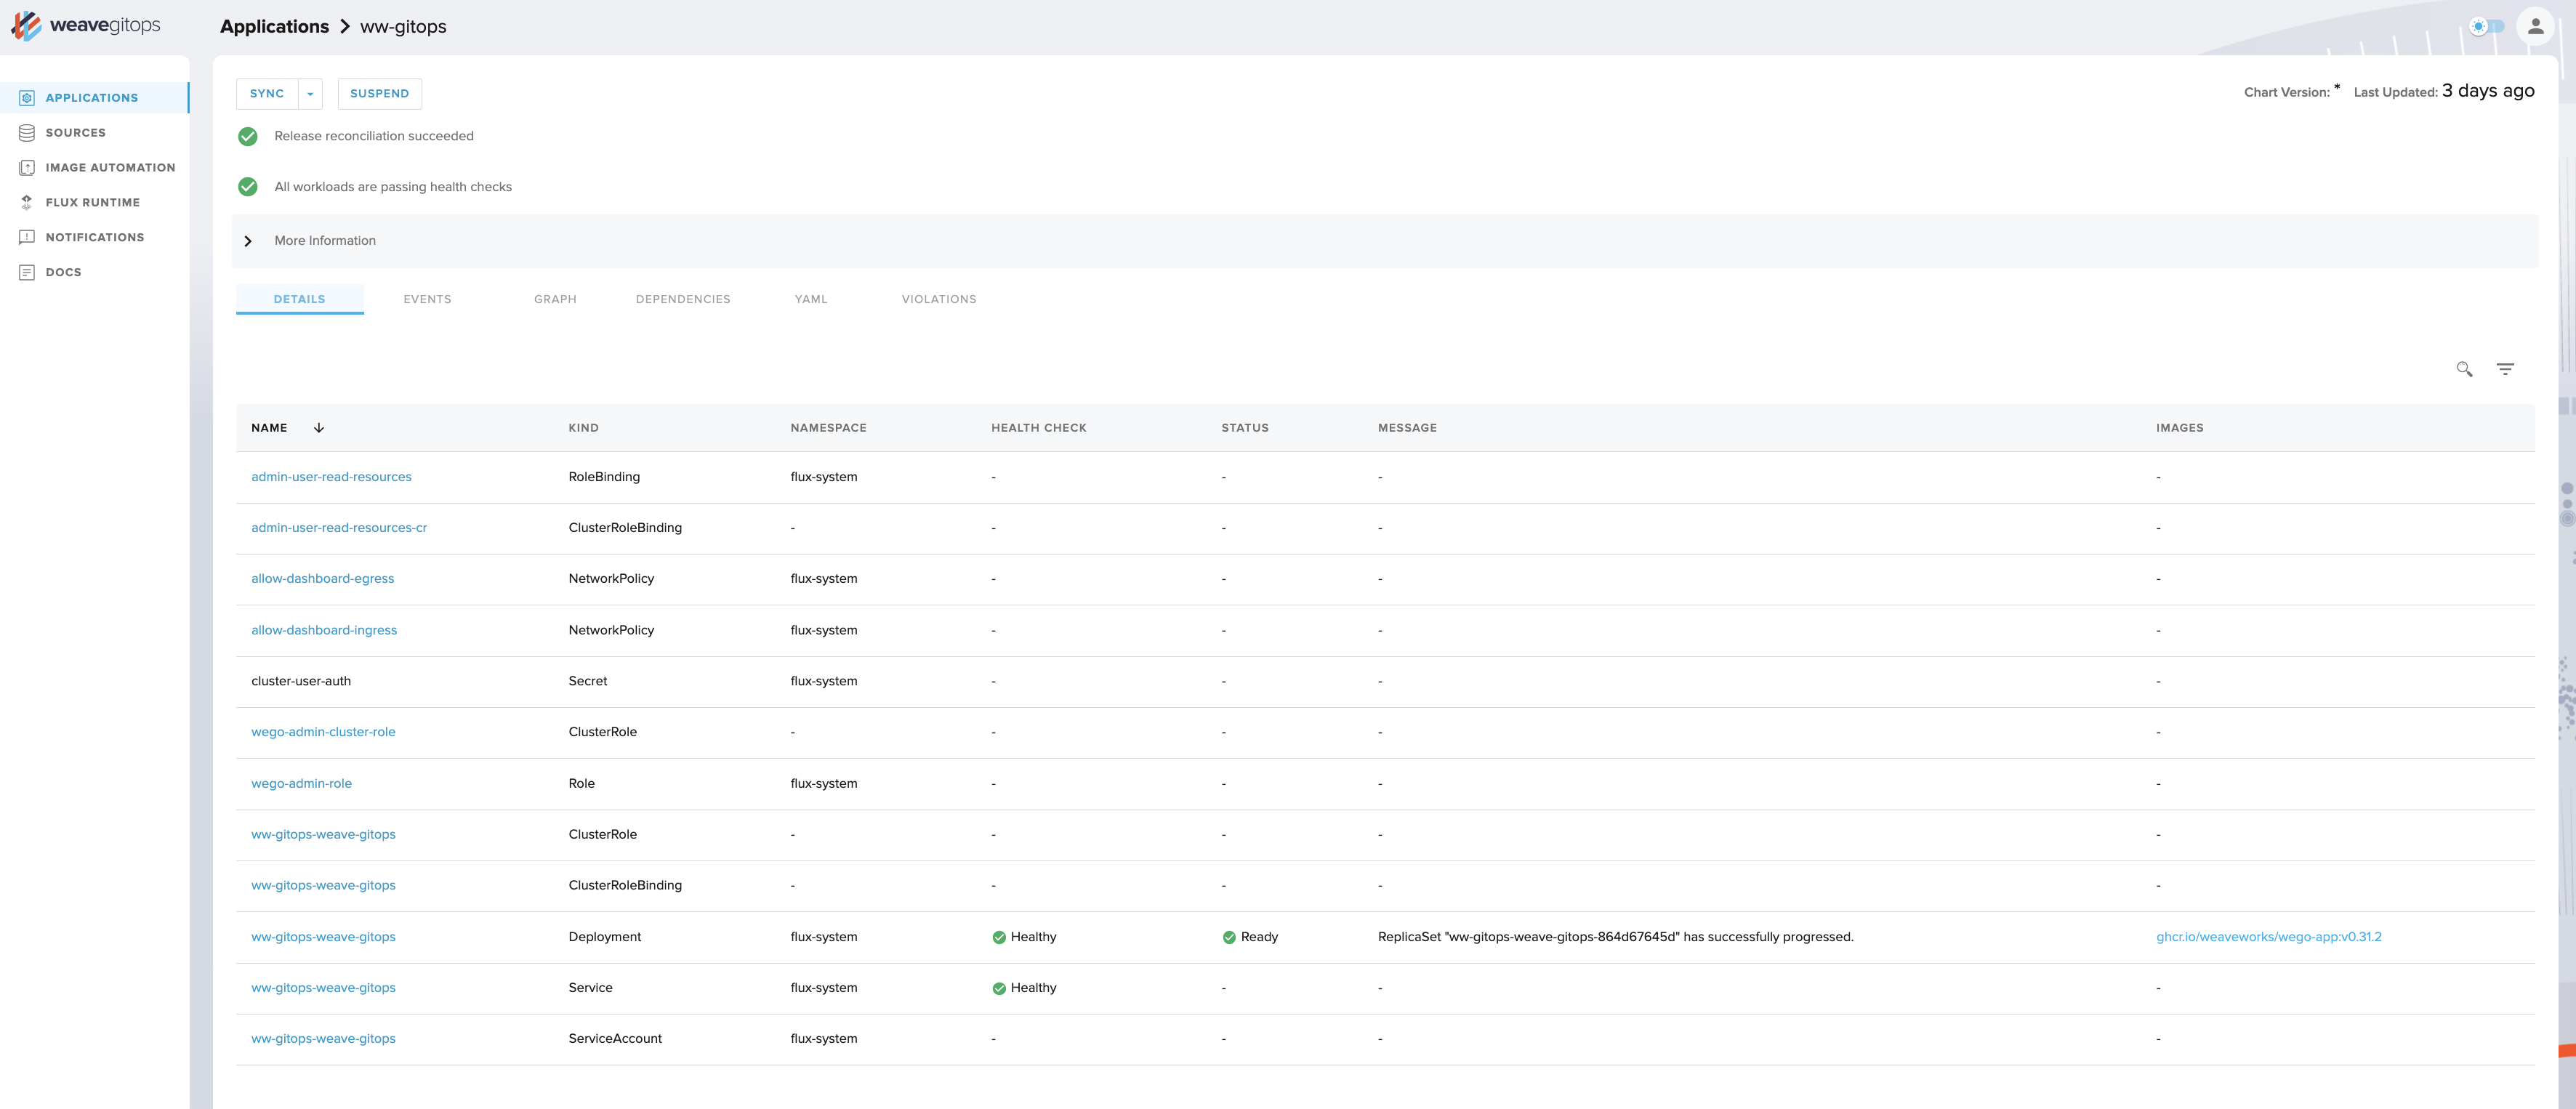 weaveworks/weave-gitops
Weave GitOps가 커뮤니티 주도 프로젝트로 전환 중입니다! 애플리케이션 배포에 대한 인사이트를 제공하며, GitOps를 통한 지속적 전달을 팀 전체에서 더 쉽게 채택하고 확장할 수 있도록 해줍니다.
 owasp/docker-security
컨테이너 보안 이해하기
 nccgroup/sadcloud
의도적으로 취약한 클라우드 인프라를 구축(및 해체!)하기 위한 도구
 nagwww/s3-leaks
클라우드 보안 담당자와 연구자를 위한 AWS S3 버킷 오구성, 노출된 데이터, 유출된 IAM 자격 증명의 엄선된 타임라인 및 인시던트 링크.
 openbmc/bmcweb
OpenBMC를 위한 Redfish, KVM, GUI, DBus를 모두 아우르는 웹서버
 mondoohq/cnspec
빌드부터 런타임까지 모든 것을 보호하는 오픈 소스 클라우드 네이티브 보안
 denizparlak/zeus
AWS 감사 및 강화 도구
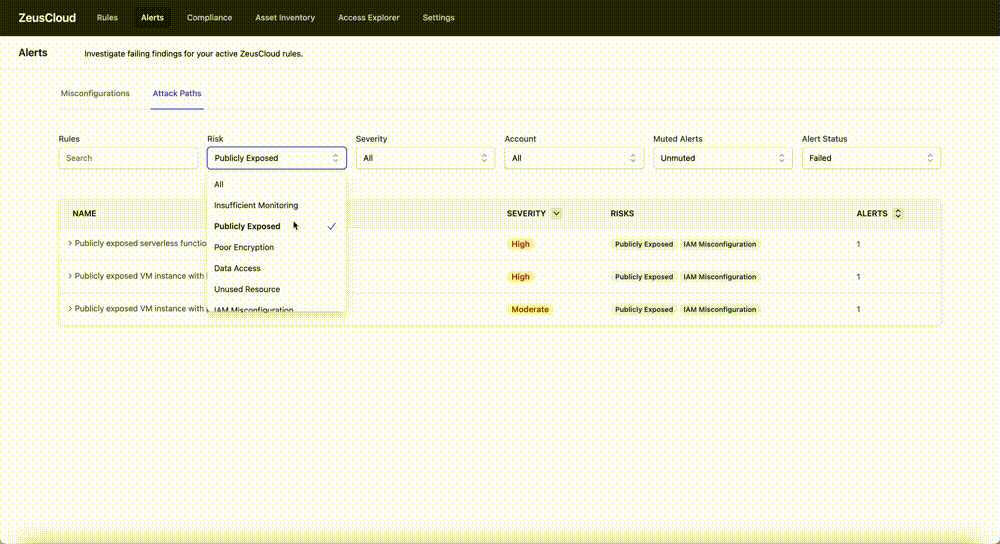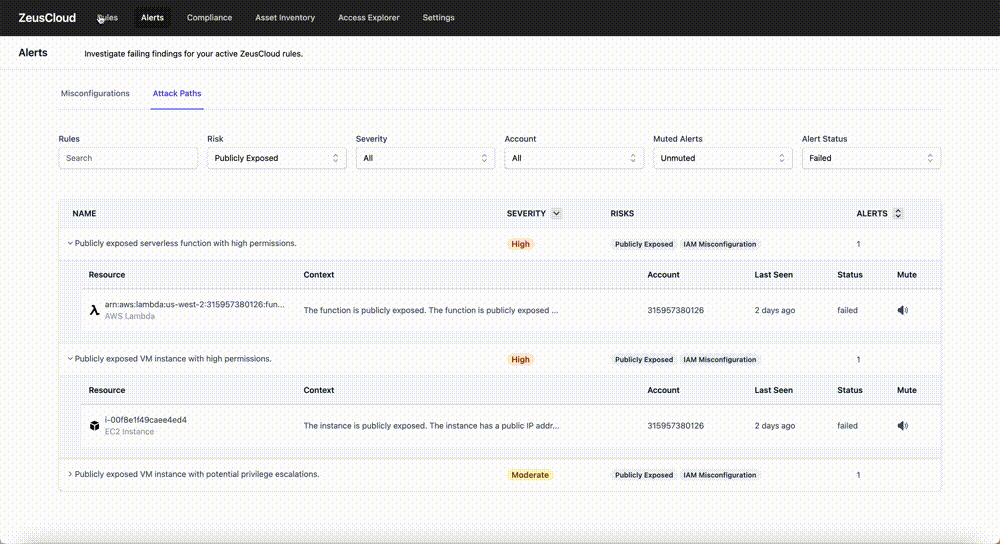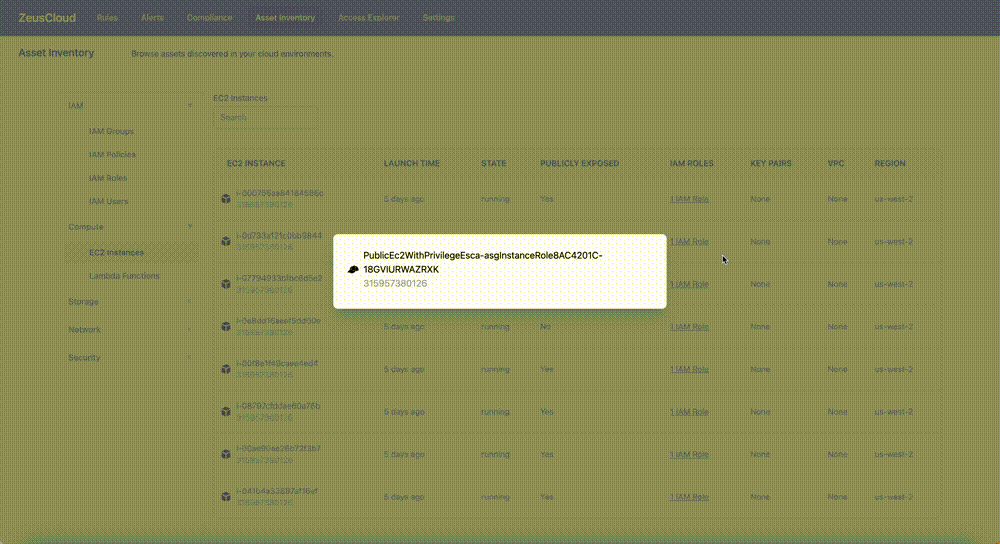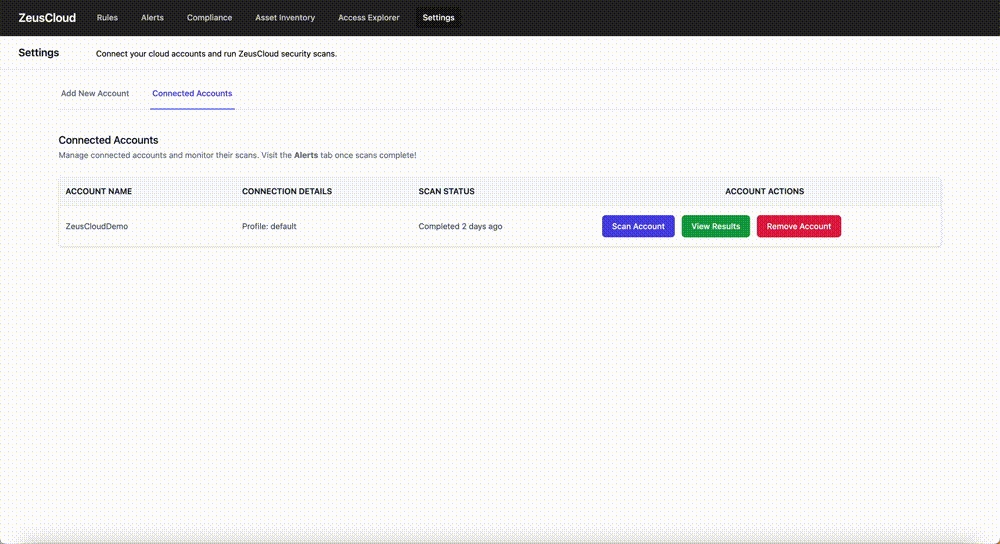 zeus-labs/zeuscloud
공격 경로를 탐지하고, 잘못된 구성을 식별하며, IAM 액세스를 시각화하고, 규정 준수 보고와 함께 AWS 환경에 대한 단계별 수정을 제공하는 오픈 소스 클라우드 보안 플랫폼입니다.
 owasp/dvsa
고의적으로 취약하게 만든 서버리스 애플리케이션
 reverseclabs/awspx
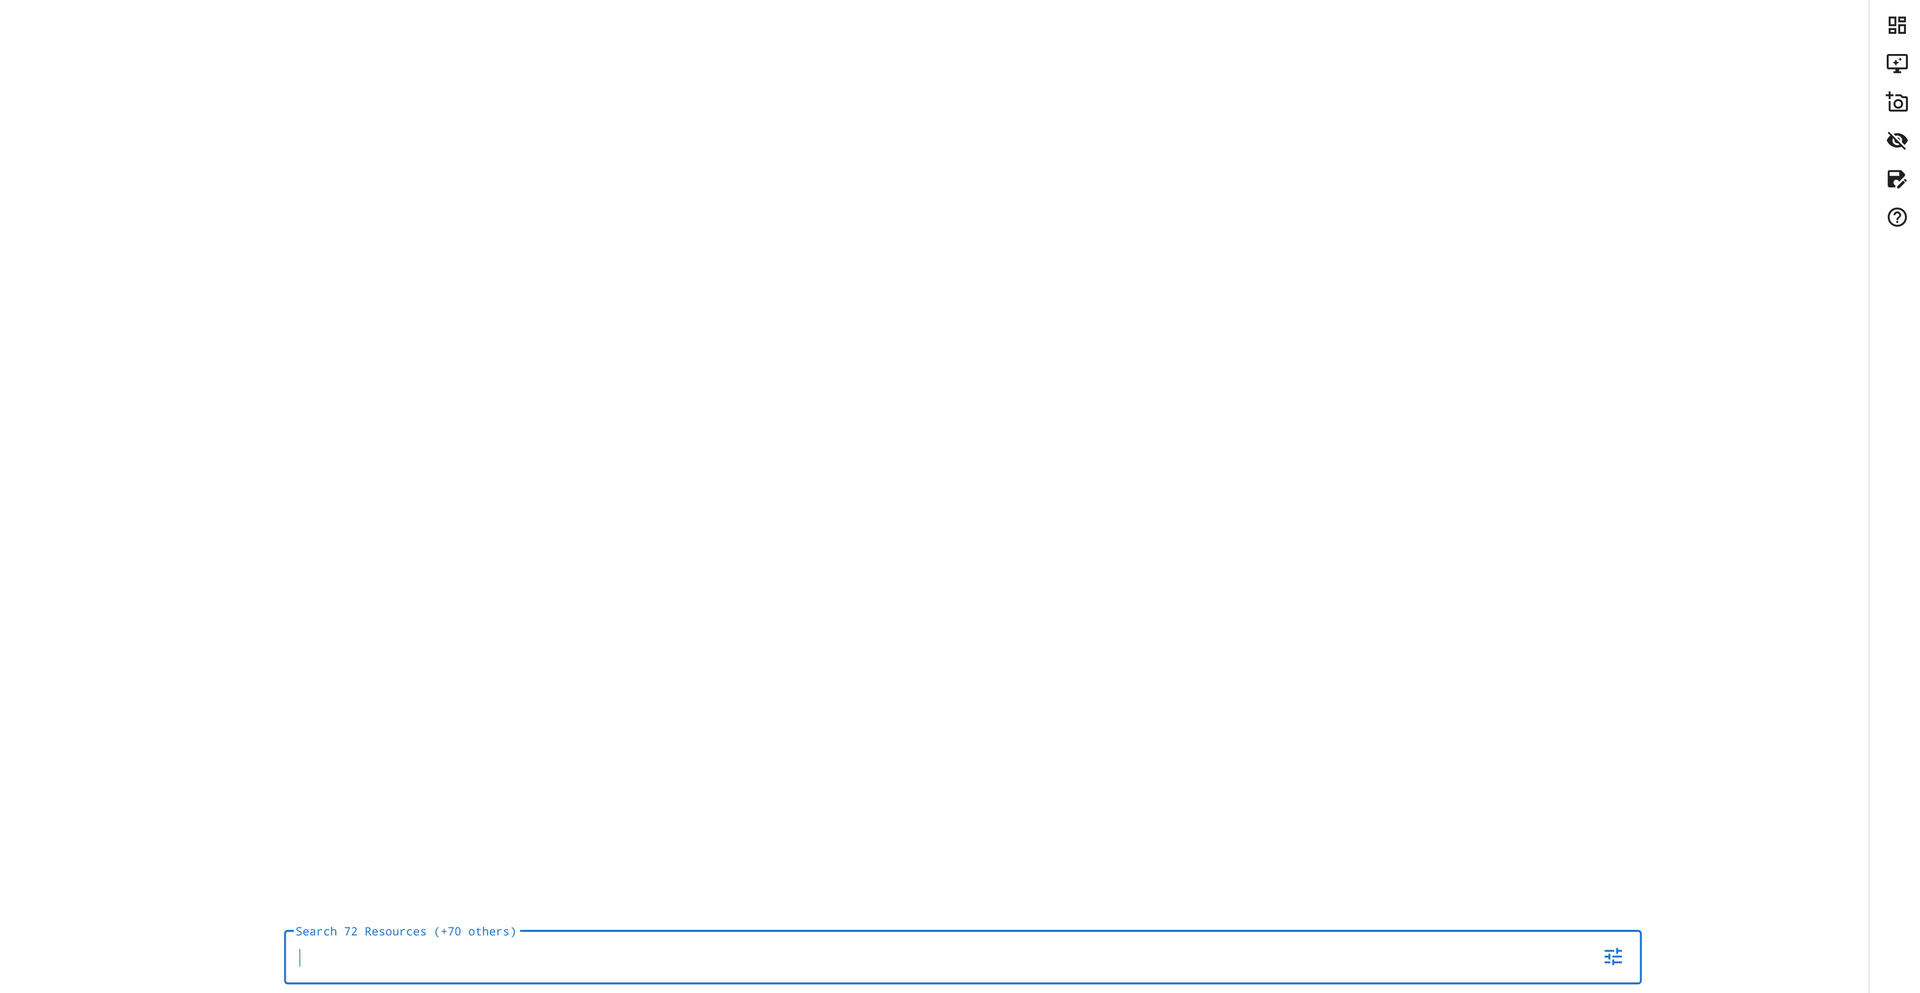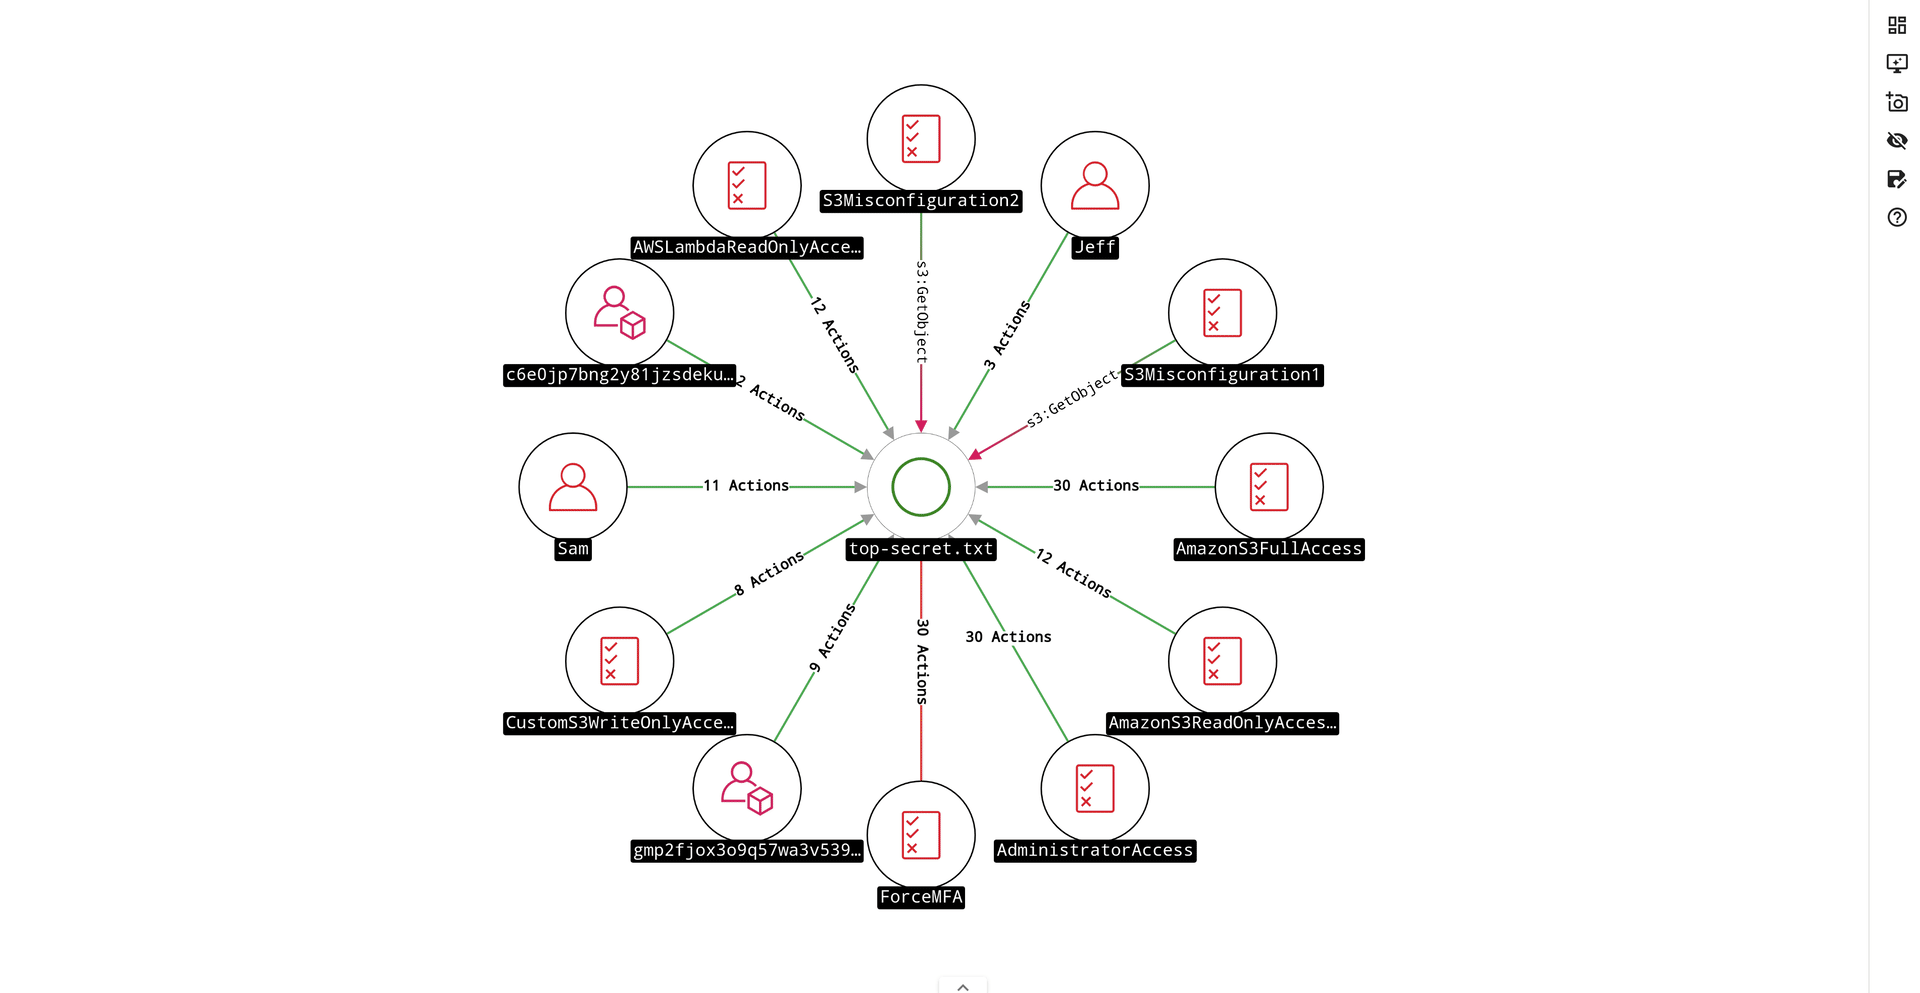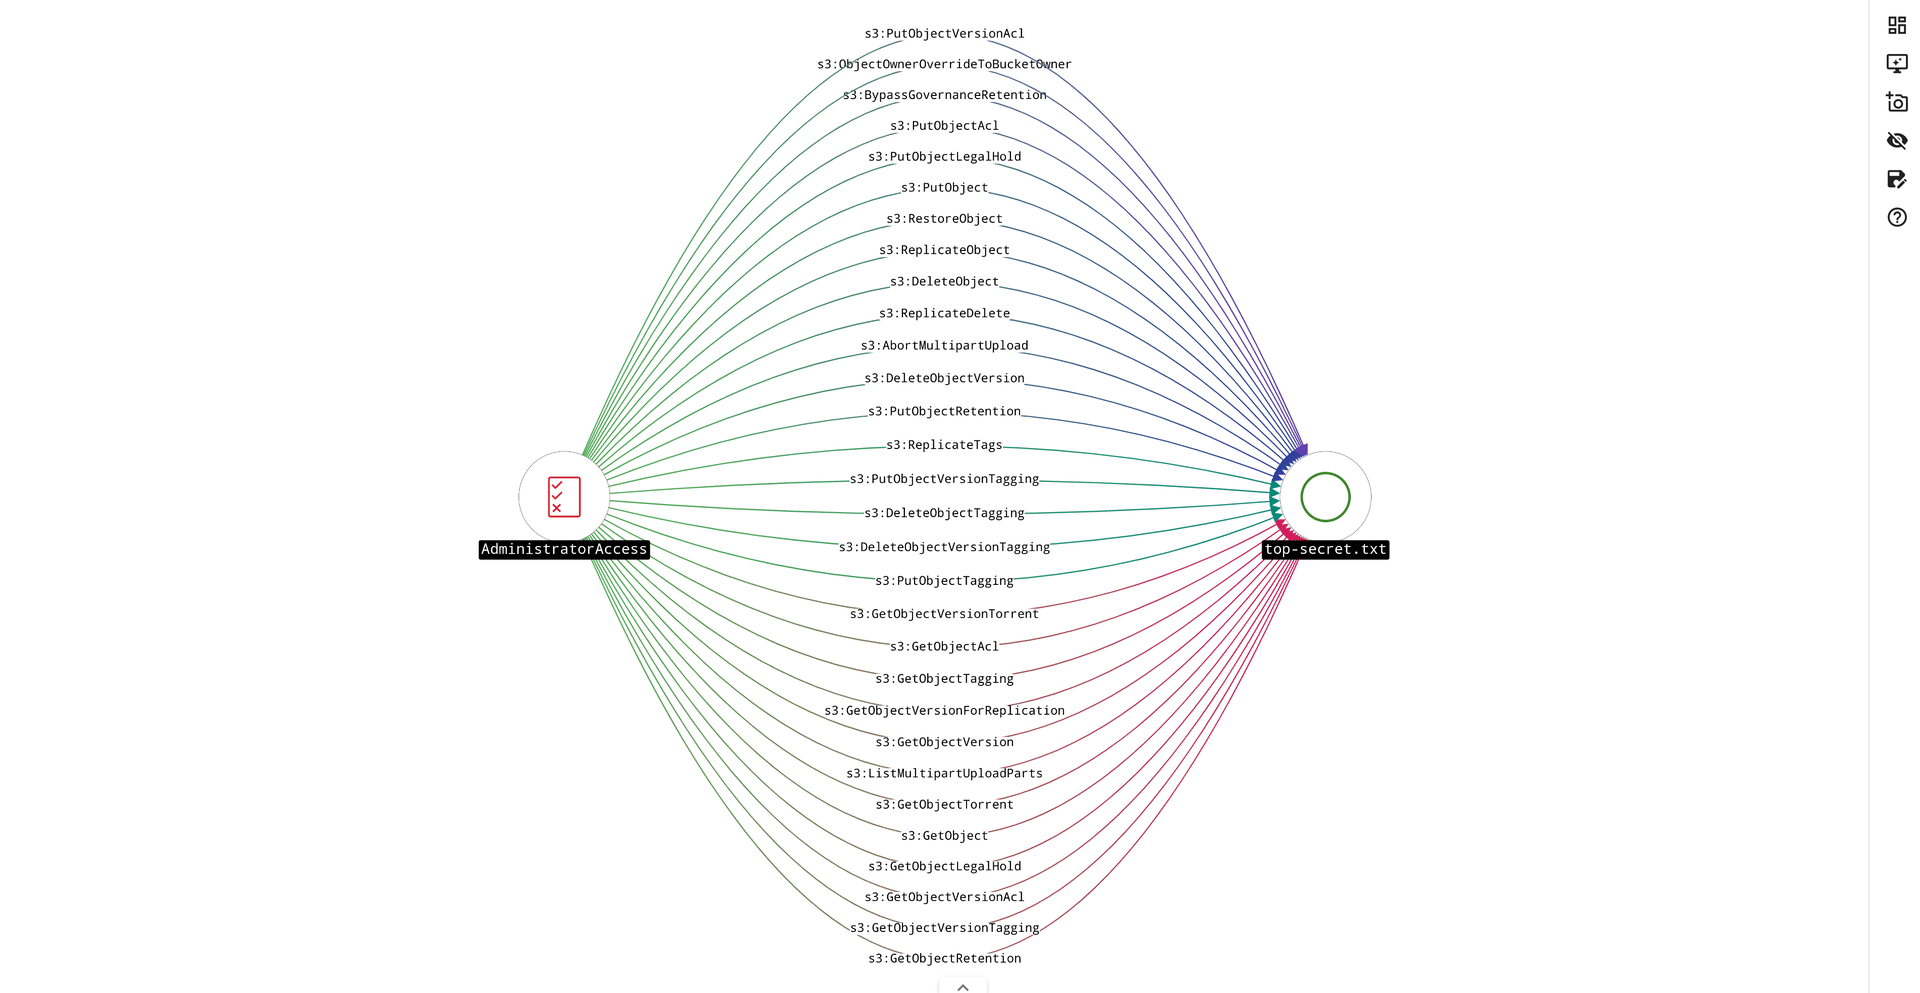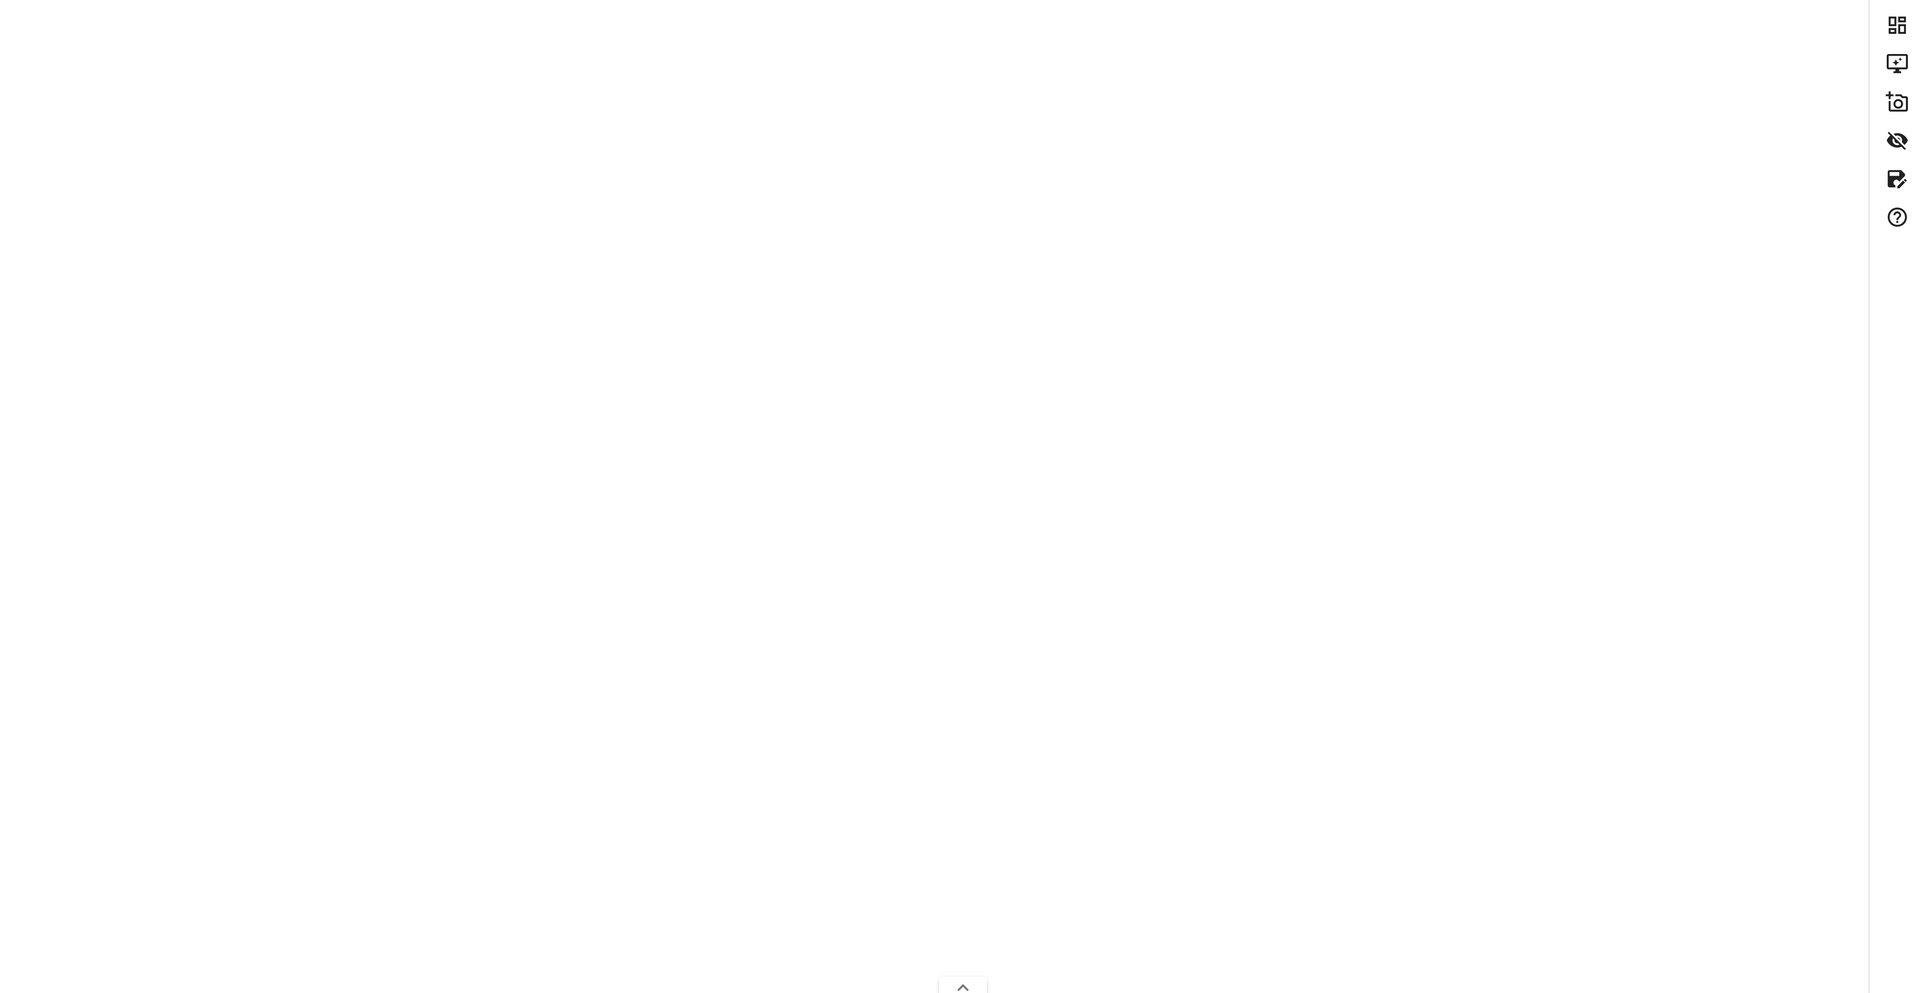
AWS 환경에서 효과적인 액세스 및 리소스 관계를 시각화하기 위한 그래프 기반 도구입니다.