

cloudsplaining
 salesforce/cloudsplaining
Cloudsplaining은 최소 권한 위반을 식별하고 위험 우선 순위가 지정된 보고서를 생성하는 AWS IAM 보안 평가 도구입니다.
cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+3
2.2k
salesforce/cloudsplainingCloudsplaining은 최소 권한 위반을 식별하고 위험 우선 순위가 지정된 보고서를 생성하는 AWS IAM 보안 평가 도구입니다.
 microsoft/mxc
Policy-driven, layered isolation and containment
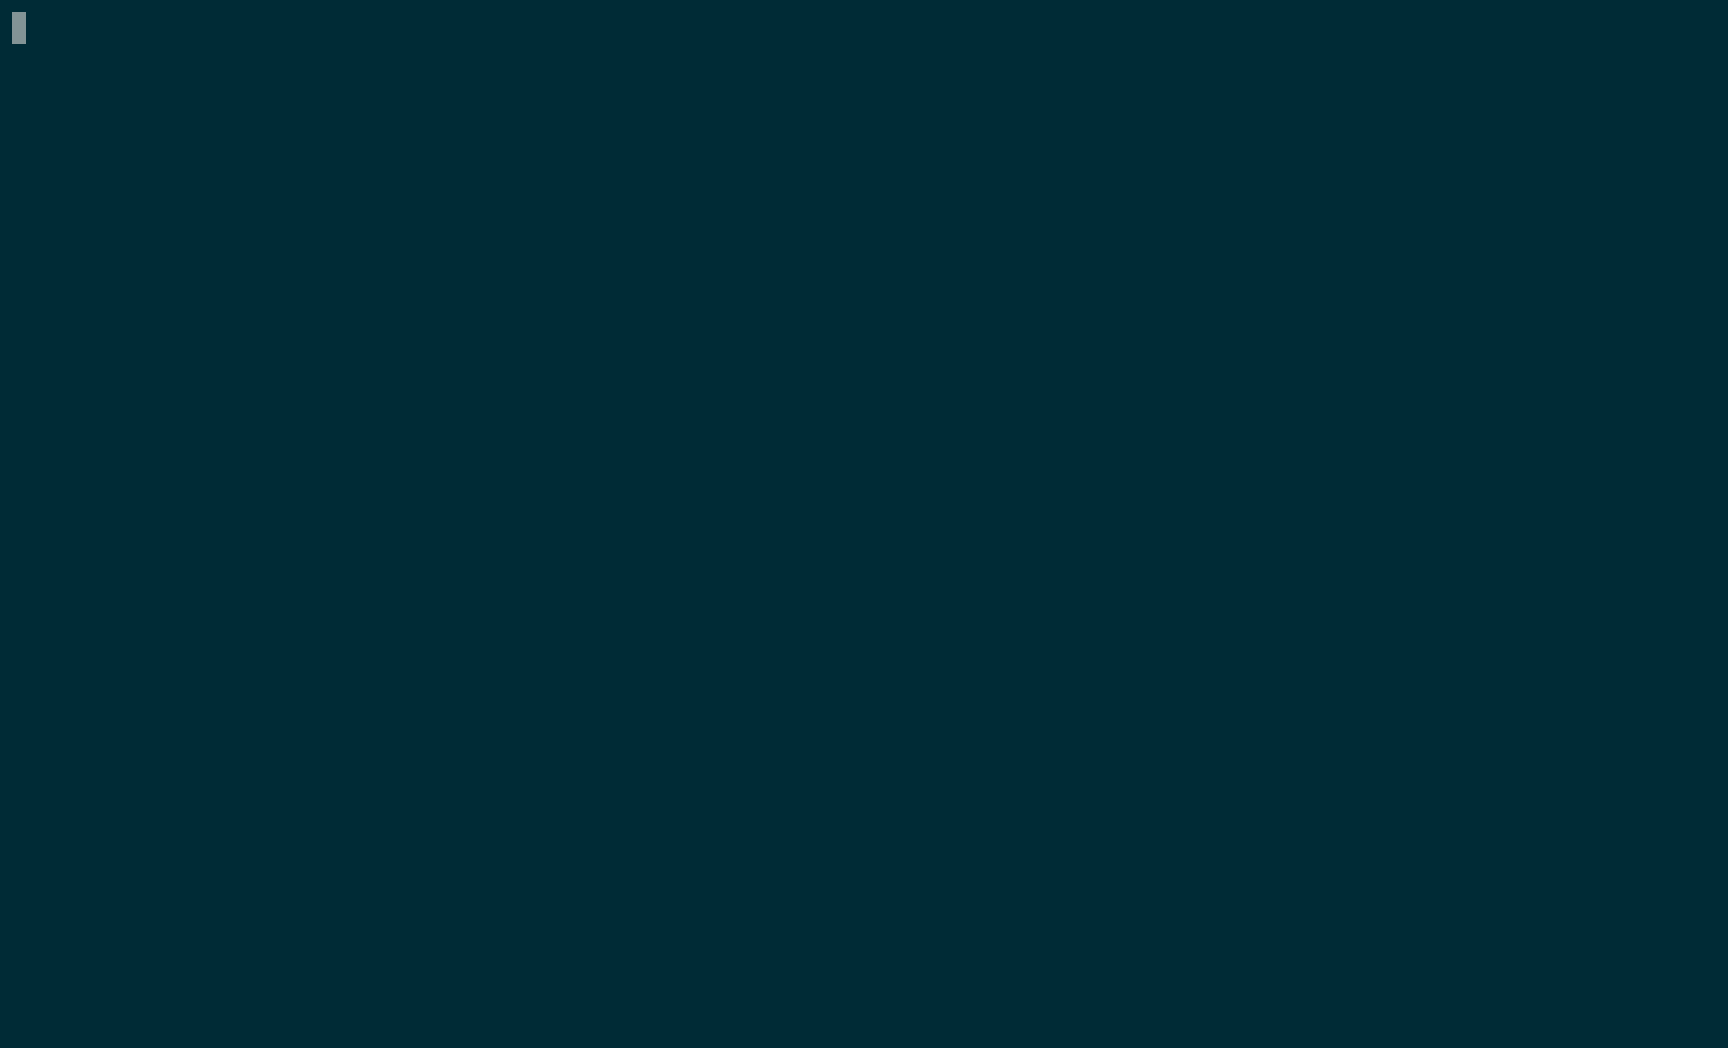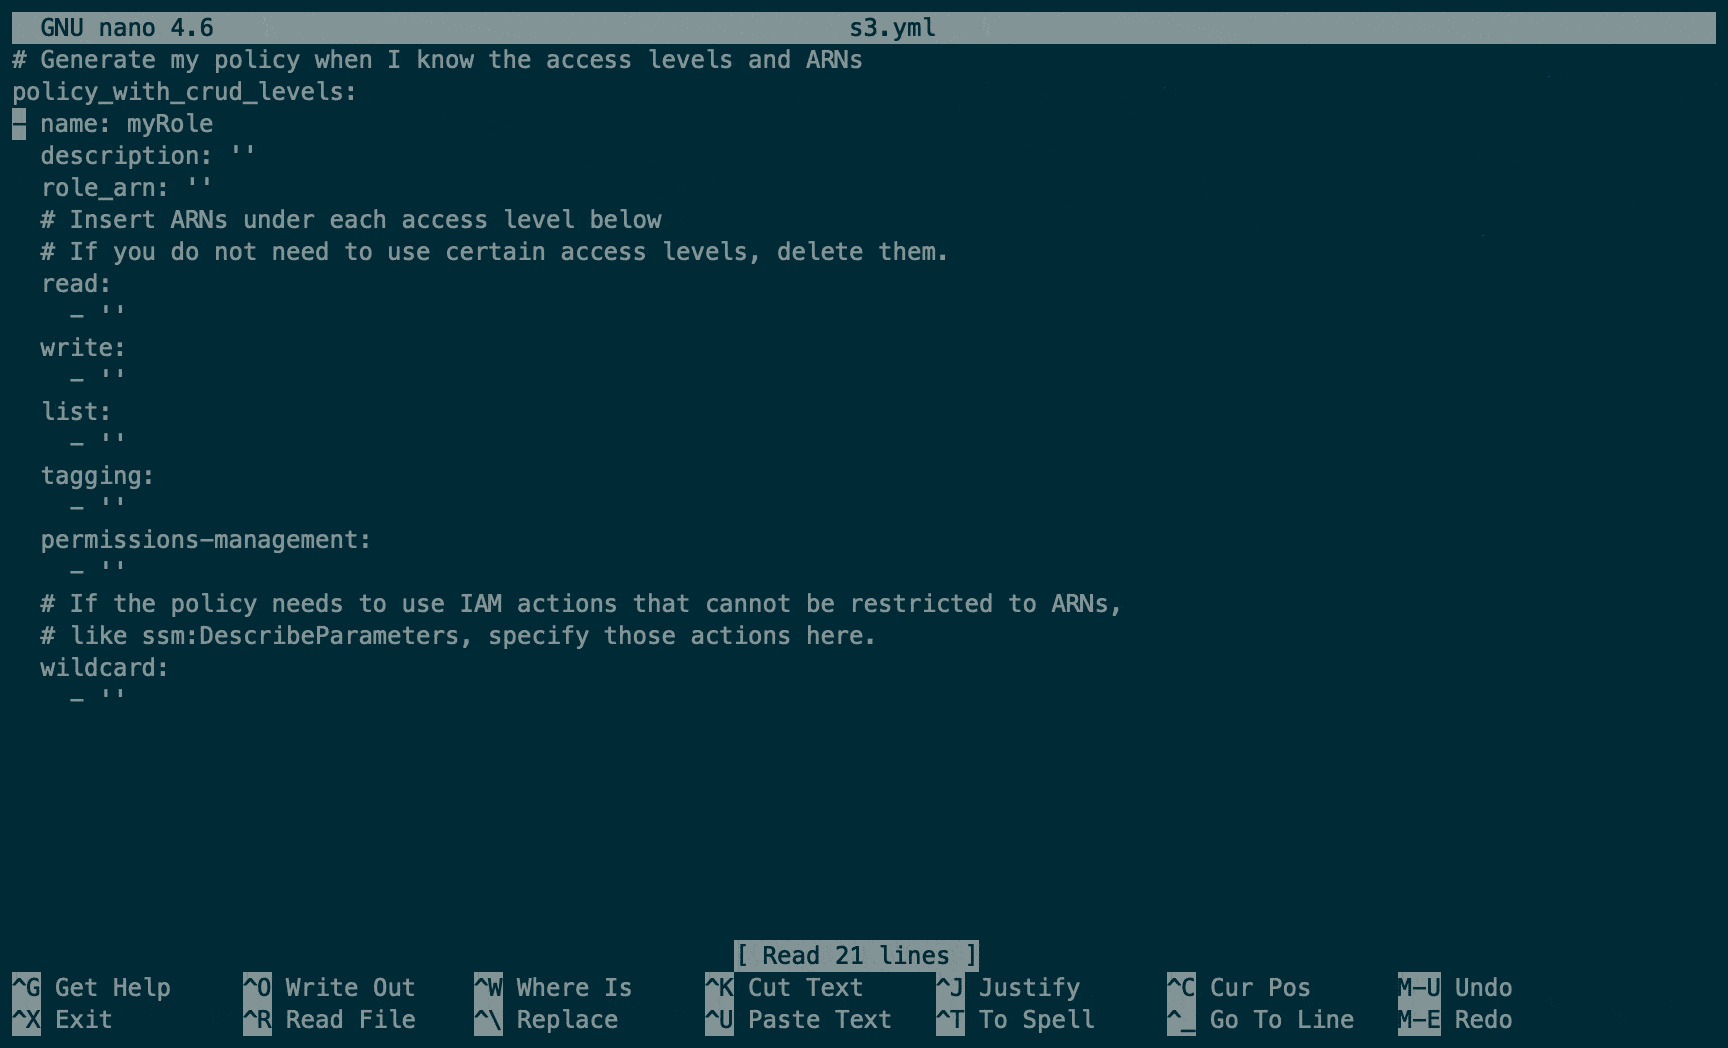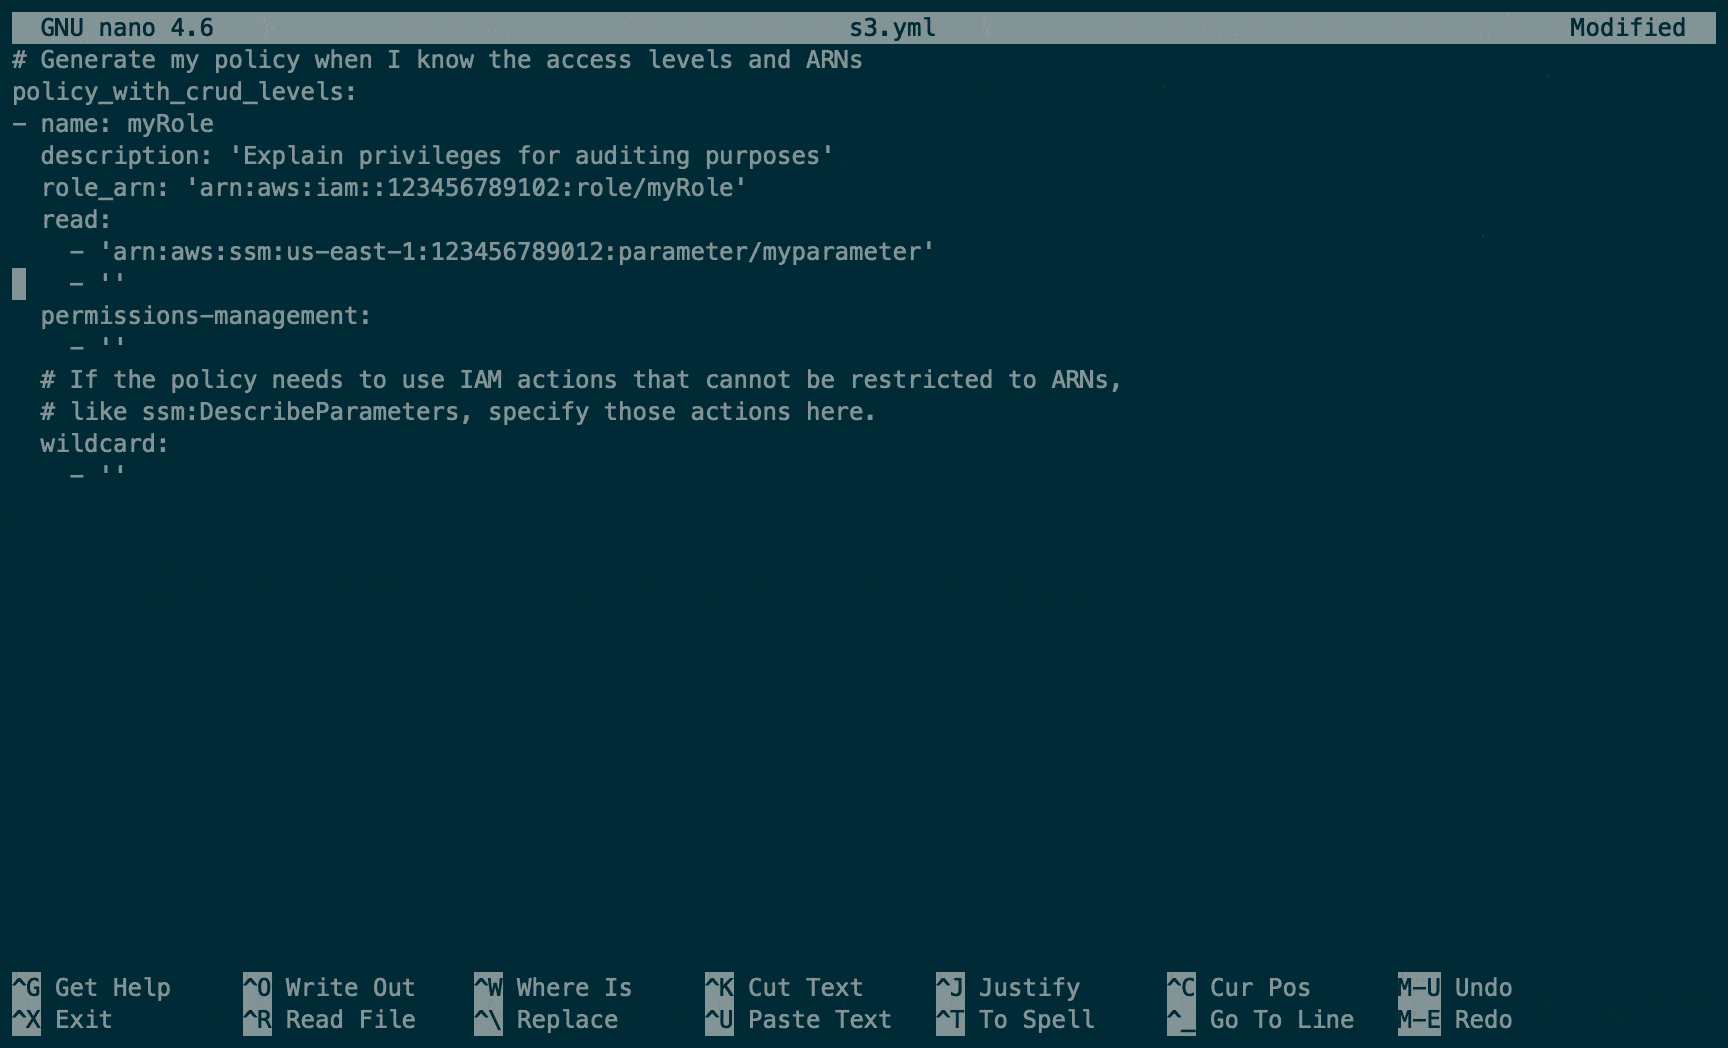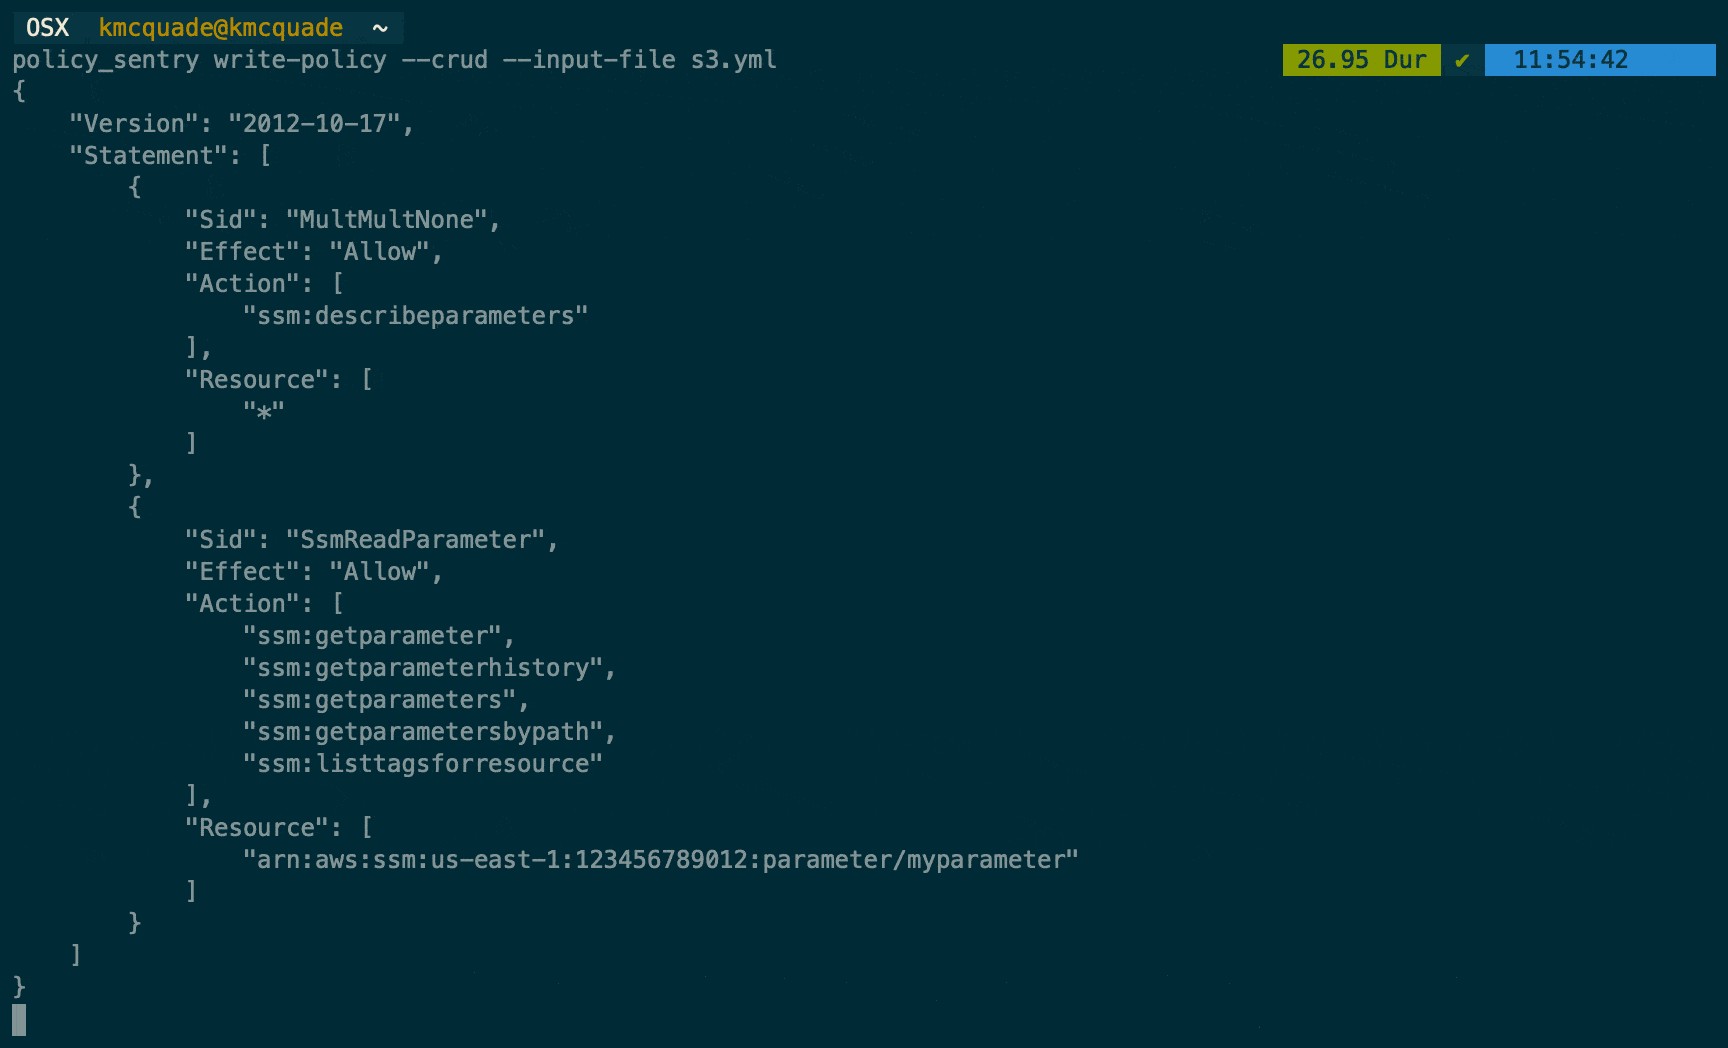 salesforce/policy_sentry
리소스 ARN 및 액세스 수준을 기반으로 최소 권한 AWS IAM 정책을 생성하여 클라우드 인프라를 위한 보안 정책 생성을 자동화합니다.
 bishopfox/cloudfox
클라우드 침투 테스트를 위한 상황 인식 자동화
 stackrox/stackrox
StackRox Kubernetes Security Platform은 컨테이너 환경의 위험 분석을 수행하고, 가시성 및 런타임 알림을 제공하며, 환경을 강화하여 사전에 보안을 개선하기 위한 권장 사항을 제공합니다.
 skydive-project/skydive
오픈 소스 실시간 네트워크 토폴로지 및 프로토콜 분석기
 automatedlab/automatedlab
PowerShell 기반 프로비저닝 프레임워크로, Hyper-V 및 Azure에서 복잡한 랩 환경을 배포할 수 있습니다. 간단한 스크립트로 Windows, Linux, AD, Exchange, PKI와 같은 제품을 지원합니다.
 controlplaneio/kubesec
Kubernetes 리소스에 대한 보안 위험 분석
 tellerops/teller
개발자를 위한 클라우드 네이티브 시크릿 관리 - 시크릿을 위해 커맨드 라인을 떠나지 마세요.
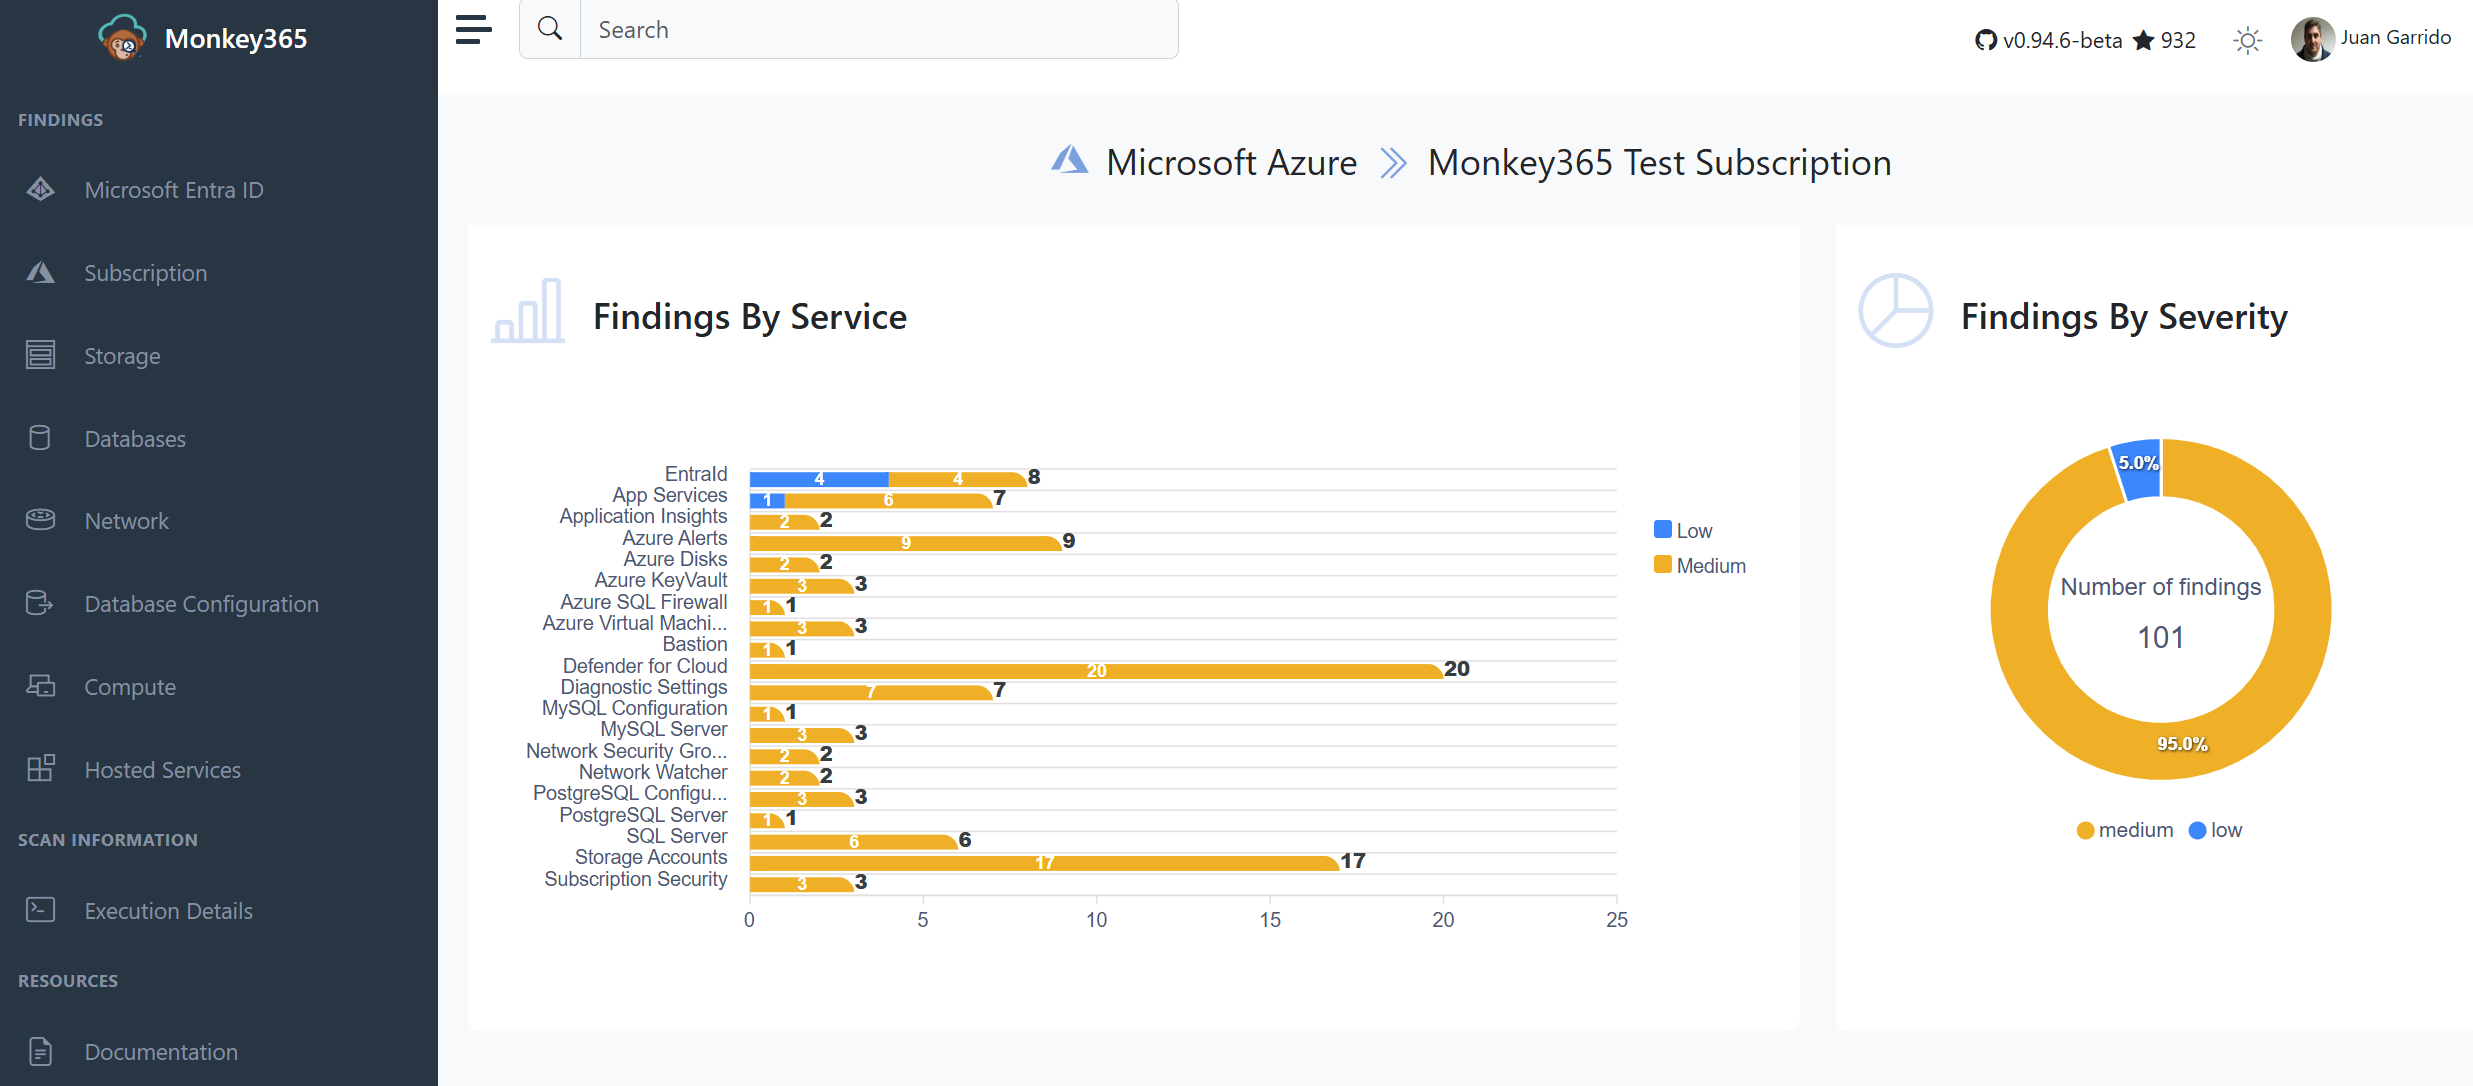 silverhack/monkey365
Microsoft 365, Azure 및 Entra ID를 위한 PowerShell 기반 보안 평가 프레임워크. 잘못된 구성, CIS 벤치마크 준수 여부 및 클라우드 보안 상태를 구조화된 보고와 함께 스캔합니다.
 nozaq/terraform-aws-secure-baseline
Terraform 모듈로, CIS Amazon Web Services Foundations 및 AWS Foundational Security Best Practices를 기반으로 AWS 계정을 보안 기준 구성으로 설정합니다.
 securityftw/cs-suite
Cloud Security Suite - AWS/GCP/Azure 인프라의 보안 상태를 감사하는 원스톱 도구입니다.
 lxc/incus-os
Incus 컨테이너 및 가상 머신 실행에 최적화된 불변 리눅스 OS 이미지로, UEFI 시큐어 부트, TPM 2.0 디스크 암호화, 안전한 인프라 배포를 위한 자동화된 이미지 빌드를 제공합니다.
 hacktricks-wiki/hacktricks-cloud
클라우드 환경 및 CI/CD 파이프라인 침투 테스트를 위한 커뮤니티 기반 지식 베이스: 공격 기법, 열거, 권한 상승, 탐지.
 dagrz/aws_pwn
AWS 침투 테스트 관련 자료 모음
 tmobile/pacbot
PacBot (정책 코드 봇)
 p0ssuidao/terraguard
🛡️ 🔒 이 프로젝트의 목표는 WireGuard를 사용하여 자신만의 VPN 서비스를 간단하게 생성하고 제거하는 것입니다.
 t0pcyber/hawk
O365 침해 및 잠재적 유출 관련 정보 수집을 위한 Powershell 기반 도구