

kubeshark
 kubeshark/kubeshark
Kubernetes를 위한 eBPF 기반 네트워크 관측성. 전체 K8s 컨텍스트로 L4/L7 트래픽을 인덱싱하고, 키 없이 TLS를 복호화합니다. MCP를 통해 AI 에이전트가, 대시보드를 통해 사용자가 조회할 수 있습니다.
cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0k
 aquasecurity/kube-bench
Kubernetes가 CIS Kubernetes Benchmark에 정의된 보안 모범 사례에 따라 배포되었는지 확인합니다.
 cloud-custodian/cloud-custodian
클라우드 보안, 비용 최적화 및 거버넌스를 위한 규칙 엔진, 리소스를 조회, 필터링 및 조치하는 정책을 위한 YAML 기반 DSL
 chaos-mesh/chaos-mesh
Kubernetes용 카오스 엔지니어링 플랫폼.
 chaosblade-io/chaosblade
An easy to use and powerful chaos engineering experiment toolkit.(알리바바가 오픈소스로 공개한 간단하고 사용하기 쉬우며 강력한 카오스 엔지니어링 실험 주입 도구)
 warp-tech/warpgate
완전히 투명한 SSH, HTTPS, Kubernetes, 데이터베이스 및 RDP/VNC 배스천/PAM으로, 추가 클라이언트 측 소프트웨어가 필요하지 않습니다.
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 dev-sec/ansible-collection-hardening
이 Ansible 컬렉션은 Linux, SSH, nginx, MySQL을 위한 실전 검증된 보안 강화를 제공합니다.
 cloudquery/cloudquery
클라우드 구성 및 보안 데이터를 위한 데이터 파이프라인입니다. 클라우드 자산 인벤토리, CSPM, FinOps 및 취약점 관리 솔루션을 구축합니다. AWS, Azure, GCP 및 70개 이상의 클라우드 및 SaaS 소스에서 추출합니다.
 microsoft/azurelinux
강화된, Azure에 최적화된 Linux 배포판으로, Fedora 소스에서 빌드되었으며 RPM 패키징, 공급망 보안, 클라우드 네이티브 워크로드를 위한 선언적 구성을 갖추고 있습니다.
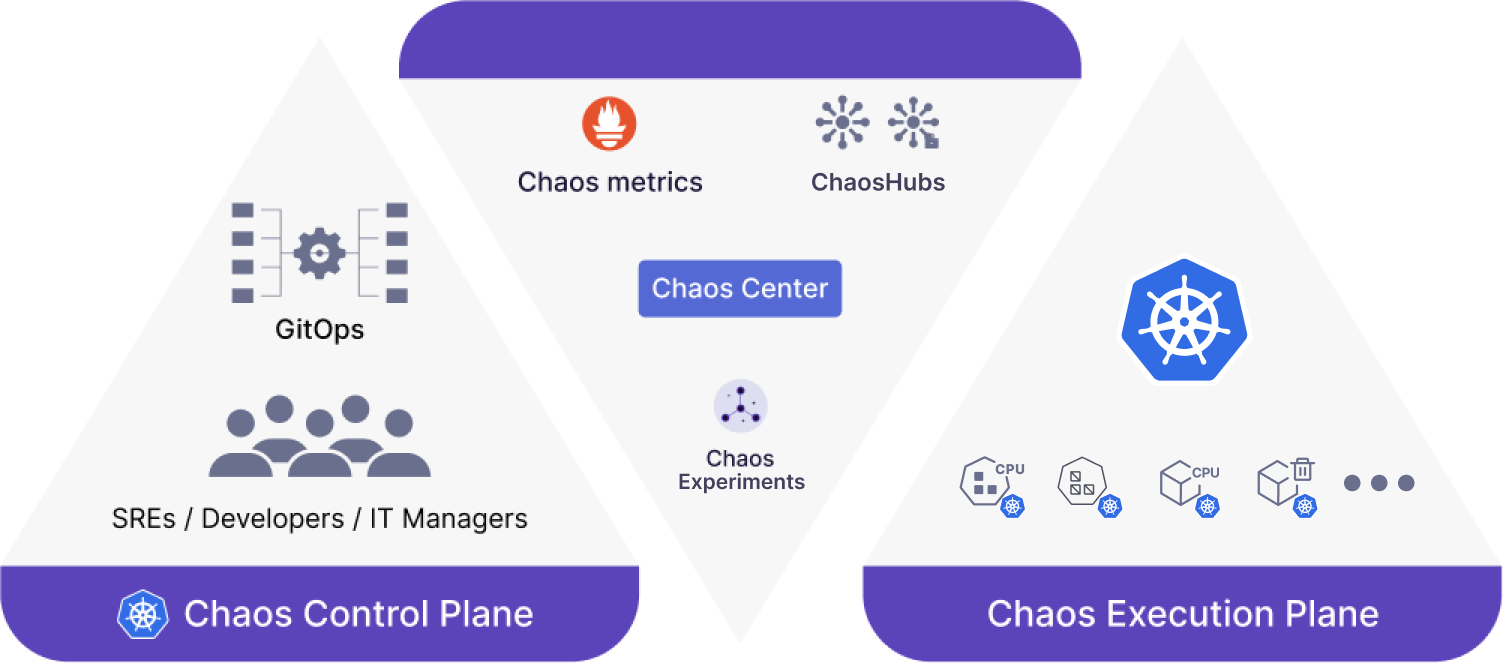 litmuschaos/litmus
클라우드 네이티브 카오스 엔지니어링 플랫폼으로, Kubernetes를 위한 장애 주입, 워크플로 오케스트레이션, 정상 상태 검증을 제공하여 시스템의 취약점을 드러냅니다.
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 dirkjanm/roadtools
공격 및 방어 보안 목적을 위한 Azure AD/Entra 도구 모음
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
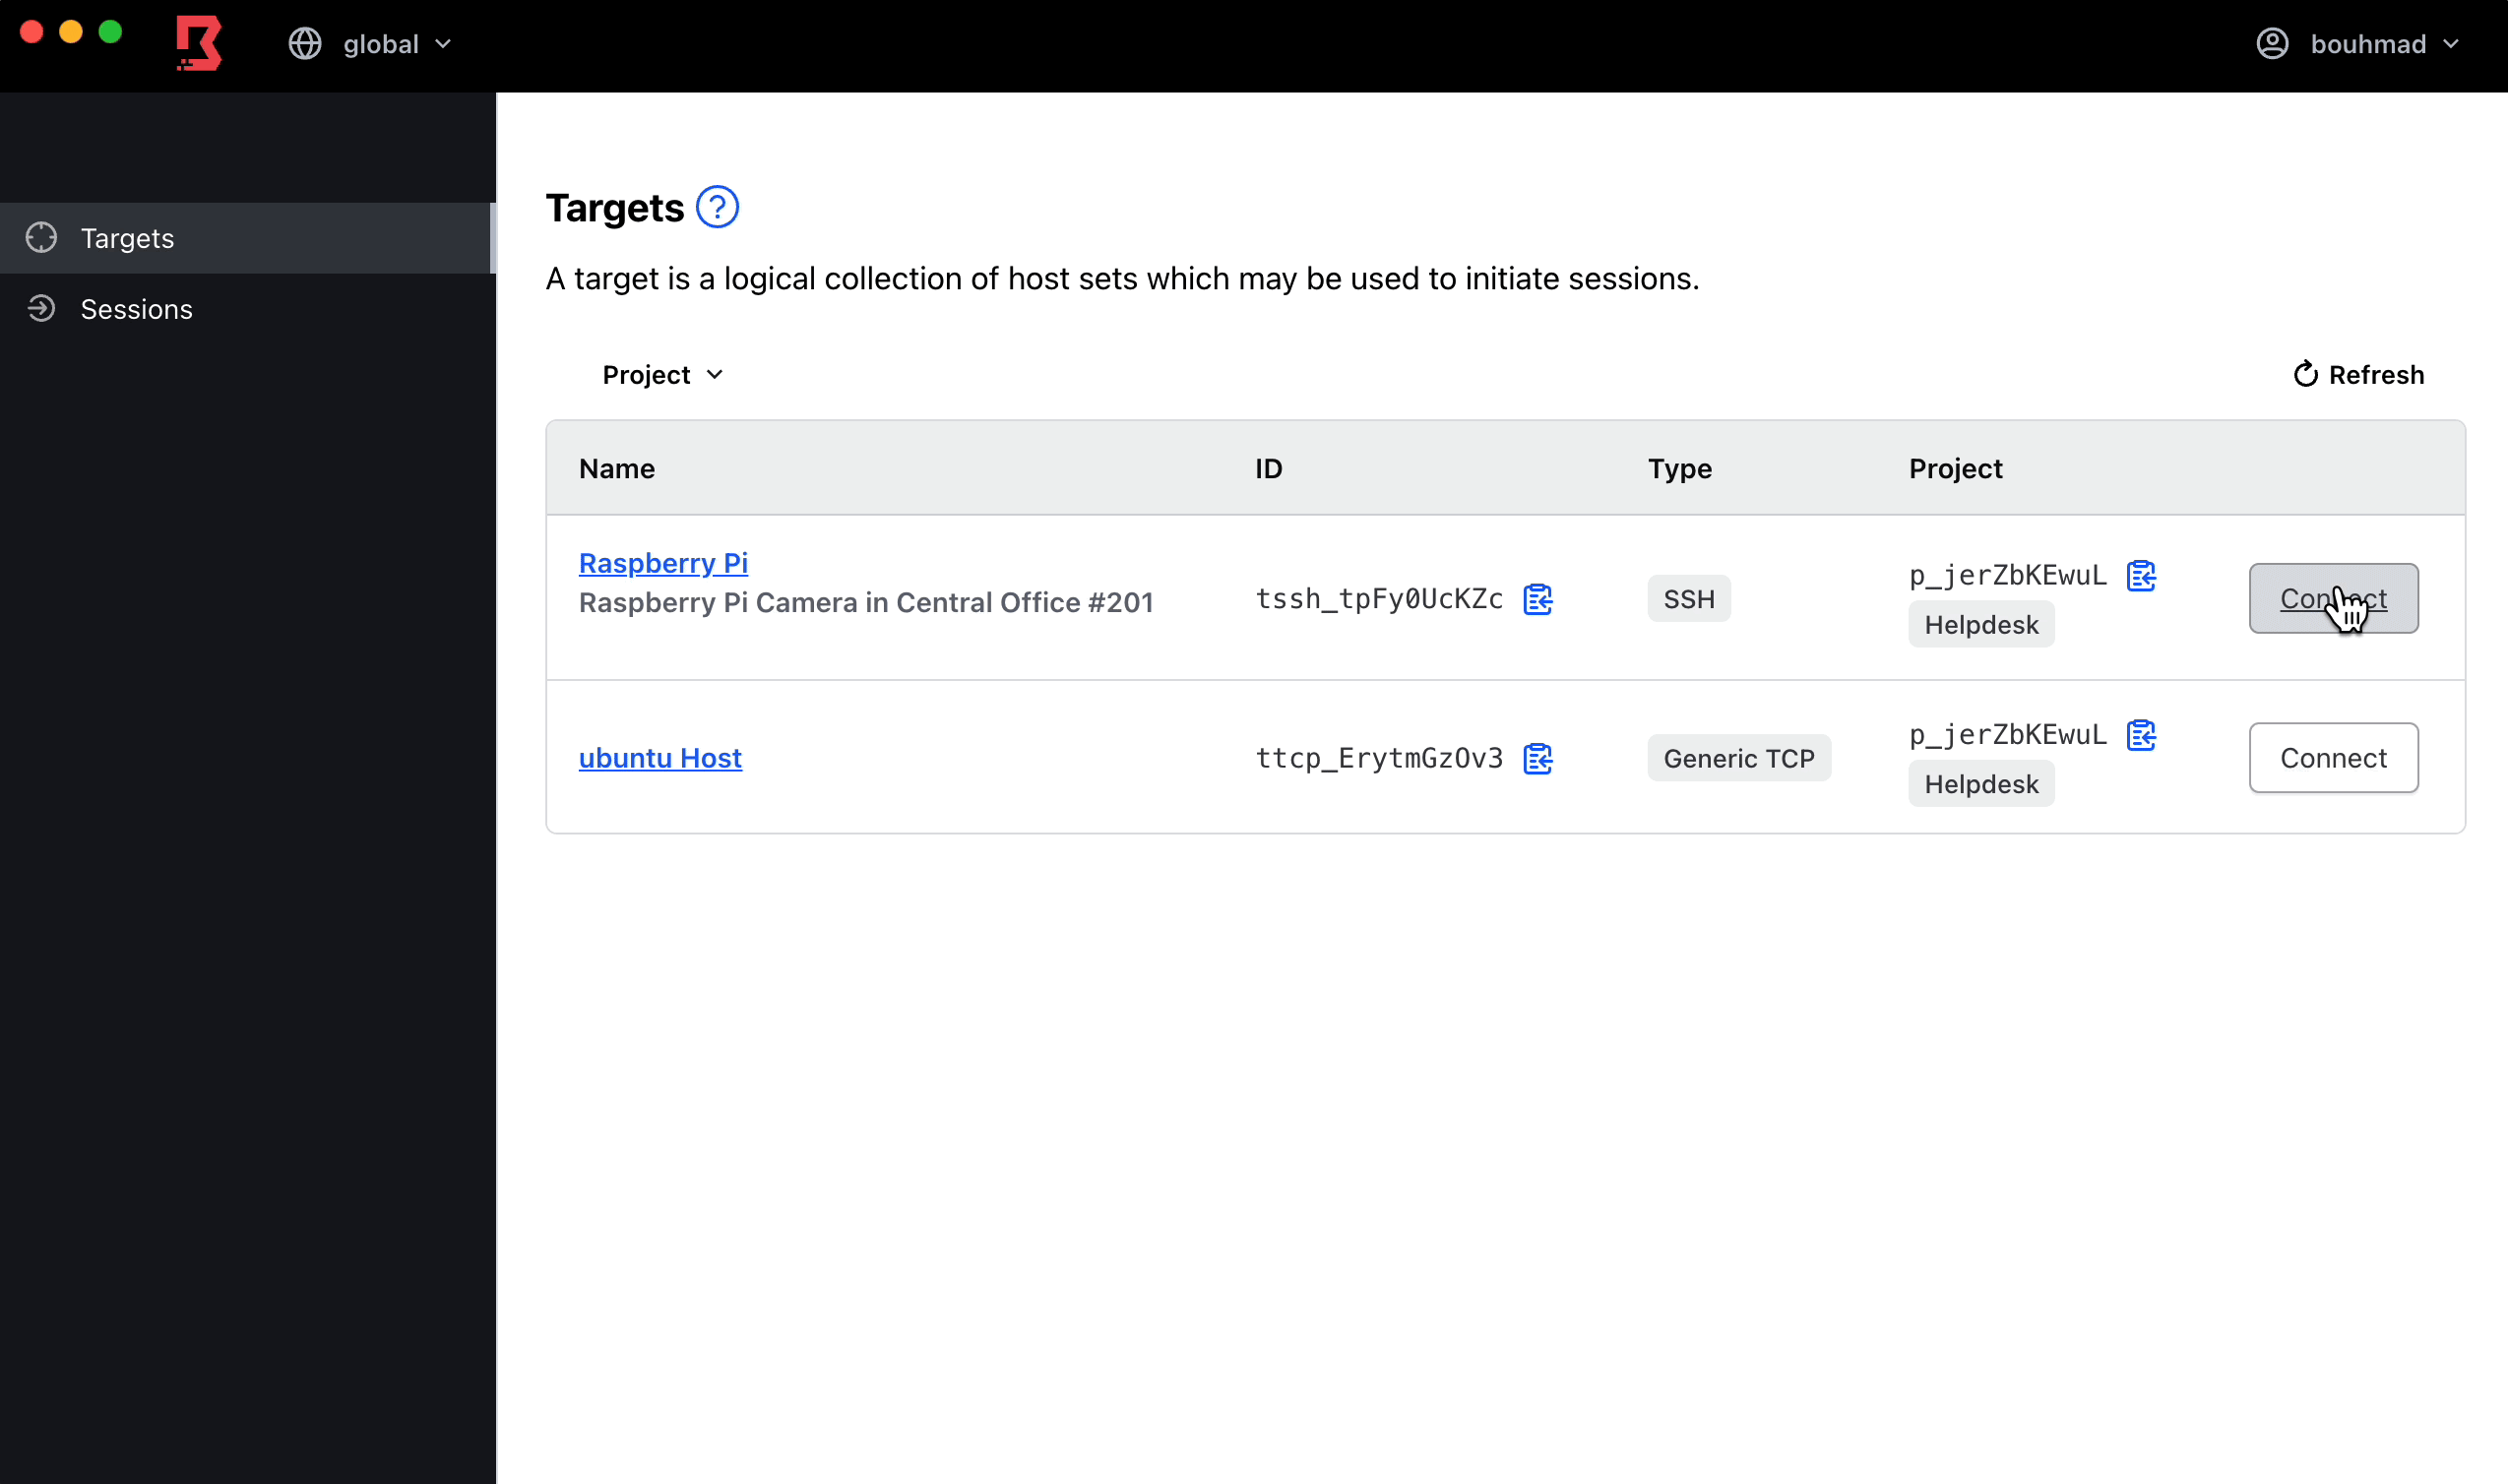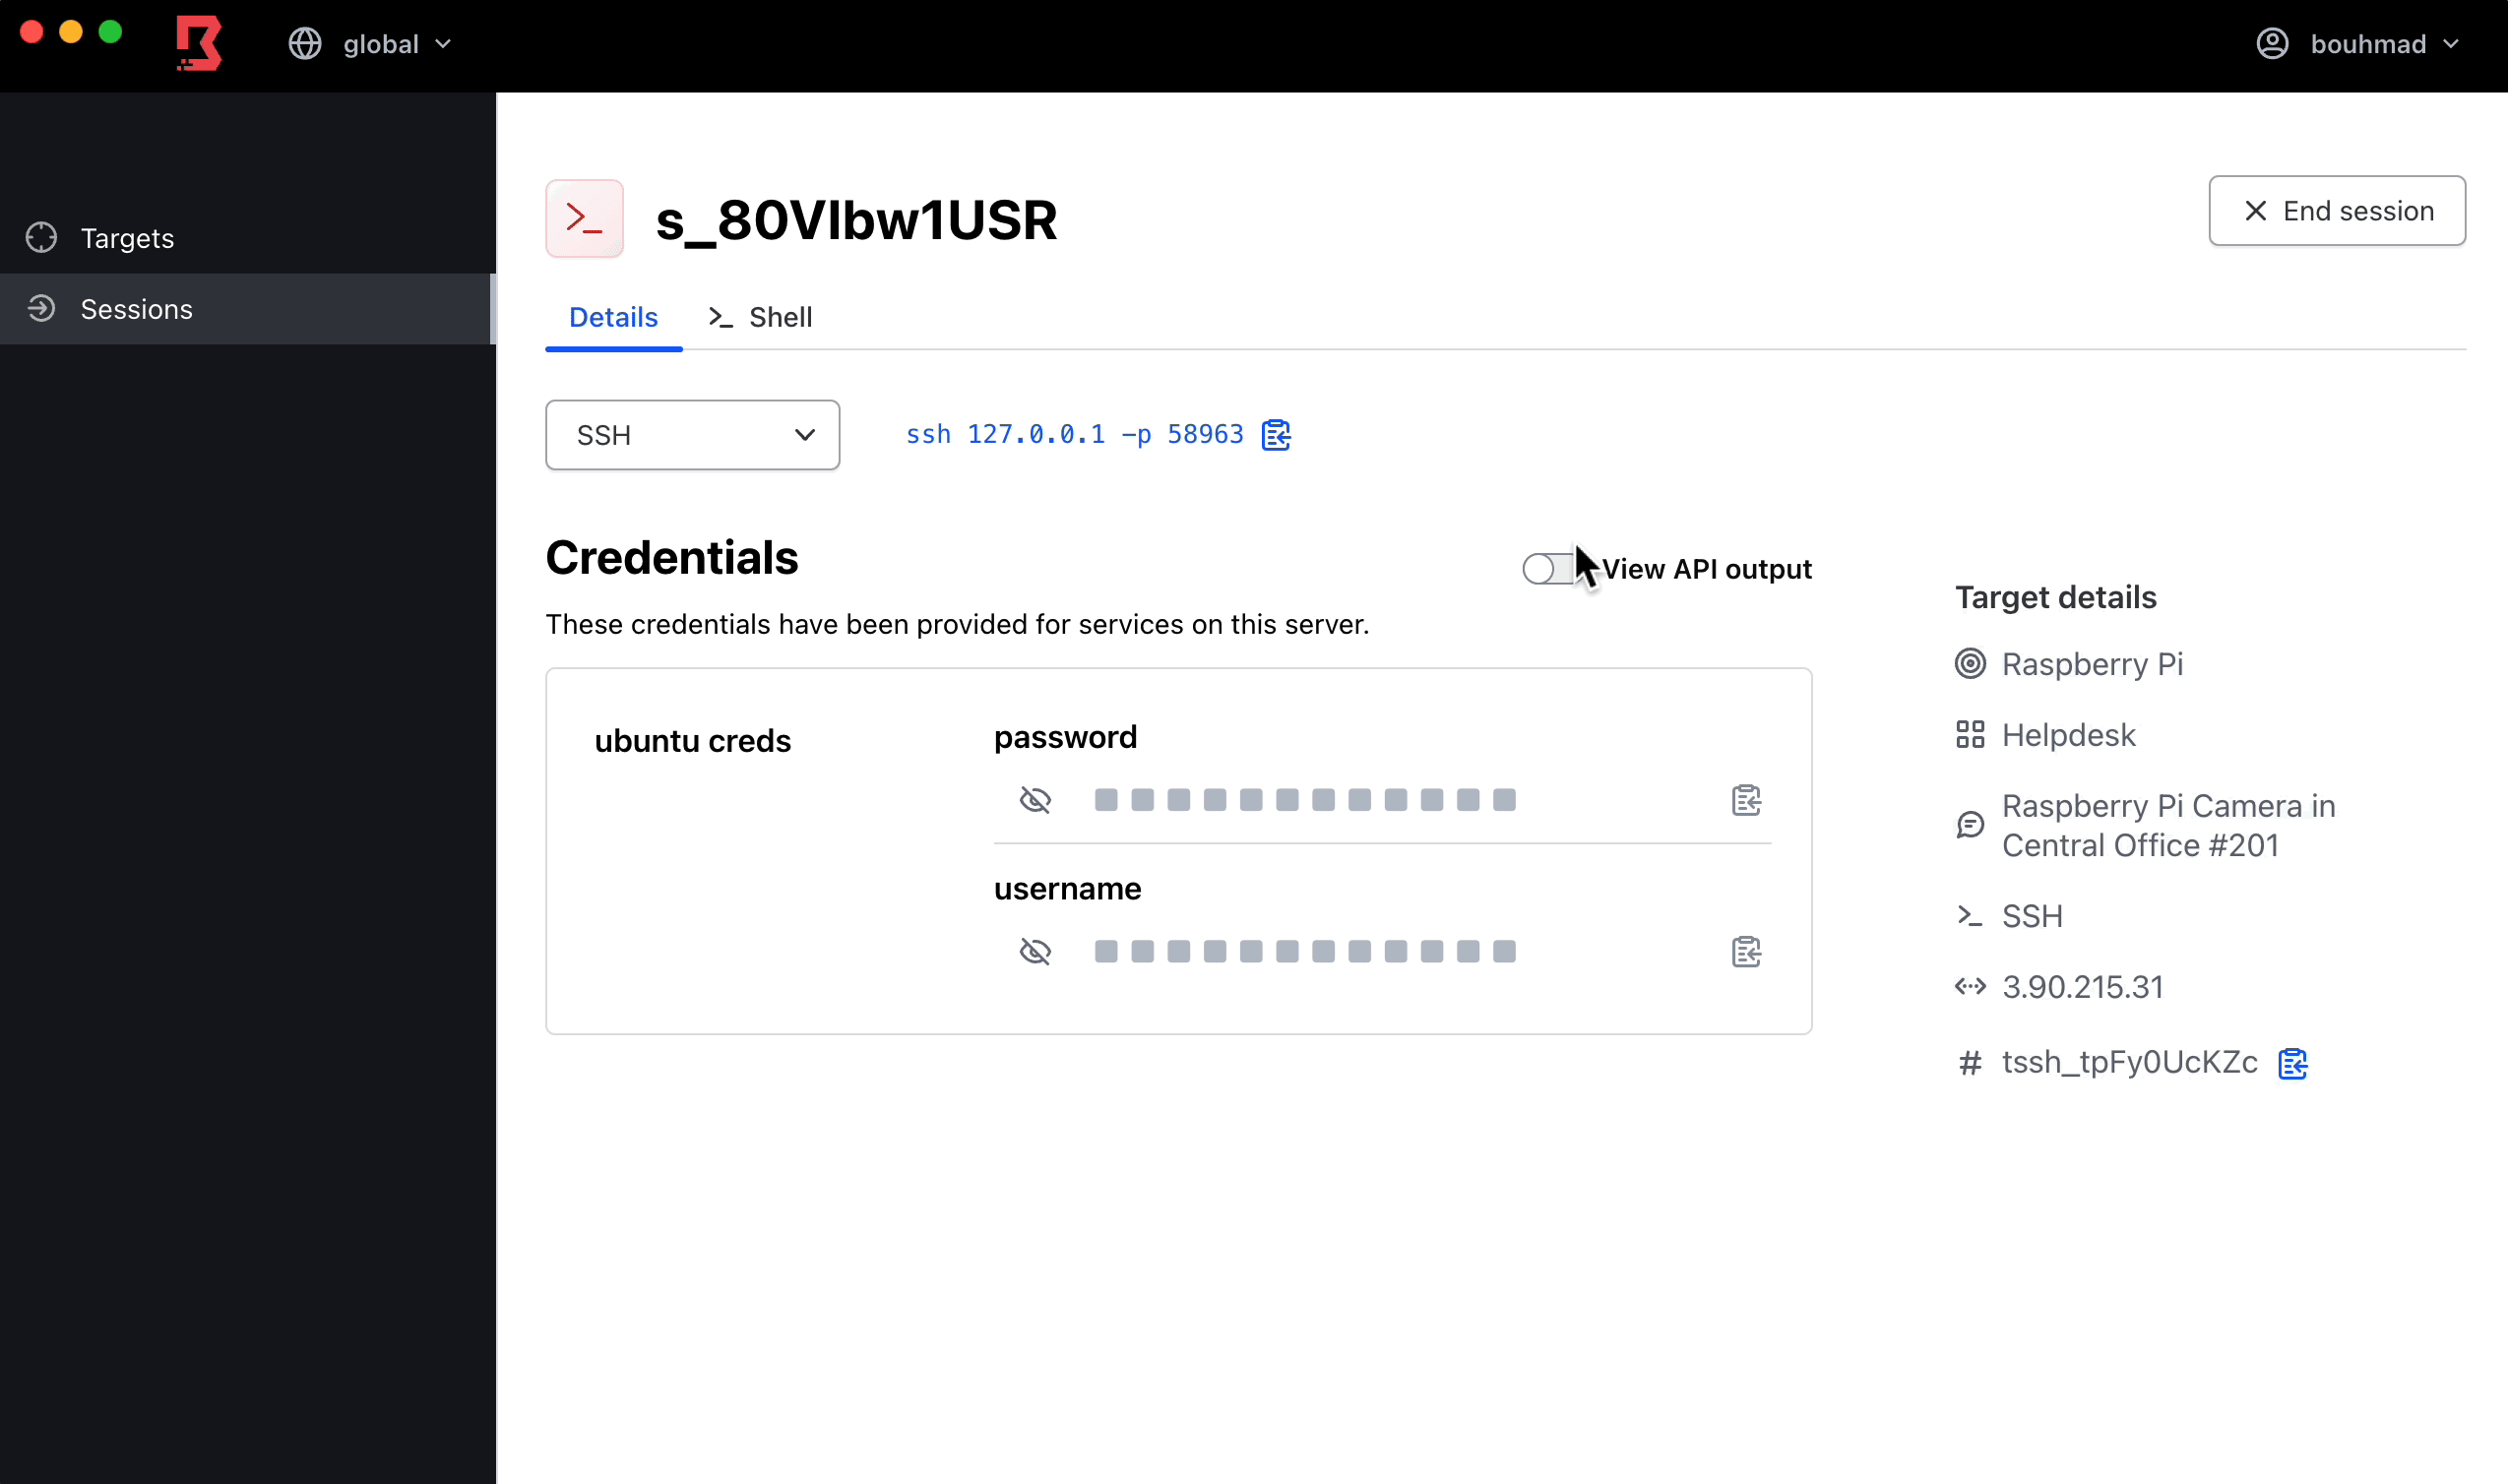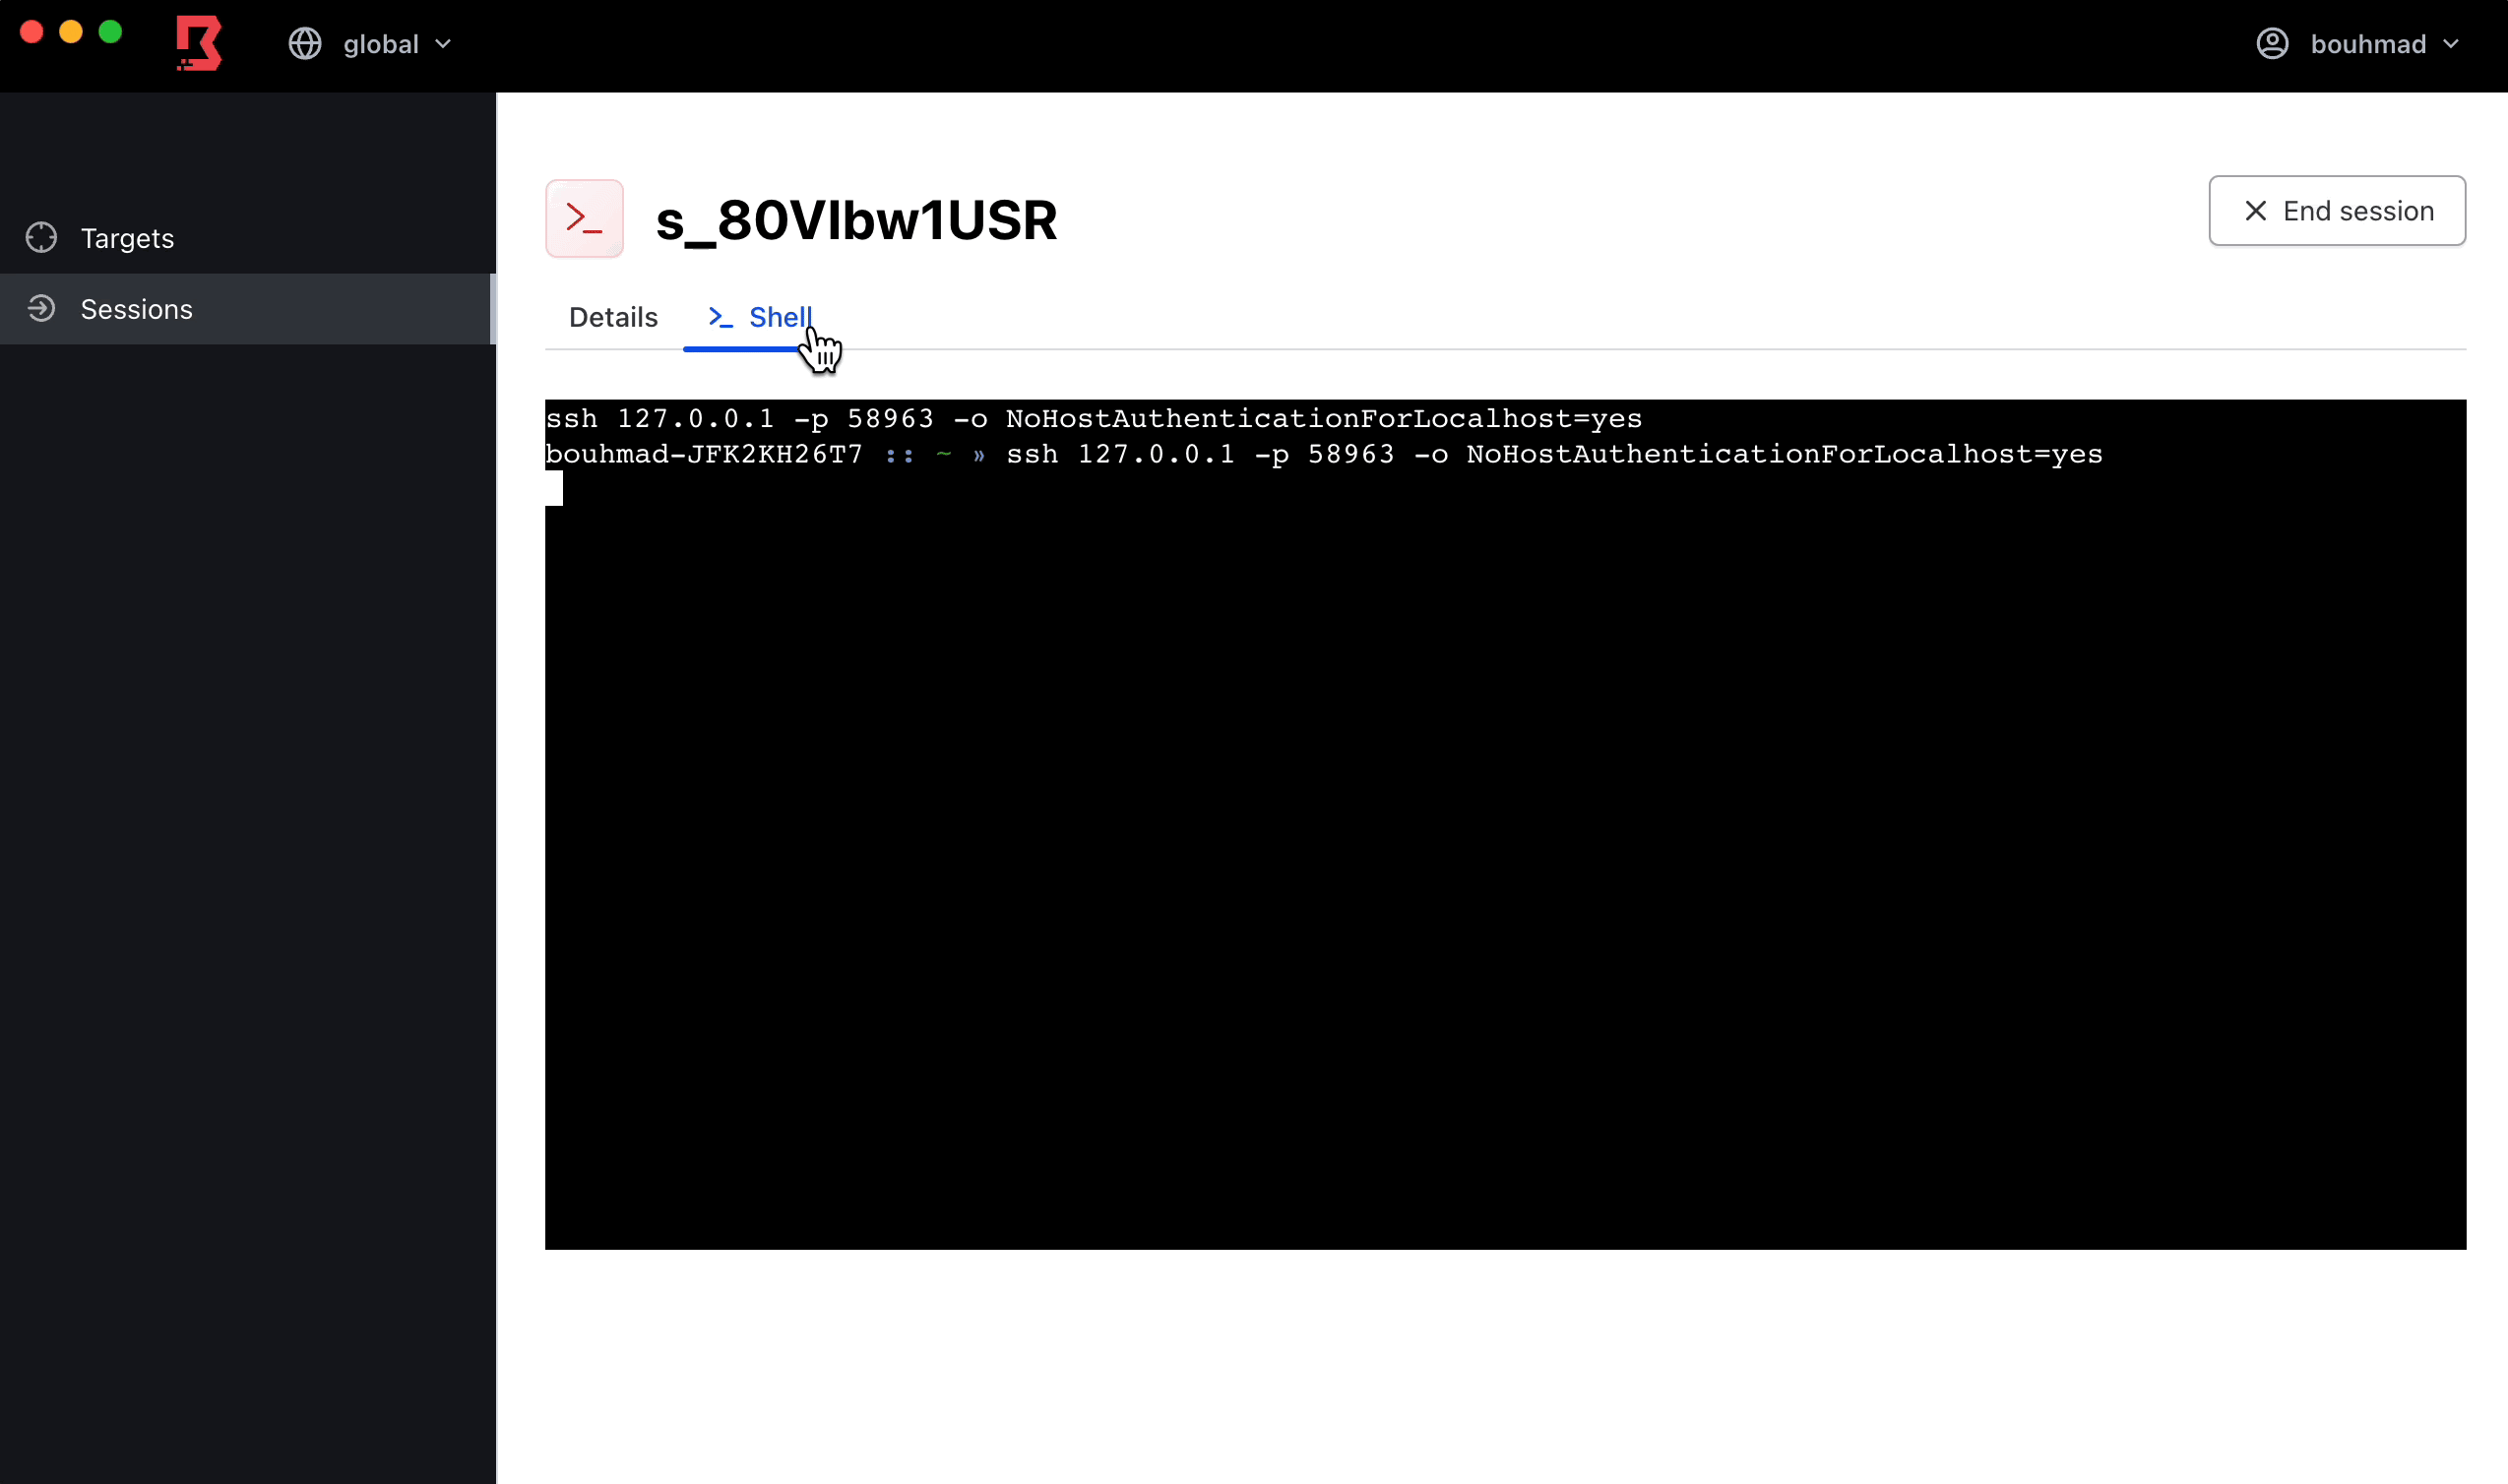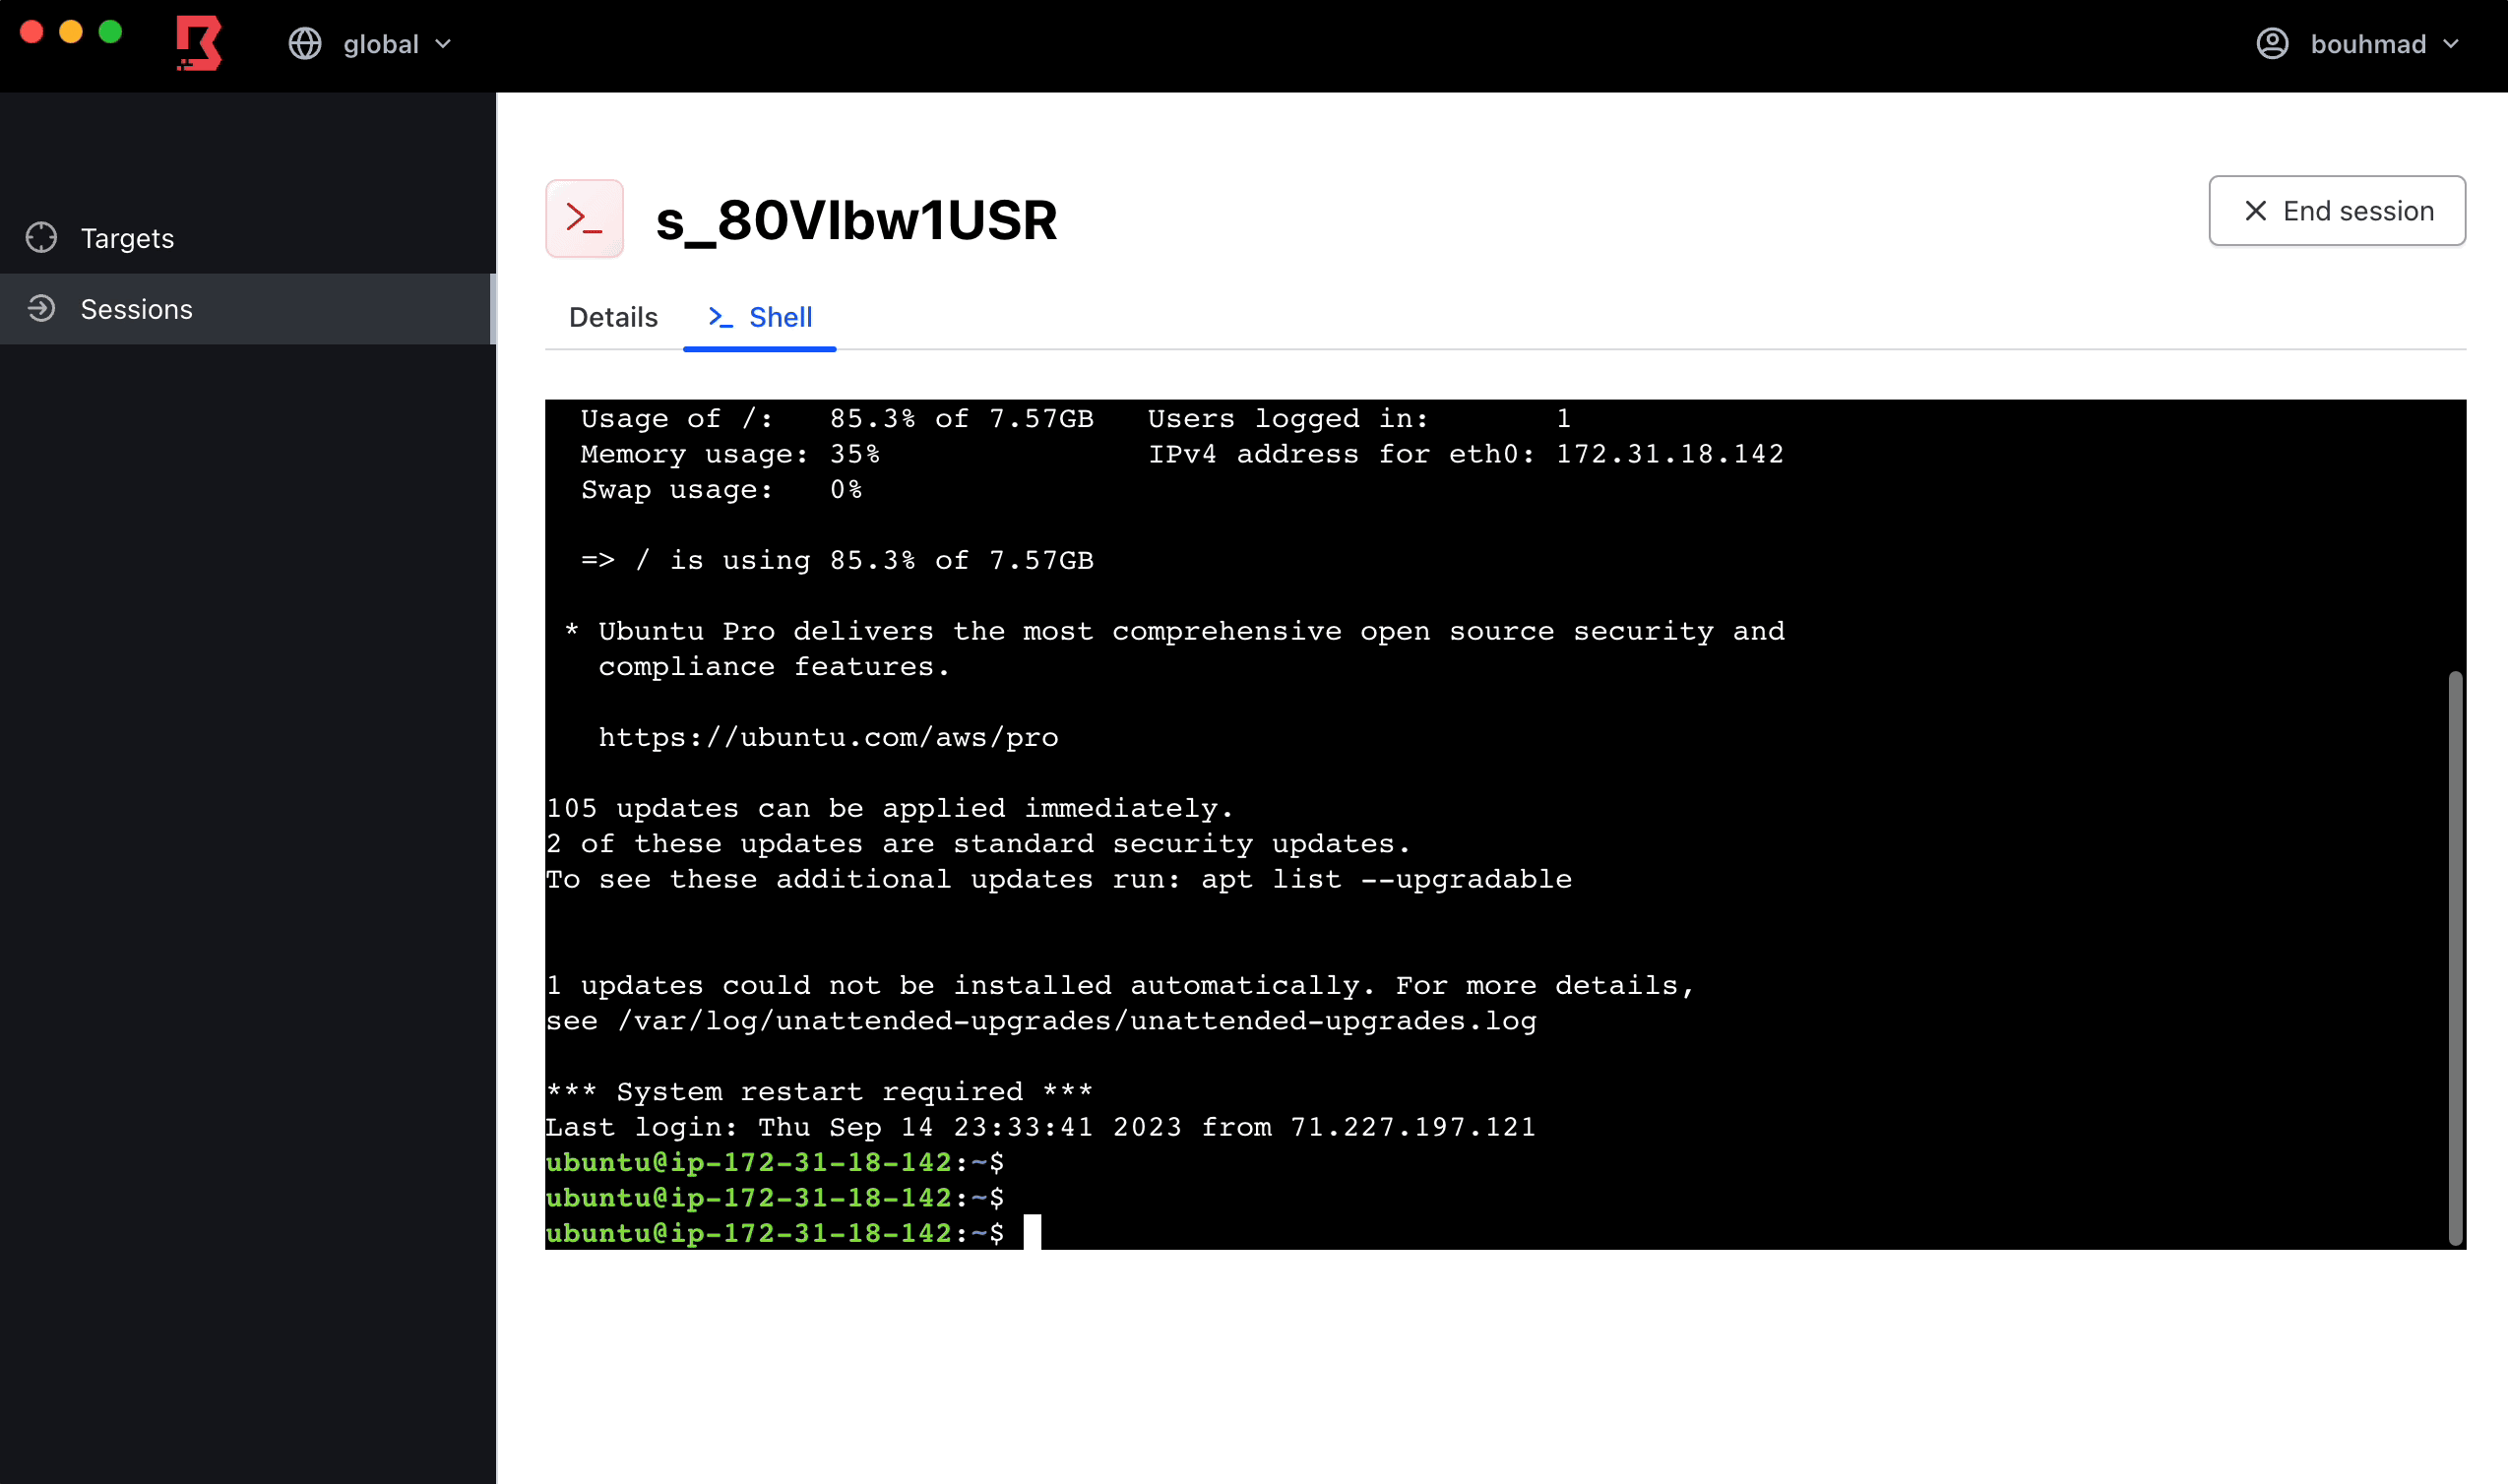 hashicorp/boundary
Boundary는 동적 인프라를 위한 ID 기반 액세스 관리를 가능하게 합니다.
 nccgroup/scoutsuite
멀티클라우드 보안 감사 도구로, 클라우드 제공업체 API를 활용하여 구성 데이터를 수집하고 보안 상태를 평가하며 위험 영역과 공격 표면을 강조하는 HTML 보고서를 생성합니다.
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
 dnscontrol/dnscontrol
Infrastructure as code for DNS!