Archived
super
 superandroidanalyzer/super
안전하고, 통합된, 강력하며 확장 가능한 Rust Android 분석기
android-securitystatic-analysisdynamic-analysis-sandboxing+4
428
 androidhooker/hooker
Hooker는 Android 애플리케이션의 동적 분석을 위한 오픈소스 프로젝트입니다. 이 프로젝트는 대상 애플리케이션에서 발생하는 모든 API 호출을 자동으로 가로채고 수정하는 데 사용할 수 있는 다양한 도구와 애플리케이션을 제공합니다.
 novoda/gradle-static-analysis-plugin
Android 및 Java 프로젝트를 위한 정적 분석 도구의 간편한 설정.
 nowsecure/android-forensics
오픈 소스 Android 포렌식 앱 및 프레임워크
 1ultimat3/badintent
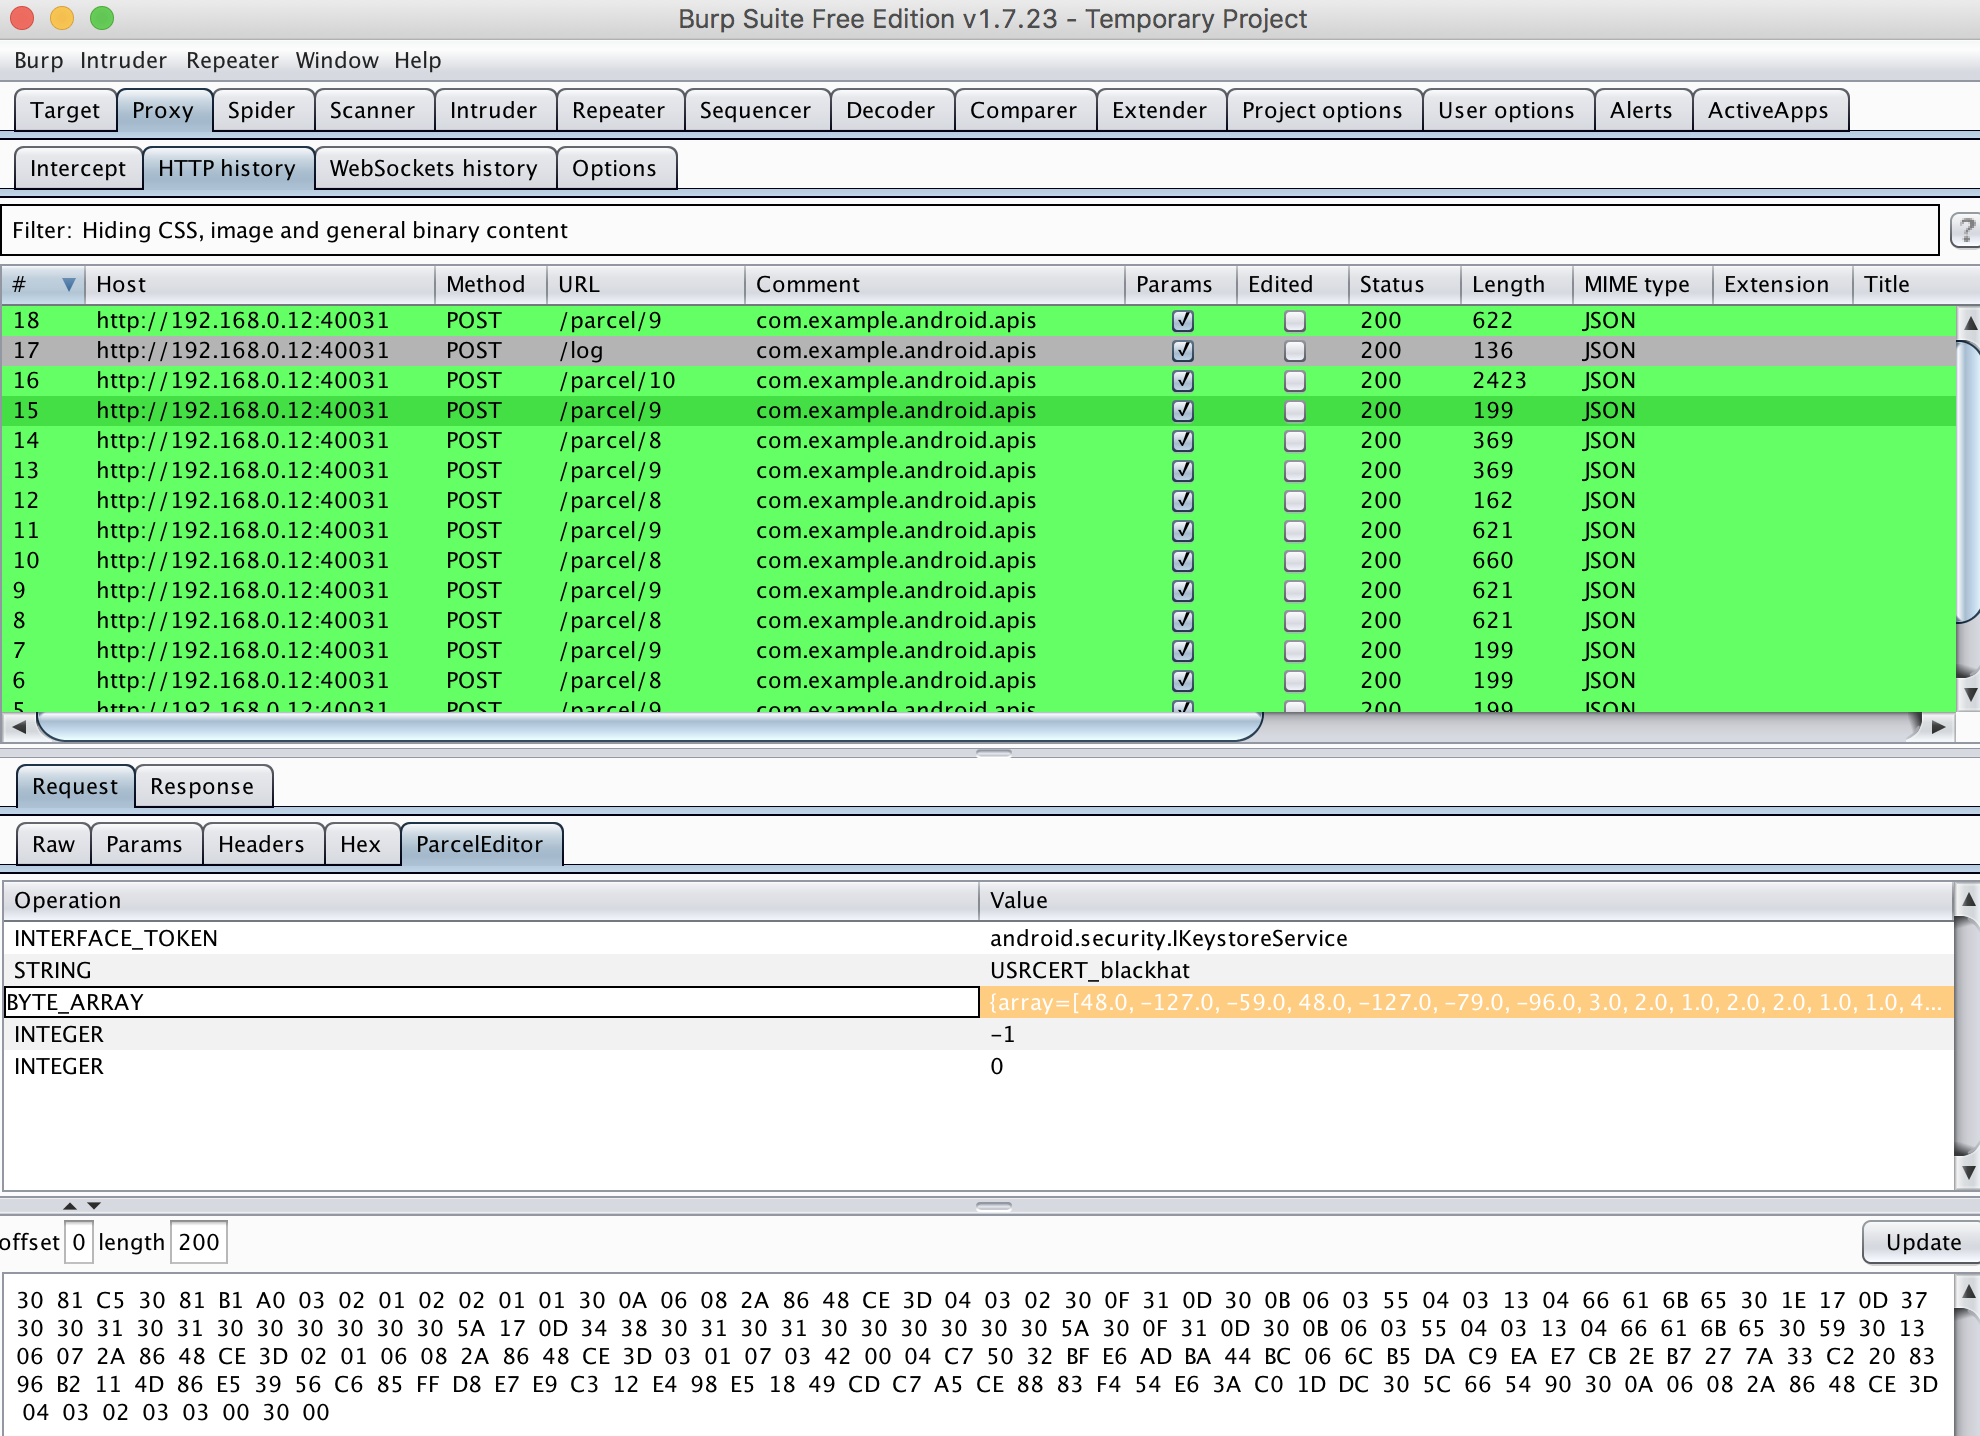
Burp Suite를 사용해 Android의 Binder 트랜잭션을 가로채고, 수정하고, 반복하며 공격하세요.
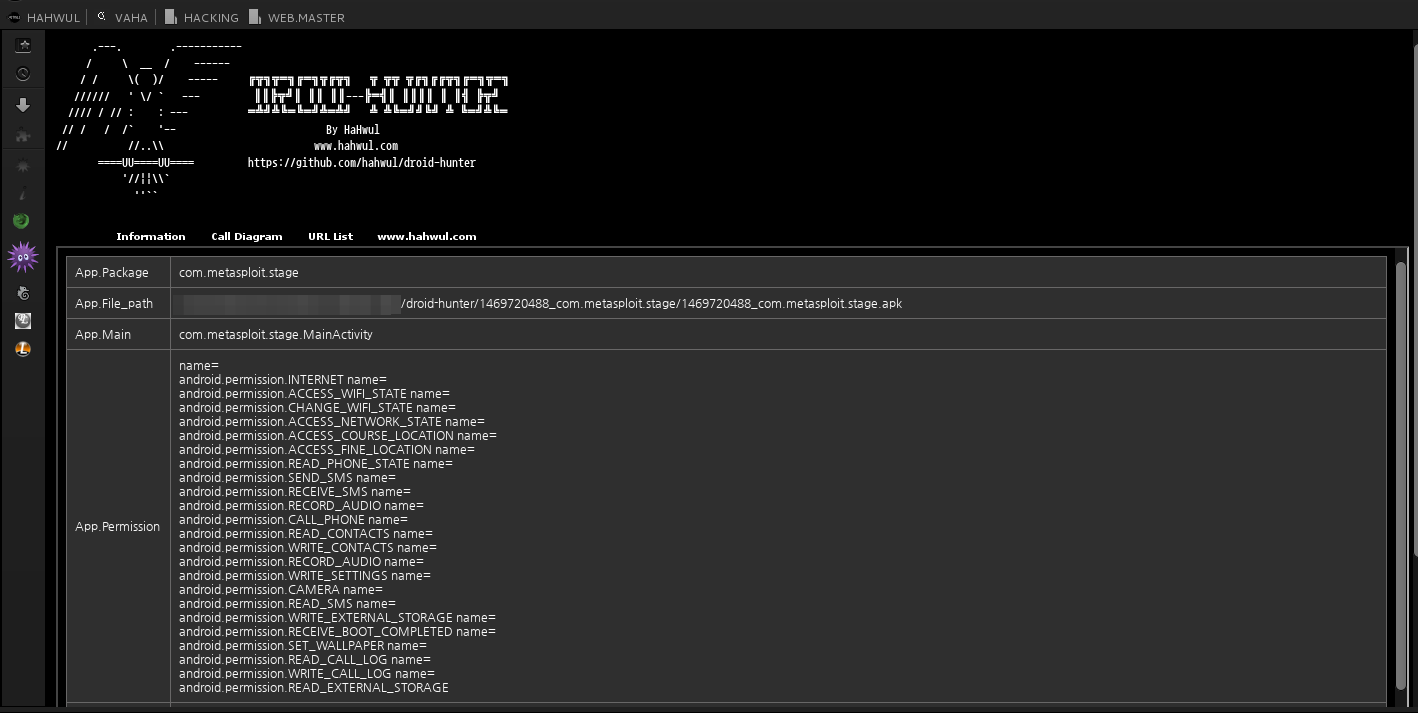 hahwul/droid-hunter
(더 이상 사용되지 않음) Android 애플리케이션 취약점 분석 및 Android 침투 테스트 도구
 certcc/keyfinder
개인(및 공개) 키 파일을 찾고 분석하는 도구로, Android APK 파일도 지원합니다.
 nvisium-jack-mannino/owasp-goatdroid-project
*이 프로젝트는 더 이상 유지보수되지 않습니다* OWASP GoatDroid는 개발자와 테스터에게 Android 보안을 교육하기 위한 완전한 기능을 갖춘 독립형 교육 환경입니다. GoatDroid는 최소한의 의존성만 요구하며 Android 초보자와 고급 사용자…
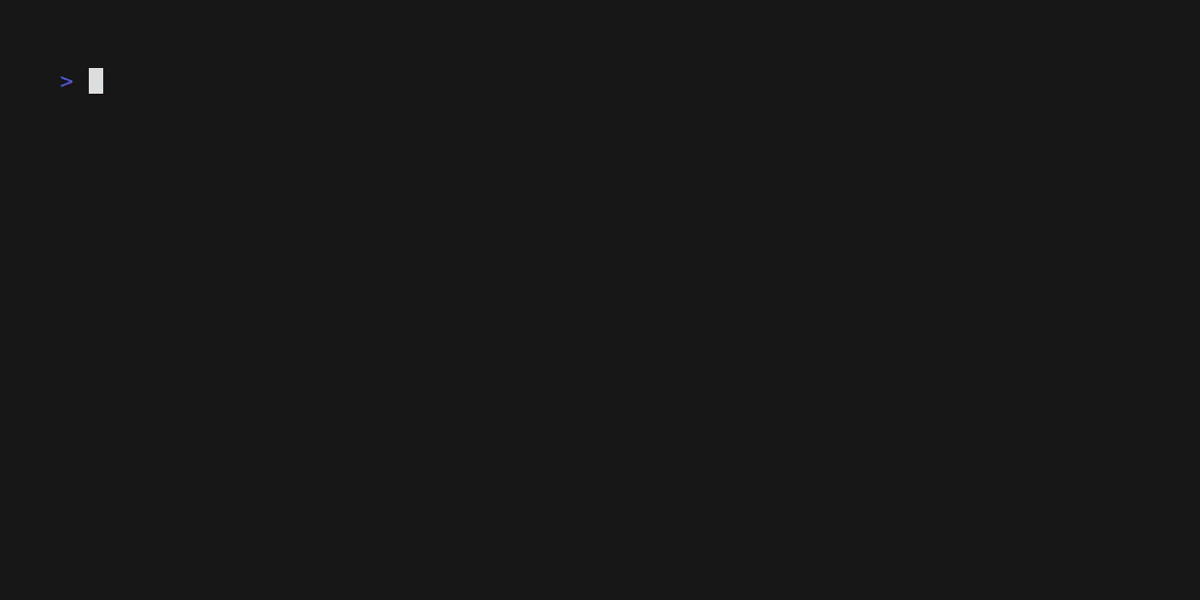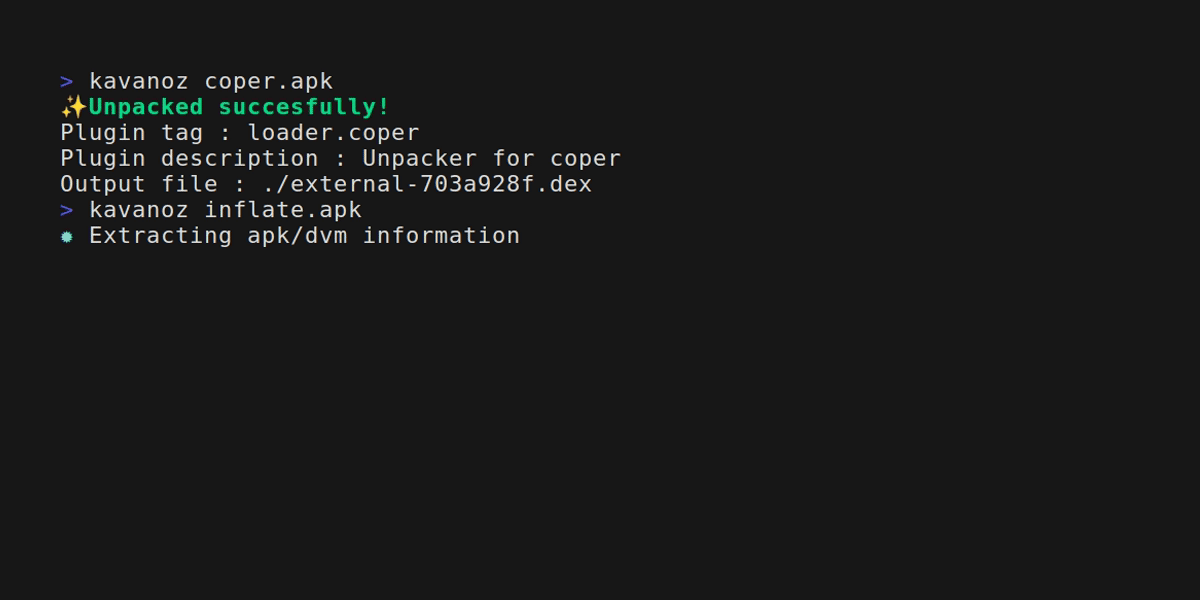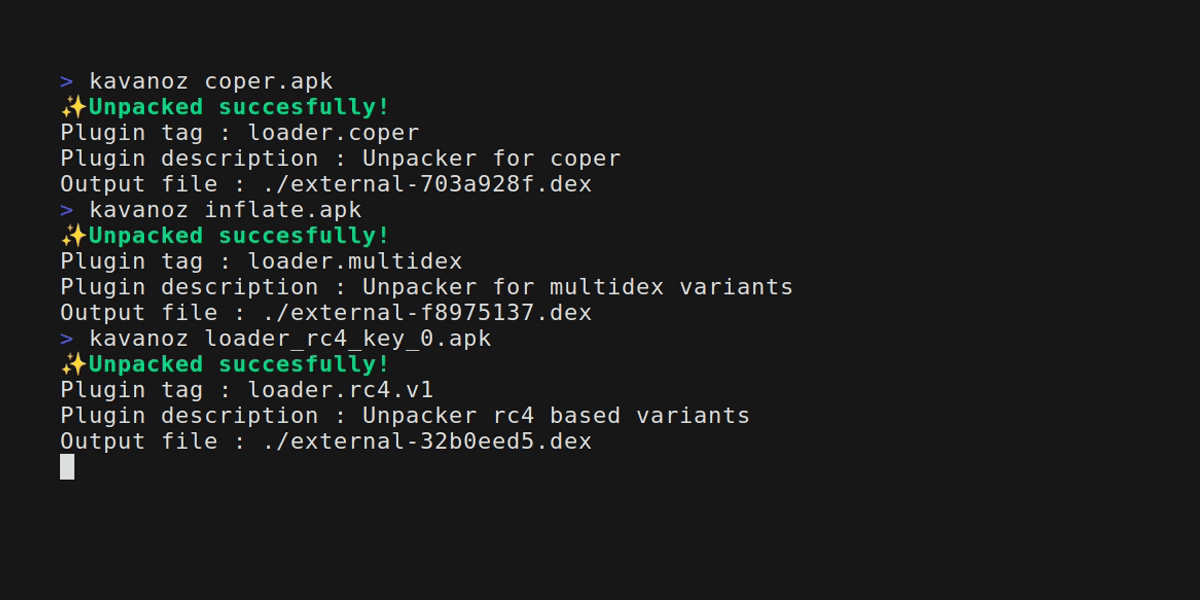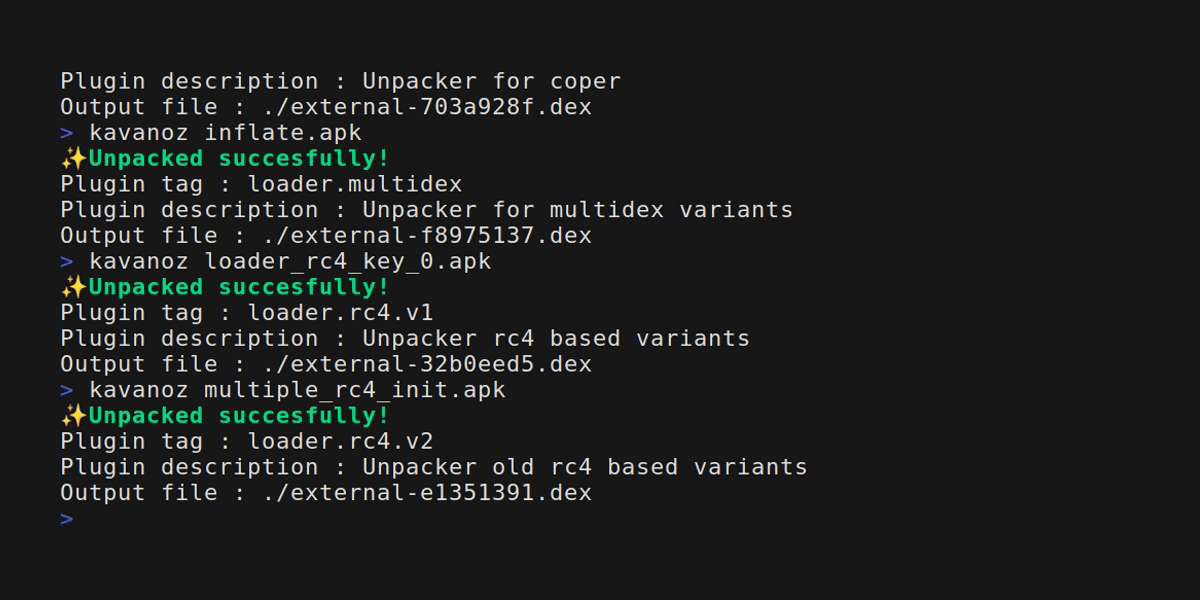 eybisi/kavanoz
일반적인 안드로이드 뱅커 악성코드를 정적으로 언패킹합니다.
 labcif/fama
모바일 앱 포렌식 분석(FAMA) -- Autopsy 포렌식 브라우저용 모듈
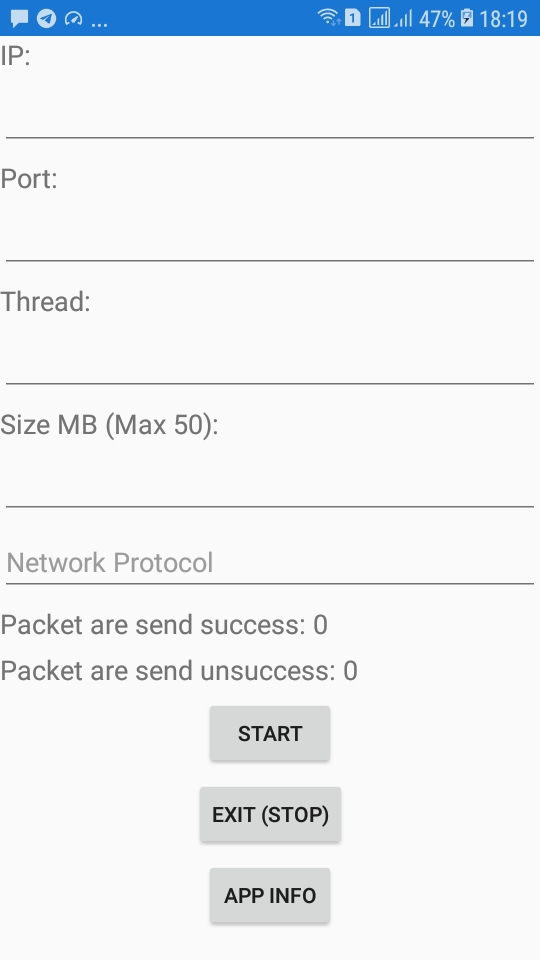 blueskychan-dev/ddospacket
자신의 전화기를 사용하여 Termux 없이 DoS 공격! (Android 5.1+)
 indiandragon/shellshock-vulnerability-scan
안드로이드 앱으로 bash 취약점 - CVE-2014-6271, 일명 Shellshock을 스캔합니다.
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。