bba
 openbba0/bba
Android 앱 복제 샌드박스로, Frida 스타일 CLI를 통해 복제된 앱을 실행하거나 여기에 연결하고 Gum Interceptor와 Stalker 훅을 사용하여 QuickJS 스크립트를 주입합니다.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28
 maximilianfeix/hexvero
바이너리 또는 앱 번들을 처음 살펴보기: 증거와 함께 실행 없이 수행하는 정적 분석. CLI, 15개 도구 MCP 서버 및 로컬 웹 UI, Node만 사용.
 rapid7/metasploit-javapayload
Metasploit용으로 더 이상 사용되지 않는 Java 페이로드 라이브러리로, Maven으로 빌드된 Java 및 Android Meterpreter 에이전트를 제공합니다. metasploit-payloads에 병합되었습니다.
 n1nj4sec/pupy
Pupy는 python과 C로 작성된 오픈소스, 크로스 플랫폼(Windows, Linux, OSX, Android) C2 및 포스트 익스플로잇 프레임워크입니다.
 google/android-classyshark
Android 및 Java 바이트코드 뷰어
 thespeedx/tbomb
이것은 Linux 및 Termux 용 SMS 및 통화 폭격기입니다.
 ahmyth/ahmyth-android-rat
안드로이드 원격 관리 도구
 hluwa/frida-dexdump
메모리 내 dex를 덤프하여 보안 엔지니어의 악성코드 분석을 지원하는 frida 도구.
 google/enjarify
Dalvik 바이트코드(DEX/APK)를 동등한 Java 바이트코드로 변환하여, Java 분석 도구가 에지 케이스에 대해 높은 정확성으로 Android 애플리케이션을 처리할 수 있게 합니다.
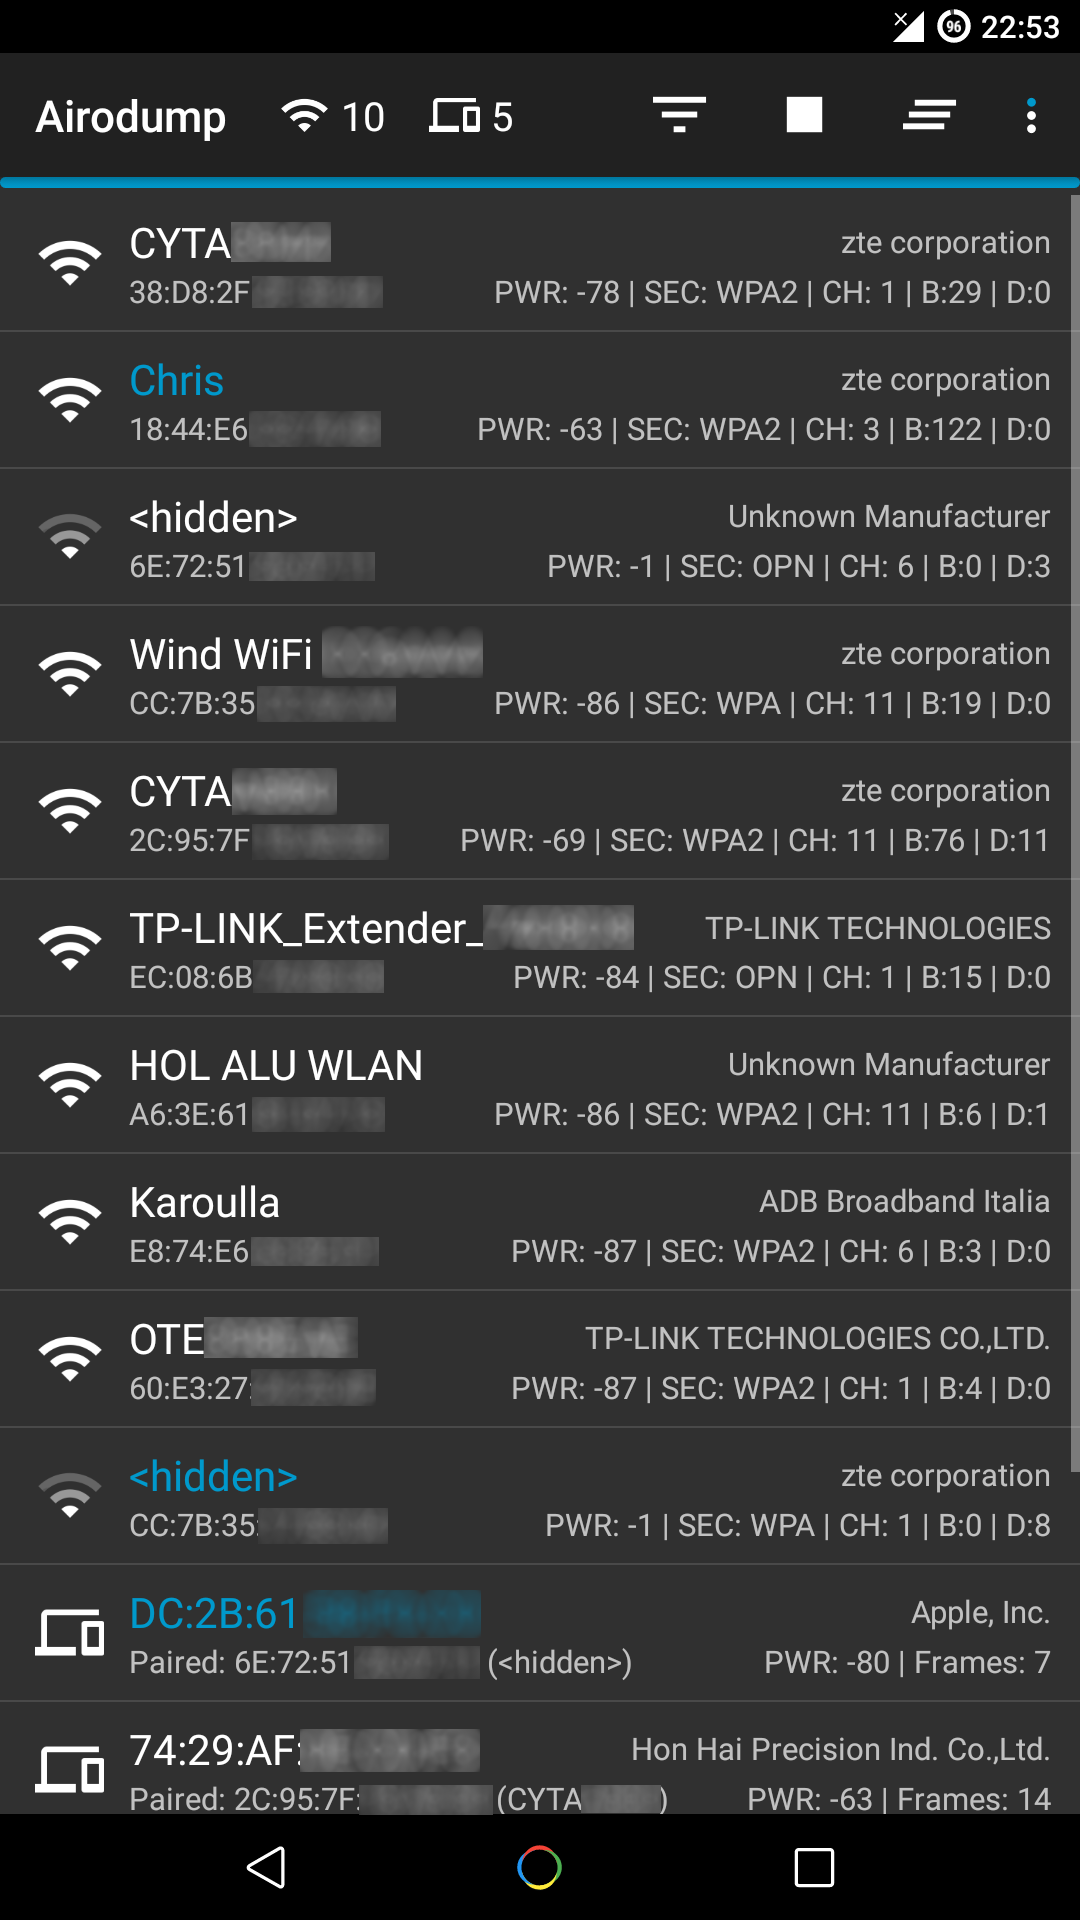 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 및 Reaver GUI 애플리케이션 (안드로이드용)
 ptswarm/reflutter
Flutter 리버스 엔지니어링 프레임워크
 claudiugeorgiu/obfuscapk
Android 앱을 위한 자동 난독화 도구로, 블랙박스 방식으로 작동하며, 고급 난독화 기능을 지원하고, 새로운 기술로 쉽게 확장할 수 있는 모듈형 아키텍처를 갖추고 있습니다.
 androbugs/androbugs_framework
AndroBugs Framework는 개발자나 해커가 안드로이드 애플리케이션에서 잠재적인 보안 취약점을 찾는 데 도움을 주는 효율적인 안드로이드 취약점 스캐너입니다. Windows에 설치할 필요가 없습니다.
 sonyxperiadev/apkanalyser
Android APK용 정적 분석 도구로, Dalvik 바이트코드를 검사하고 XML 리소스를 디코딩하며 잠재적 문제를 탐지합니다. 바이너리 수정, 재패키징 및 logcat 검증을 지원합니다.