
 owasp/mas-website
The OWASP Mobile Application Security Project 웹사이트는 업계 최고 수준의 표준, 가이드, 리소스를 제공하는 중심 허브로, 개발자와 보안 전문가가 모바일 애플리케이션을 구축·테스트·보호할 수 있도록 돕습니다.
 roeeh/bootmodechecker
이 앱은 CVE-2016-8467에 취약한지 및/또는 bootmode 속성이 변조되었는지 확인합니다.
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
POSIX.1e 기능 라이브러리로, Android 10용이며 CVE-2023-2603을 해결하고 프로세스 기능을 설정 및 조회하여 권한 경계를 관리하는 도구를 제공합니다.
 michaelroland/omapi-cve-2015-6606-exploit
CVE-2015-6606 검증용 간단한 익스플로잇
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
 pjlantz/droidbox
안드로이드 앱을 위한 동적 분석 샌드박스로, 런타임 실행 중 네트워크 트래픽, 파일 작업, 암호화 API 사용, 권한 우회, 정보 유출을 모니터링합니다.
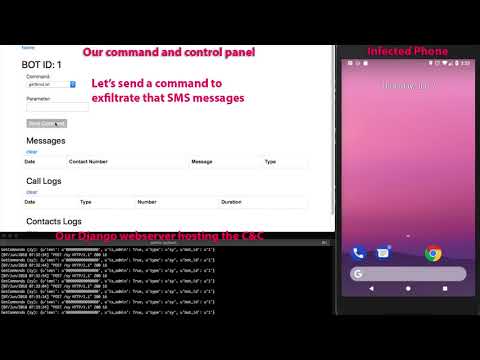 bizdak/silverboxcc
리버스 엔지니어링된 안드로이드 악성코드이며, 이를 위한 C&C 서버입니다.
 kanpol/pocforcve-2015-1528
CVE-2015-1528에 대한 개념 증명 익스플로잇으로, 바인더 호출 퍼징을 통해 Android 5.0에서 권한 상승을 보여주며, mediaserver, surfaceflinger, system_server에 단계적 코드 삽입을 수행합니다.
 secmob/pocforcve-2015-1528
블랙햇 이후에 PoC를 제출하겠습니다.
 jacobsoo/amtracker
Android 악성코드 추적기
 viliuskraujutis/androidbroadcastsmonitor
Android 기기에서 모든 표준 Android 브로드캐스트를 수신하도록 구독하는 도구입니다.
 nccgroup/test_avb_key
Android verified boot 이미지(vbmeta)가 공개적으로 알려진 테스트 키로 서명되었는지 확인하여 릴리스 빌드의 잘못된 구성을 식별하는 Python 유틸리티입니다.
 jacobsoo/malconfig
이것은 제가 지속적으로 개발 중인 프레임워크용 모듈의 일부입니다. 현재는 C2의 정보만 여기에 공개되어 있습니다.
 rapid7/metasploit-javapayload
Metasploit용으로 더 이상 사용되지 않는 Java 페이로드 라이브러리로, Maven으로 빌드된 Java 및 Android Meterpreter 에이전트를 제공합니다. metasploit-payloads에 병합되었습니다.