

 zupit/horusec
Horusec은 단 하나의 명령어로 프로젝트의 취약점 식별을 개선해 주는 오픈 소스 도구입니다.


2.1. 요구 사항
2.2. 설치
3.1. CLI 사용법
3.2. Docker 사용
3.3. 이전 버전
3.4. Horusec-Web 애플리케이션 사용
3.5. Visual Studio Code 사용
3.6. 파이프라인 사용
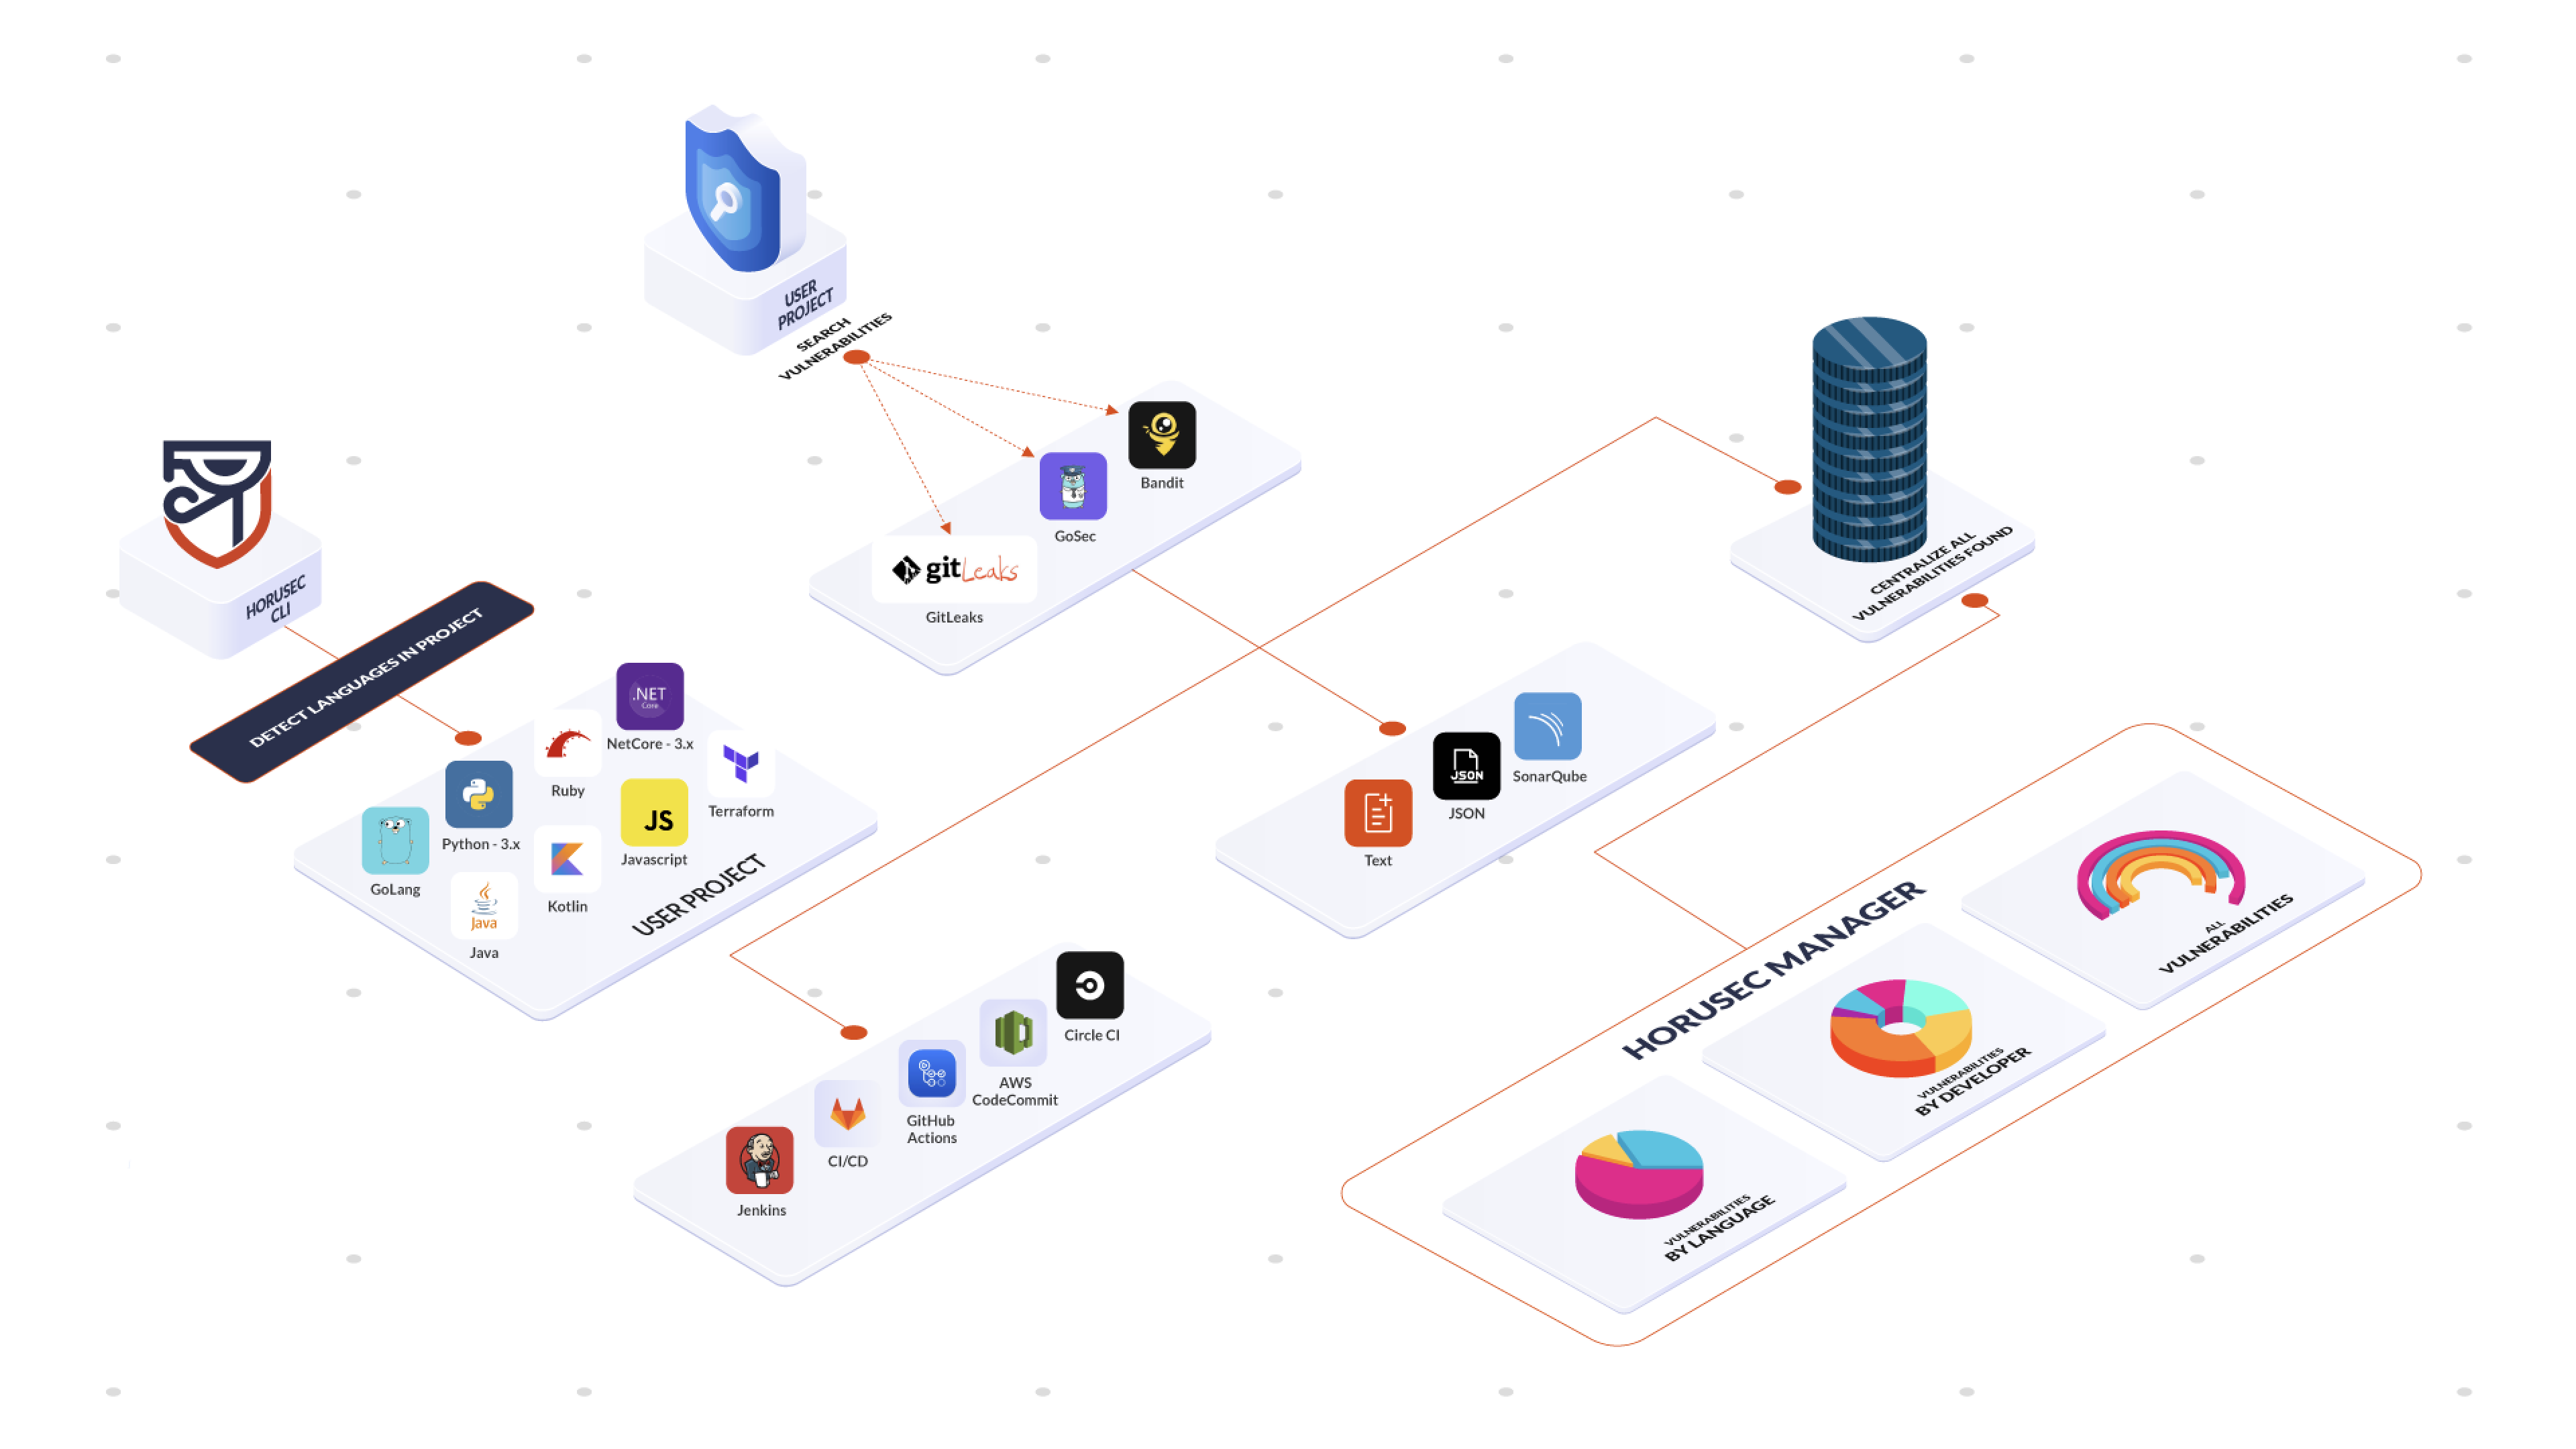
Horusec은 개발 프로세스 중 보안 취약점을 식별하기 위해 정적 코드 분석을 수행하는 오픈 소스 도구입니다. 현재 분석 대상 언어는 C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx입니다. 이 도구는 프로젝트의 모든 파일과 Git 히스토리에서 키 누출 및 보안 취약점을 검색하는 옵션을 제공합니다. Horusec은 개발자가 CLI를 통해 사용하거나 DevSecOps 팀이 CI/CD 파이프라인에서 사용할 수 있습니다.
자세한 내용은 문서를 참조하세요. Horusec이 분석하는 모든 도구와 언어의 전체 목록을 확인할 수 있습니다.
Horusec을 모든 도구와 함께 실행하려면 머신에 Docker가 설치되어 있어야 합니다.
Docker가 없는 경우 -D true 플래그로 종속성을 비활성화할 수 있지만, 분석 능력이 크게 떨어집니다.
Docker와 함께 사용하는 것을 권장합니다.
커밋 작성자를 활성화하는 경우 (-G true) git 종속성도 필요합니다.
make install
또는
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
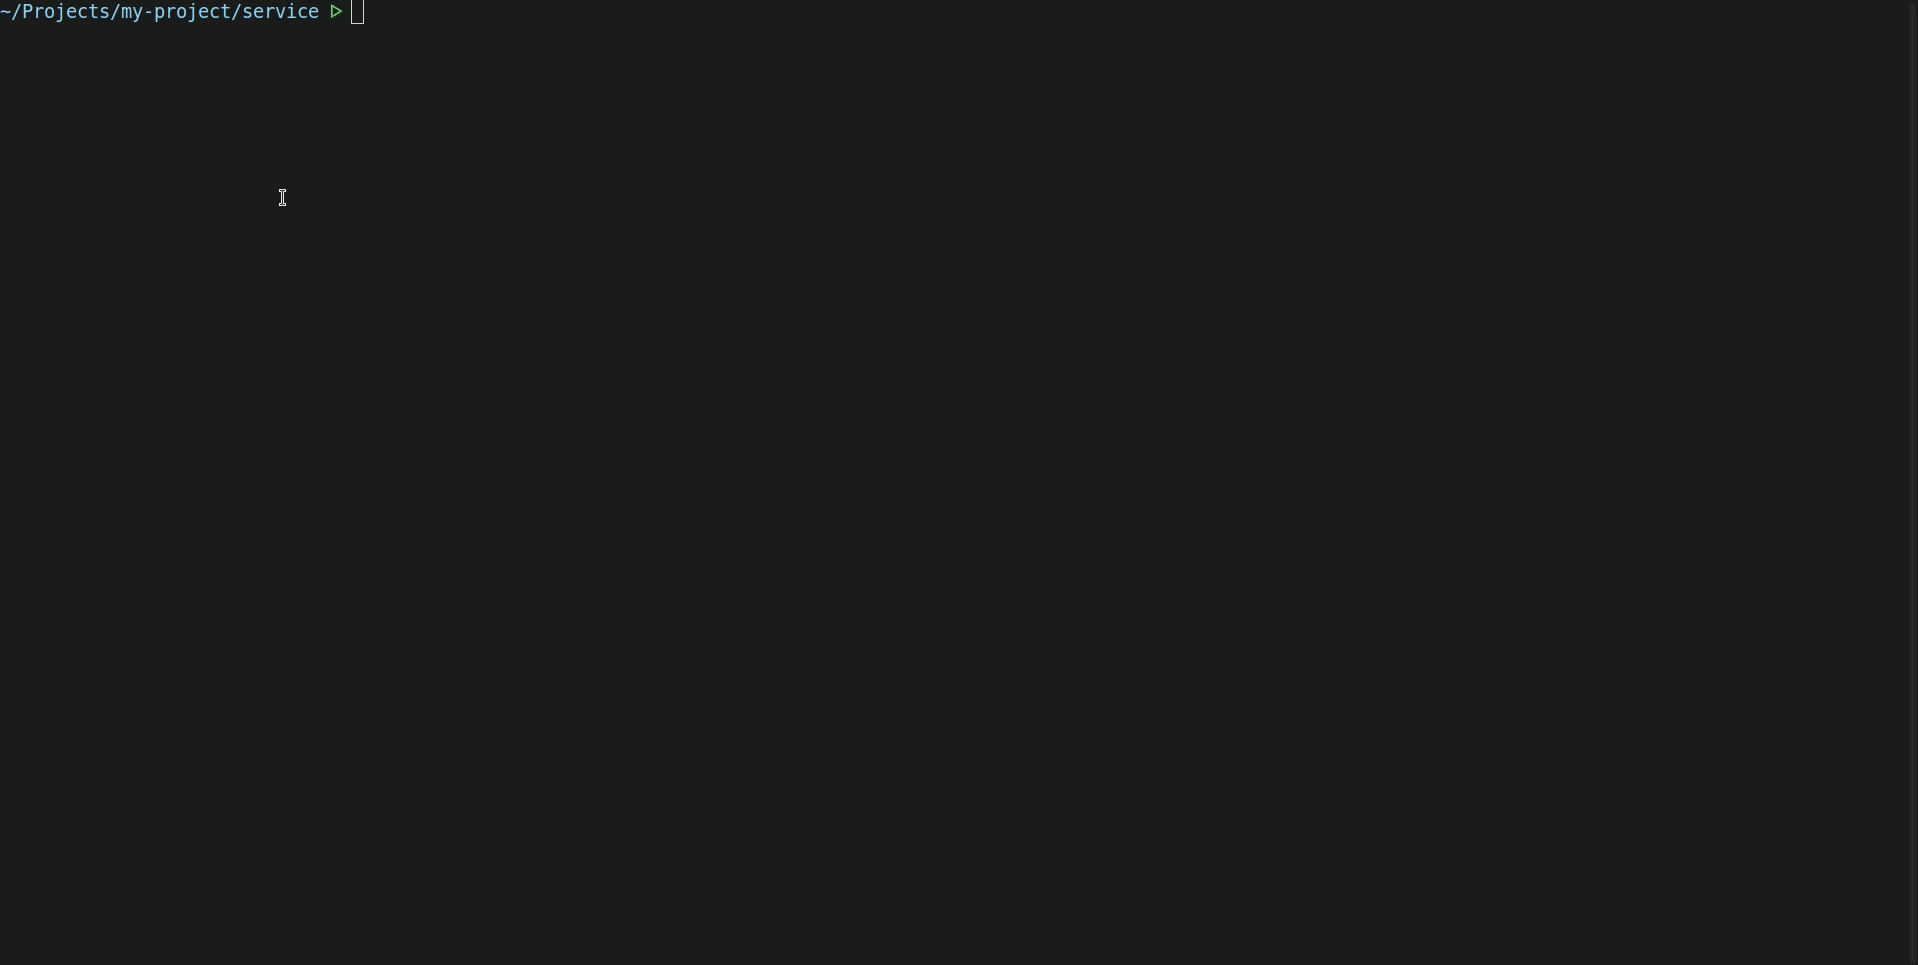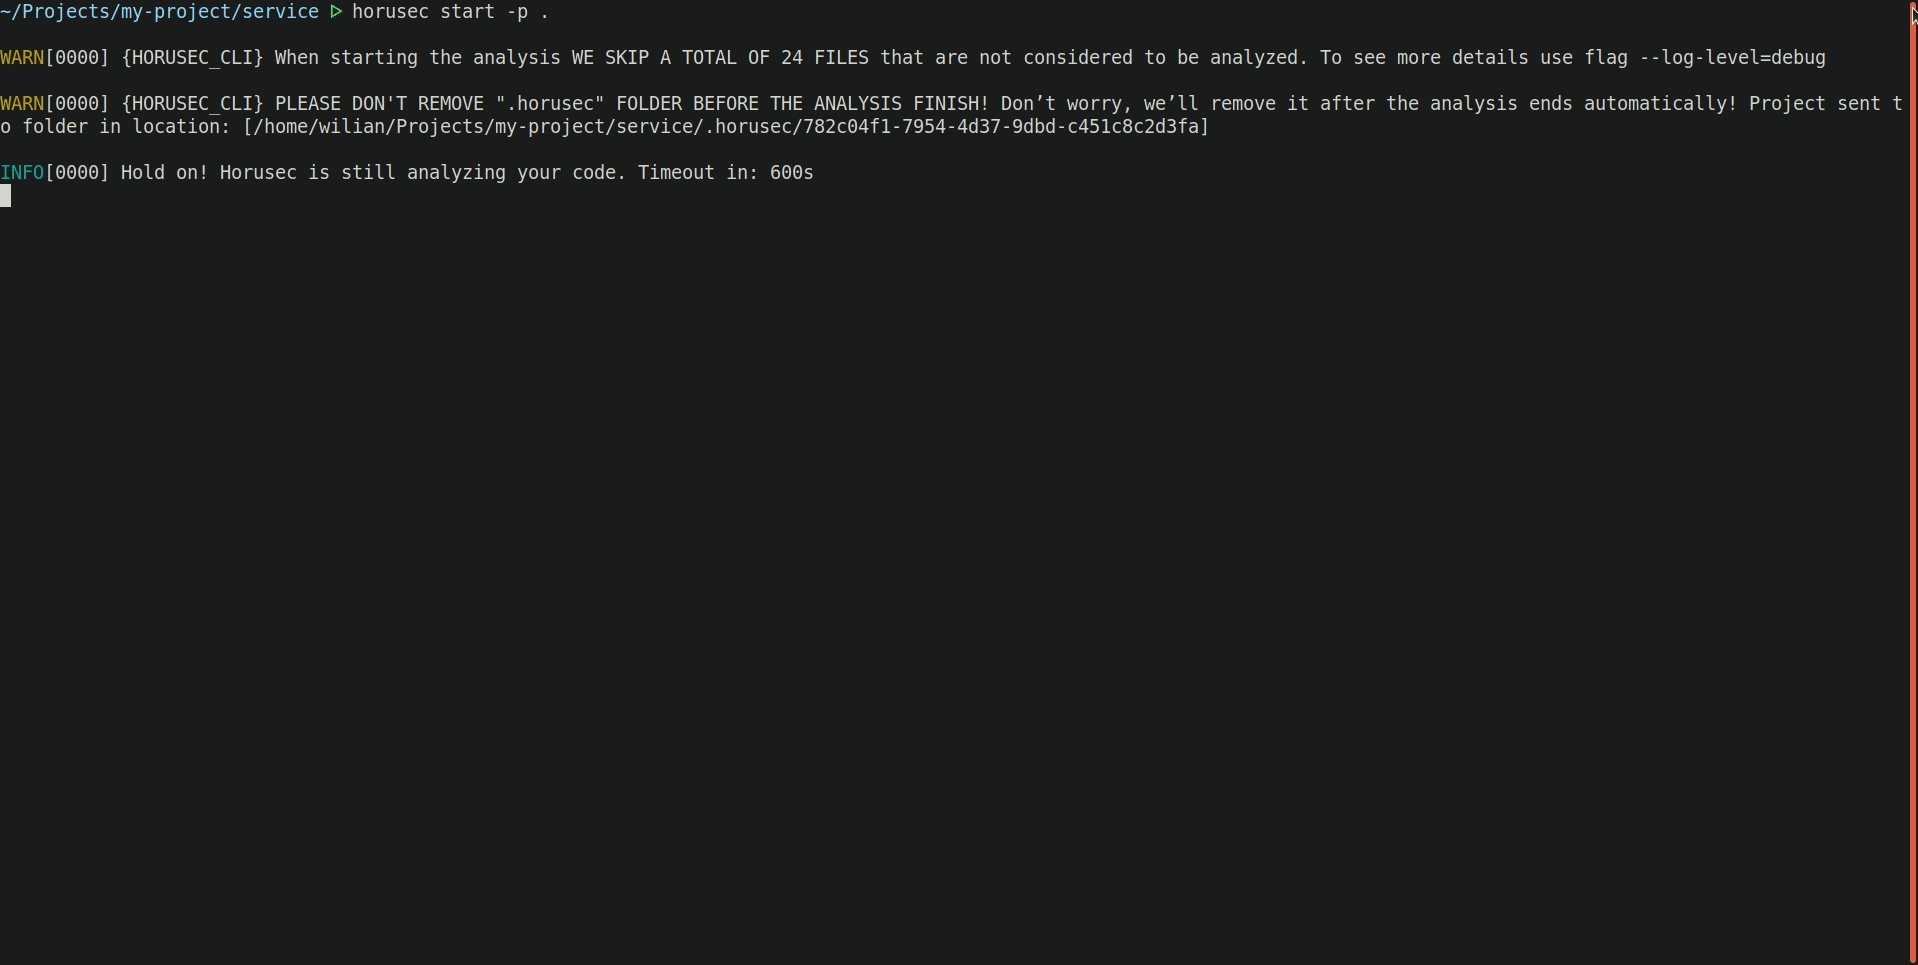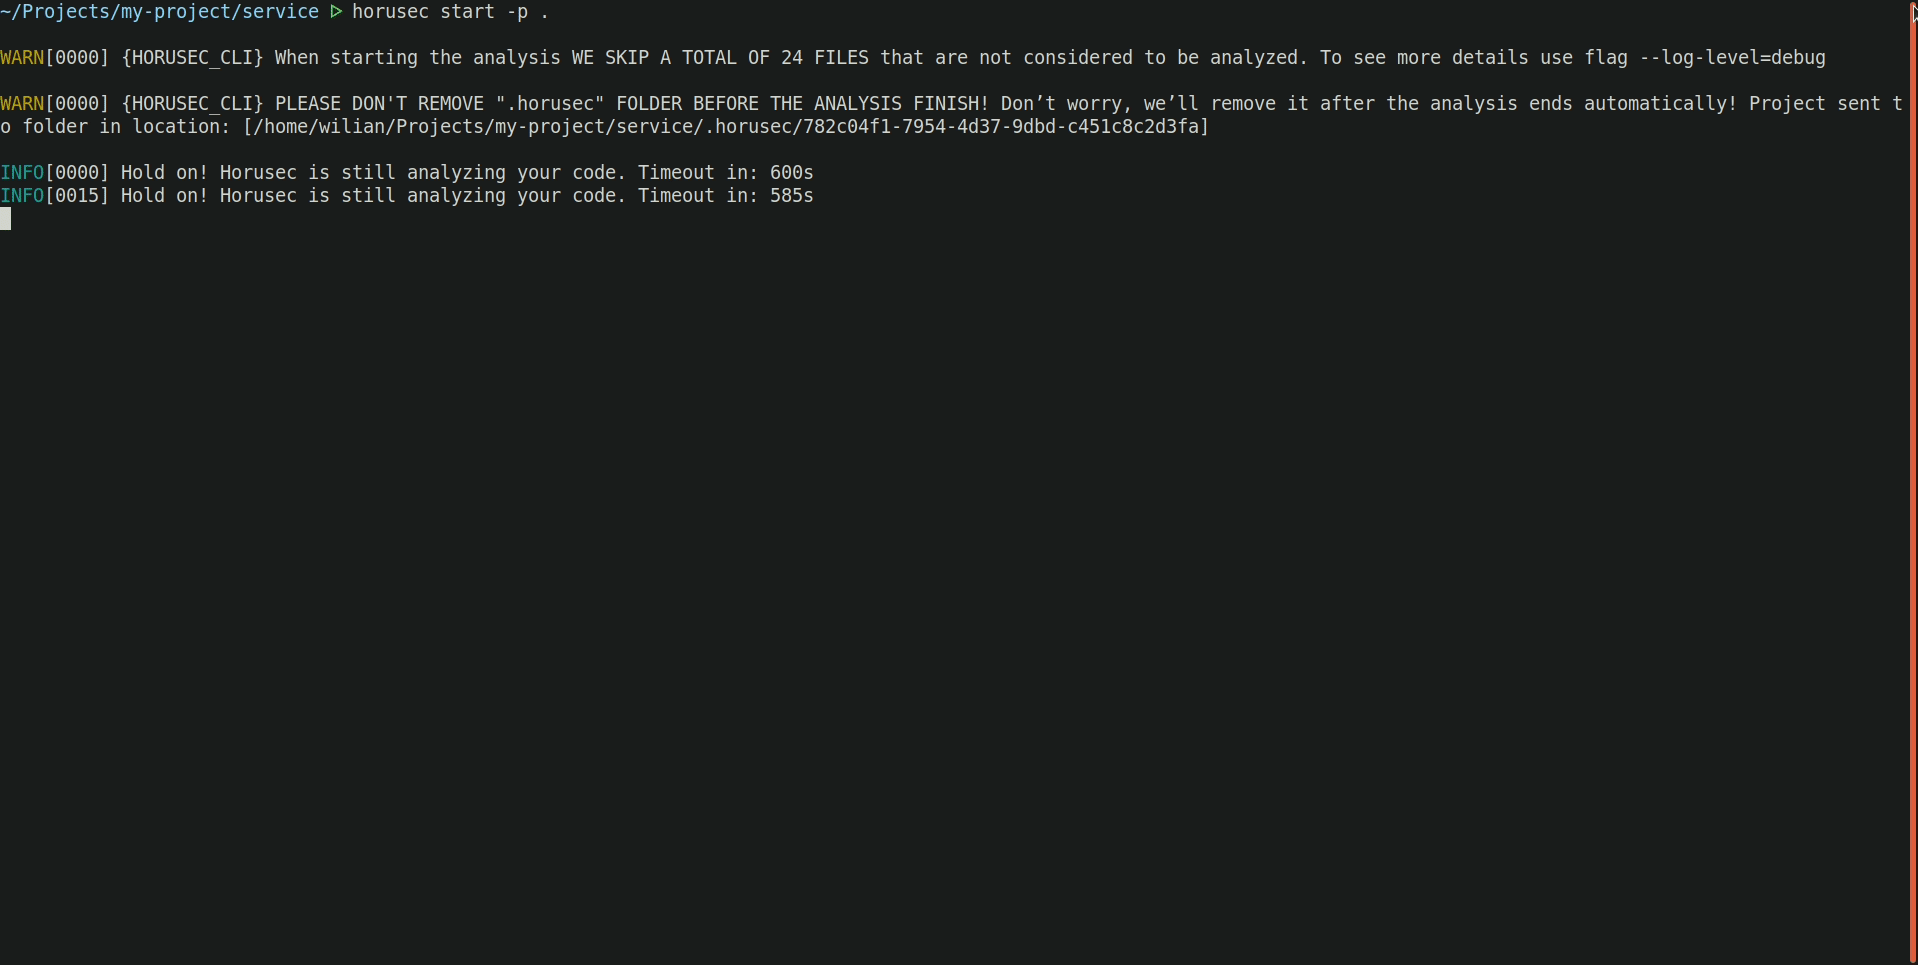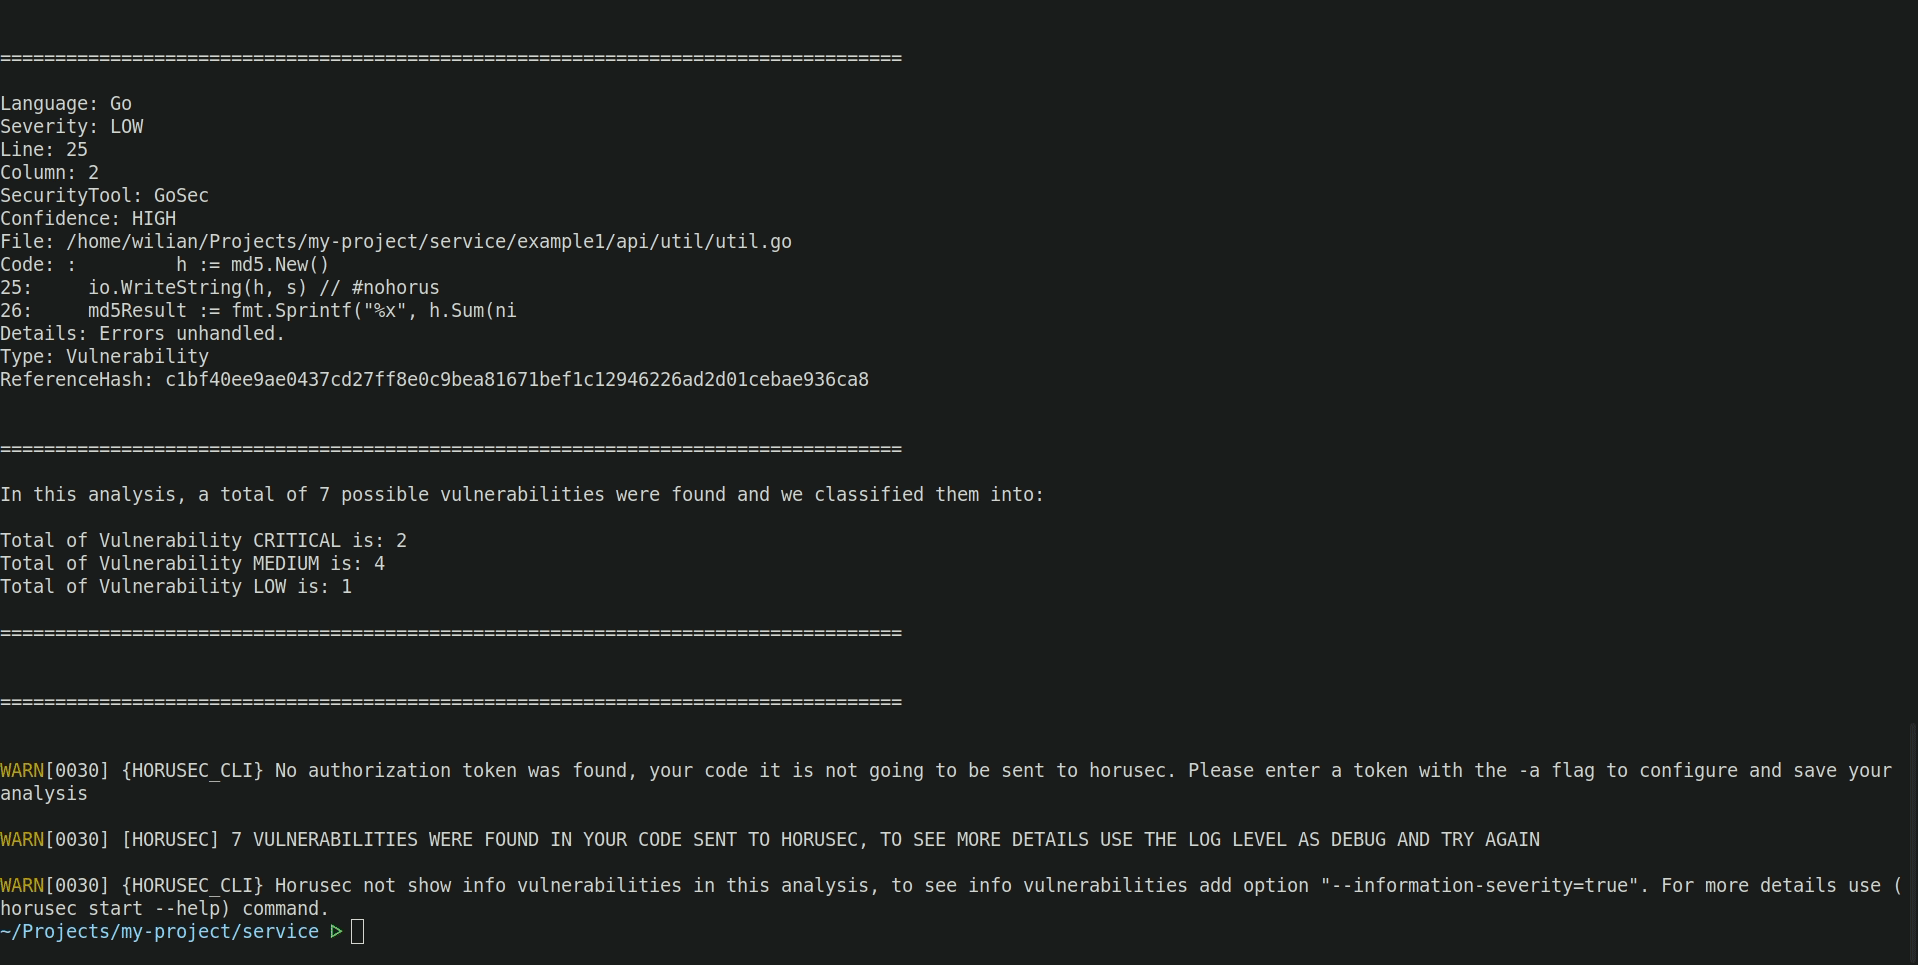
horsec-cli를 사용하여 애플리케이션의 취약점을 확인하려면 다음 명령을 사용하세요:
horusec start -p .
Horusec이 분석을 시작하면
.horusec이라는 폴더가 생성됩니다. 이 폴더는 코드를 변경하지 않기 위한 기준입니다..gitignore파일에.horusec을 추가하여 이 폴더가 Git 서버로 전송되지 않도록 하는 것이 좋습니다.
Docker 이미지 horuszup/horusec-cli:latest 를 통해 Horusec을 사용할 수 있습니다.
다음 명령을 실행하세요:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.Docker 이미지를 사용하면 프로젝트를 찾을 수 있는 두 개의 경로가 생깁니다.
-p 플래그는 컨테이너 내부의 프로젝트 경로를 나타냅니다(예: /src).
-P 플래그는 컨테이너 외부의 프로젝트 경로를 나타냅니다(예: $(pwd)).
또한 볼륨을 마운트하기 위해 프로젝트 경로를 전달해야 합니다 -v $(pwd):/src.
Horusec v1은 여전히 사용 가능합니다.
경고: v1 엔드포인트는 더 이상 지원되지 않습니다. CLI를 v2로 업그레이드하세요. 자세한 내용은 문서를 참조하세요.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3 도 포함됩니다.웹 인터페이스를 통해 취약점을 관리하세요. 취약점에 대한 메트릭 대시보드, 거짓 양성 제어, 인증 토큰, 취약점 업데이트 등을 이용할 수 있습니다. 자세한 내용은 웹 애플리케이션 섹션을 참조하세요.
아래 예시는 분석 결과를 Horusec 웹 서비스로 전송하는 방법을 보여줍니다:
horusec start -p <PATH_TO_YOUR_PROJECT> -a <YOUR_AUTHORIZATION_TOKEN>
Horusec Manager 웹 서비스를 통해 인증 토큰을 생성하는 방법에 대한 튜토리얼을 확인하세요.
경고: 웹 서비스가 새 저장소로 이동되었습니다. v2로 업그레이드해야 합니다. v1에서 v2로 마이그레이션하는 방법을 확인하세요.
Horusec의 Visual Studio Code 확장 프로그램을 사용하여 프로젝트를 분석할 수 있습니다. 자세한 내용은 문서를 참조하세요.
배포 전에 프로젝트 분석을 수행하여 조직의 최대 보안을 보장할 수 있습니다. 자세한 내용은 문서를 참조하세요:
아래를 참조하세요:
Horusec의 문서는 웹사이트에서 찾을 수 있습니다.
프로젝트 로드맵이 있습니다. 함께 기여할 수 있습니다!
Horusec에는 다른 저장소도 있습니다. 확인해 보세요:
