 zhangzhuosjtu/web3bugs
스마트 계약의 악용 가능한 버그 파헤치기


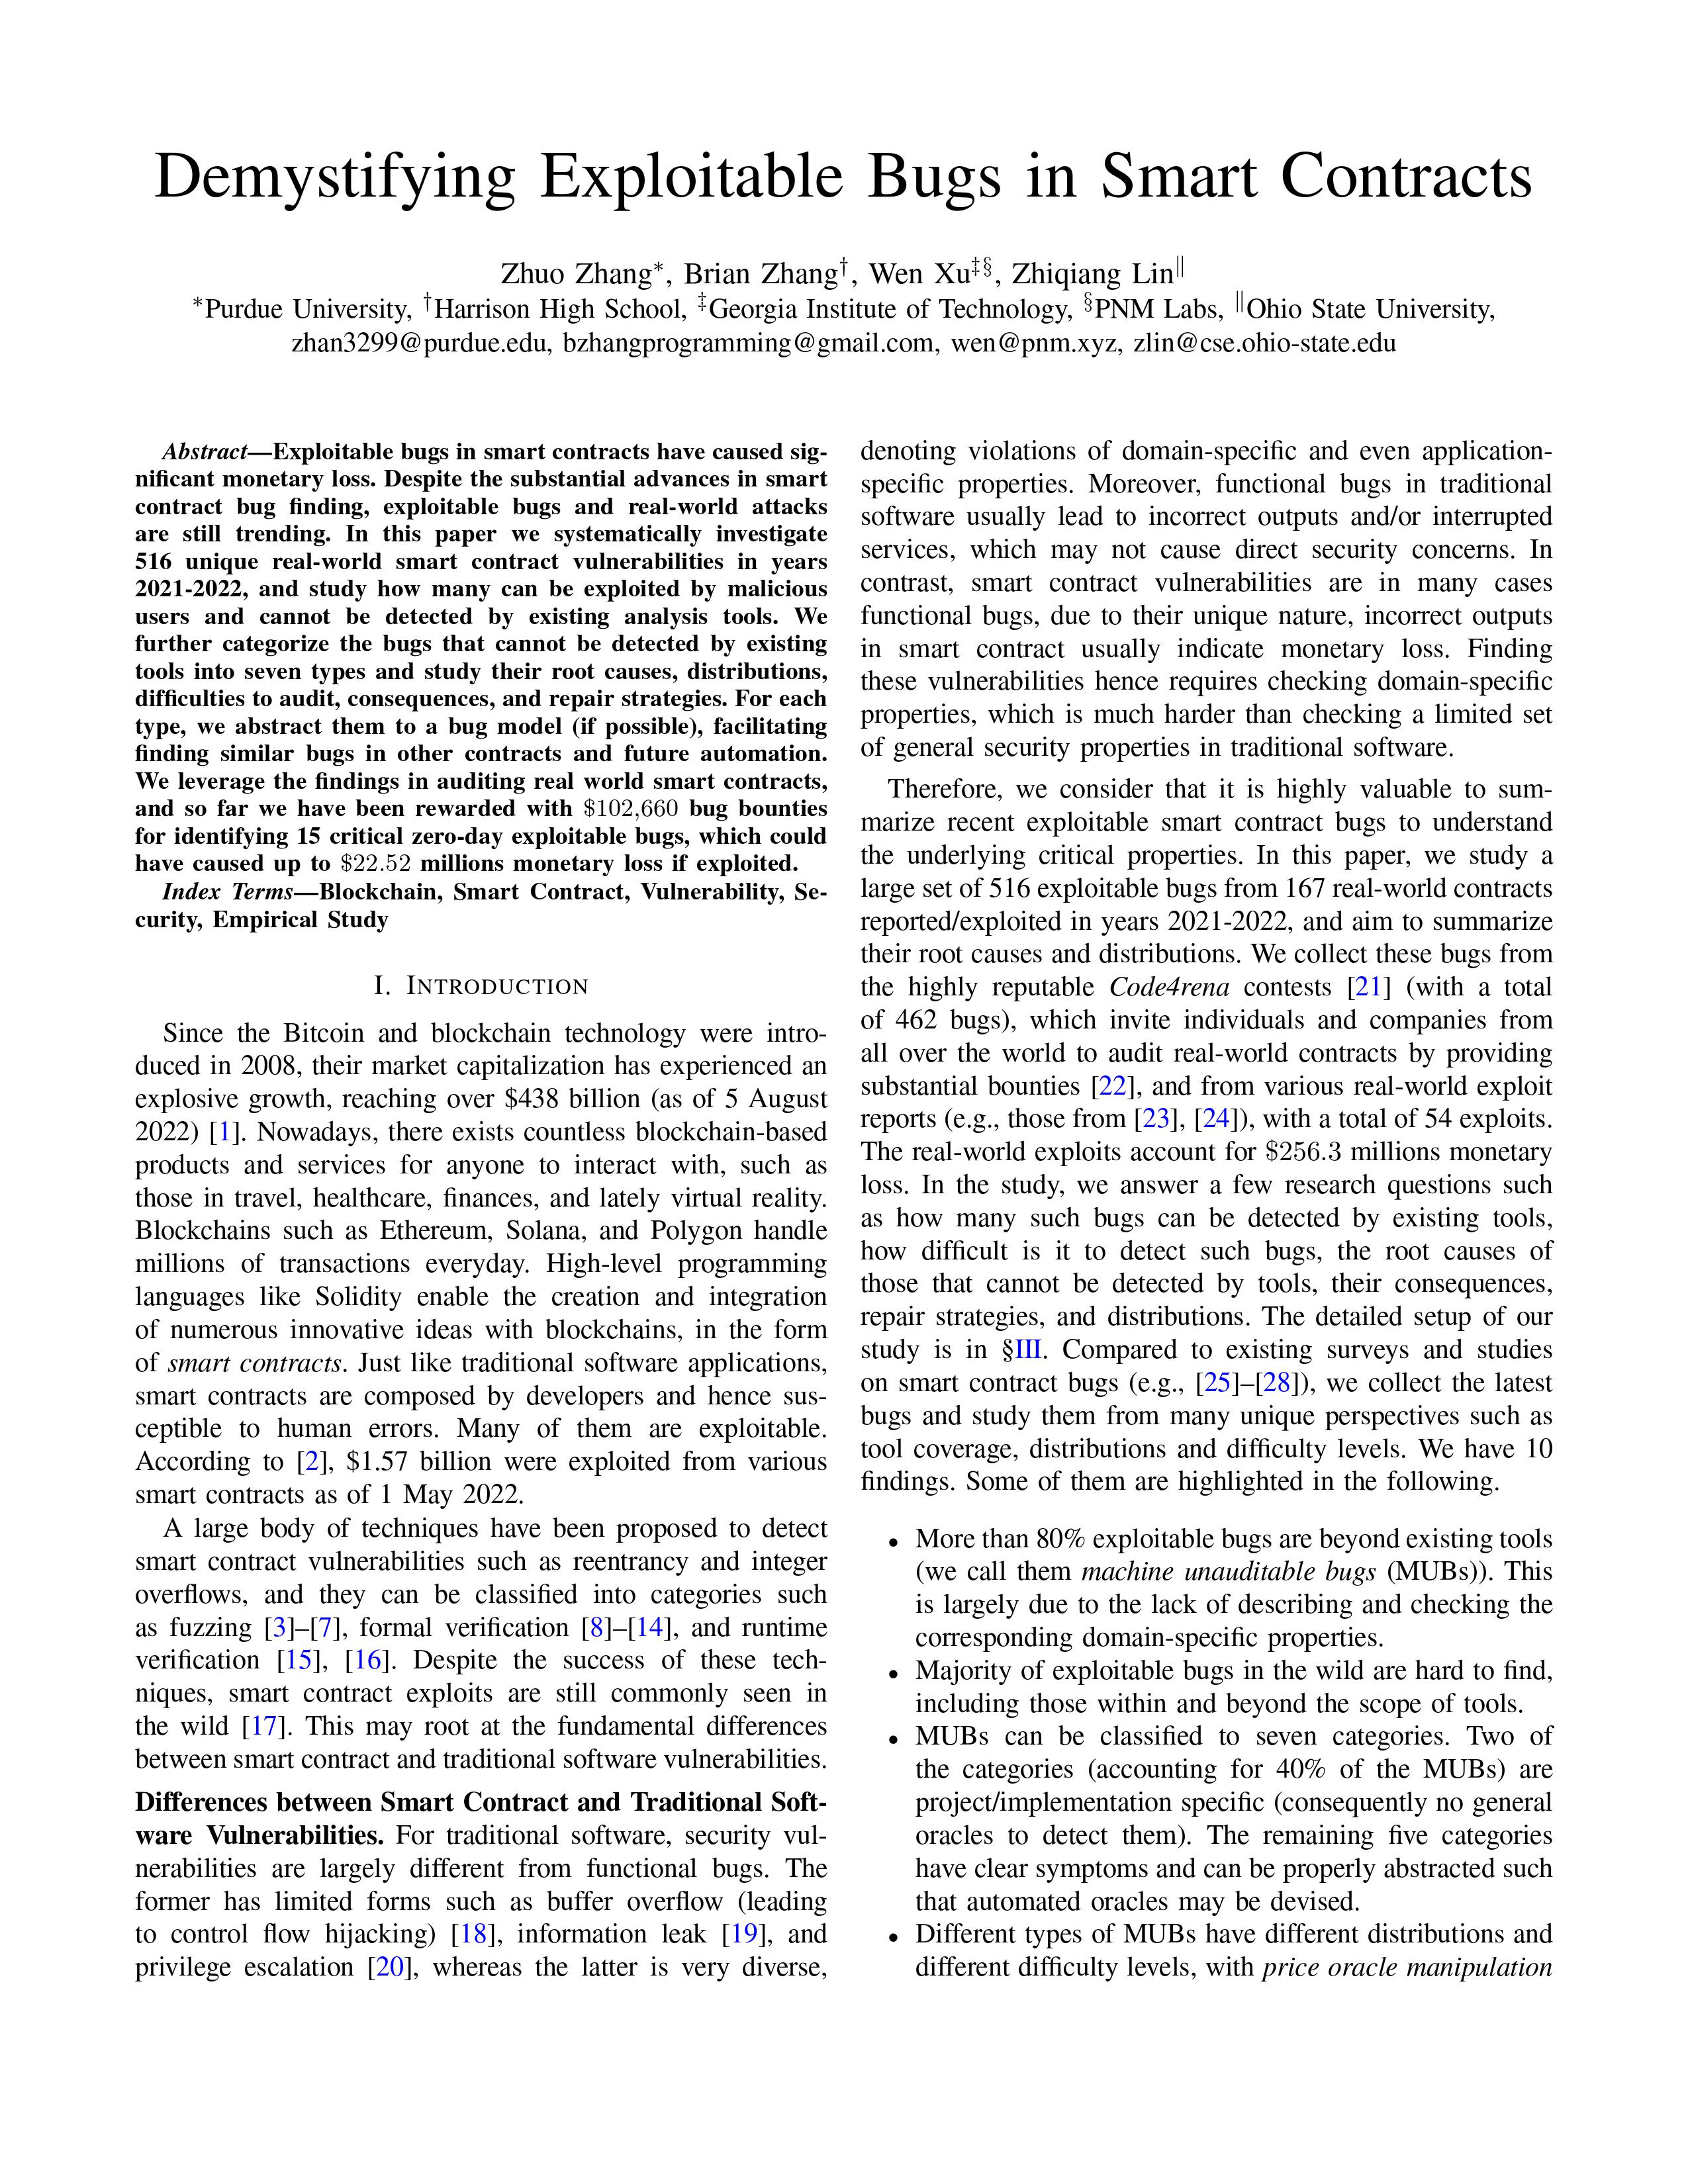
이 프로젝트는 Web3 개발자와 보안 분석가가 스마트 계약의 악용 가능한 버그를 이해하는 데 도움이 되는 유용한 리소스를 제공하는 것을 목표로 합니다. 우리는 code4rena에서 추출한 악용 가능한 버그에 대해 철저한 분석을 수행하고 각 버그를 그 특성에 따라 분류합니다.
우리의 초기 연구에 따르면 스마트 계약의 악용 가능한 버그 중 상당 부분이 단순하고 일반적인 오라클(예: 재진입)로는 탐지할 수 없는 기능적 버그입니다. 우리는 이러한 버그의 중요성에 대한 인식을 높이고 실무자들이 이를 탐지할 수 있는 더 정교하고 세밀한 자동 의미론적 오라클을 개발하도록 장려하고자 합니다.
스마트 계약의 악용 가능한 버그 중 상당수는 단순하고 일반적인 오라클로는 탐지할 수 없는 기능적 버그에 해당합니다.
참고로 이 저장소는 현재 활발히 개발 중이며, 진행 중인 code4rena 콘테스트로 인해 데이터는 시간이 지남에 따라 변경될 수 있습니다.
데이터셋은 네 개의 폴더로 구성되어 있습니다:
우리는 조사한 버그를 그 특성에 따라 세 가지 주요 범주로 분류합니다:
기능적 버그의 분류는 모호할 수 있으므로, 분류 기준을 개선하기 위한 제안을 환영합니다. 보다 자세한 라벨 정보는 문서에서 확인할 수 있으며, 현재 분류 지침을 참조하시기 바랍니다.
우리의 목표는 Web3 개발자와 보안 분석가에게 유용한 리소스가 될 포괄적인 취약점 탐지 기법 목록을 만드는 것입니다. 우리는 두 가지 주요 범주에 초점을 맞출 것입니다:
커뮤니티의 추가 제안이나 기여를 통해 목록을 확장하고 개선하는 데 도움을 주시길 진심으로 환영합니다.
우리는 향후 web3 보안 노력이 기능적 버그 식별과 이에 대응하는 오라클 개발을 우선시할 것이라고 믿습니다. 이를 위해 자동 의미론적 오라클 생성에 지침을 제공하는 기법 목록을 정리하고자 합니다. 이러한 기법은 동료 검토 연구 논문, 사전 인쇄본, 산업 도구, 온라인 리소스 등 다양한 자료에서 수집될 것입니다.
이 섹션에는 공개적으로 이용 가능하고 현재 활발히 개발 중인 오픈소스 기법이 포함됩니다. 이러한 기법은 Web3 개발자와 보안 분석가가 직접 사용하거나 다른 도구의 구성 요소로 사용할 수 있습니다. 우리는 Web3 개발 및 감사 환경에 더 적합한 소스 코드 수준의 기법을 우선시합니다.
