 zerodayevil/cve-2026-40369-exploit
CVE-2026-40369을 대상으로 하는 개념 증명 익스플로잇 코드로, 연구 및 승인된 보안 테스트를 위해 취약점을 시연합니다.

🛡️ AI 보안 도구 모듈
CVE-2026-40369: NtQuerySystemInformation Class 253 커널 주소 증가 LPE
AI 보안 도구 생태계를 위한 공식 보안 감사 및 익스플로잇 모듈





🌐 웹 데모 • 📚 프로젝트 웹사이트 • 💬 커뮤니티 채팅
웹사이트 내비게이션: 홈 • 업데이트 • 다운로드 • 모듈
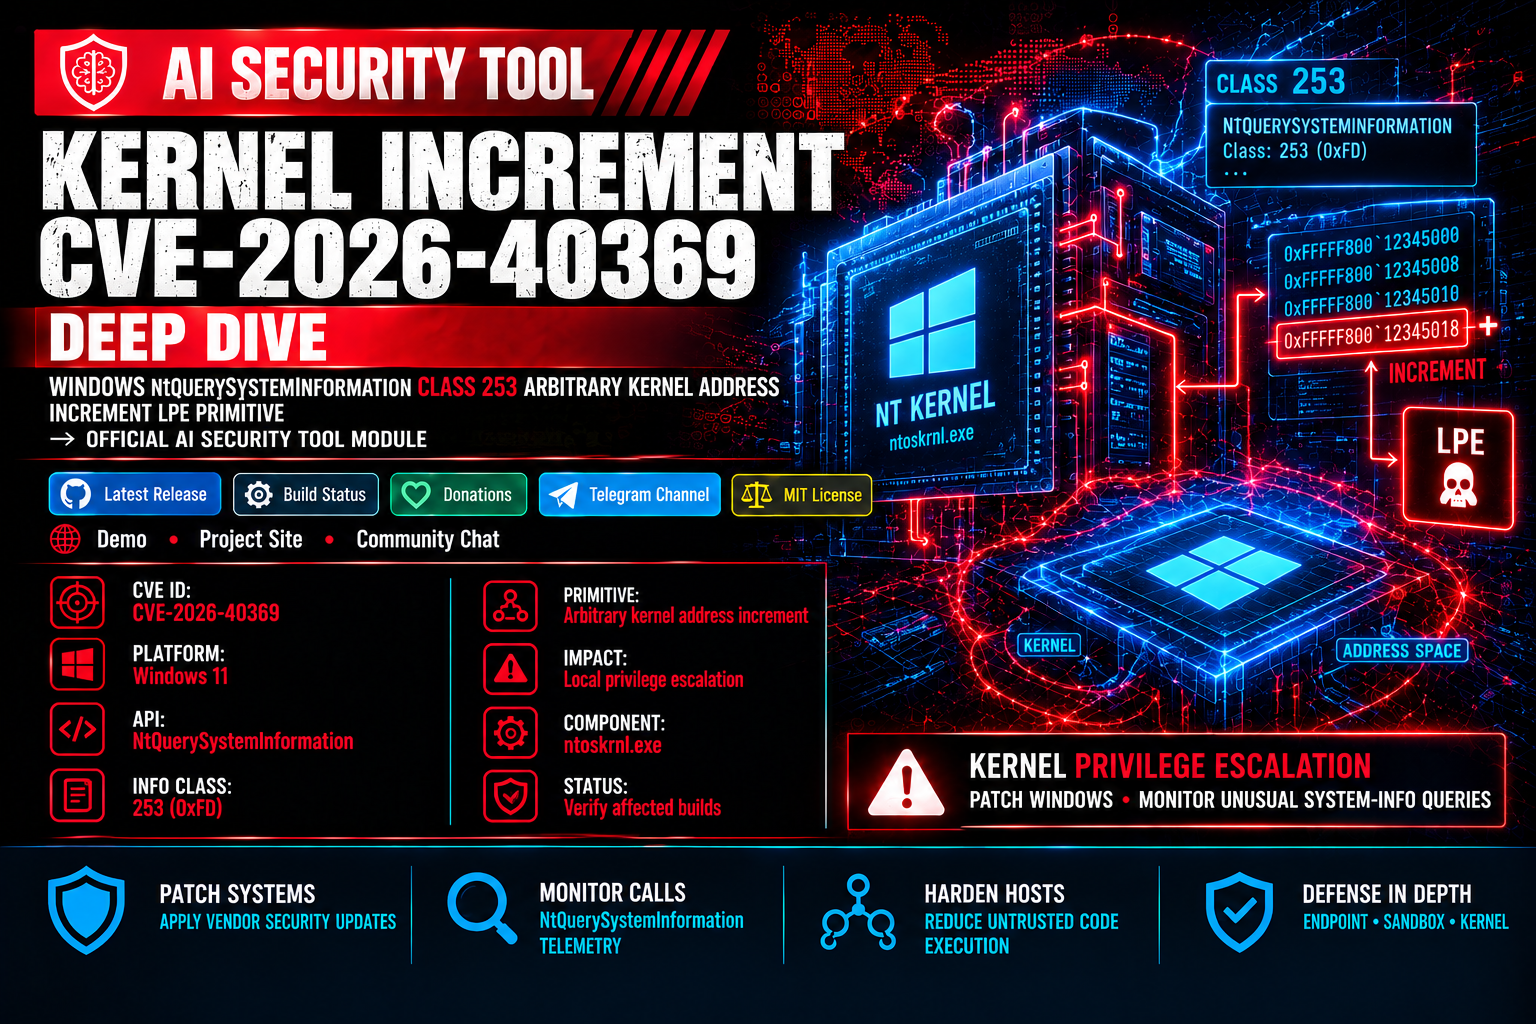
이 모듈은 Windows ntoskrnl.exe에서 NtQuerySystemInformation(Class 253 / SystemProcessInformationExtension)을 통해 발생하는 임의 커널 주소 증가(쓰기 프리미티브) 취약점인 CVE-2026-40369에 대한 진단 도구와 심층 기술 분석을 제공합니다.
NtQuerySystemInformation은 제한된 컨텍스트(Chrome 브라우저 샌드박스 포함)에서도 접근할 수 있기 때문에, 이 취약점은 비권한 로컬 사용자에게 결정적이고 100% 신뢰할 수 있는 권한 상승 프리미티브를 제공합니다.



| 사양 | 할당된 값 | 비고 |
|---|---|---|
| CVE 식별자 | CVE-2026-40369 |
NtQuerySystemInformation을 통한 임의 커널 주소 증가 |
| 구성 요소 | Windows 커널 (ntoskrnl.exe) |
ExpGetProcessInformation |
| 트리거 벡터 | NtQuerySystemInformation(SystemProcessInformationExtension, kernelAddr, 0, &needed) |
Length=0이 ProbeForWrite를 우회함 |
| Windows 버전 | Windows 11 24H2–25H2 | Chrome 샌드박스에서 도달 가능 |
| 영향 및 벡터 | 임의 커널 주소 증가 (쓰기 프리미티브) | 결정론적 권한 상승 구성 요소 |
| 인증 필요 | 없음 (비특권 로컬 사용자 / 샌드박스) | 특별한 토큰이나 권한 불필요 |
ExpGetProcessInformation은 정보 클래스 5, 0x39, 0x94, 0xFC, 그리고 0xFD (253 = SystemProcessInformationExtension)에 대해 ExpQuerySystemInformation에 의해 호출됩니다. 클래스 253을 처리할 때 변수 v95는 정리(sanitization)나 NULL 검사 없이 버퍼 포인터로부터 직접 초기화됩니다.
__int64 ExpGetProcessInformation(unsigned int *buffer, unsigned int length, ..., int infoClass)
{
    v91 = buffer; // = NULL (when probing length=0)
    if (infoClass == 253) {
        v95 = v91; // BUG: sanitization for kernel address check missing!
        goto LABEL_11;
    }
    // ...
LABEL_11:
    while (NextProcess) {
        if (infoClass == 253) {
            ++*v95;          // CRASH / WRITE: Increments DWORD at target address
            v95[1] += ...;   // Adds thread count
            v95[2] += ...;   // Adds handle count
        }
    }
}
ExpQuerySystemInformation은 디스패치 전에 ProbeForWrite(buffer, Length, alignment)를 호출합니다. 그러나 Length=0인 ProbeForWrite는 완전한 NO-OP이며, 이는 내부의 if (Length) 검사에 의해 제어되기 때문입니다. Length=0과 함께 임의의 커널 주소를 전달하면 검증되지 않은 포인터가 프로세스 반복 루프로 그대로 전달됩니다.
시스템의 각 프로세스에 대해 커널은 대상 메모리 주소에 세 번의 산술 증가를 수행합니다:
[target+0] += 프로세스당 1 (전체 시스템 프로세스 수)[target+4] += 누적 활성 스레드 수[target+8] += 누적 활성 핸들 수
길이가 0인 출력 버퍼 또는 비정상적인 주소 범위를 사용하여 클래스 253을 참조하는 NtQuerySystemInformation에 대한 비정상적인 호출을 모니터링하십시오. 최신 벤더 업데이트와 엔드포인트 텔레메트리 제어를 적용하십시오.
⚠️ 중요: 이 모듈은 AI Security Tool 생태계 내에서 안전한 실행과 진단을 위해 특별히 제작되었습니다. 항상 공식 저장소에서 제공되는 검증된 모듈을 사용하십시오.
모니터링 및 진단 스크립트를 실행하려면 AI Security Tool 핵심 엔진이 사전 빌드된 바이너리 또는 소스 빌드 방식으로 설치되어 있는지 확인하십시오:
