zerodayevil/cve-2026-21858-n8n-fullchain
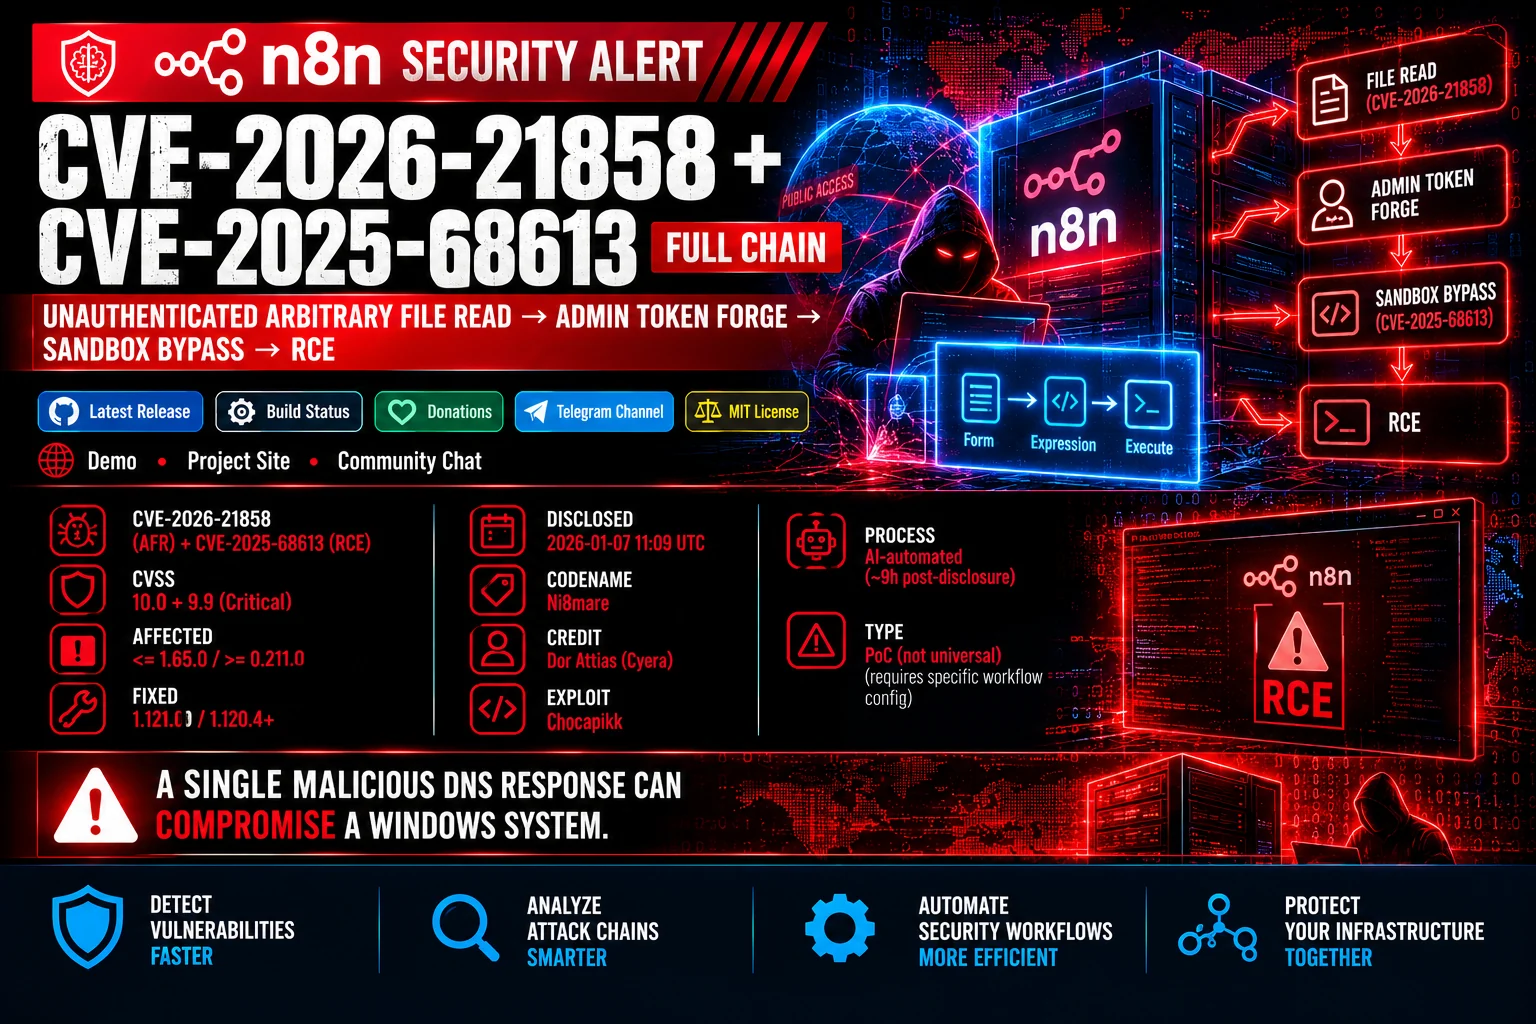
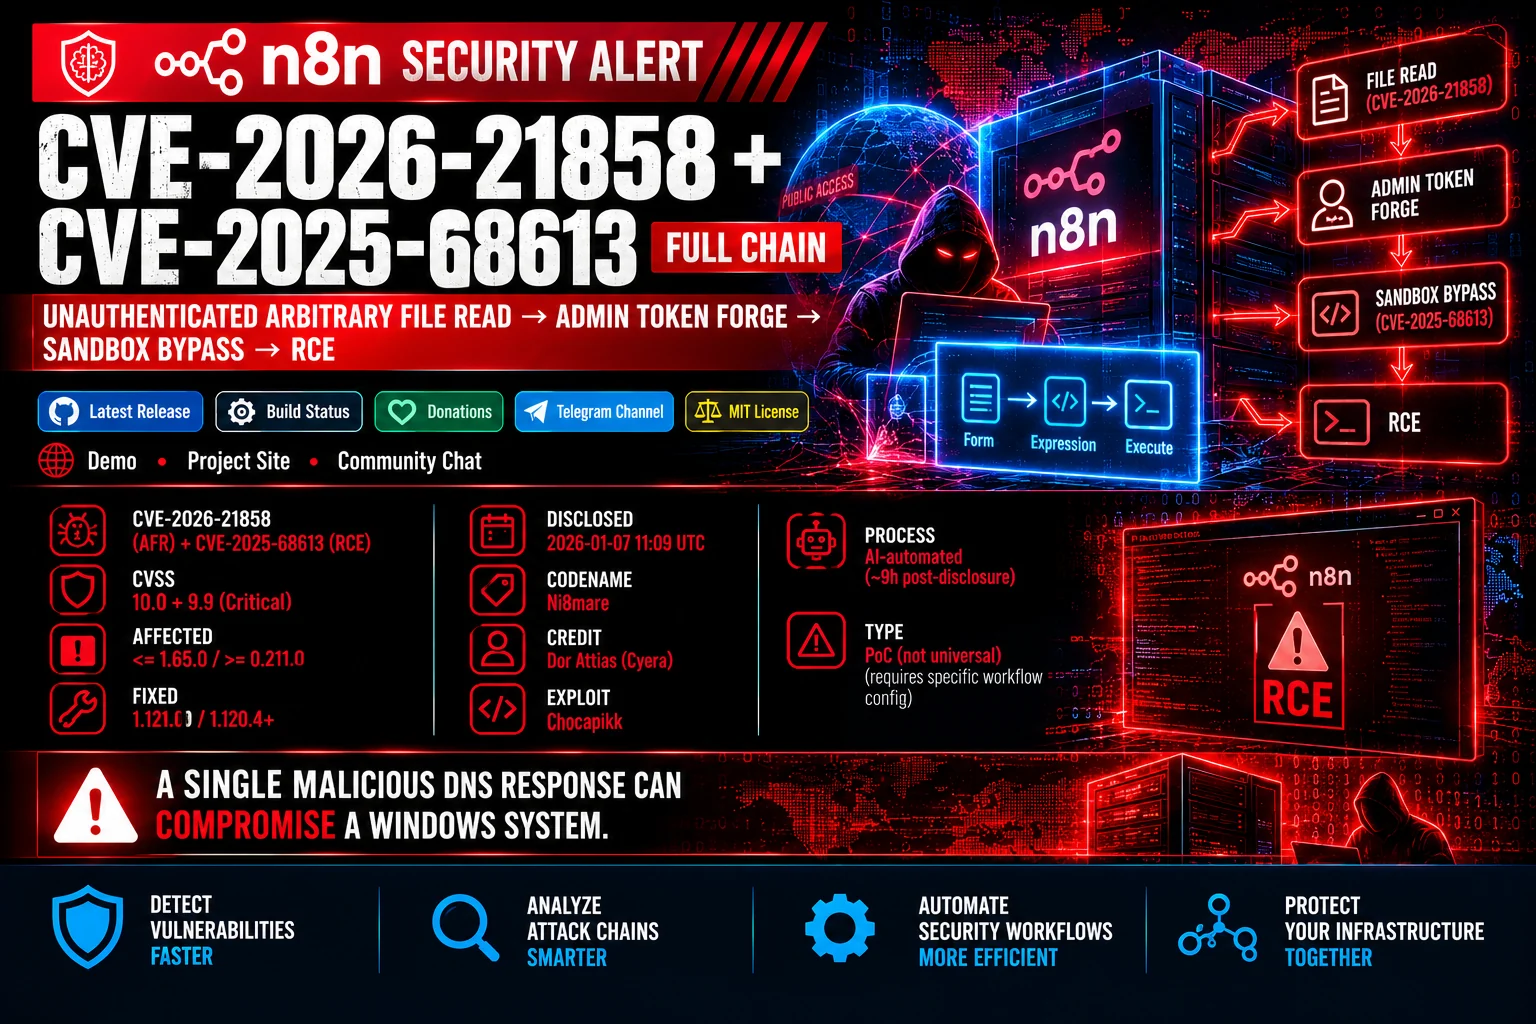
🛡️ CVE-2026-21858 + CVE-2025-68613 (n8n "Ni8mare" 인증되지 않은 임의 파일 읽기 및 표현식 주입 RCE 전체 체인)을 위한 공식 AI 보안 도구 모듈.

🛡️ AI Security Tool 모듈
n8n 전체 체인 (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
AI Security Tool 생태계를 위한 공식 보안 감사 모듈





🌐 웹 데모 • 📚 프로젝트 웹사이트 • 💬 커뮤니티 채팅
웹사이트 내비게이션: 홈 • 업데이트 • 다운로드 • 모듈
이 모듈은 Ni8mare라고 명명된 n8n 워크플로 자동화 인스턴스에 대한 진단 도구와 완전한 익스플로잇 체인을 제공합니다.
공격 체인은 Content-Type 혼동으로 인해 발생하는 인증되지 않은 임의 파일 읽기(CVE-2026-21858)와 인증된 표현식 주입 샌드박스 우회(CVE-2025-68613)를 결합합니다. 노출된 파일 업로드 폼에 조작된 Content-Type: application/json 요청을 전송함으로써, 공격자는 filepath 인수를 제어하여 내부 시스템 파일(/proc/self/environ, 구성 파일, SQLite DB)을 읽을 수 있습니다. 획득한 encryptionKey와 비밀번호 해시를 통해 관리자 JWT 쿠키를 오프라인에서 위조할 수 있습니다. 인증이 완료되면 this.process.mainModule.require를 통한 표현식 주입이 JavaScript 샌드박스를 탈출하여 임의의 시스템 명령을 실행합니다.
"파일 읽기에서 완전한 시스템 장악까지 세 단계."
파일 읽기는 바이너리 출력을 가진 활성 폼 워크플로가 필요하지만, 표현식 주입은 특별한 노드나 명시적인 시스템 권한 활성화 없이 기본 n8n 설치에서 안정적으로 작동합니다.
| 사양 | 할당된 값 | 비고 |
|---|---|---|
| CVE 식별자 | CVE-2026-21858 + CVE-2025-68613 |
전체 체인: 인증되지 않은 파일 읽기에서 RCE까지 |
| 심각도 등급 | 치명적 (CVSS v3.1: 10.0 + 9.9) | 인증되지 않은 RCE 체인 |
| 취약점 유형 | CWE-200 / CWE-94 |
Content-Type 혼동 / 코드 주입 |
| 영향받는 구성 요소 | n8n 워크플로 자동화 엔진 | 버전 <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| 패치된 버전 | 1.121.0 (AFR) / 1.120.4+ (RCE) | 공식 벤더 패치 출시됨 |
| 필요 권한 | 없음 | 공개 폼을 통한 인증되지 않은 초기 접근 |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 이상으로 업데이트하십시오.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true를 설정하고 Docker 컨테이너의 프로세스 권한을 제한하십시오.⚠️ 중요: 이 모듈은 AI Security Tool 생태계 내에서 안전한 실행과 진단을 위해 특별히 제작되었습니다. 항상 공식 저장소에서 제공되는 검증된 모듈을 사용하십시오.
모니터링 및 진단 스크립트를 실행하려면 AI Security Tool 코어 엔진이 설치되어 있는지 확인하십시오: