 zer0qs/cve-2021-35042
CVE-2021-35942에 대한 기본 분석. Django의 SQL 인젝션.

Django는 Python으로 작성된 오픈소스 웹 애플리케이션 프레임워크로, MVC(Model - View - Controller) 모델을 기반으로 구축되었습니다. 원래는 Lawrence 출판 그룹이 소유한 뉴스 콘텐츠 웹사이트를 관리하기 위해 구축되었으며, CMS(Content Management System) 소프트웨어입니다.
Django 버전 3.1.x ~ 3.1.13 및 버전 3.2.x ~ 3.2.5에는 SQL 인젝션 취약점이 존재합니다.
이 취약점의 원인은 QuerySet.order_by()에서 사용자가 제어하는 입력 데이터를 필터링하는 기능이 SQL 인젝션 공격을 방지하기에 충분하지 않기 때문입니다. 이 취약점은 공격자가 민감한 데이터 유출로 이어지는 무단 작업을 수행할 수 있도록 악용될 수 있습니다.
| CVE - ID | CVE-2021-35042 |
|---|---|
| 심각도 | 9.8 - CRITICAL |
| CWE - ID | CWE-89: SQL 명령에 사용되는 특수 요소의 부적절한 중화('SQL 인젝션') |
| 취약점 공개일 | 2021년 7월 1일 |
| 영향받는 소프트웨어 | 3.1.x < 3.1.13, 3.2.x < 3.2.5 |
| 인증 필요 | 필요 없음 |
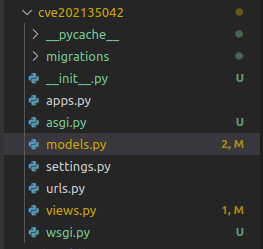
Django에서 데이터베이스 테이블 생성 및 필드 정의는 models.py 파일에서 모델 클래스를 선언하여 수행됩니다. 이 예제에서는 Wolf라는 이름의 테이블과 name이라는 필드를 선언합니다.
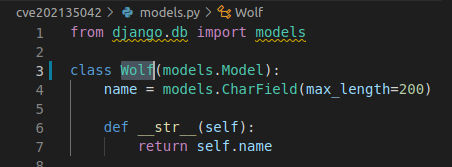
Django에 내장된 ORM 프레임워크는 데이터베이스와 상호작용하는 데 사용되며, 쿼리 결과는 집합이며 이 집합을 QuerySet이라고 합니다.
order_by(fields)
기본적으로 order_by()는 Model의 Meta에 있는 ordering 옵션에 지정된 순서로 정렬된 QuerySet을 반환합니다. 각 쿼리에서 order_by() 메서드를 사용하여 order_by 조건을 재정의할 수 있습니다.
예시
wolves = Wolf.objects.order_by('-name', 'id')
위 쿼리의 결과는 name 필드를 기준으로 내림차순으로 정렬된 다음 id를 기준으로 오름차순으로 정렬됩니다. name 필드 이름 앞의 음수 부호는 결과가 내림차순으로 정렬됨을 나타냅니다.
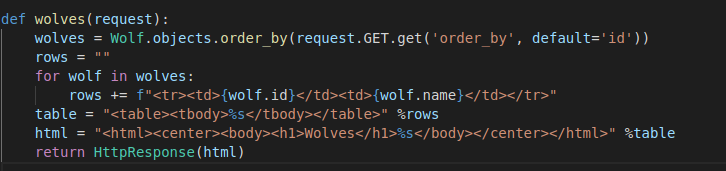
다음 예시는 사용자로부터 받은 필드를 기준으로 반환 결과를 정렬하며, 전달된 값이 없으면
id필드를 기준으로 정렬합니다.
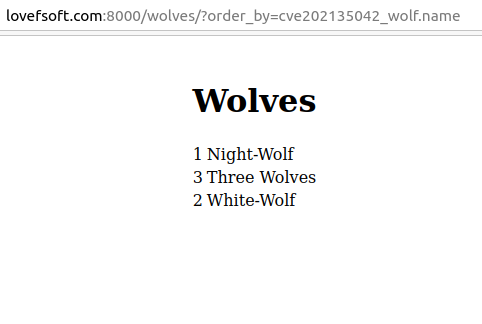
결과
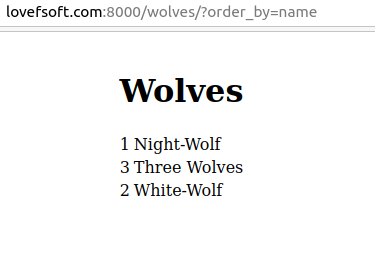
버전 3.1 및 3.2에서 Django는 쿼리 메서드와 테이블 이름을 order_by 쿼리에 결합할 수 있도록 허용합니다. 이것이 이 취약점의 주요 원인입니다.
테이블 이름을 전달하면 일반적인 필드 이름을 전달하는 것과 동일한 결과를 얻을 수 있습니다.
cve202135042_wolf는 테이블 이름입니다.
먼저 애플리케이션은 order_by() 함수를 직접 호출하며, order_by() 함수를 처리하는 코드는 다음 위치에 정의되어 있습니다:
django/db/models/query.py
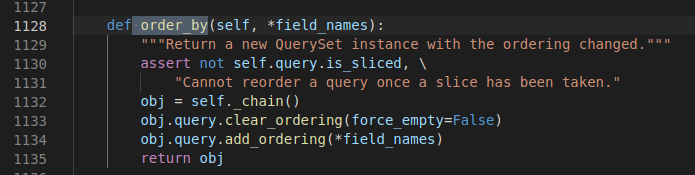
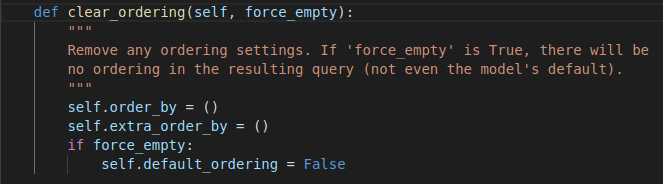
order_by() 함수는 두 가지 작업을 수행합니다.
- order_by()에 의해 현재 호출되는 모든 메서드를 삭제하고 order_by가 다른 값을 받을 때 전달되는 기본 매개변수를 삭제합니다.
- 매개변수를 order_by에 전달합니다.
add_ordering()함수가 이 작업을 수행합니다.
def add_ordering(self, *ordering):
        """
        Add items from the 'ordering' sequence to the query's "order by"
        clause. These items are either field names (not column names) --
        possibly with a direction prefix ('-' or '?') -- or OrderBy
        expressions.

        If 'ordering' is empty, clear all ordering from the query.
        """
        errors = []
        for item in ordering:
            if isinstance(item, str):
                if '.' in item:
                    warnings.warn(
                        'Passing column raw column aliases to order_by() is '
                        'deprecated. Wrap %r in a RawSQL expression before '
                        'passing it to order_by().' % item,
                        category=RemovedInDjango40Warning,
                        stacklevel=3,
                    )
                    continue
                if item == '?':
                    continue
                if item.startswith('-'):
                    item = item[1:]
                if item in self.annotations:
                    continue
                if self.extra and item in self.extra:
                    continue
                # names_to_path() validates the lookup. A descriptive
                # FieldError will be raise if it's not.
                self.names_to_path(item.split(LOOKUP_SEP), self.model._meta)
            elif not hasattr(item, 'resolve_expression'):
                errors.append(item)
            if getattr(item, 'contains_aggregate', False):
                raise FieldError(
                    'Using an aggregate in order_by() without also including '
                    'it in annotate() is not allowed: %s' % item
                )
        if errors:
            raise FieldError('Invalid order_by arguments: %s' % errors)
        if ordering:
            self.order_by += ordering
        else:
            self.default_ordering = False
add_ordering()에 전달되는 매개변수는 배열입니다.
예를 들어 매개변수가 다음과 같이 전달되는 경우:
wolves = Wolf.objects.order_by( 'name' , 'id' )그러면 애플리케이션은 데이터베이스에서 다음과 같은 쿼리로 변환합니다:
SELECT "cve202135042_wolf"."id", "cve202135042_wolf"."name" FROM "cve202135042_wolf" ORDER BY "cve202135042_wolf"."name" ASC, "cve202135042_wolf"."id" ASC
전달되면 add_ordering 함수는 배열의 각 요소를 검사하며, string인 경우 다음 5가지 경우를 검사합니다:
if '.' in item:SQL 문에 지정된 테이블 이름이 있는 열 이름을 가진 쿼리인지 확인합니다. 그렇다면 경고를 표시하고continue합니다.if item == '?':요소 값이 '?' 기호인 경우 출력 결과는 무작위로 정렬되며continue합니다.if item.startswith('-'):항목이 '-' 문자로 시작하면 쿼리 결과는 DESC(내림차순)로 정렬됩니다.if item in self.annotations:주석이 포함되어 있는지 확인하고, 포함되어 있으면continue합니다.if self.extra and item in self.extra:추가 항목이 있는지 확인하고 있으면continue합니다.
5번의 검사 후, 매개변수는 self.names_to_path(item.split(LOOKUP_SEP), self.model._meta) 함수에 계속 전달되어 유효한 열 이름인지 계속 확인한 다음, 유효하면 Query 클래스의 self.ordering에 추가되어 계속 처리됩니다.
Django의 ORM은 쿼리에 입력되는 데이터를 매우 엄격하게 필터링하지만, 이번 소스 코드 변경으로 인한 SQL 인젝션은 작성자가 열 이름이 UUID(Universal Unique Identifier) 열인 경우 order_by 쿼리를 수행할 수 없다는 가정을 세웠기 때문입니다.
즉, 입력 데이터가 xxx-xxx-xxx-xxx(UUID 형식)인 경우 쿼리를 수행할 수 없습니다.
변경 전 코드
# django/db/models/sql/constants.py
ORDER_PATTERN  =  _lazy_re_compile ( r '\?|[-+]?[.\w]+$' )