 yunnijian/oneplus16-jailbreak
OnePlus 16 (PYB110) 탈옥: CVE-2026-98260 + KernelSU / KernelSU Next / BakaSU / SukiSU Ultra LKM

OnePlus 16(PYB110) 원클릭 탈옥 도구.
OnePlus 16(PYB110, SM8950, Android 17 / ColorOS, 커널 6.18.21-android17-5-gf957accaf563-ab15926176-4k) 에서 CVE-2026-98260-6.18 / CVE-2026-98260-6.12 를 통해 권한을 상승시키고 커널 모드 root(KernelSU / FinaSU / KernelSU Next / BakaSU / SukiSU Ultra) 를 로드하는 원클릭 도구 및 소스 코드.
기기의 BL이 잠금 해제되지 않은 상태이며, 시작 시에는 adb shell(uid 2000)만 존재합니다. 이 도구는 Stellar(기본값) 또는 Shizuku를 통해 shell 권한으로 기기 측 exploit을 구동하며, 최종적으로 본 기기의 GKI 6.18.21에 맞춰 자체 컴파일한 LKM을 로드합니다. 6.18과 6.12 두 98260 분기 모두 ksud late-load를 사용하며, 더 이상 KernelSU LKM을 내장하지 않고 insmod 폴백도 사용하지 않습니다.
자체 소유 기기의 시스템 연구에만 사용하십시오. 경쟁 조건과 재부팅 위험이 존재하니, 자세한 내용은 「위험」 절을 참조하십시오.
CVE-2026-98260-6.18이며, 단일 진입점 Rust 도구 t98260을 사용합니다(기존 C plant 내장: exec + POSIX 타이머 UAF, 가짜 cred 포인터 쓰기; cred 자식 프로세스는 일회성 late-load, rootd 없음). CVE-2026-98260-6.12 역시 Rust 단일 진입점 t61269입니다(rootd 없음, 구조는 t98260과 동일). 두 경로 모두 ksud late-load만 사용합니다.main db6263d3(v3.3.1-27-gdb6263d3, versionCode 32707)을 기준으로 본机 6.18.21 GKI로 재빌드했으며, 382,232 B, 229개의 UNDEF가 모두 syms.txt로 해석 가능하고 실기 검증을 통과했습니다. ksud는 동일 버전(6,618,008 B, uapi 6)입니다. 관리자는 동일 버전의 KernelSU_v3.3.1-27-gdb6263d3_32707-release.apk를 사용해야 합니다(구버전 32680과 동일 서명, adb install -r로 바로 덮어쓰기 가능). 구 관리자의 supercall은 여전히 사용 가능하지만 UAPI6의 모듈 preinit 등 신규 기능은 없습니다. UAPI6의 ksud는 반드시 UAPI6 LKM과 함께 사용해야 하며(ksud 시작 시 검증), 구 5 버전 LKM과 혼용할 수 없습니다.35253(v4.2.0-rc3 이후 5785bdb8, 4.2.0-rc3-82, uapi 6)에 맞췄으며, LKM 435,616 B입니다. 관리자는 35252와 동일 서명으로 adb install -r 덮어쓰기 가능합니다(35252는 실기 검증 완료, 35253은 버전 동기화).master 9b32bde4 기준으로 LKM 496,744 B(UNDEF 232 전부 매칭), ksud 7,561,328 B(uapi 6)를 재빌드했으며, 관리자는 v1.3.2(33090)입니다. KSU_DYNAMIC_MANAGER 동적 서명을 사용합니다(ksud dynamic set-apk).dev da0b3f37(v3.4.2-87-gda0b3f37, 관리자 versionCode 33442) 기준으로 LKM 489,264 B, ksud 7,611,344 B(uapi 6)를 재빌드했습니다. 관리자는 사용자가 설치하며, App에서 선택 가능하고 실기 검증을 통과했습니다(33442-6).v4.3.0(HEAD e67b14e6) 기준으로 LKM 545,040 B, ksud 7,858,624 B(uapi 6)를 재빌드했으며, 관리자는 41100입니다. 41068과 4.3.0(41100-6) 모두 실기 검증을 통과했습니다.t61269(YuKongA/CVE-2026-98260 timer.c의 본 저장소 개조판 exploit/src/t61269_plant.c 내장). v1.68부터 6.18과 전면 정렬되었습니다: rootd / t61269_su / run612.sh는 삭제되었고, 프로세스 내 preflight → UAF fake cred → cred 자식 프로세스가 일회성 ksud late-load --kmi android16-6.12 후 park하며, 마무리는 동일한 병렬 finish_manager가 수행합니다. 실패 출구/동일 boot 재실행 의미는 일치합니다(차이는 6.12 소절 참조). 구 경로는 PLZ110에서 SukiSU 41100으로 구동된 적이 있으며, 단일 진입점 버전은 6.12.69 기기에서 재검증이 필요합니다.NavigationBar 컴포넌트)입니다: 홈은 그룹 설정(ROOT 관리자 드롭다운 + 「확장 기능」과 「사용 설명서」 진입점; 취약점 체인은 커널에 따라 자동 선택: 6.18.21→6.18, 6.12.69→6.12), 로그 페이지는 이번 실행을 스트리밍 표시, 기록 페이지는 매 실행의 전체 로그를 저장합니다(filesDir/history/<타임스탬프>.log, 조회/삭제 가능, 항목을 왼쪽으로 스와이프하면 「내보내기」 버튼이 나타나며, 클릭 시 .log를 내보내고 시스템 공유를 호출). release 서명 APK v1.91이 빌드되었습니다(6,547,292 B, md5 2b81b5c48c01df25d78189b55a8d0f32).roro2239/Stellar, Shizuku 심층 브랜치, SDK com.github.roro2239:Stellar-API:1.0.3) 우선, Shizuku 폴백; Manifest에 StellarProvider와 ShizukuProvider를 동시에 등록하고, 런타임에 Stellar → Shizuku 순서로 사용 가능한 백엔드를 선택하며, 권한 요청/newProcess는 선택된 백엔드를 사용합니다.t98260, 6.12 단일 진입점 t61269, 두 개의 SUSFS ko와 6.18의 hybridmount-6.18.21.ko만 내장됩니다(assets/pyb110 약 8 MB, release APK 약 6.3 MB). ksud는 더 이상 내장하지 않으며, 런타임에 설치된 관리자 APK의 lib/arm64에서 그대로 실행하므로 먼저 선택한 관리자를 설치해야 합니다.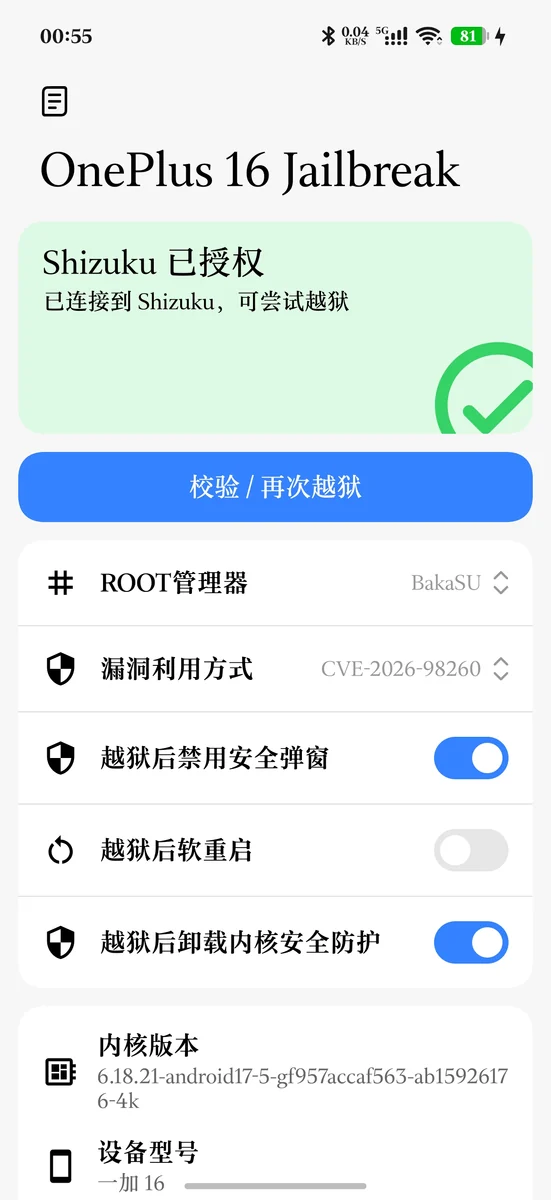 1 · 앱 설정 페이지 |
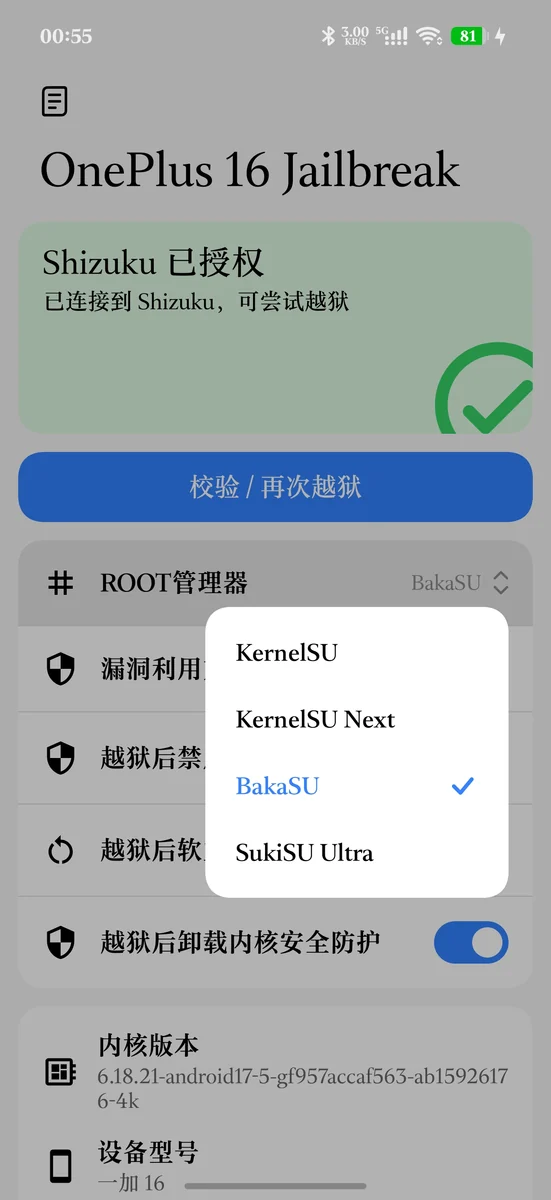 3 · ROOT 관리자 |
||
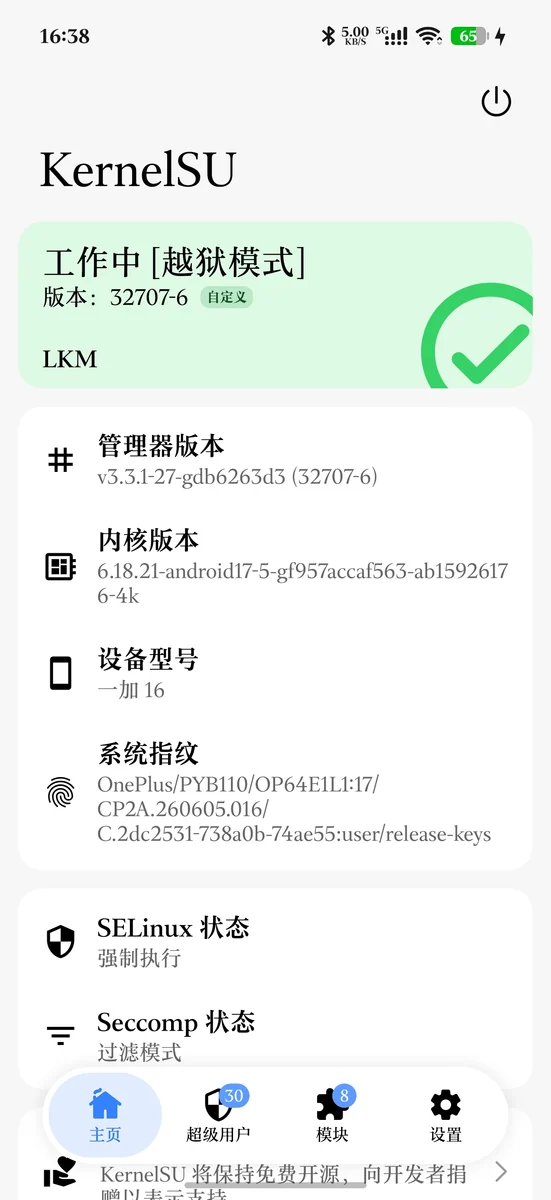 4 · KernelSU 관리자 |
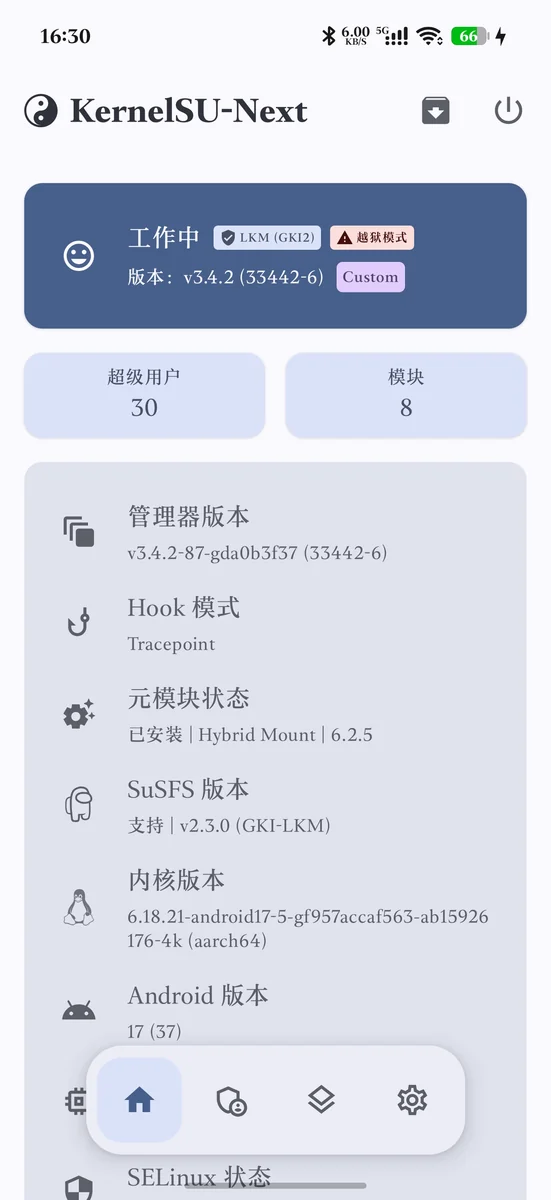 5 · KernelSU-Next 관리자 |
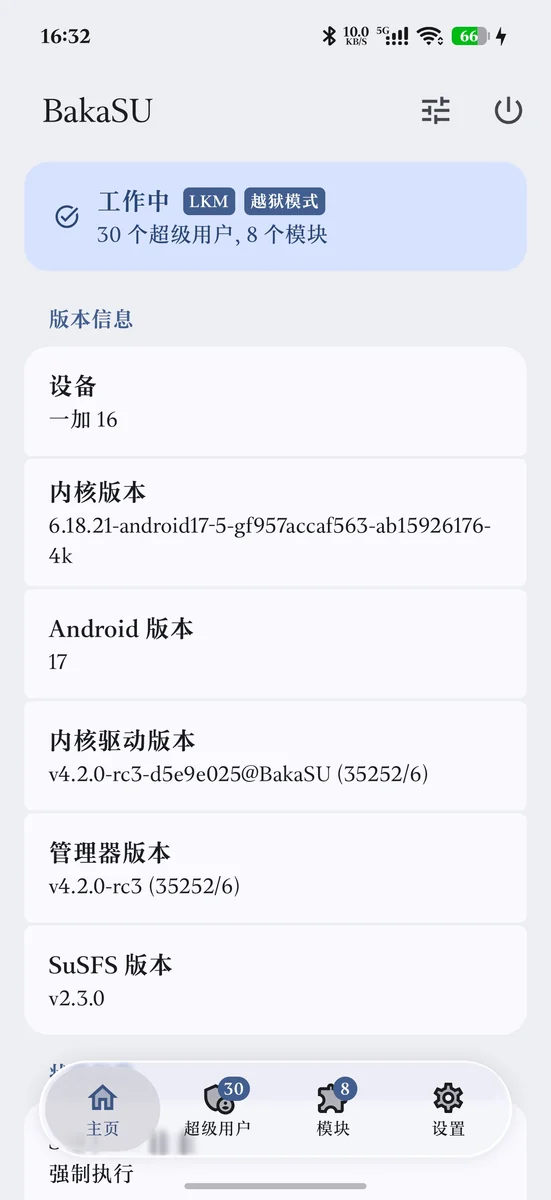 6 · BakaSU 관리자 |
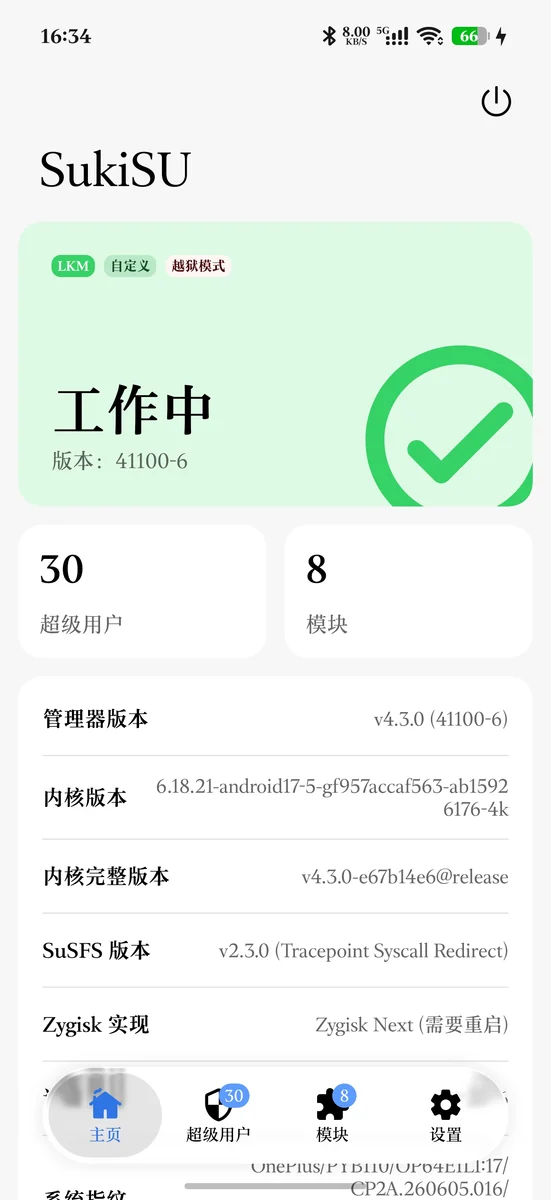 7 · SukiSU Ultra 관리자 |
┌────────────────────────────────┐
│ App (Kotlin/Compose/COUI)      │
│  - ROOT 管理器(链按内核自动)│
│  - 拓展功能 / 日志页           │
└───────────────┬────────────────┘
                │ Shizuku (uid 2000)
                ▼
┌───────────────────────────────────────────────┐
│ /data/local/tmp/pyb110-<boot_id>-<epoch>/     │
│  98260 6.18:t98260 (Rust 单入口)             │
│   1 C plant --auto 进程内 preflight           │
│     (内核 release / trace 通道)             │
│   2 UAF / 自推 slide → 假 cred → 子进程       │
│     一次性 late-load(只调一次,带 --kmi)     │
│   3 等 KSU / su → ksud install                │
│   4 SUSFS / 截图恢复 / 管理器拉起 并行收尾     │
│  98260 6.12:t61269(Rust 单入口)           │
│  两条都从已安装管理器 APK 原地执行 ksud;      │
│  不再部署 ksu-base*.ko / syms / prep_* /      │
│  forker / take_slide / t64560_*               │
└───────────────┬───────────────────────────────┘
                ▼
┌────────────────────────────────┐
│ 内核:ksud late-load 内嵌 LKM  │
│  - su / 管理器加冕             │
│  - allow_shell=1               │
│  - 可选 susfs_guard_lkm*.ko    │
└────────────────────────────────┘
핵심 사항:
CVE-2026-98260(t98260, Rust 단일 진입점)
