
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-31594 — IC Realtime ICIP-P2012T 2.420은 부적절한 접근 제어에 취약합니다. | Kitploit
도구/GitHubGitHub/yozarseef95/cve-2023-31594
ReconnaissanceIoT SecurityVulnerability AnalysisExploitationWeb SecurityHardware Security
GitHubyozarseef95/cve-2023-31594

CVE-2023-31594

IC Realtime ICIP-P2012T 2.420은 부적절한 접근 제어에 취약합니다.

저장소 보기
1288일 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2023-31594

IC Realtime ICIP-P2012T는 부적절한 접근 제어에 취약합니다

IC Realtime IP PTZ Dome Camera ICIP-P2012 소프트웨어 버전 2.420에서 인증되지 않은 스트리밍 채널

라이브 피드(MJPEG)는 VLC 네트워크 스트림을 사용하여 노출된 HTTP 채널을 통해 스트리밍될 수 있습니다. 이 취약점은 고객의 기밀성에 심각한 영향을 미치며 정찰 단계(사람, 자산, 비밀번호 등 식별)에 사용될 수 있습니다.

개념 증명 (POC)

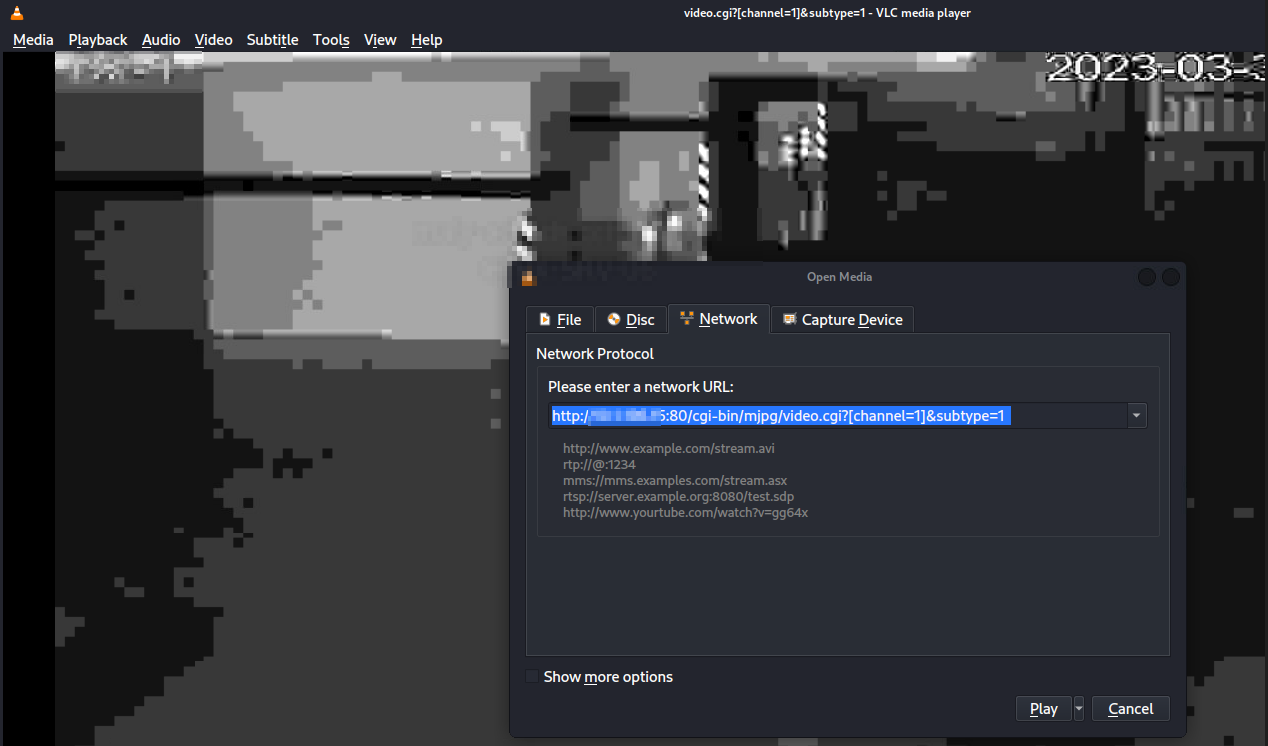
HTTP 스트리밍이 허용되는 경우, URL 경로를 사용하여 사용자가 어떠한 인증도 없이 MJPEG 스트림 카메라를 사용할 수 있습니다.

경로: http://ip:port/cgi-bin/mjpg/video.cgi?[channel=1]&subtype=1
image

[발견자]

Youssef Mohamed - Cloud Consultancy for Digitalization & Security Muhammed Dabour - Orange Egypt

도구 다운로드