 yongye-security/cve-2023-25194
CVE-2023-25194 스캔

이 도구는 보안 테스트 목적으로만 사용됩니다. 불법 활동에 관여하지 마십시오. 오용으로 인한 모든 결과는 전적으로 사용자 본인의 책임입니다.
CVE-2023-25194 탐지 도구는 JNDI를 활용하여 DNS 로그 플랫폼이 반환한 응답 콘텐츠를 로드함으로써 취약점 존재 여부를 판단합니다. 응답 콘텐츠 판단 로직은 테스트를 통해 수신된 콘텐츠의 성공적인 활용을 기반으로 합니다. 일부 응답 콘텐츠는 DNS 로그 플랫폼을 통해 대상과 연결을 설정할 수 있지만, 악용이 불가능하여 최종적으로 무시됩니다.
python3 CVE-2023-25194_Scan.py -h

_______    ________    ___   ____ ___  _____      ___   _____________  __ __
  / ____/ |  / / ____/   |__ \ / __ \__ \|__  /     |__ \ / ____<  / __ \/ // /
 / /    | | / / __/________/ // / / /_/ / /_ <________/ //___ \ / / /_/ / // /_
/ /___  | |/ / /__/_____/ __// /_/ / __/___/ /_____/ __/____/ // /\__, /__  __/
\____/  |___/_____/    /____/\____/____/____/     /____/_____//_//____/  /_/

                                                    PowerBy:YongYe__Security

usage: CVE-2023-25194_Scan.py [-h] (-u URL | -f FILE)

Send POST requests to URLs

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL, Single target detection
  -f FILE, --file FILE  URL File, Batch scan
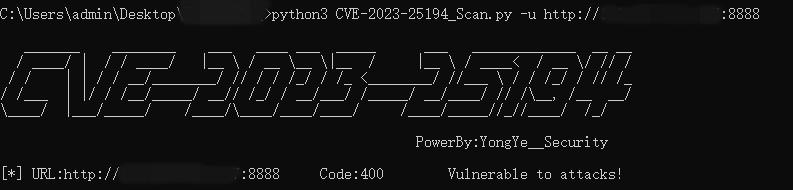
단일 대상 공격
python3 CVE-2023-25194_Scan.py -u http://127.0.0.1:8080
배치 대상 스캔
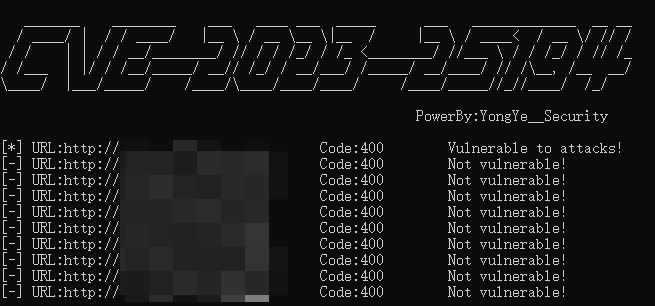
취약점이 발견된 URL은 현재 디렉토리의 "result.txt" 파일에 저장됩니다.
python3 CVE-2023-25194_Scan.py -f url.txt
필요한 경우 코드 34번째 줄에서 실제 DNS 로그 플랫폼 주소를 수정할 수 있습니다. 단, 변경하지 않아도 프로그램 실행에는 영향을 미치지 않습니다.
