
 xuemian168/cve-2025-30208
전 세계 최초 공개 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner

중국어 | 영어


Vite 개발 서버 취약점을 스캔하는 자동화 도구입니다. 이 도구는 FOFA API를 활용하여 잠재적 대상 자산을 수집하고 특정 취약점을 자동으로 탐지합니다.
자동 모드
수동 모드

server.fs.deny는 Vite 개발 서버에서 서버 파일 시스템에 대한 접근을 제한하는 구성 옵션입니다. 이 옵션을 통해 개발자는 정규식 배열을 설정하여 특정 파일에 대한 접근을 차단할 수 있습니다. 서버의 민감한 파일에 대한 무단 접근을 방지하도록 설계된 중요한 보안 기능이지만, URL에 ?raw?? 또는 ?import&raw??를 추가하면 이 메커니즘을 우회할 수 있습니다. 대상 파일이 존재하는 경우 해당 파일의 내용을 직접 접근할 수 있습니다. 이로 인해 다음과 같은 잠재적 보안 위험이 발생합니다:
?import&?inline=1.wasm?init를 추가하여 파일 접근 제한을 우회할 수 있습니다. 이를 통해 서버의 임의 파일을 읽을 수 있으며, 여기에는 다음이 포함됩니다:
프로젝트 루트 디렉터리에 다음 내용으로 .env 파일을 생성합니다:
[email protected]
FOFA_KEY=your_fofa_api_key
COUNTRY=AU
일반적인 국가 코드:
pip install -r requirements.txt
python main.py
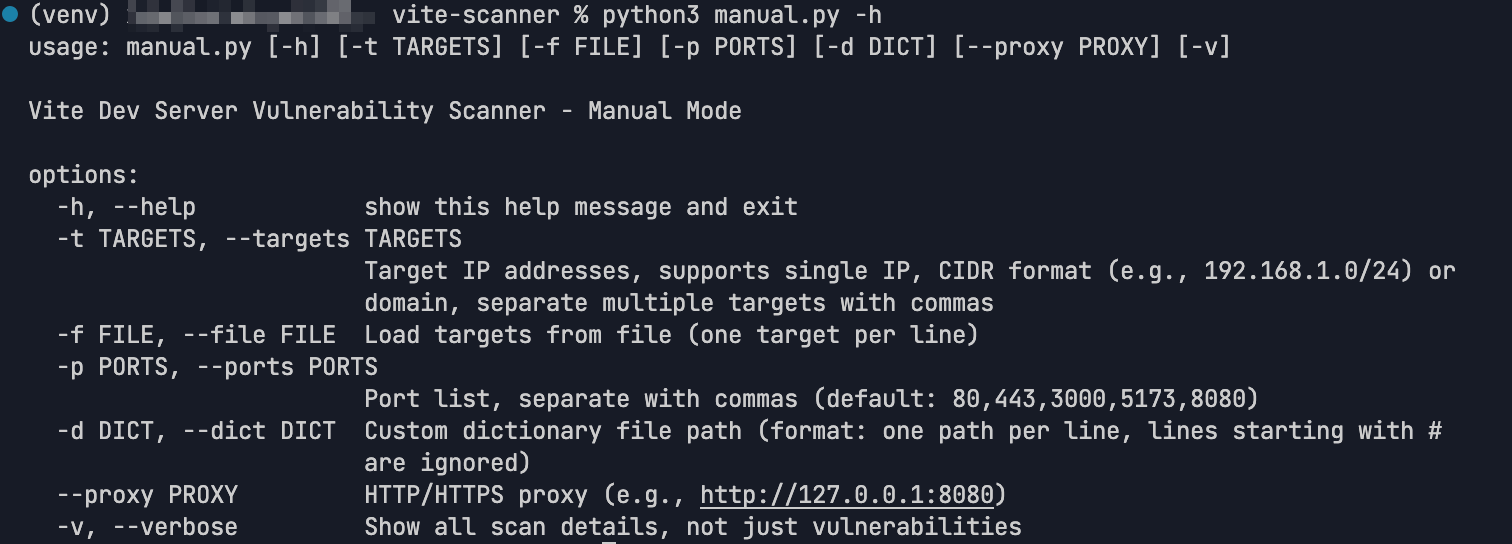
# Install dependencies
pip install -r requirements.txt
# Get help
python manual.py -h

usage: manual.py [-h] [-t TARGETS] [-f FILE] [-p PORTS] [-d DICT]

Vite Dev Server Vulnerability Scanner - Manual Mode

options:
  -h, --help            show this help message and exit
  -t TARGETS, --targets TARGETS
                        Target IP addresses, supports single IP, CIDR format (e.g., 192.168.1.0/24) or
                        domain, separate multiple targets with commas
  -f FILE, --file FILE  Load targets from file (one target per line)
  -p PORTS, --ports PORTS
                        Port list, separate with commas (default: 80,443,3000,5173,8080)
  -d DICT, --dict DICT  Custom dictionary file path (format: one path per line, lines starting with #
                        are ignored)
# Scan 192.168.1.0/24 with default ports
python manual.py -t 192.168.1.0/24
main.py에서 다음 매개변수를 조정할 수 있습니다:
MAX_PAGE: 최대 쿼리 페이지 수 (기본값: 5)RESULTS_PER_PAGE: 페이지당 결과 수 (기본값: 100)TIMEOUT: 요청 제한 시간(초) (기본값: 10)MAX_THREADS: 최대 동시 스레드 수 (기본값: 20)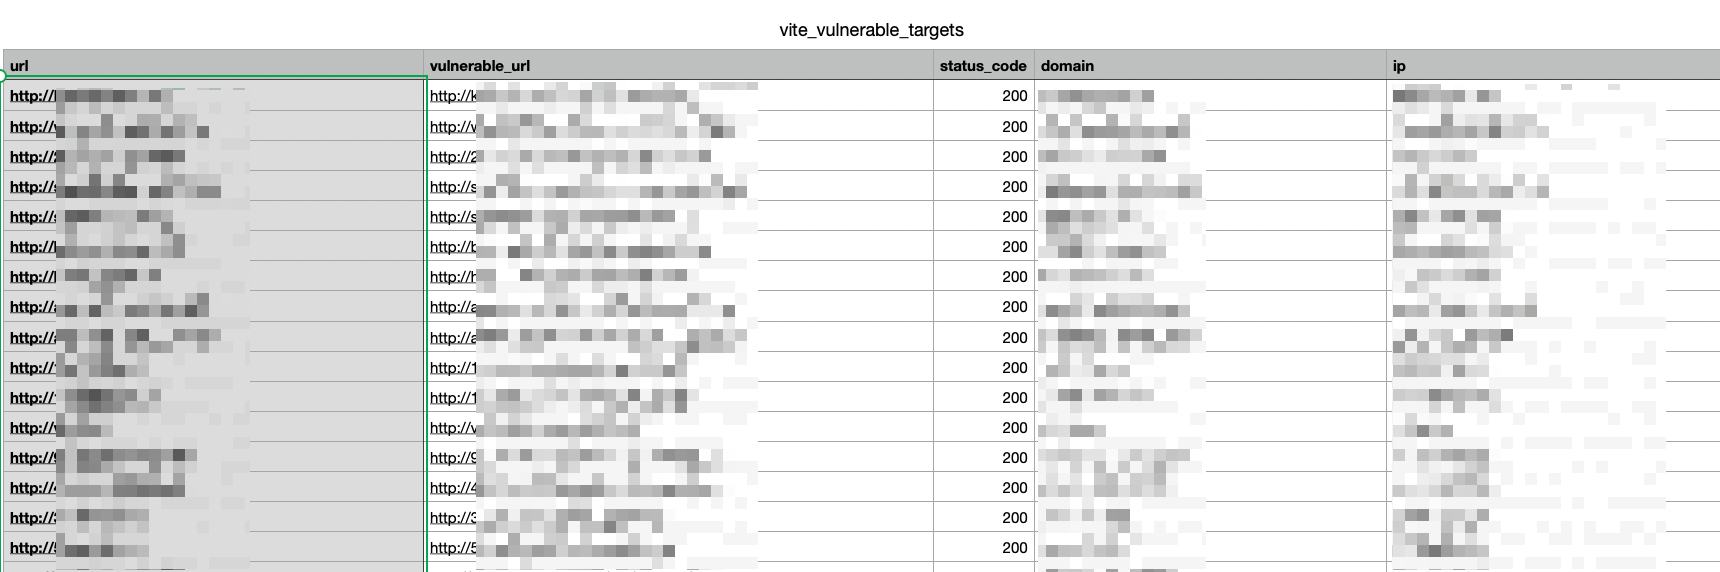
스캔 결과는 다음 필드와 함께 vite_vulnerable_targets.csv에 저장됩니다:
스캔이 끝나면 도구는 적중률 통계를 표시합니다:
출력 예시:
[+] Scan complete!
[*] Total targets scanned: 100
[*] CVE-2025-30208 hits: 15 (15.00%)
[*] CVE-2025-31125 hits: 8 (8.00%)
[*] Total vulnerabilities found: 23
이 도구는 보안 연구 및 승인된 테스트 목적으로만 사용됩니다. 불법적인 목적으로 사용하지 마십시오. 대상을 테스트하기 전에 적절한 승인을 받았는지 확인하십시오.

