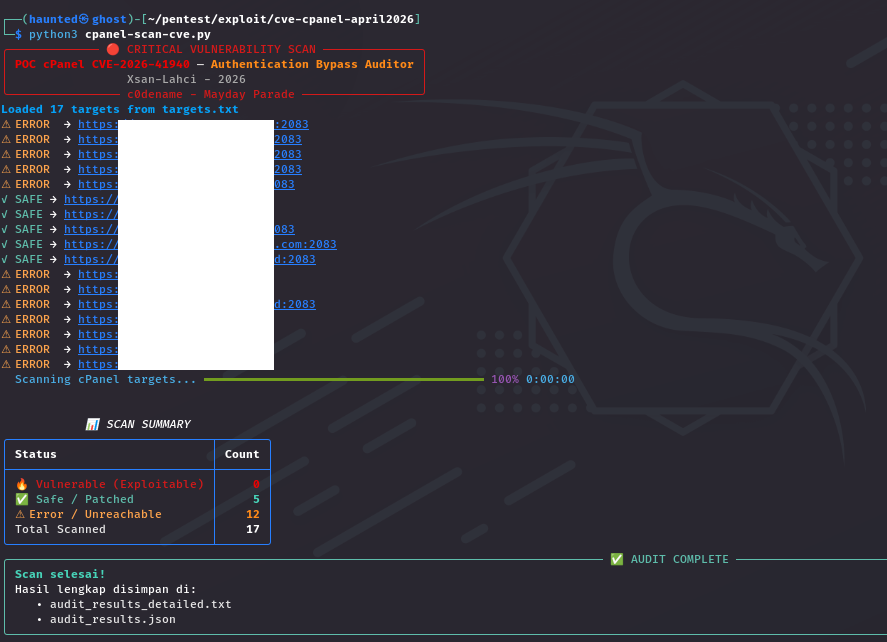
 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.

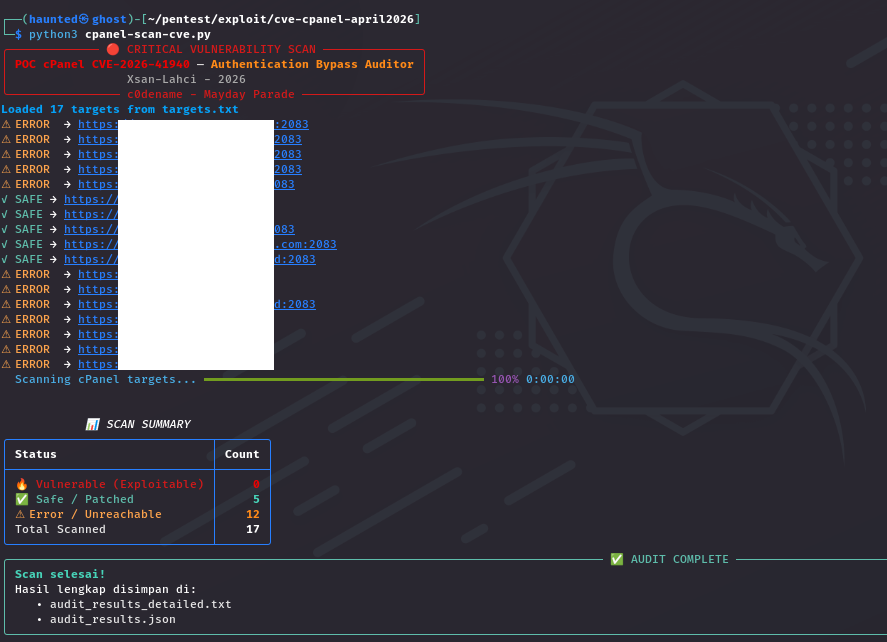
CVE-2026-41940를 탐지하기 위해 설계된 고성능 멀티스레드 보안 감사 도구입니다. 이는 cPanel & WHM에서 발견된 치명적인 인증 우회(Authentication Bypass) 취약점입니다(2026년 4월 발견).
이 도구는 HTTP 헤더의 CRLF 인젝션 기법을 활용하여 cPanel 서비스 데몬(cpsrvd)이 무단 루트 액세스에 취약한지 식별합니다.
동적 포트 탐색: 포트가 지정되지 않은 경우 표준 cPanel/WHM 포트(2082, 2083, 2086, 2087)를 자동으로 프로빙합니다.
스마트 탐지: 사용자 정의 포트(예: 1.2.3.4:2083)를 우선시하지만, IP/도메인만 입력된 경우 다중 포트 스캐닝으로 대체합니다.
높은 동시성: ThreadPoolExecutor를 사용하여 대규모 IP 목록을 빠르게 스캔합니다.
아름다운 터미널 UI: Rich 라이브러리를 사용하여 진행률 표시줄, 상태 패널, 종합 스캔 요약 대시보드를 제공합니다.
이중 출력: 추가 분석을 위해 상세 텍스트 보고서(.txt)와 구조화된 데이터 파일(.json)을 모두 생성합니다.
저장소 클론:
git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
cd cpanel-cve-2026-41940-auditor
의존성 설치:
pip install requests rich
감사하려는 IP 주소 또는 도메인이 포함된 targets.txt 파일을 준비합니다(한 줄에 하나씩).
간단한 스캔:
python cpanel-scan-cve.py
터미널: 최종 요약 테이블과 함께 실시간 상태 업데이트를 표시합니다.
audit_results_detailed.txt: 서버 헤더 및 탐지된 버전을 포함한 사람이 읽을 수 있는 보고서입니다.
audit_results.json: 다른 보안 도구와의 통합을 위한 기계 판독 가능 데이터입니다.
이 도구는 교육 목적 및 승인된 보안 감사 전용으로 제공됩니다. 명시적 허가 없이 이 도구를 대상에 실행하는 것은 불법이며 비윤리적입니다. 개발자(xsanflip)는 이 프로그램의 오용이나 피해에 대해 책임을 지지 않습니다.
저자: xsanlahci
연구 참고 자료: watchTowr Labs(2026년 4월)가 발표한 연구 결과를 기반으로 합니다.
