 xjghnxhlh/hikihack
Hikvision CVE-2017-7921 해킹

CVE-2017-7921 취약점에 대한 이 분석을 보완하기 위해 여러 리소스가 제공됩니다. 이 리소스는 취약한 장비의 잠재적 영향, 보안 업데이트의 중요성, 보안 강화 모범 사례를 이해하는 데 도움을 주기 위한 것입니다.
이 저장소에 제시된 모든 데모는 승인된 테스트 환경에서 오직 교육, 연구 및 사이버 보안 인식 제고 목적으로만 수행되었습니다. 게시 전에 모든 민감한 정보(식별자, 비밀번호, IP 주소, 일련번호, 호스트 이름 및 기타 기밀 데이터)는 기밀성을 보호하기 위해 익명화 또는 마스킹되었습니다.
이 저장소와 함께 상세한 기술 보고서가 제공됩니다. 특히 다음을 제시합니다:
보고서는 여기에서 확인할 수 있습니다:
➡️ 예방 보고서 – CVE-2017-7921
https://github.com/xjghnxhlh/hikihack/blob/main/Rapport_Prevention_CVE-2017-7921.pdf
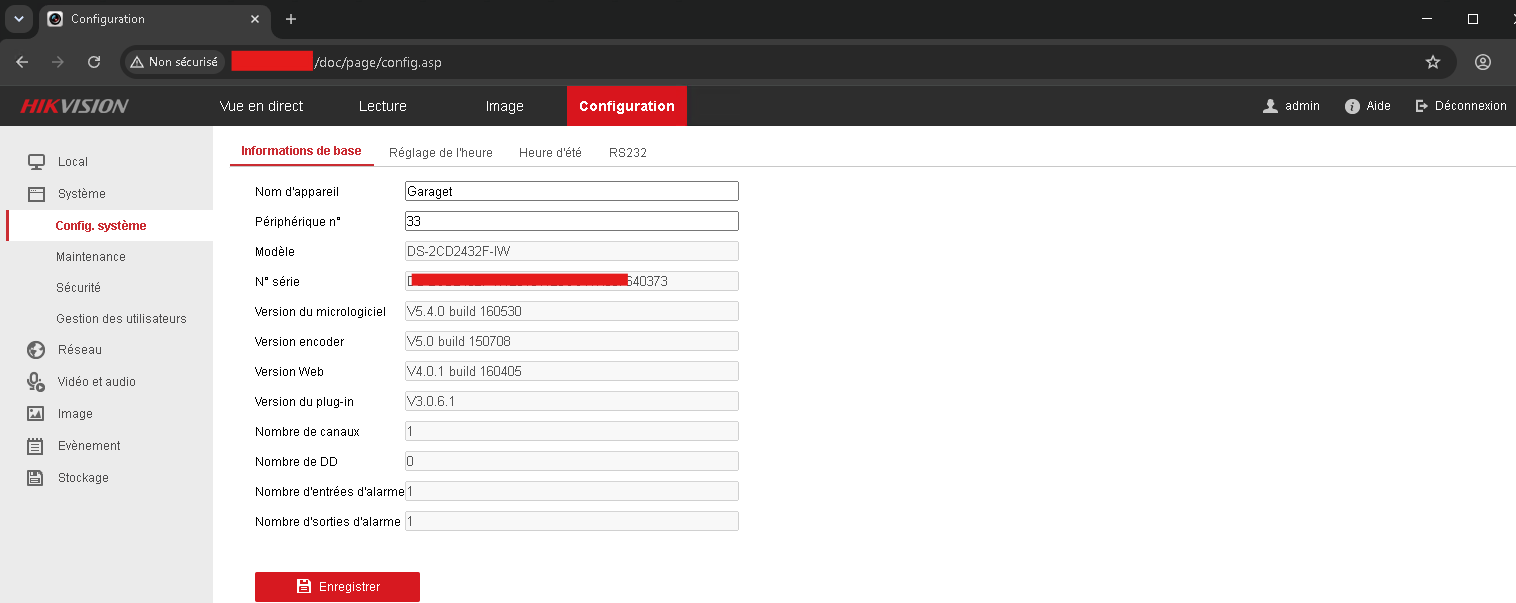
다음 스크린샷은 승인된 테스트 환경에서 수행된 보안 감사 중 관찰된 결과의 예시를 보여줍니다. 이는 CVE-2017-7921의 영향을 받는 장비가 제대로 업데이트되거나 보안 조치가 적용되지 않은 경우 노출될 수 있는 정보 유형을 보여줍니다.
식별자와 실제 시스템을 식별할 수 있는 모든 정보는 게시 전에 의도적으로 흐림 처리되었습니다. 이 일러스트레이션은 교육적 맥락에서 취약점의 잠재적 영향을 보여주기 위한 목적으로만 제공됩니다.

아래 캡처는 승인된 데모 환경에 있는 장비의 관리 인터페이스를 보여줍니다. 그 목적은 적절한 보안 조치 없이 장비가 노출되었을 때 패치되지 않은 취약점이 가져올 수 있는 결과를 보여주기 위한 것입니다.
장비 또는 소유자를 식별할 수 있는 모든 요소는 익명화되었습니다. 이 일러스트레이션은 익스플로잇 시연이 아니라 보안 업데이트 및 구성 관리 부실의 잠재적 영향을 시각적으로 표현한 것입니다.

이 시각적 리소스는 관리자, 보안 연구원 및 학생들이 CVE-2017-7921과 같은 취약점이 패치되지 않은 경우 가질 수 있는 영향에 대한 인식을 높이는 것을 목표로 합니다.
이 리소스는 다음을 구체적으로 보여줍니다:
중요: 스크린샷과 보고서는 오직 문서화, 연구 및 사이버 보안 인식 제고 목적으로만 제공됩니다. 이는 실무 익스플로잇 가이드도 아니고, 제3자 소유 시스템에 대한 무단 작업을 권장하는 것도 아닙니다. 모든 사용은 법적, 윤리적 범위 내에서 관련 장비 소유자의 명시적 허가를 받아 수행되어야 합니다.
