
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Kamerka-GUI — 궁극의 사물인터넷/산업 제어 시스템 정찰 도구. | Kitploit
도구/GitHubGitHub/woj-ciech/kamerka-gui
OSINT (Open Source Intelligence)ReconnaissanceIoT SecurityNetwork MappingVulnerability AnalysisExploitationSCADA/ICS SecurityInformation GatheringPenetration Testing
GitHubwoj-ciech/kamerka-gui

Kamerka-GUI

궁극의 사물인터넷/산업 제어 시스템 정찰 도구.

865146403개월 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
저장소 보기

Kamerka GUI

Kamerka GUI는 인터넷에 노출된 산업 제어 시스템(ICS), 사물인터넷(IoT), 의료 기기를 발견, 검토, 분류하기 위한 Django 기반 정찰 대시보드입니다. Shodan 검색 데이터, Google Maps 시각화, 장치 스크린샷, 패시브 인텔리전스 강화, 일부 스캔/익스플로잇 도우미를 하나의 웹 인터페이스에 결합합니다.

이 앱은 장치 테이블에서 Filter Honeypots 토글을 제공하여 검토 중 노이즈를 줄여줍니다. 이 기능은 허니팟 스타일의 지표를 노출하는 장치를 제외하므로 분석가가 먼저 실제 자산일 가능성이 높은 장치에 집중할 수 있습니다. 또한 Kamerka는 구문 분석된 배너, 프로토콜 응답, 스크린샷 레이블 및 기타 장치 메타데이터로 구축된 장치 Indicator 필드를 표시하여 장치가 플래그 지정된 이유 또는 장치를 찾거나 분류하는 방법을 설명합니다.

승인된 연구, 자산 인벤토리, 방어적 노출 관리 및 적절한 소유자 또는 CERT/CSIRT 팀에 보고하는 용도로만 사용하십시오.
Offensive OSINT logo

기능

  • Shodan에서 ICS, IoT, 헬스케어 및 공격자 인프라 장치 카테고리를 검색합니다.
  • 국가 기반 검색 및 좌표 기반 검색을 지원합니다.
  • 검색 및 발견된 장치를 로컬 Django 데이터베이스에 저장합니다.
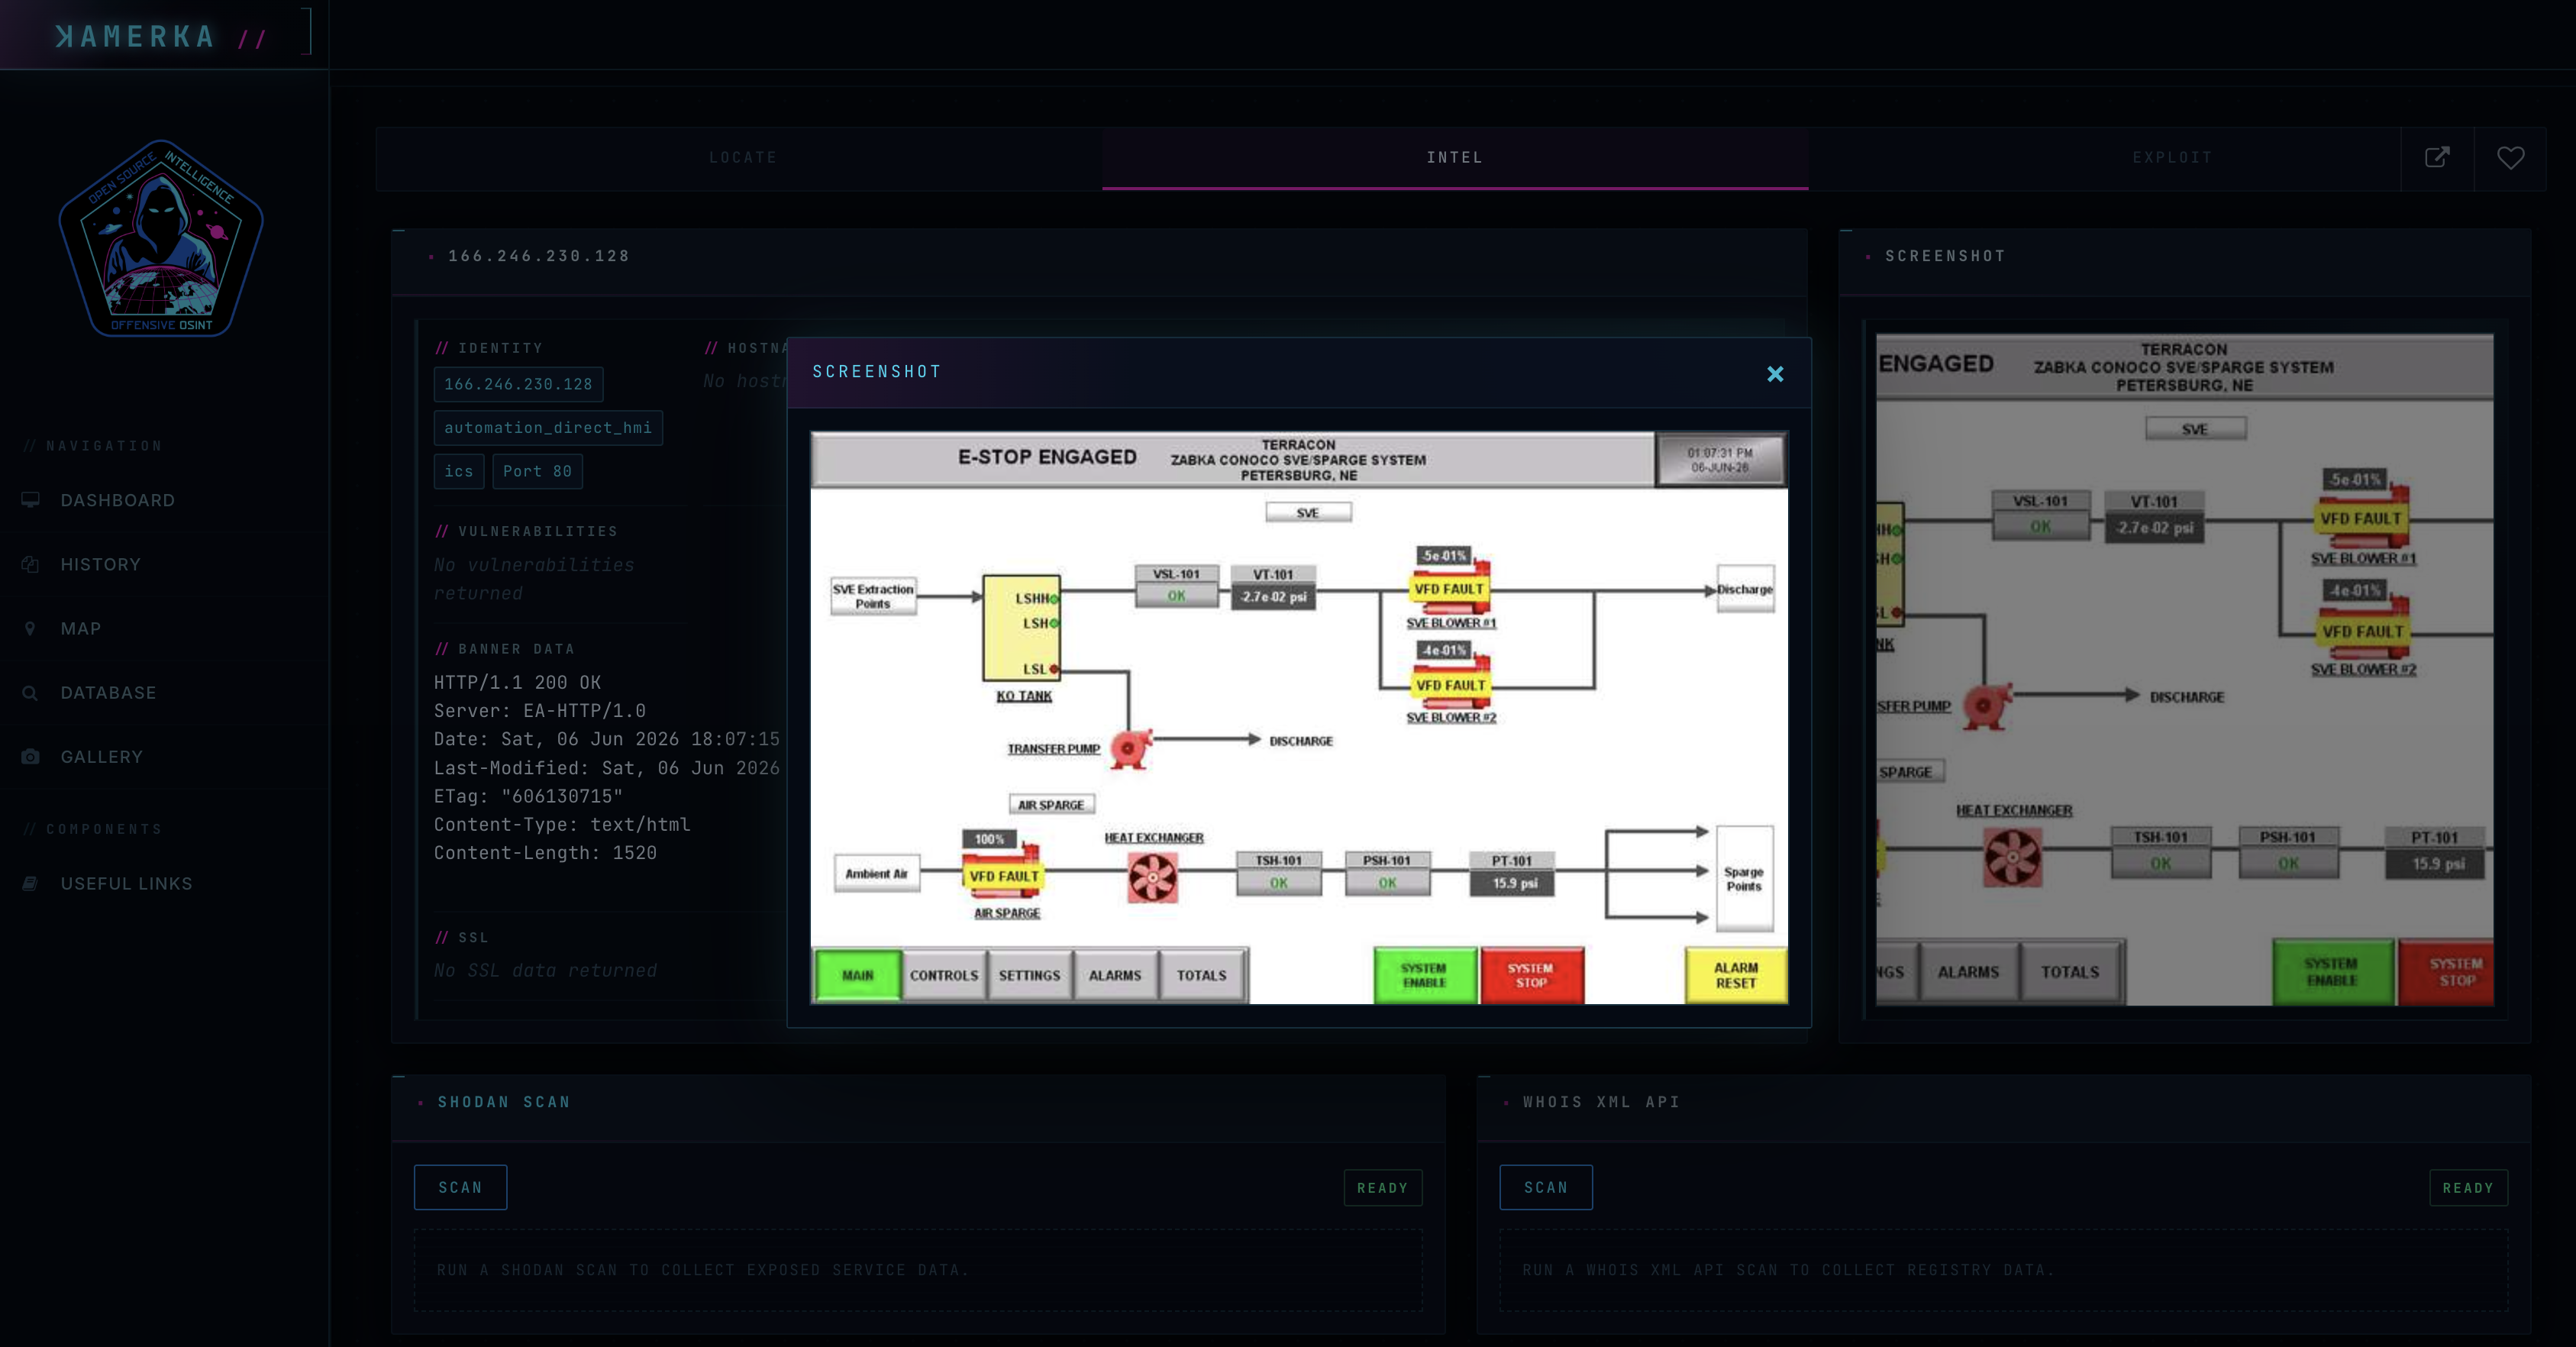
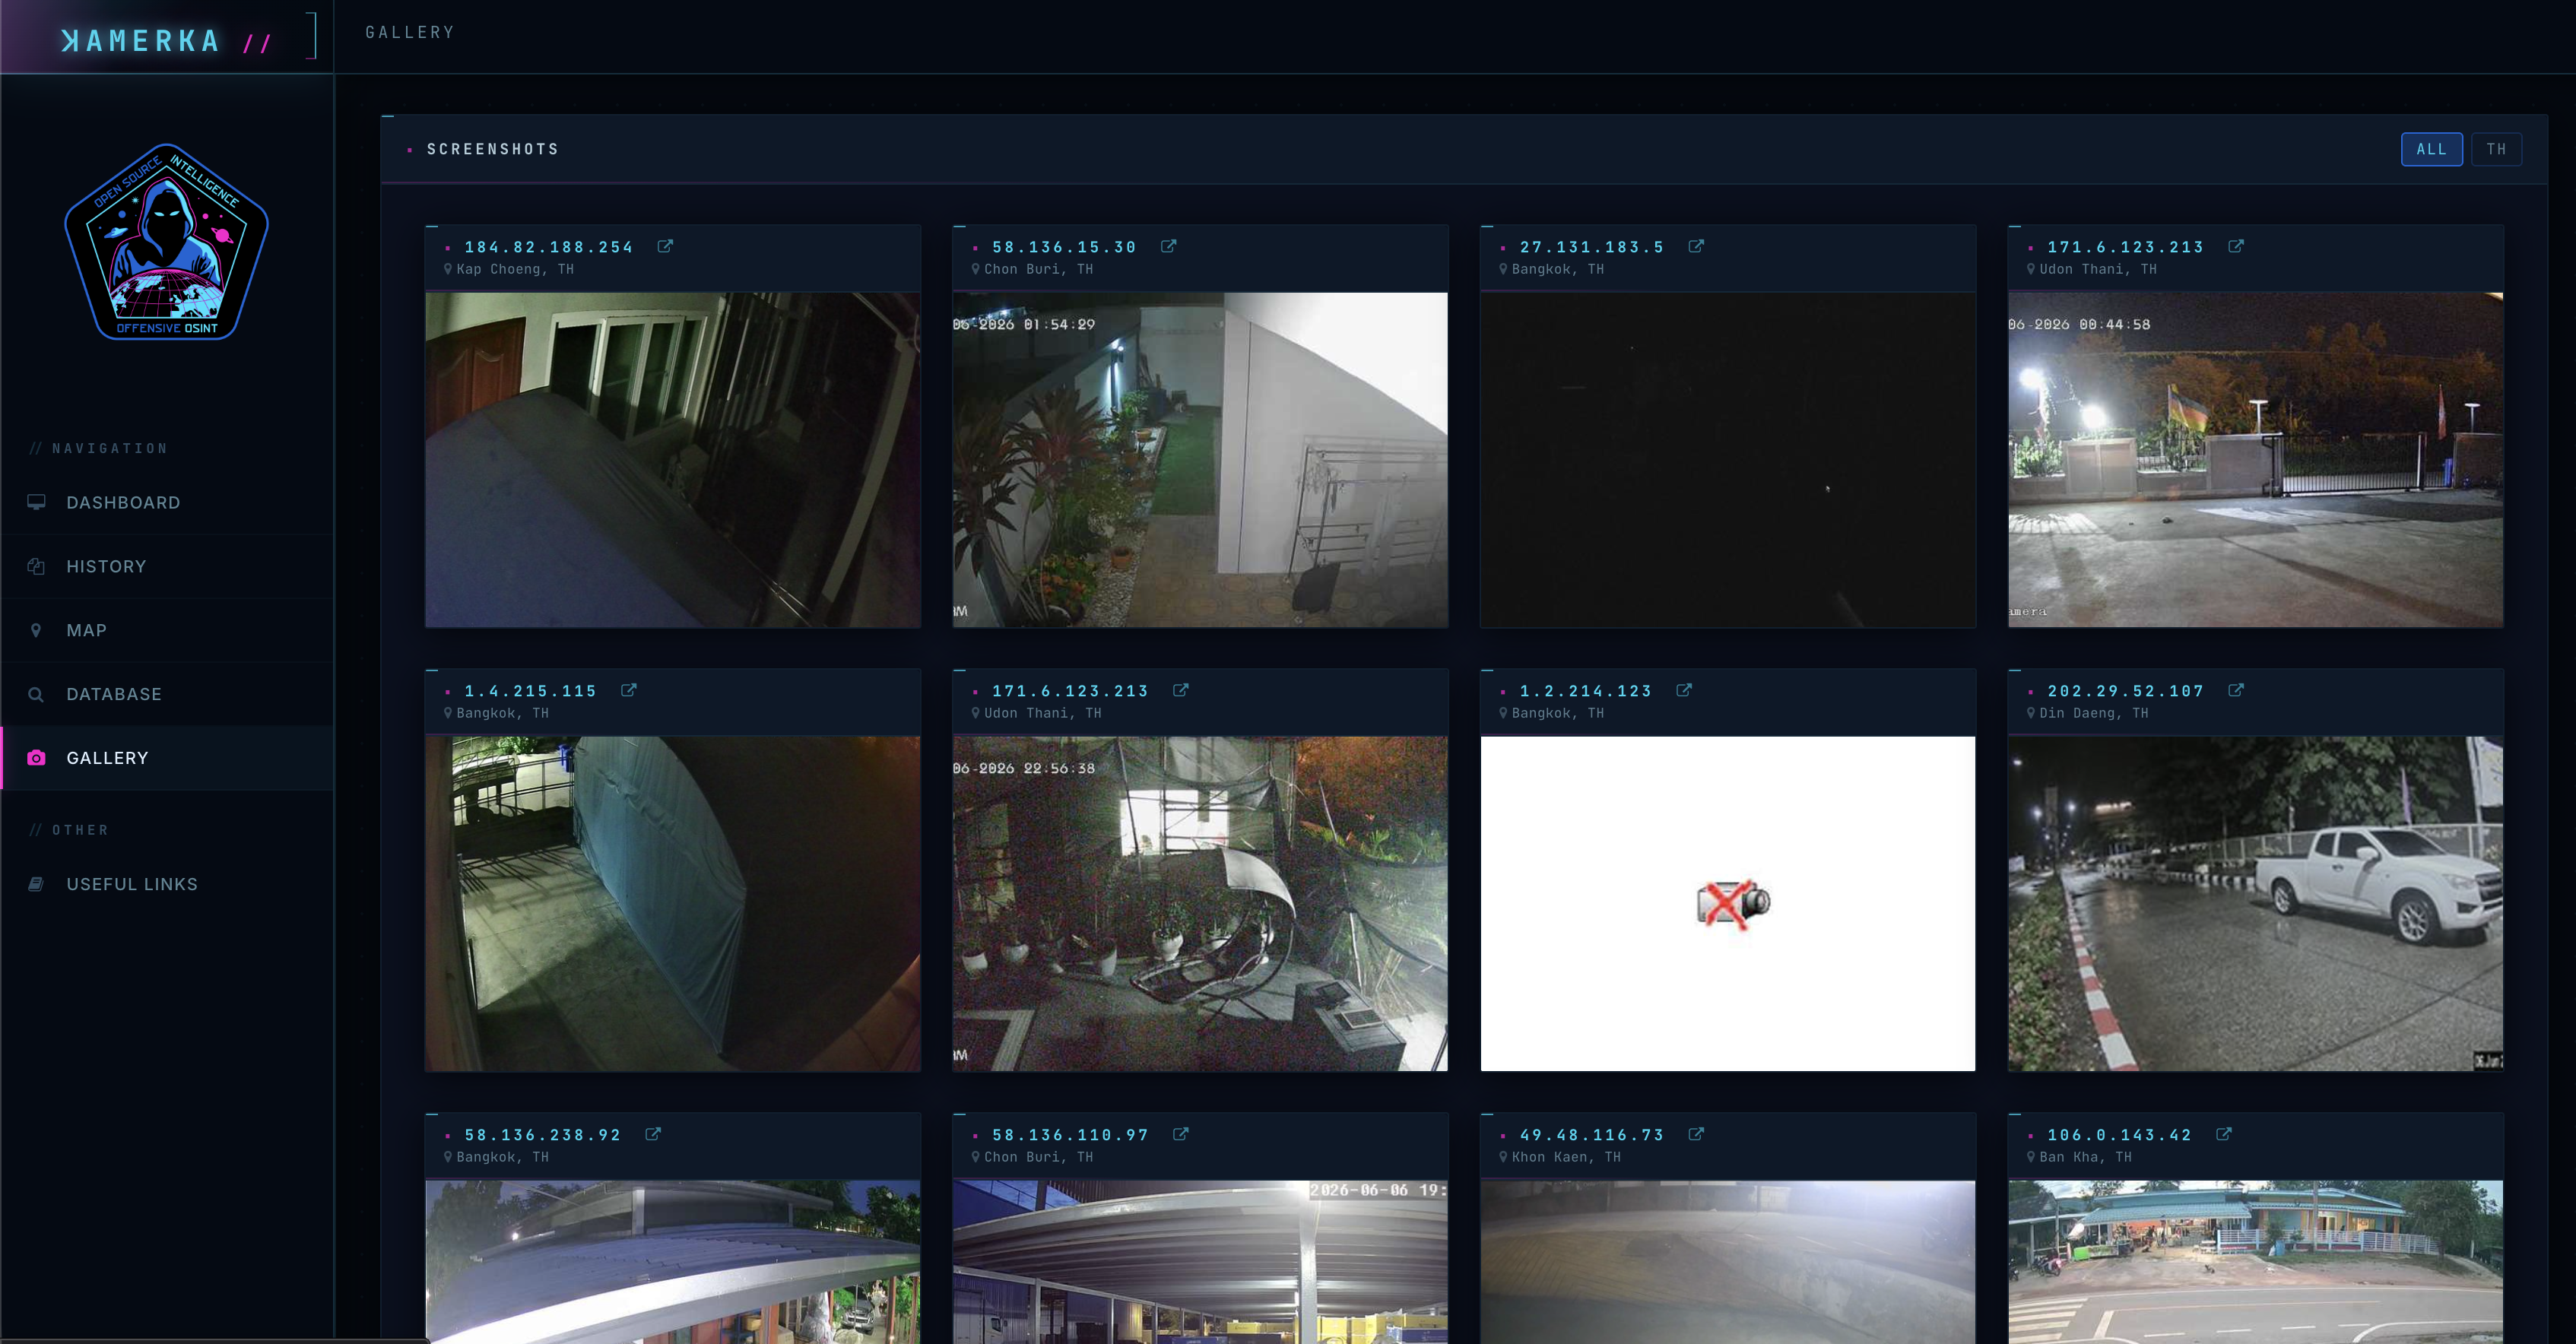
  • 검색 기록, 대시보드, 통계, 즐겨찾기 및 스크린샷 갤러리를 보여줍니다.
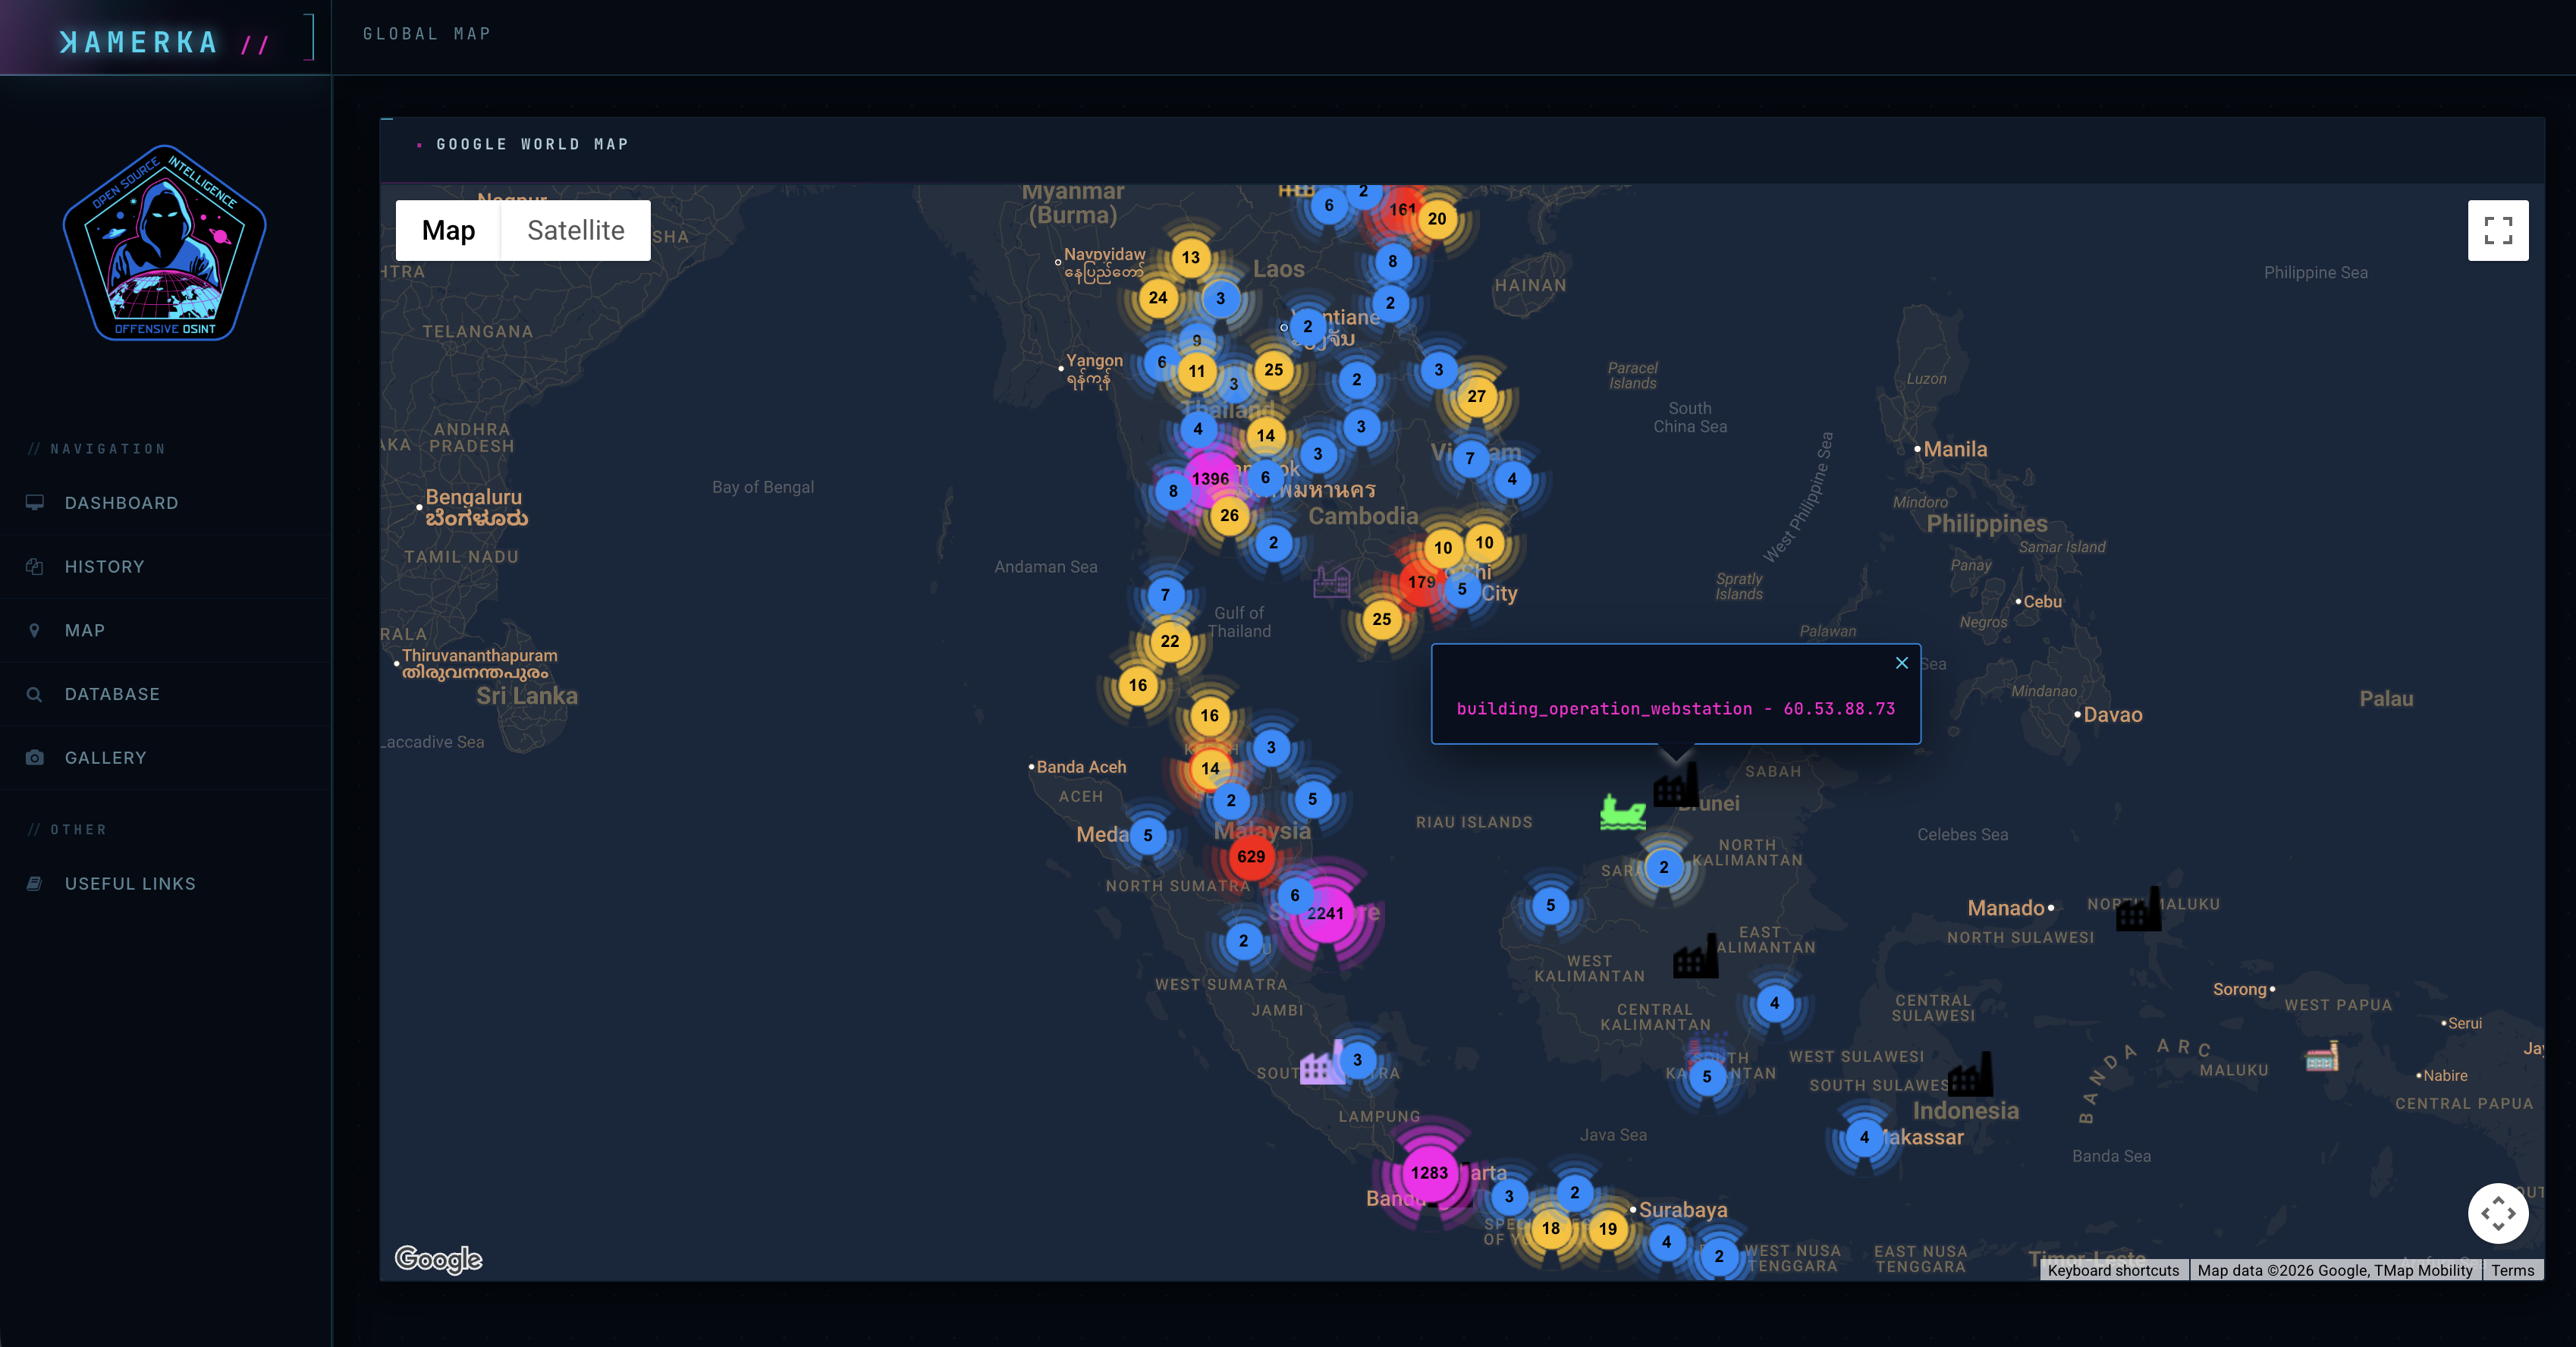
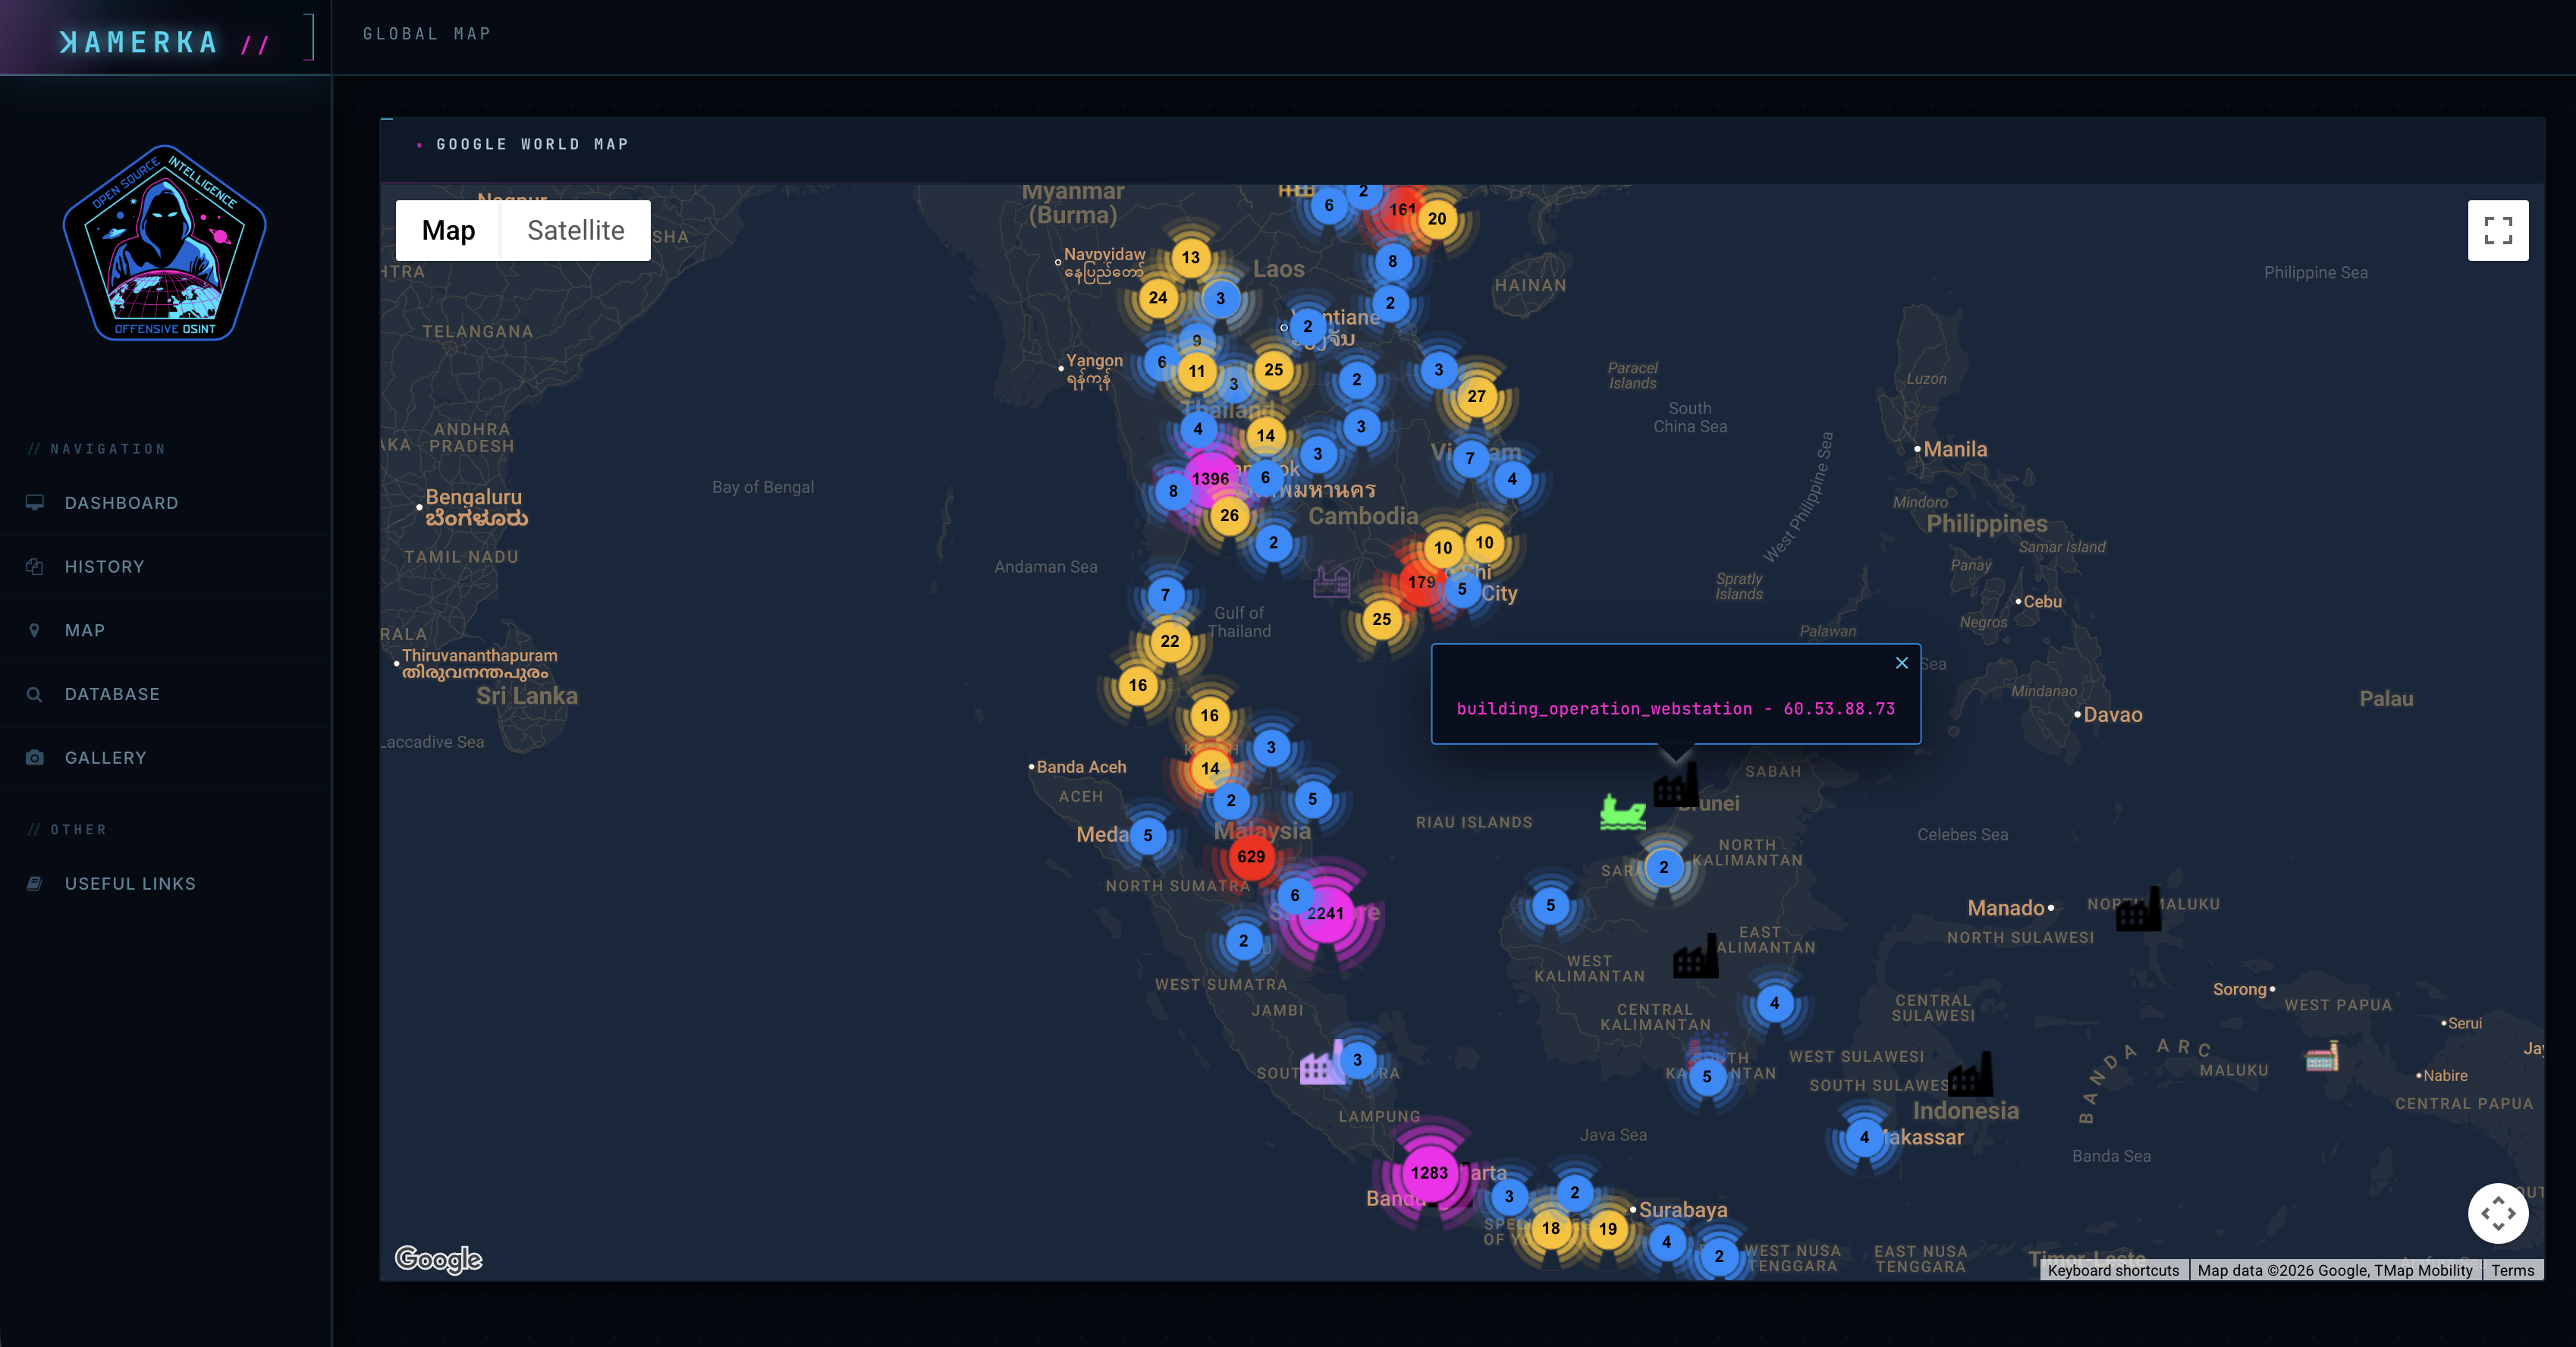
  • 전역 및 개별 장치 Google Maps 뷰에 장치를 표시합니다.
  • 배너 및 프로토콜 응답에서 장치 지표를 구문 분석하여 지리적 위치 파악에 도움을 줍니다.
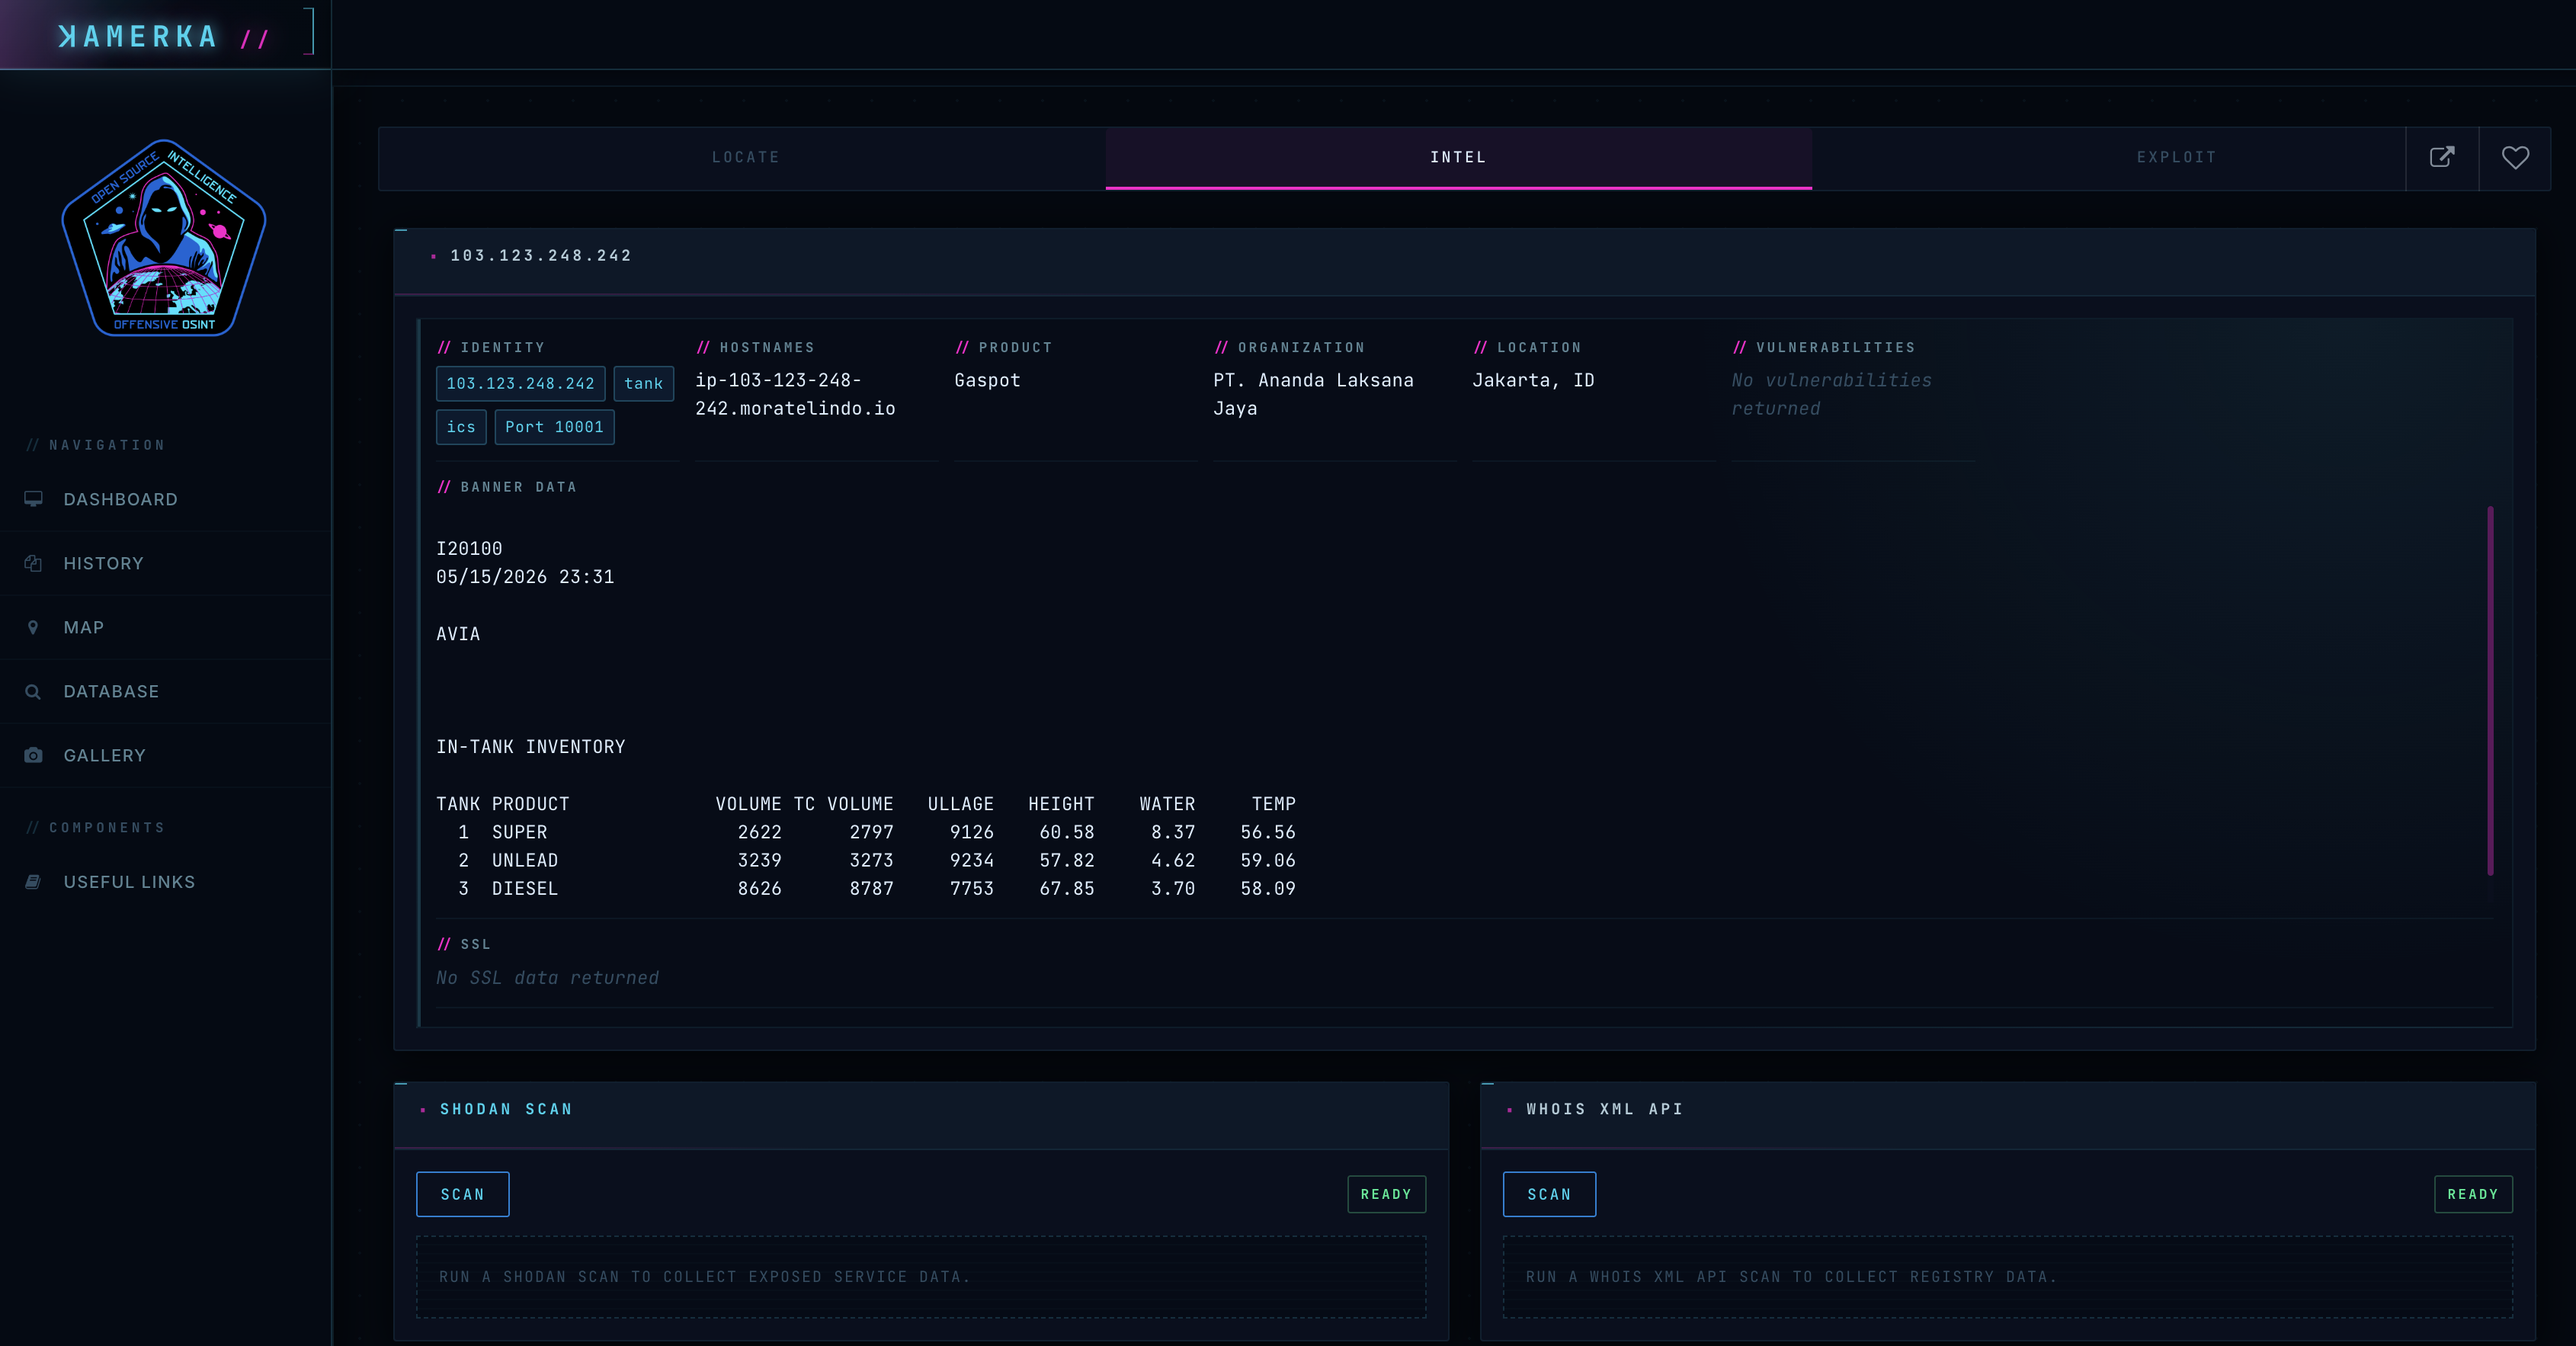
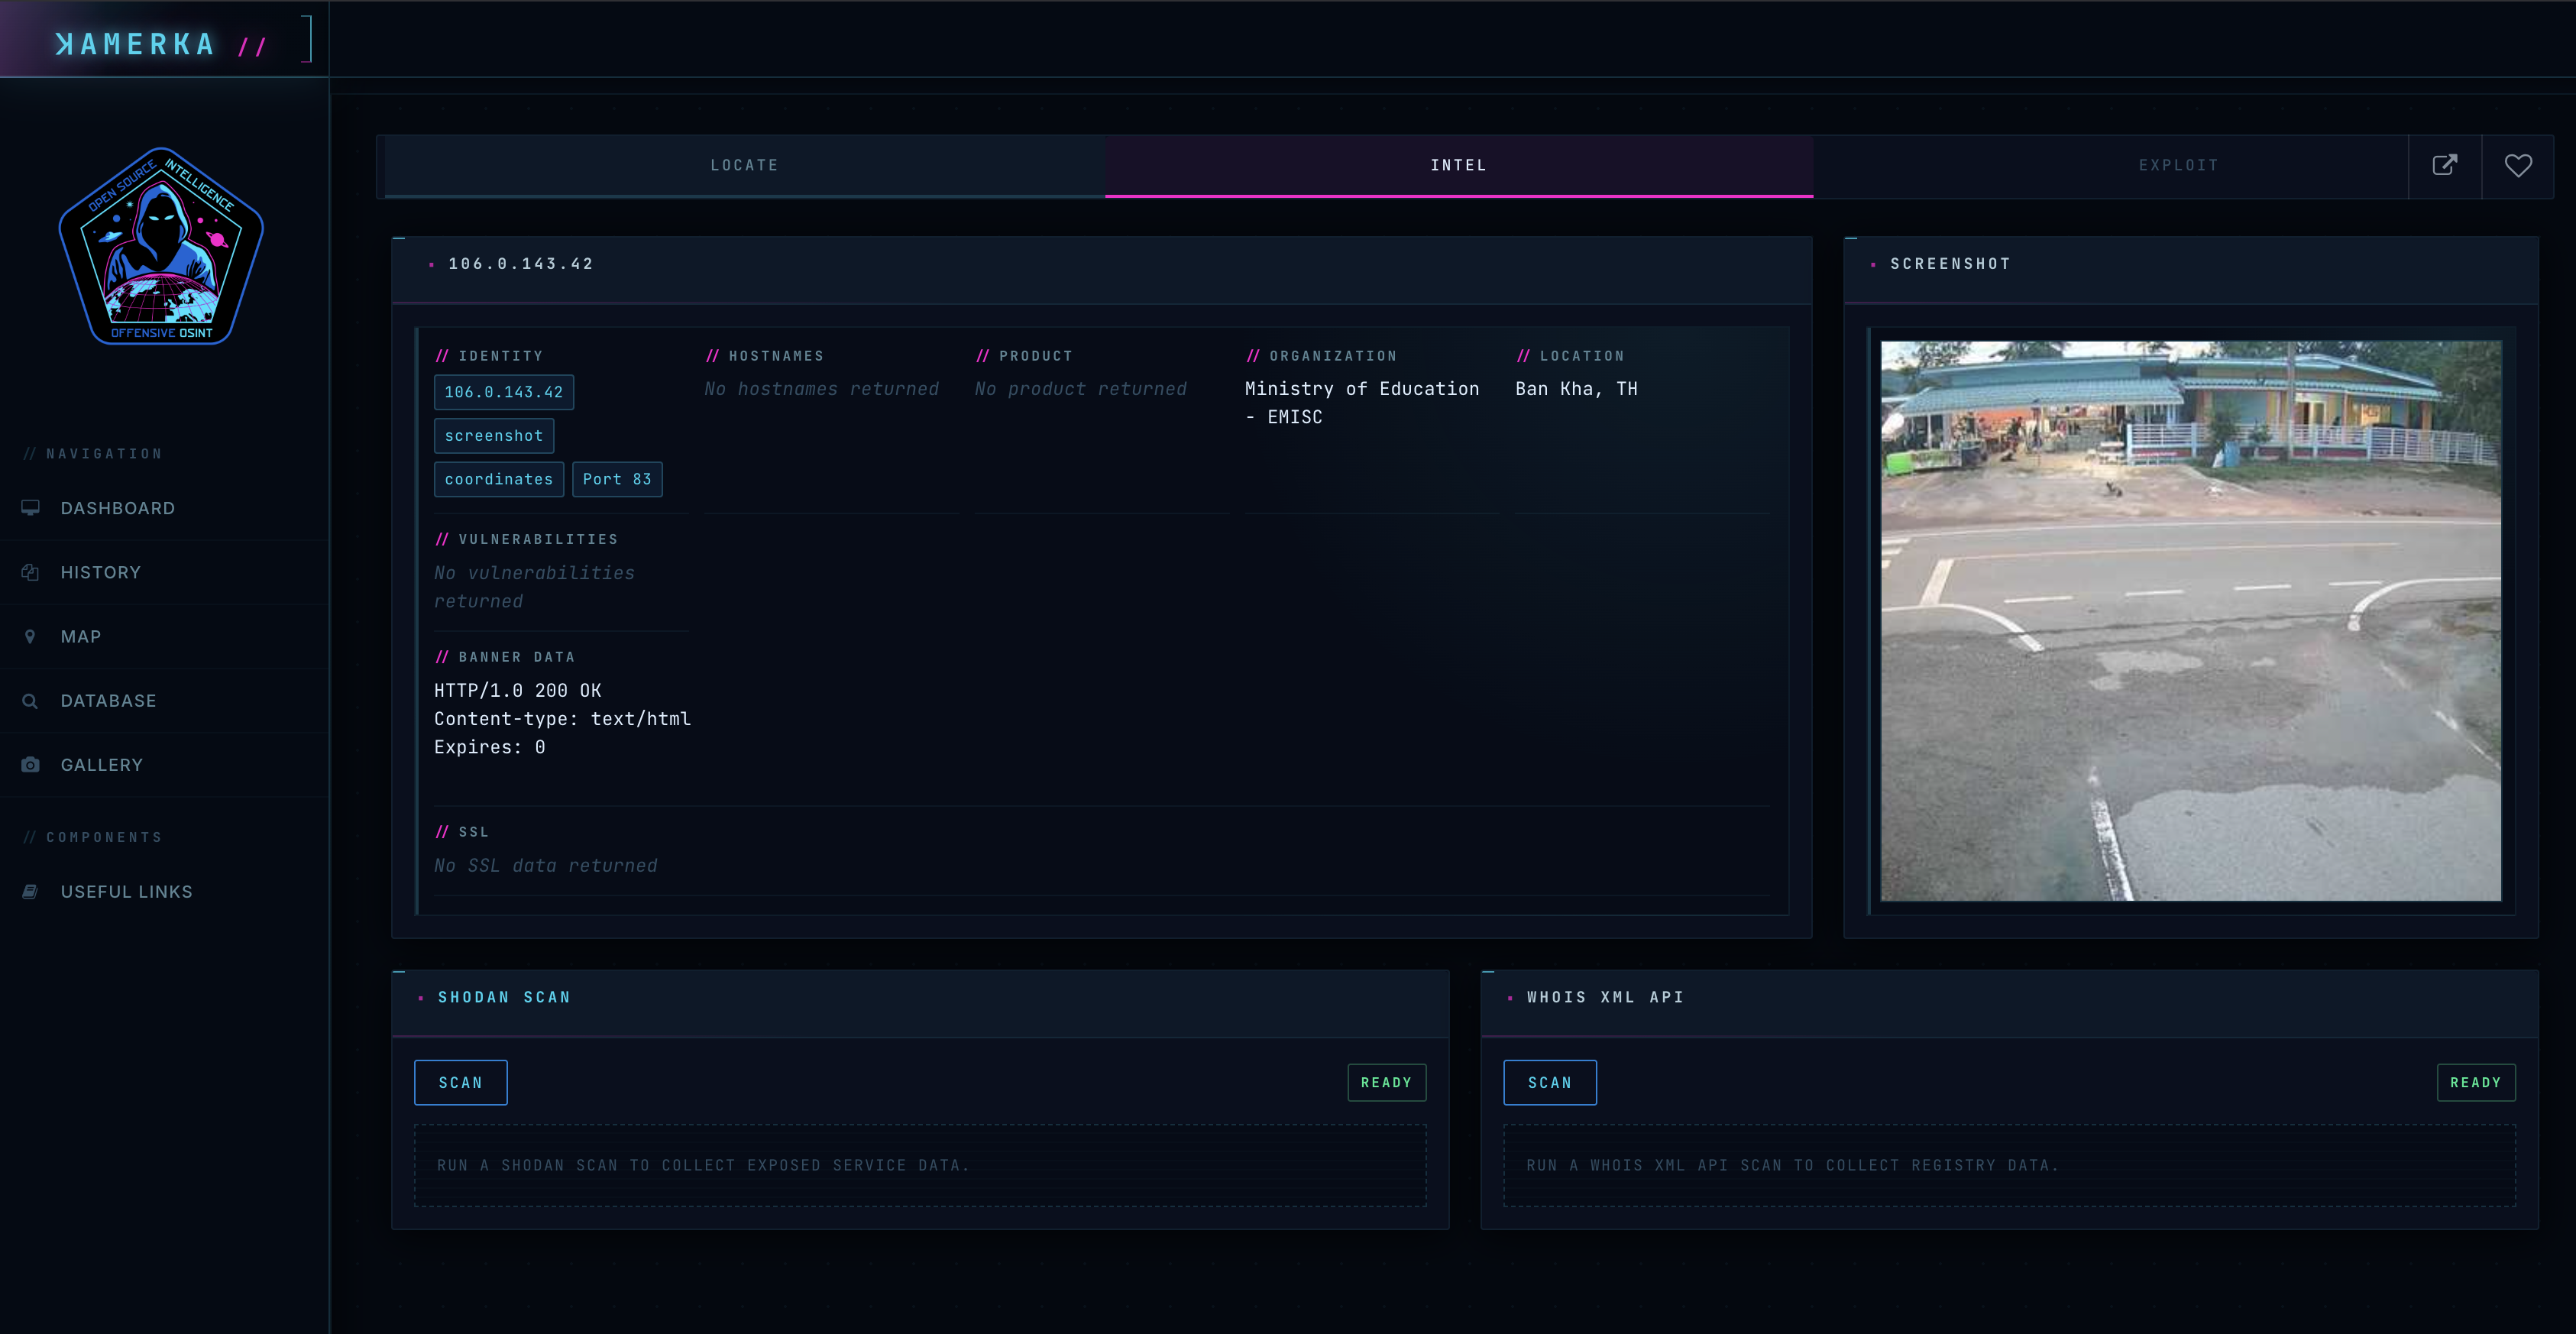
  • 장치 수준 인텔리전스, 배너 데이터, 스크린샷, 호스트 이름, 조직, 위치, 포트, 제품 및 취약점을 표시합니다.
  • Intel 탭에서 Shodan 호스트 스캔 및 Whois XML API 강화를 실행합니다.
  • Nmap XML 출력 가져오기 및 선택된 Nmap NSE 스캔 실행을 지원합니다.
  • 특정 장치 제품군에 대한 선택된 개념 증명 익스플로잇 도우미를 포함합니다.

스크린샷

지도

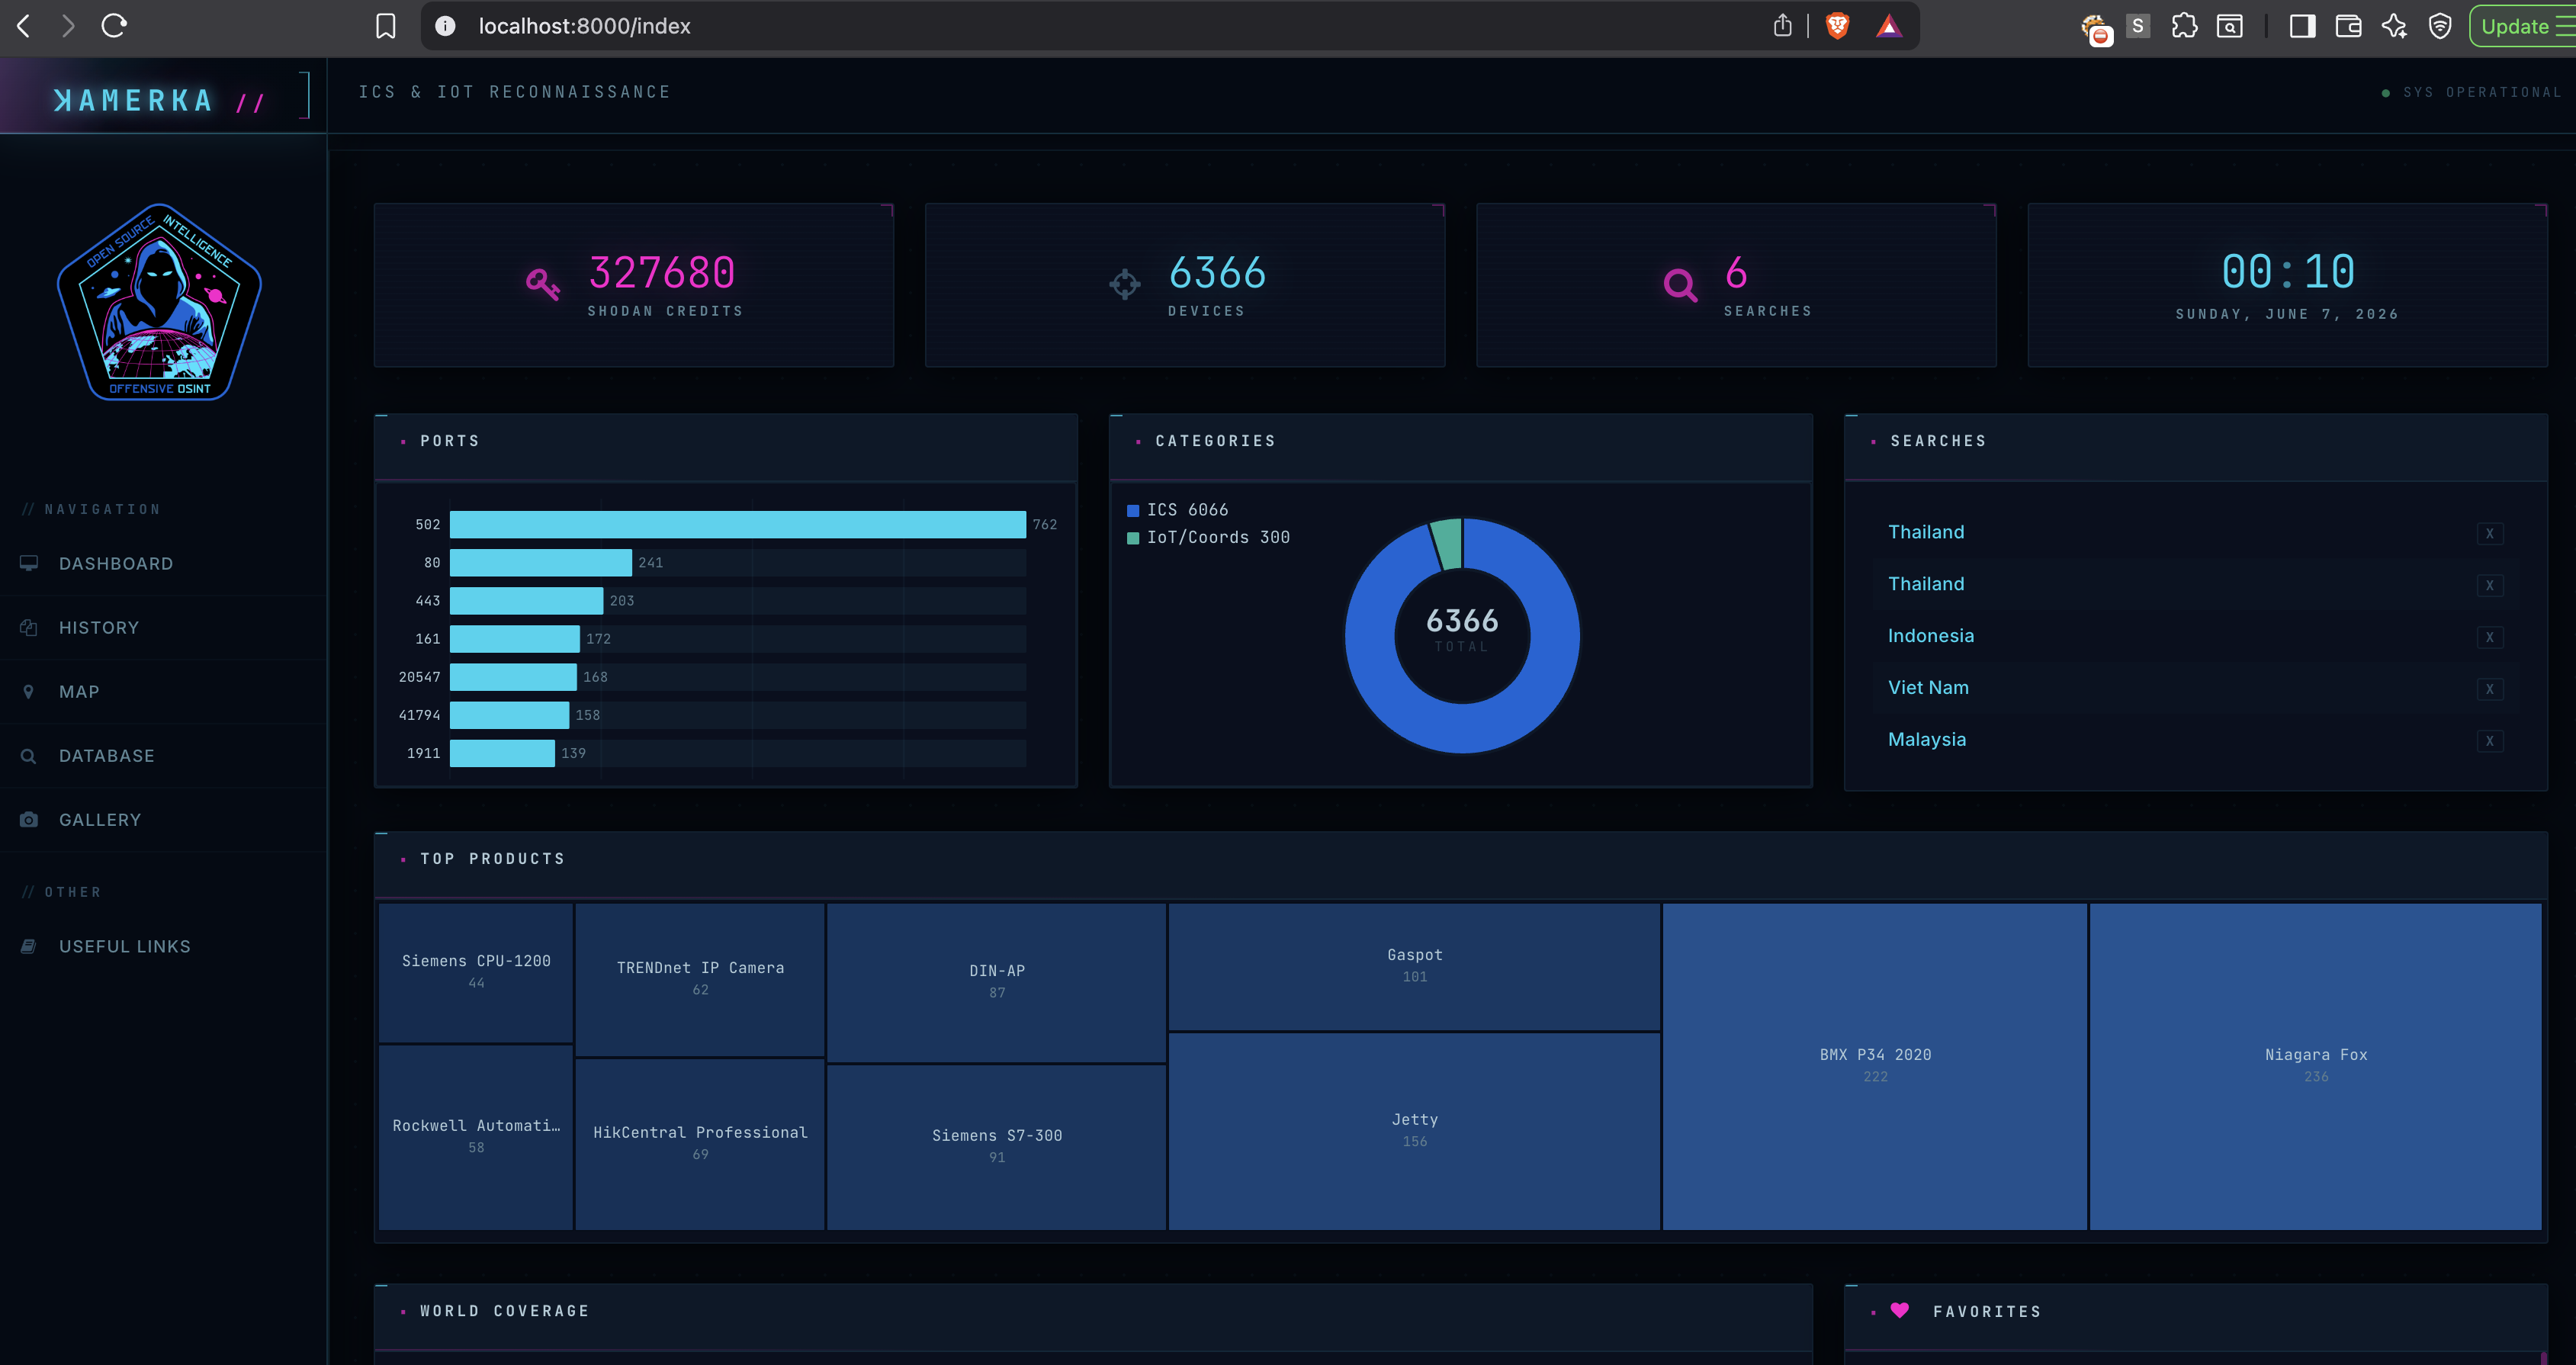
Dashboard

장치 인텔리전스

Device intel

스크린샷이 포함된 장치 인텔리전스

Device intel with screenshot

Device intel with screenshot

스크린샷 갤러리

Screenshot gallery

대시보드

Global map

주요 뷰

  • Dashboard: 상위 수준 개수, Shodan 크레딧, 최근 검색, 차트, 전 세계 커버리지 및 즐겨찾기.
  • Database: 발견된 모든 장치의 검색 가능 테이블, 허니팟 가능성 필터링 포함.
  • History: 이전 검색(국가명, 선택한 장치 카테고리, 결과 링크 포함).
  • Map: 발견된 장치의 전역 클러스터형 Google 지도.
  • Gallery: 수집된 모든 장치 스크린샷, 국가 필터링 포함.
  • Results: 검색별 장치 테이블, 지도, 통계 및 내보내기 스타일 브라우징.
  • Device: 단일 장치에 대한 Locate, Intel 및 Exploit 탭.

요구 사항

  • 유지 관리되는 Django 5.2 및 Celery 스택을 위해 Python 3.10 ~ 3.13을 권장합니다.
  • Celery 백그라운드 작업을 위한 Redis 서버.
  • Shodan API 키. 유료 계정을 권장합니다(광범위한 검색은 크레딧/페이지를 소모합니다).
  • 지도 및 경로/위치 기능을 위한 Google Maps JavaScript API 키.
  • Whois 강화를 원하는 경우 Whois XML API 키.
  • Nmap XML 가져오기 지리적 위치 파악을 위해 리포지토리 루트에 GeoLite2-City.mmdb.
  • 활성 Nmap 스캔을 실행하려면 로컬에 Nmap이 설치되어 있어야 합니다.

Python 종속성은 requirements.txt에 나열되어 있습니다. 이 프로젝트는 이제 Django 5.2 LTS 라인, Celery 5.6 및 버전이 고정된 Python 패키지를 대상으로 하여 호환되지 않는 주요 버전으로 점프하지 않고 설치를 최신 상태로 유지합니다.

설치

리포지토리를 클론하고 가상 환경을 만듭니다:

git clone https://github.com/woj-ciech/Kamerka-GUI.git
cd Kamerka-GUI
python3.12 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

python3.12를 사용할 수 없는 경우 다른 Python 3.10~3.13 인터프리터를 사용하세요. 현재 종속성 세트는 Python 3.10+를 필요로 하므로 기존 Python 3.8/3.9 가상 환경을 재사용하지 마십시오.

데이터베이스 스키마 생성:

python manage.py migrate

리포지토리 루트에 keys.json 생성:

{
  "keys": {
    "shodan": "YOUR_SHODAN_API_KEY",
    "google_maps": "YOUR_GOOGLE_MAPS_API_KEY",
    "whoisxmlapi": "YOUR_WHOIS_XML_API_KEY"
  }
}

별도의 터미널에서 Redis 시작:

redis-server

다른 터미널에서 Celery 워커 시작:

source .venv/bin/activate
celery --app kamerka worker --loglevel=info

Django 개발 서버 시작:

source .venv/bin/activate
python manage.py runserver

앱 열기:

http://localhost:8000/

구성 참고 사항

  • 실행 시 keys.json이 필요합니다. 앱이 keys['keys']에서 API 키를 읽기 때문입니다.
  • keys.json을 소스 제어에서 제외하십시오. 여기에는 개인 자격 증명이 포함됩니다.
  • 기본 데이터베이스는 SQLite입니다. 로컬 테스트에는 적합합니다. 배포 시에는 프로덕션 데이터베이스를 사용하십시오.
  • 백그라운드 검색, Shodan 스캔, Whois 스캔 및 Nmap 가져오기는 Celery 워커가 활성 상태여야 합니다.
  • 좌표 검색은 제공된 위도/경도 주변의 Shodan 지리적 쿼리를 사용합니다.
  • 대규모 Shodan 검색은 크레딧을 빠르게 소모할 수 있습니다. 페이지 제한을 의도적으로 사용하십시오.

일반적인 워크플로

  1. 검색 페이지를 열고 ICS, IoT, 헬스케어 또는 인프라 검색 모드를 선택합니다.
  2. 하나 이상의 장치 카테고리를 선택합니다.
  3. 국가를 선택하거나 좌표를 제공한 다음 수집할 Shodan 페이지 수를 선택합니다.
  4. 검색을 제출하고 Celery 작업이 완료될 때까지 기다립니다.
  5. 대시보드, 기록 또는 검색별 결과 페이지를 검토합니다.
  6. 개별 장치를 열어 Intel, 지도 위치, 스크린샷, Shodan 스캔 결과 및 Whois 데이터를 검사합니다.
  7. 명시적 승인이 있는 경우에만 활성 스캔 또는 익스플로잇 도우미를 사용합니다.

지원되는 검색 카테고리

지원되는 Shodan 쿼리의 전체 목록은 queries.md에서 관리됩니다.

광범위한 카테고리는 다음과 같습니다:

  • 산업 제어 시스템 및 OT 프로토콜.
  • 카메라 및 스크린샷 가능 IoT 장치.
  • 헬스케어 및 의료 시스템.
  • 빌딩 자동화 및 스마트 인프라.
  • 공격자 인프라 지표.
  • VNC, RDP, MQTT, 프린터, 웹 카메라와 같은 일반 노출 서비스.

Nmap 지원

Kamerka는 Nmap XML 출력을 가져올 수 있으며 nmap_scripts 아래에 NSE 도우미 스크립트를 포함합니다.

포함된 스크립트 제품군:

  • ATG
  • BACnet
  • Codesys
  • DNP3
  • EtherNet/IP
  • Fox/Niagara
  • Modbus
  • Omron FINS
  • PCWorx
  • ProConOS
  • Siemens S7

익스플로잇 도우미

프로젝트에는 특정 장치 제품군에 대한 선택된 익스플로잇/도우미 모듈이 포함되어 있으며, 다음을 포함합니다:

  • Bosch Security Systems DVR 630/650/670 시리즈
  • VideoIQ 원격 파일 공개
  • Hikvision 백도어 스타일 사용자 수정 흐름
  • Contec Smart Home 비밀번호 재설정 동작
  • Grandstream UCM 정보/버전 확인
  • Netwave 카메라 상태 공개
  • CirCarLife SCADA 정보 공개
  • Amcrest 인증되지 않은 오디오/비디오 엔드포인트 도우미
  • Lutron Quantum 정보 공개

이 도우미들은 통제된 검증 전용입니다. 소유하거나 테스트 권한이 없는 시스템에 대해 실행하지 마십시오.

문제 해결

  • 검색이 완료되지 않으면 Redis가 실행 중이고 Celery 워커가 연결되어 있는지 확인하십시오.
  • 지도가 로드되지 않으면 Google Maps API 키가 유효하고 호스트에 대해 승인되었는지 확인하십시오.
  • Shodan 검색이 실패하면 API 키에 크레딧이 있고 쿼리/페이지 수가 허용되는지 확인하십시오.
  • Whois 강화가 비어 있으면 Whois XML API 키와 할당량을 확인하십시오.
  • Nmap XML 가져오기가 실패하면 XML 파일이 유효하고 GeoLite2-City.mmdb가 프로젝트 루트에 있는지 확인하십시오.

보안 및 법적 고지

Kamerka는 노출된 중요 인프라, IoT 및 의료 자산을 식별할 수 있습니다. 모든 발견 사항을 책임감 있게 처리하십시오:

  • 자신이 소유하거나 평가 권한이 있는 자산에만 사용하십시오.
  • 타사 시스템을 악용, 변경 또는 중단하지 마십시오.
  • 노출된 중요 시스템은 적절한 책임 공개 채널을 통해 보고하십시오.
  • 작성자와 기여자는 이 도구의 오용이나 손해에 대해 책임을 지지 않습니다.

관련 자료

  • https://www.offensiveosint.io/hack-the-planet-with-amerka-gui-ultimate-internet-of-things-industrial-control-systems-reconnaissance-tool/
  • https://www.offensiveosint.io/offensive-osint-s01e03-intelligence-gathering-on-critical-infrastructure-in-southeast-asia/
  • https://www.offensiveosint.io/hack-like-its-2077-presenting-amerka-mobile/
  • https://www.zdnet.com/article/kamerka-osint-tool-shows-your-countrys-internet-connected-critical-infrastructure/
  • https://www.icscybersecurityconference.com/intelligence-gathering-on-u-s-critical-infrastructure/
  • https://us-cert.cisa.gov/ncas/alerts/aa20-205a

크레딧

  • Joli Admin 템플릿: https://github.com/sbilly/joli-admin
  • Bootstrap Select Country: https://github.com/mojoaxel/bootstrap-select-country
  • Selectr 다중 선택: https://github.com/Mobius1/Selectr
  • Google Maps JavaScript API
  • Shodan API
  • Whois XML API
  • Nmap Script Engine 및 Digital Bond NSE 저장소
  • Exploit-DB 및 RouterSploit의 익스플로잇 참조
도구 다운로드