
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-83834 — FSRendezvousServer::PublishRx 및 ConsumeTx에서 발생하는 use-after-free 경쟁 조건 분석으로, Close()가 뮤텍스 해제와 잠금 획득 사이에 FSStreamReg 객체를 해제할 수 있는 문제를 다룹니다. | Kitploit
도구/GitHubGitHub/wkpwn/cve-2026-83834
Memory ForensicsVulnerability AnalysisExploitation
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

FSRendezvousServer::PublishRx 및 ConsumeTx에서 발생하는 use-after-free 경쟁 조건 분석으로, Close()가 뮤텍스 해제와 잠금 획득 사이에 FSStreamReg 객체를 해제할 수 있는 문제를 다룹니다.

저장소 보기
46521일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

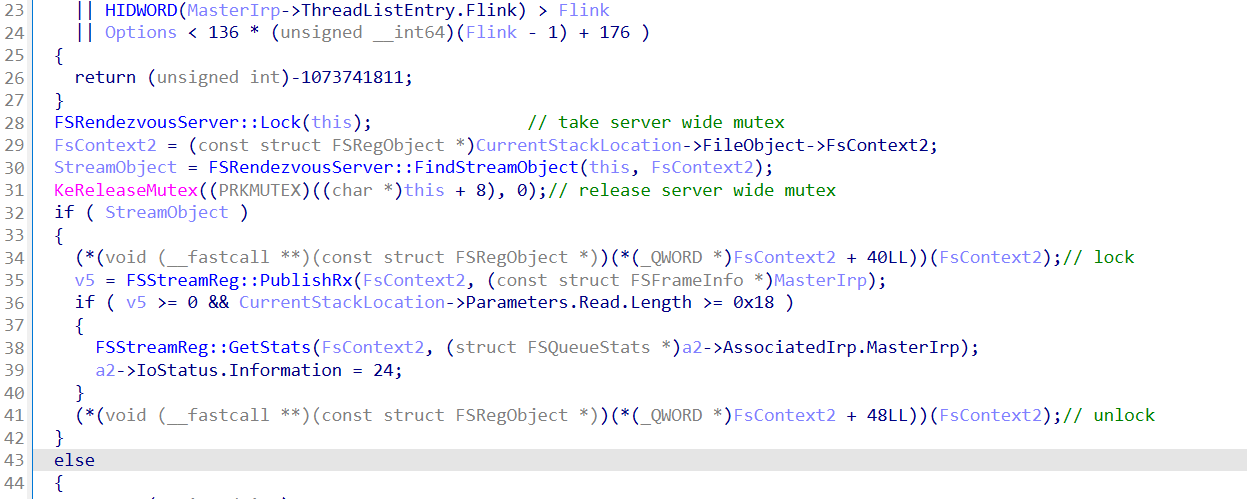
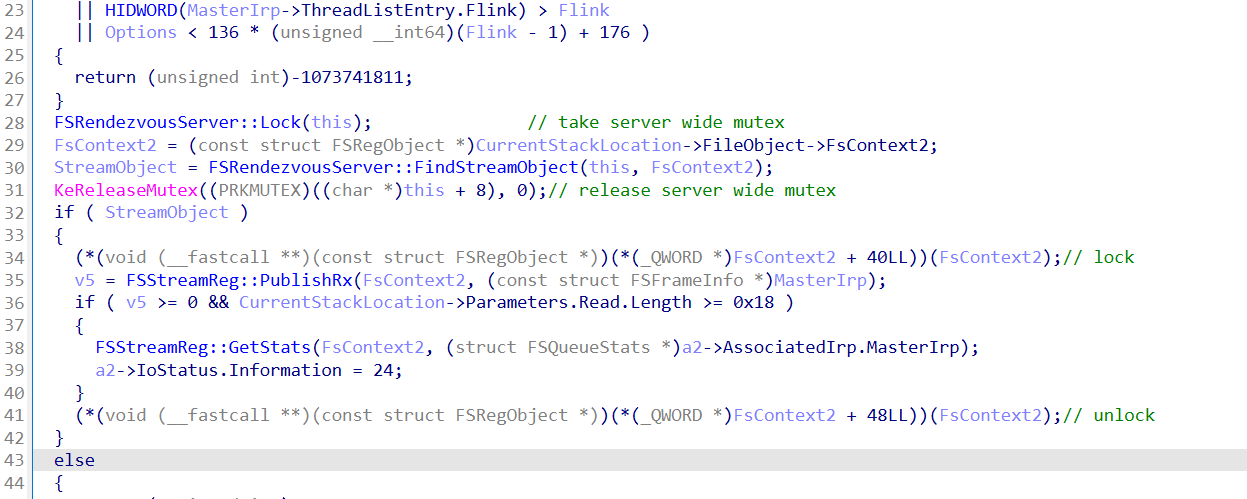
FSRendezvousServer::PublishRx와 FSRendezvousServer::ConsumeTx는 동일하고 결함 있는 패턴으로 FSStreamReg 객체를 역참조합니다. 서버 뮤텍스를 획득하고, 객체가 여전히 리스트에 존재하는지 확인한 뒤, 뮤텍스를 해제하고, 그다음 객체 자체의 락을 획득합니다. 그 사이에 객체를 살아 있게 유지하는 것은 아무것도 없습니다.
image

참조가 획득되지 않기 때문에, 서버 뮤텍스가 해제된 시점과 객체 자체의 락이 획득되는 시점 사이에 FSRendezvousServer::Close()가 객체를 해제할 수 있는 좁은 윈도가 존재하며, 이로 인해 use-after-free가 발생합니다.

Credit: @zoverin

도구 다운로드