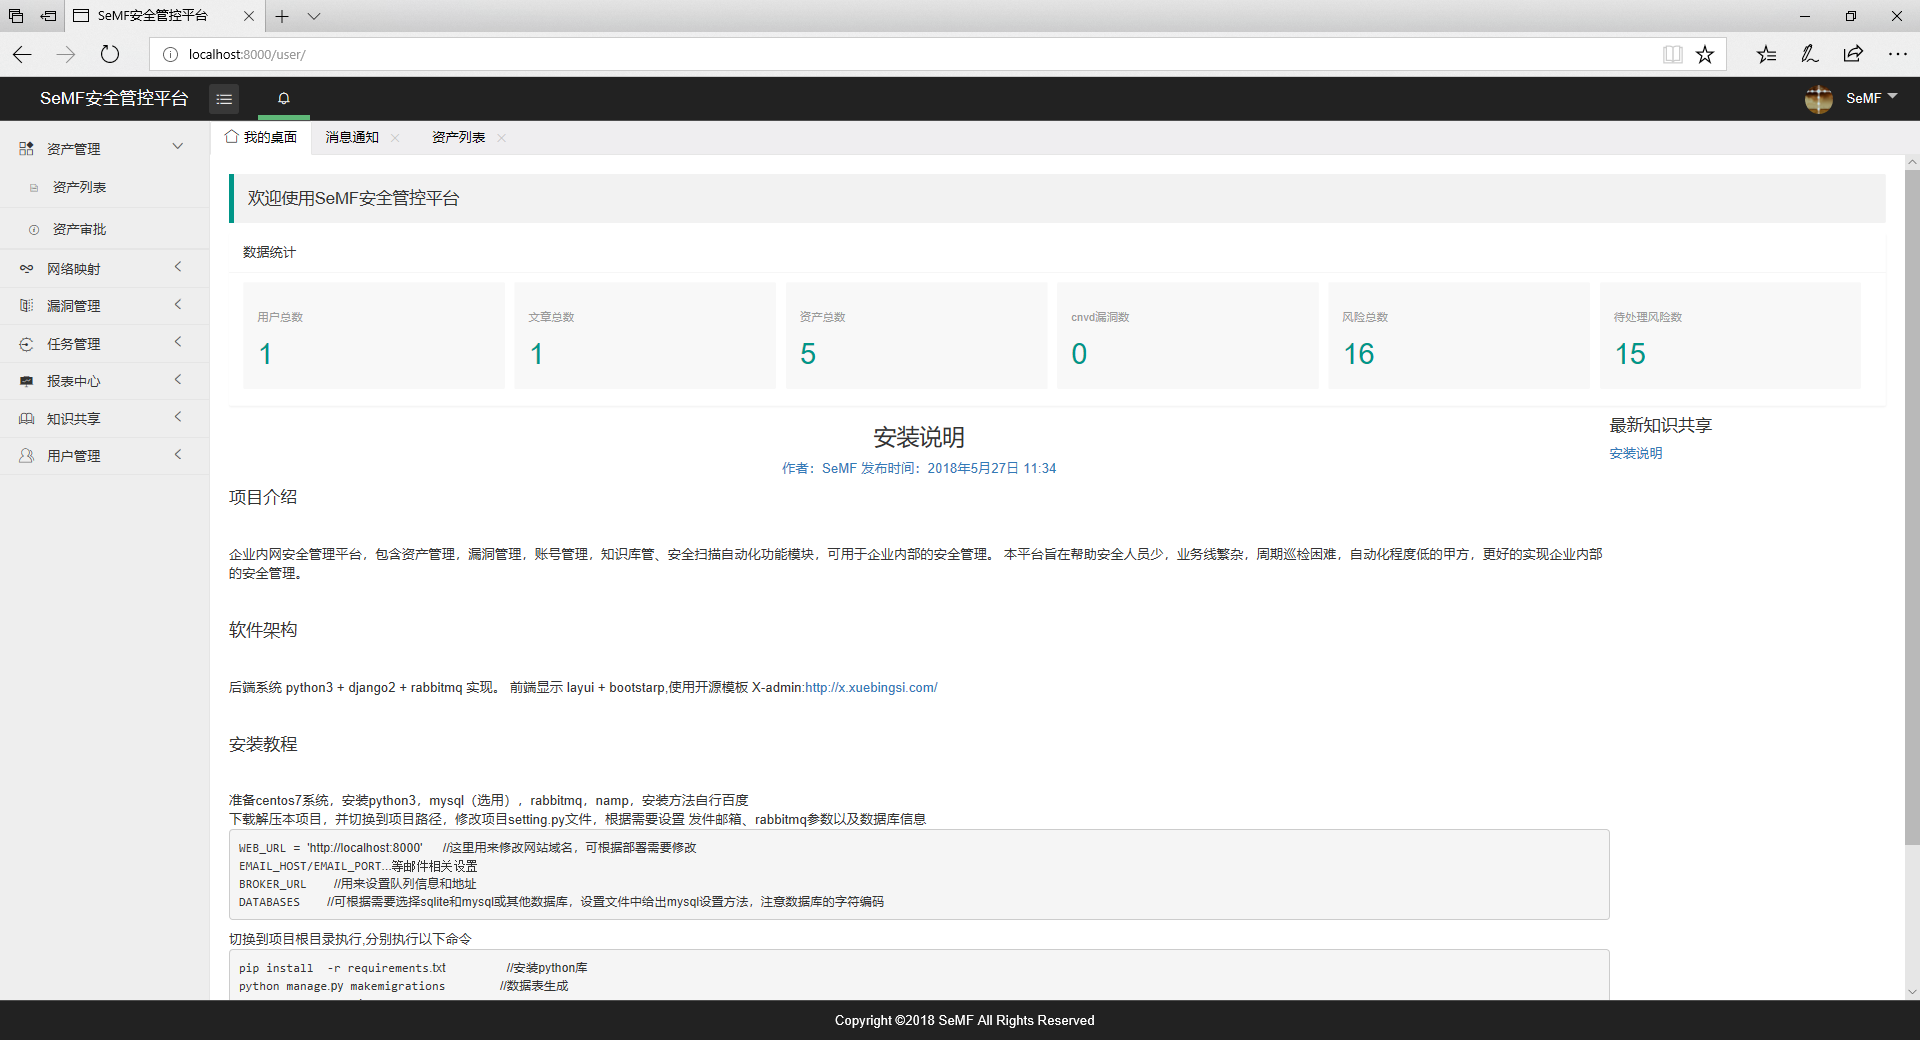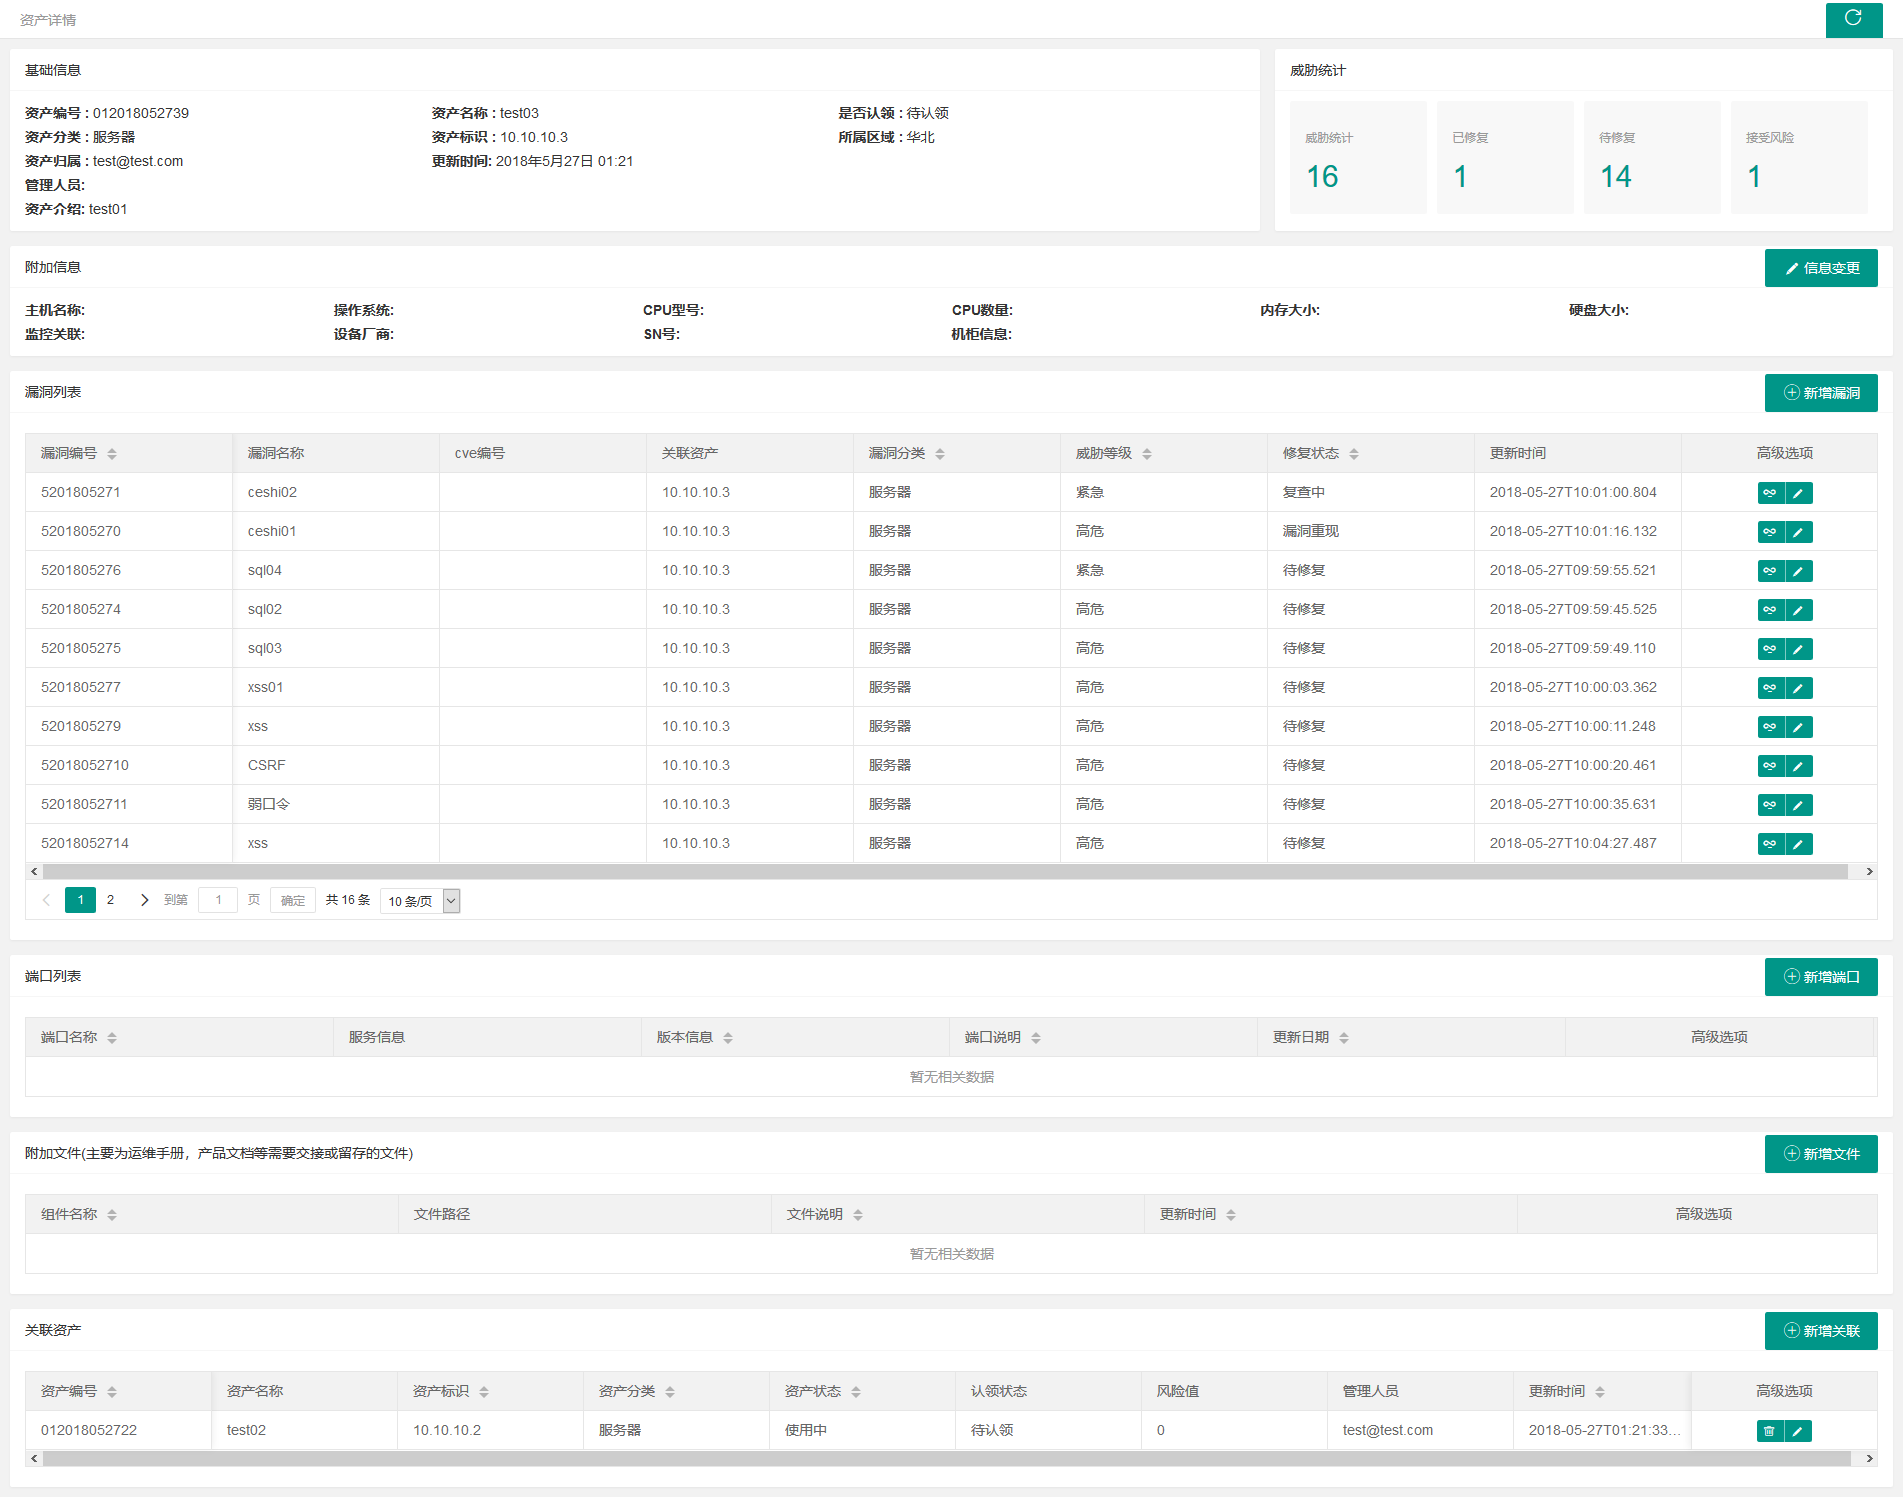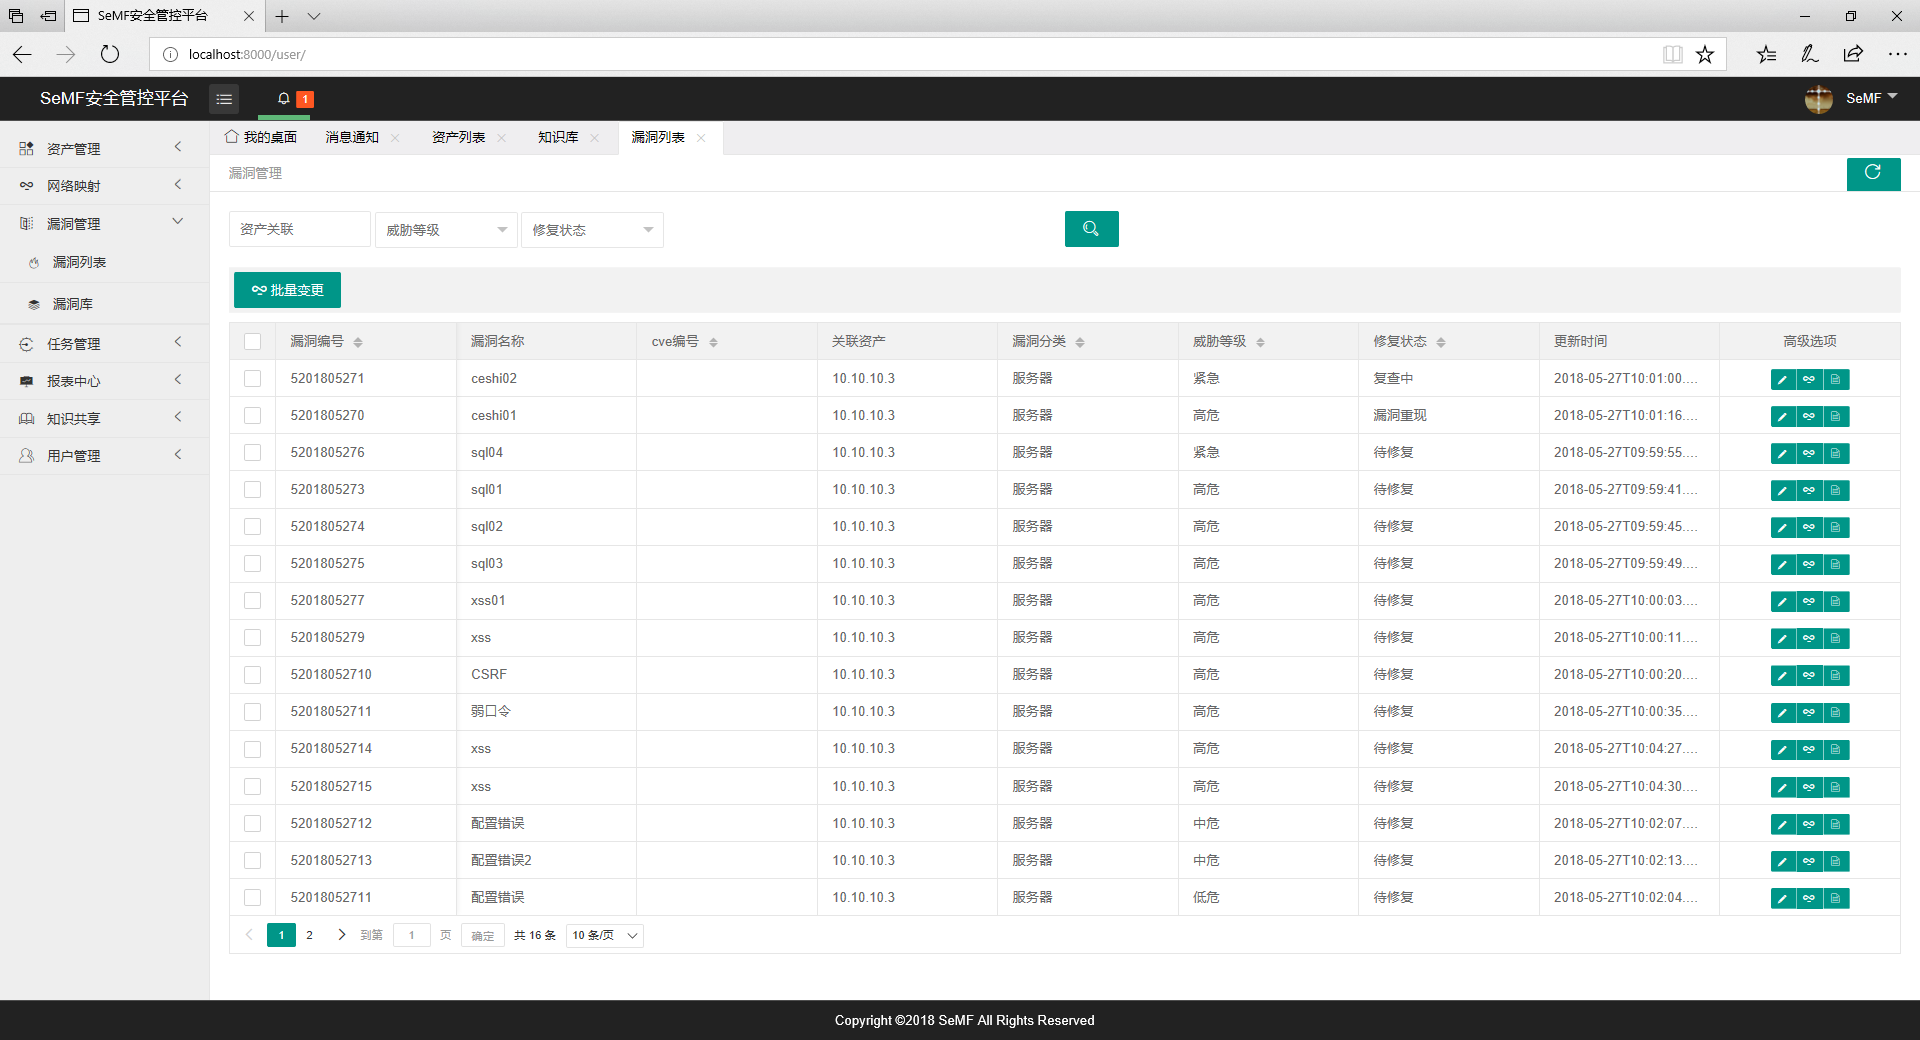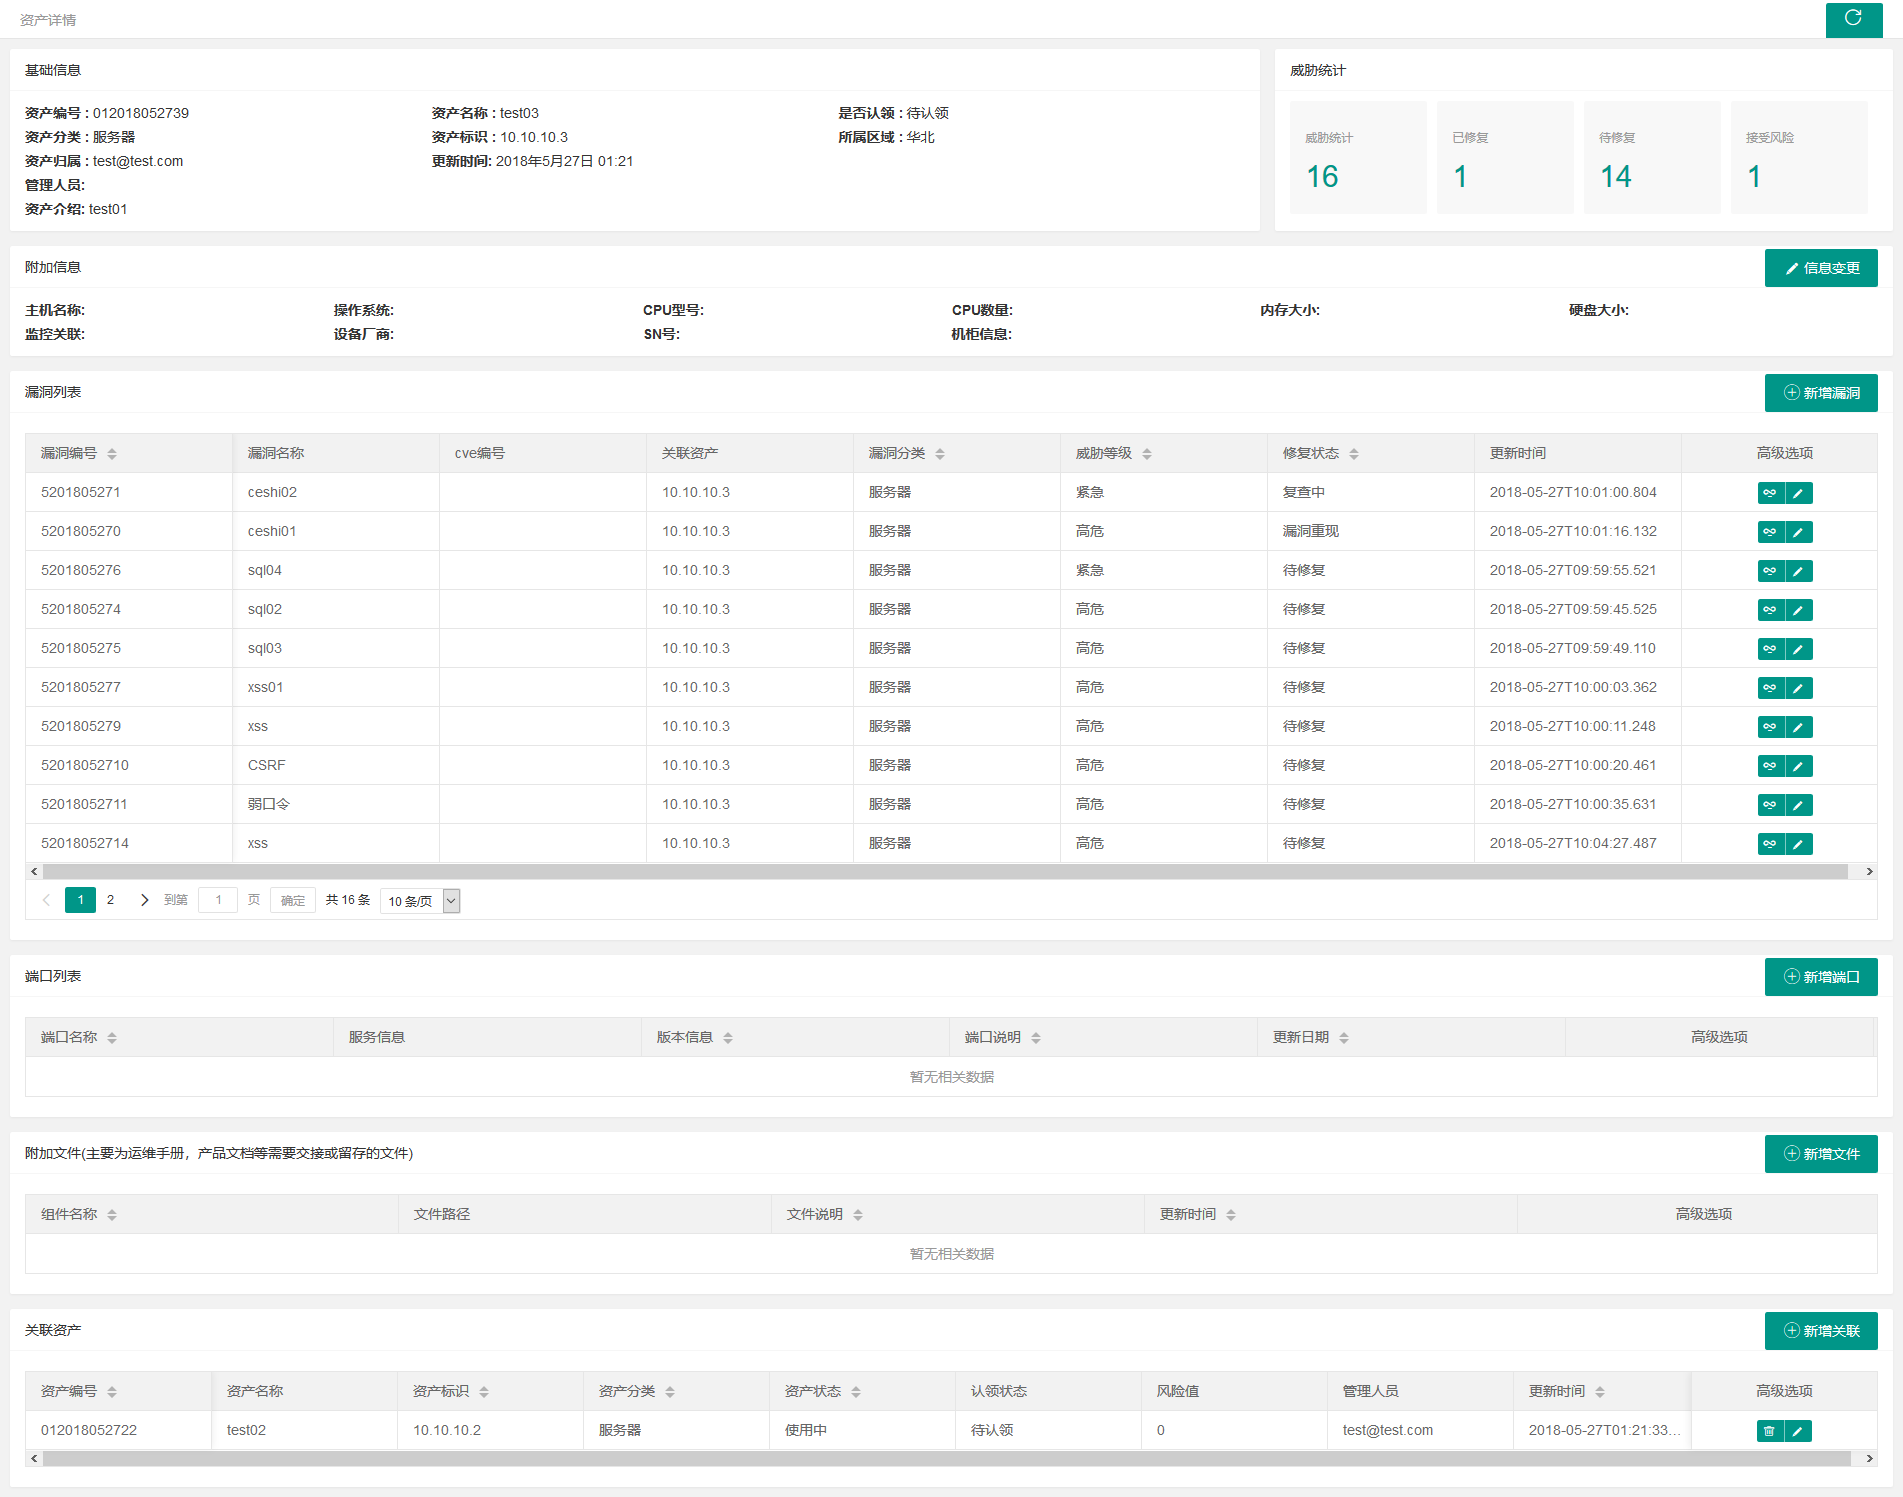
Security Manage Framwork는 기업 내부 네트워크를 위한 보안 관리 플랫폼으로, 자산 관리, 취약점 관리, 계정 관리, 지식 베이스 관리, 보안 스캐닝 자동화 기능 모듈을 포함하며 내부 보안 관리에 사용될 수 있습니다. 이 플랫폼은 보안 인력이 적고, 업무 라인이 복잡하며, 정기 점검이 어렵고 자동화 수준이 낮은 A사가 내부 보안 관리를 더 잘 수행할 수 있도록 설계되었습니다.


SEMF는 기업 내부 네트워크를 위한 보안 관리 플랜폼으로, 자산 관리, 취약점 관리, 계정 관리, 지식 베이스 관리 및 보안 스캐닝 자동화 기능을 포함합니다. 내부 보안 관리에 사용될 수 있습니다.
이 플랫폼은 보안 인력이 적고, 비즈니스 라인이 복잡하며, 정기 점검이 어렵고 자동화 수준이 낮은 갑(甲方) 측이 내부 보안 관리를 더 잘 수행할 수 있도록 돕기 위해 설계되었습니다. 이 소프트웨어는 내부 IT 자산 관리 전용이며, 공격적인 행위를 포함하지 않습니다. 사용자는 중화인민공화국 네트워크 보안법(http://www.npc.gov.cn/npc/xinwen/2016-11/07/content_2001605.htm)을 준수해야 하며, SEMF를 무단 테스트에 사용해서는 안 됩니다. 저자는 어떠한 연대 법적 책임도 지지 않습니다.
마음에 드신다면 Star를 눌러주세요. 기여할 의사가 없다면 Fork하지 마세요. Fork된 이후 버전은 최신 버전과 자동으로 동기화되지 않습니다. 최신 버전의 즐거움과 놀라움을 누리지 못할 수 있습니다.
이 프로젝트의 원본 주소: https://gitee.com/gy071089/SecurityManageFramwork
저자: 残源
백엔드: python3 + django2 + rabbitmq
프론트엔드: layui + bootstrap,
오픈소스 템플릿 X-admin 사용: http://x.xuebingsi.com/
사용자 유형 및 권한 정보를 사용자 정의할 수 있으며, 초기화 시 보안 인력, 운영 및 유지보수 인력, 네트워크 인력, 비즈니스 인력의 네 가지 유형을 생성할 수 있습니다.
기업 IT 자산 유형 및 자산 속성을 백엔드에서 사용자 정의하고 필요에 따라 확장할 수 있습니다.
내부 네트워크 자산 탐색 및 포트 스캐닝을 자동화할 수 있습니다.
완전한 취약점 추적 및 스캐너 취약점 필터링 기능
네트워크 매핑: 대규모 기업 내외부 네트워크 매핑 관리가 복잡한 경우를 위한 예약 기능
지식 베이스 관리: 보안 정보 공유를 위해 공지사항 및 과학 대중화 카테고리로 구분됩니다.
취약점 라이브러리 관리: 이 모듈은 cnvd 취약점 라이브러리와 연동됩니다.
플러그인 기반 취약점 스캐닝 기능을 직접 추가할 수 있습니다.
다중 프로토콜에 대한 약한 비밀번호 탐지
AWVS(Acunetix Web Vulnerability Scanner) 인터페이스 호출
Nessus(6/7) 인터페이스 호출