
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Vulnvault — 애플리케이션 보안 취약점에 대한 개발자 중심 지식 베이스로, 안전하지 않은 코드와 안전한 코드 예제, 예방 지침, 그리고 다양한 언어와 프레임워크에 걸친 OWASP/CWE 매핑을 제공합니다. | Kitploit
도구/GitHubGitHub/viralmaniar/vulnvault
Vulnerability AnalysisCode AnalysisWeb SecurityDevSecOpsSupply Chain SecurityLearning & EducationCurated ResourcesLearning Paths & Courses
GitHubviralmaniar/vulnvault

Vulnvault

애플리케이션 보안 취약점에 대한 개발자 중심 지식 베이스로, 안전하지 않은 코드와 안전한 코드 예제, 예방 지침, 그리고 다양한 언어와 프레임워크에 걸친 OWASP/CWE 매핑을 제공합니다.

저장소 보기
176개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

VulnVault 🔐

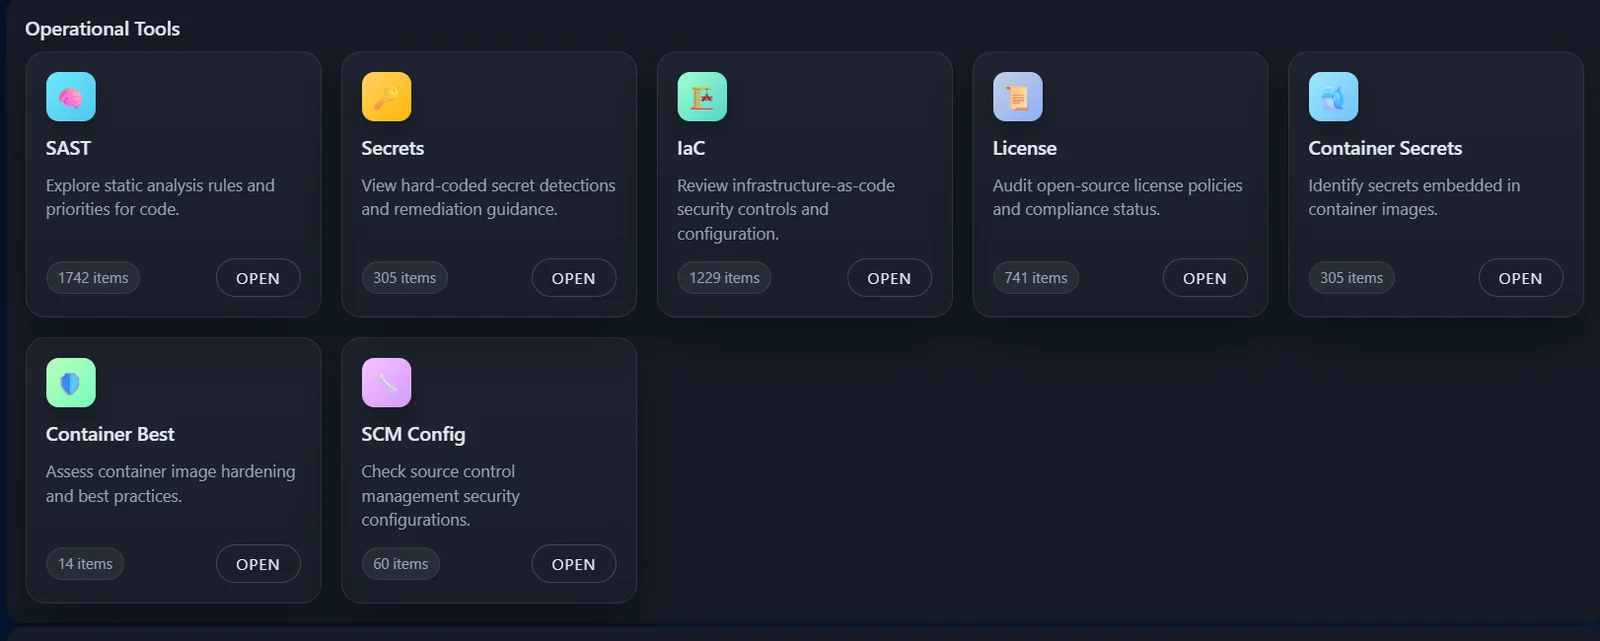
VulnVault는 일반적이고 치명적인 애플리케이션 보안 취약점에 대한 실용적이고 개발자 중심의 지식 베이스로, 코드부터 빌드, 인프라, 배포까지 전체 라이프사이클을 다룹니다.

명확한 설명, 현실적인 취약 코드 대 안전한 코드 예제, 그리고 여러 프로그래밍 언어와 프레임워크에 걸친 실행 가능한 지침을 제공하여 팀이 기본적으로 안전한 애플리케이션을 구축할 수 있도록 돕습니다.
image

🎯 목표: 안전한 코딩을 이해하기 쉽고, 접근 가능하며, 반복 가능하게 만들어 조직의 애플리케이션 보안 태세를 향상시킵니다.


VulnVault가 필요한 이유

대부분의 보안 지침은 다음 중 하나입니다:

  • 적용하기에는 너무 추상적이거나
  • 개발자의 공감을 얻기에는 너무 보안 중심적입니다

VulnVault는 다음과 같은 방식으로 그 간극을 메웁니다:

  • 취약한 코드가 실제로 어떻게 생겼는지 보여줍니다
  • 왜 취약한지 설명합니다
  • 올바르게 수정하는 방법을 시연합니다
  • 문제를 실제 영향과 통제에 매핑합니다

이 저장소는 다음 사용자를 위해 설계되었습니다:

  • 개발자
  • 테크 리드 및 아키텍트
  • AppSec 및 DevSecOps 팀
  • 엔지니어링 온보딩 프로그램

포함 내용

VulnVault는 도구나 표준이 아닌 취약점 카테고리별로 구성되어 있습니다.

각 취약점은 일반적으로 다음을 포함합니다:

  • ✅ 설명 및 위험
  • ✅ 취약점이 발생하는 방식
  • ✅ 취약한 코드 예제
  • ✅ 안전한 코드 예제
  • ✅ 언어 / 프레임워크별 특이사항
  • ✅ 예방 및 모범 사례
  • ✅ 관련 표준 (OWASP Top 10, CWE, ASVS)

취약점 범위 (예시)

  • 인젝션 (SQL, NoSQL, OS Command)
  • 크로스 사이트 스크립팅 (XSS)
  • 크로스 사이트 요청 위조 (CSRF)
  • 인증 및 세션 관리
  • 인가 및 접근 제어
  • 안전하지 않은 역직렬화
  • 보안 설정 오류
  • 민감 데이터 노출
  • 파일 업로드 및 경로 순회
  • 서버 측 요청 위조 (SSRF)
  • 의존성 및 공급망 위험
  • 시크릿 관리
  • 클라우드 및 컨테이너 설정 오류

지원 언어 및 프레임워크

예제는 인위적인 코드 조각이 아닌 현실적인 애플리케이션 패턴을 사용하여 작성되었습니다.

현재 범위는 다음과 같으며 (계속 확장 중):

  • Java
    • Spring / Spring Boot
  • JavaScript / TypeScript
    • Node.js
    • Express
  • Python
    • Flask
    • Django
  • C#
    • ASP.NET / ASP.NET Core
  • Go
  • 인프라 및 플랫폼
    • Docker
    • Kubernetes
    • CI/CD 파이프라인 (일반 패턴)

각 예제는 ❌ 취약한 구현과 ✅ 안전한 구현을 나란히 대비합니다.


예제

SQL 인젝션 (Java – Spring Boot)

❌ 취약한 코드

String query = "SELECT * FROM users WHERE username = '" + username + "'";

왜 중요한가: 신뢰할 수 없는 입력이 쿼리에 직접 연결되어 공격자가 SQL 로직을 조작할 수 있습니다.

✅ 안전한 코드

String query = "SELECT * FROM users WHERE username = ?";
PreparedStatement ps = connection.prepareStatement(query);
ps.setString(1, username);
ResultSet rs = ps.executeQuery();

VulnVault 사용 방법

📚 학습 및 참고 개발 중 안전한 코딩 핸드북으로 사용하세요.

🔍 코드 리뷰 PR 댓글에 관련 VulnVault 페이지를 직접 링크하세요.

🧪 보안 테스트 SAST, DAST 또는 침투 테스트에서 발견된 사항이 실제로 악용 가능한지 검증하세요.

🎓 교육 및 온보딩 예제를 사용하여 신입 사원과 주니어 개발자의 역량을 향상시키세요.

🛡 AppSec 프로그램 활성화 지침을 내부 표준, 위협 모델, 위험 허용 범위에 맞추세요.


기여 가이드라인

기여는 환영하며 권장합니다. 다음과 같은 방법으로 기여할 수 있습니다:

  • 새로운 취약점 추가
  • 언어/프레임워크 범위 확장
  • 취약/안전 예제 개선
  • 부정확한 내용이나 엣지 케이스 수정

기여를 위한 원칙:

  • 예제는 현실적이고 최소한으로 유지
  • 영리함보다 명확함을 우선
  • 개발자 독자를 가정
  • 가능한 한 도구별 종속 회피

보안 철학

VulnVault는 의도적으로 다음에 집중합니다:

  • 증상이 아닌 근본 원인
  • 통제가 아닌 개발자의 의사 결정
  • 사후 수정이 아닌 예방 패턴

이것은 취약점 스캐너가 아니라 보안 활성화 자산입니다.


면책 조항

이 저장소의 예제는 교육 목적으로만 제공됩니다. 취약한 예제를 프로덕션 시스템에 배포하지 마세요.


라이선스

이 프로젝트는 MIT 라이선스에 따라 라이선스가 부여됩니다. 자세한 내용은 LICENSE 파일을 참조하세요.


감사의 글

실제 보안 리뷰, 침투 테스트, 그리고 프로덕션 시스템을 구축하고 보호하면서 얻은 교훈에서 영감을 받았습니다.

🔐 설계 단계부터 안전한 소프트웨어를 구축하세요.

도구 다운로드