 viralmaniar/hivejack
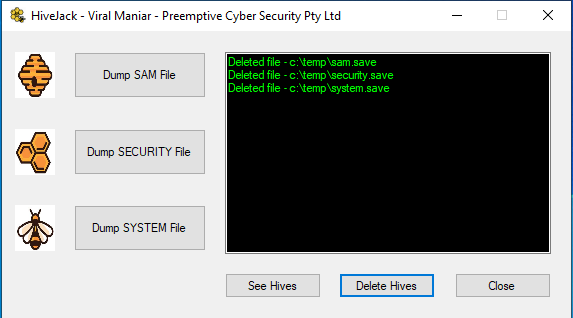
이 도구는 내부 침투 테스트 중 이미 손상된 호스트에서 Windows 자격 증명을 덤프하는 데 사용할 수 있습니다. SYSTEM, SECURITY 및 SAM 하이브를 덤프할 수 있으며, 공격자 시스템에 복사된 후 추적을 지우기 위해 이러한 파일을 삭제하는 옵션을 제공합니다.

이 도구는 내부 침투 테스트 중 이미 손상된 호스트에서 Windows 자격 증명을 덤프하는 데 사용할 수 있습니다. SYSTEM, SECURITY 및 SAM 레지스트리 하이브를 덤프할 수 있으며, 공격자 머신에 복사된 후에는 이러한 파일을 삭제하여 추적을 지울 수 있는 옵션을 제공합니다.
종종 이는 반복적인 프로세스입니다. 공격자가 손상된 호스트에서 시스템 수준 액세스 권한을 획득하면 하이브 값을 덤프하는 것이 다음 단계입니다. 내부 침투 테스트에서 시간은 매우 중요합니다. HiveJack을 사용하면 파일을 덤프하고 삭제하는 데 많은 시간을 절약할 수 있습니다. 작업을 수행하기 위해 명령어를 기억할 필요가 없습니다. ;)
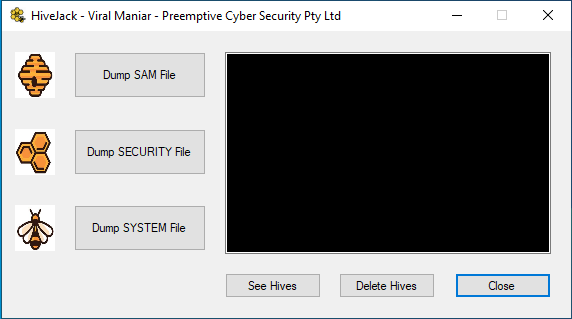
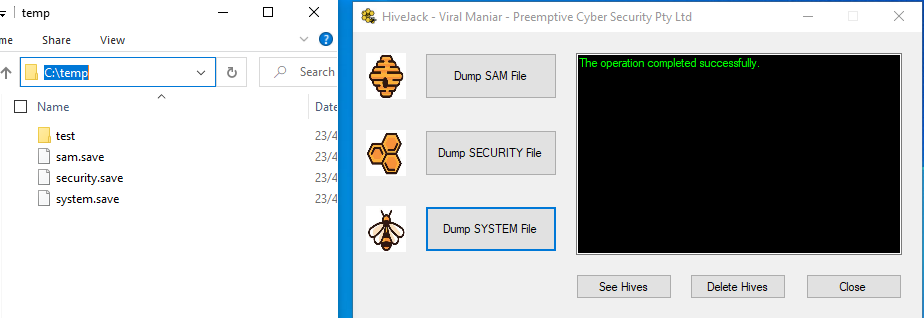
손상된 호스트의 c:\temp\ 폴더에 덤프된 파일:
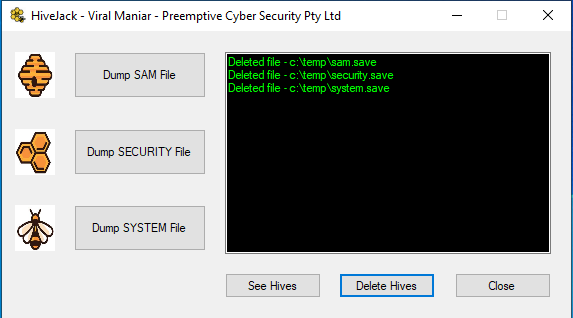
Delete Hives 버튼을 클릭하면 손상된 호스트에서 파일이 성공적으로 삭제됩니다:
이 도구에 대한 제안이나 아이디어가 있으시면 @ManiarViral로 트윗해 주세요.
하이브는 운영 체제가 시작되거나 사용자가 로그인할 때 지원 파일 집합이 메모리에 로드되는 레지스트리의 논리적 그룹(키, 하위 키, 값)입니다.
레지스트리 파일은 다음 두 가지 형식을 가집니다:
HKEY_CURRENT_USER, HKEY_LOCAL_MACHINE\SAM, HKEY_LOCAL_MACHINE\Security 및 HKEY_USERS.DEFAULT; 다른 모든 하이브는 최신 형식을 사용합니다.
내부 침투 테스트 중 공격자는 종종 한 호스트에서 다른 호스트로 측면 이동을 수행하려고 합니다. 한 호스트에서 다른 호스트로 이동하려면 공격자는 종종 계정 자격 증명이 필요합니다. HiveJack을 사용하면 공격자는 시스템 하이브를 통해 자격 증명을 수집할 수 있습니다.
HiveJack은 공격자가 손상된 호스트 중 하나에서 로컬 관리자 또는 시스템 권한을 성공적으로 획득한 후에 유용합니다. 네트워크 내에서 추가 액세스 권한을 얻기 위해 공격자는 레지스트리 하이브를 사용할 수 있습니다. 이러한 하이브를 덤프하면 공격자가 시스템 사용자의 비밀번호 해시를 캡처할 수 있습니다.
레지스트리 하이브를 덤프하고 공격자 박스로 가져온 후에는 https://github.com/SecureAuthCorp/impacket/blob/master/examples/secretsdump.py 에서 사용할 수 있는 secretsdump와 같은 도구를 사용할 수 있습니다.
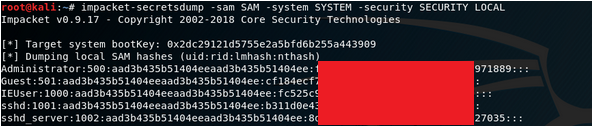
비밀번호 해시를 획득하면 네트워크 내에서 측면 이동을 수행하기 위해 패스더해시, 스프레이 또는 비밀번호 크래킹과 같은 다양한 공격으로의 문이 열립니다.
하이브 파일을 공격자 머신에 복사한 후에는 민감한 파일 유출을 방지하거나 추적을 지우기 위해 temp 폴더에서 파일을 삭제하는 것이 좋습니다.
EDR 솔루션의 탐지를 피하기 위해 C:\Windows\repair\ 위치를 확인하여 SAM 및 SYSTEM 파일을 얻는 것이 좋습니다. 그러나 이 디렉토리에는 원본 C:\Windows\System32\config\ 파일의 오래된 복사본이 포함되어 있으므로 현재 사용자 자격 증명을 반영하지 않을 수 있습니다. 하지만 비밀번호가 크래킹된 경우 Winter2020 또는 Summer2020과 같은 비밀번호 패턴을 아는 것이 유용할 수 있습니다.
방법 1:
릴리스 섹션(https://github.com/Viralmaniar/HiveJack/releases/download/v1.0/HiveJack.exe)에서 HiveJack.exe 파일을 사용하여 손상된 호스트에서 실행합니다. 하이브는 c:\temp\ 폴더에 저장됩니다.
방법 2:
Visual Studio를 사용하여 솔루션을 열고 코드를 확인하여 빌드합니다.
참고: 레지스트리 하이브를 덤프하기 전에 손상된 호스트의 'C:' 드라이브에 temp 폴더가 있는지 확인하십시오.
Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar
MIT License
Copyright (c) 2020 Viral Maniar
Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the "Software"), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, sublicense, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, subject to the following conditions:
The above copyright notice and this permission notice shall be included in all copies or substantial portions of the Software.
THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE.
Any suggestions or ideas for this tool are welcome - just tweet me on @ManiarViral @PreemptiveCyber
