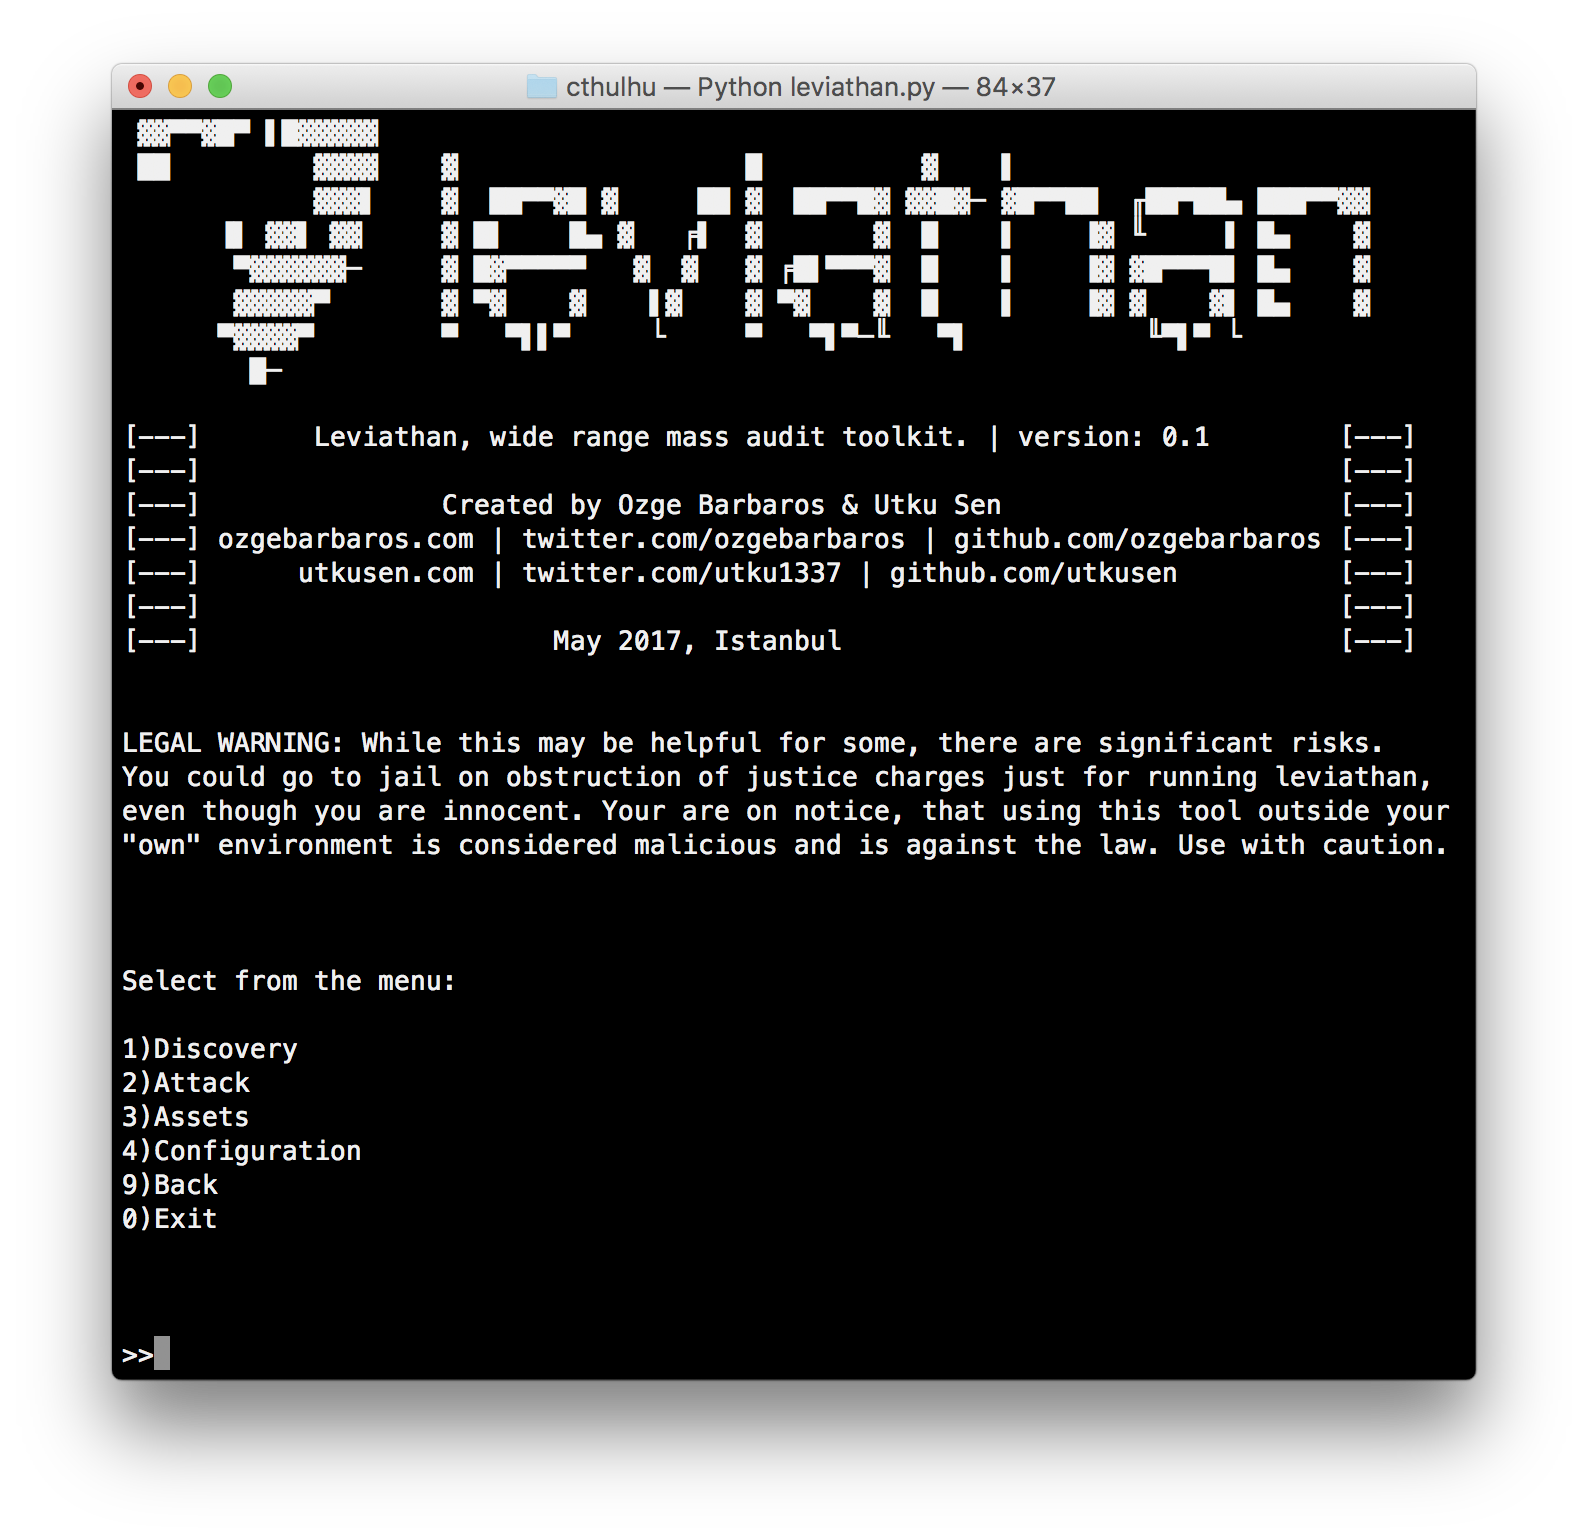

광범위한 대규모 감사 툴킷


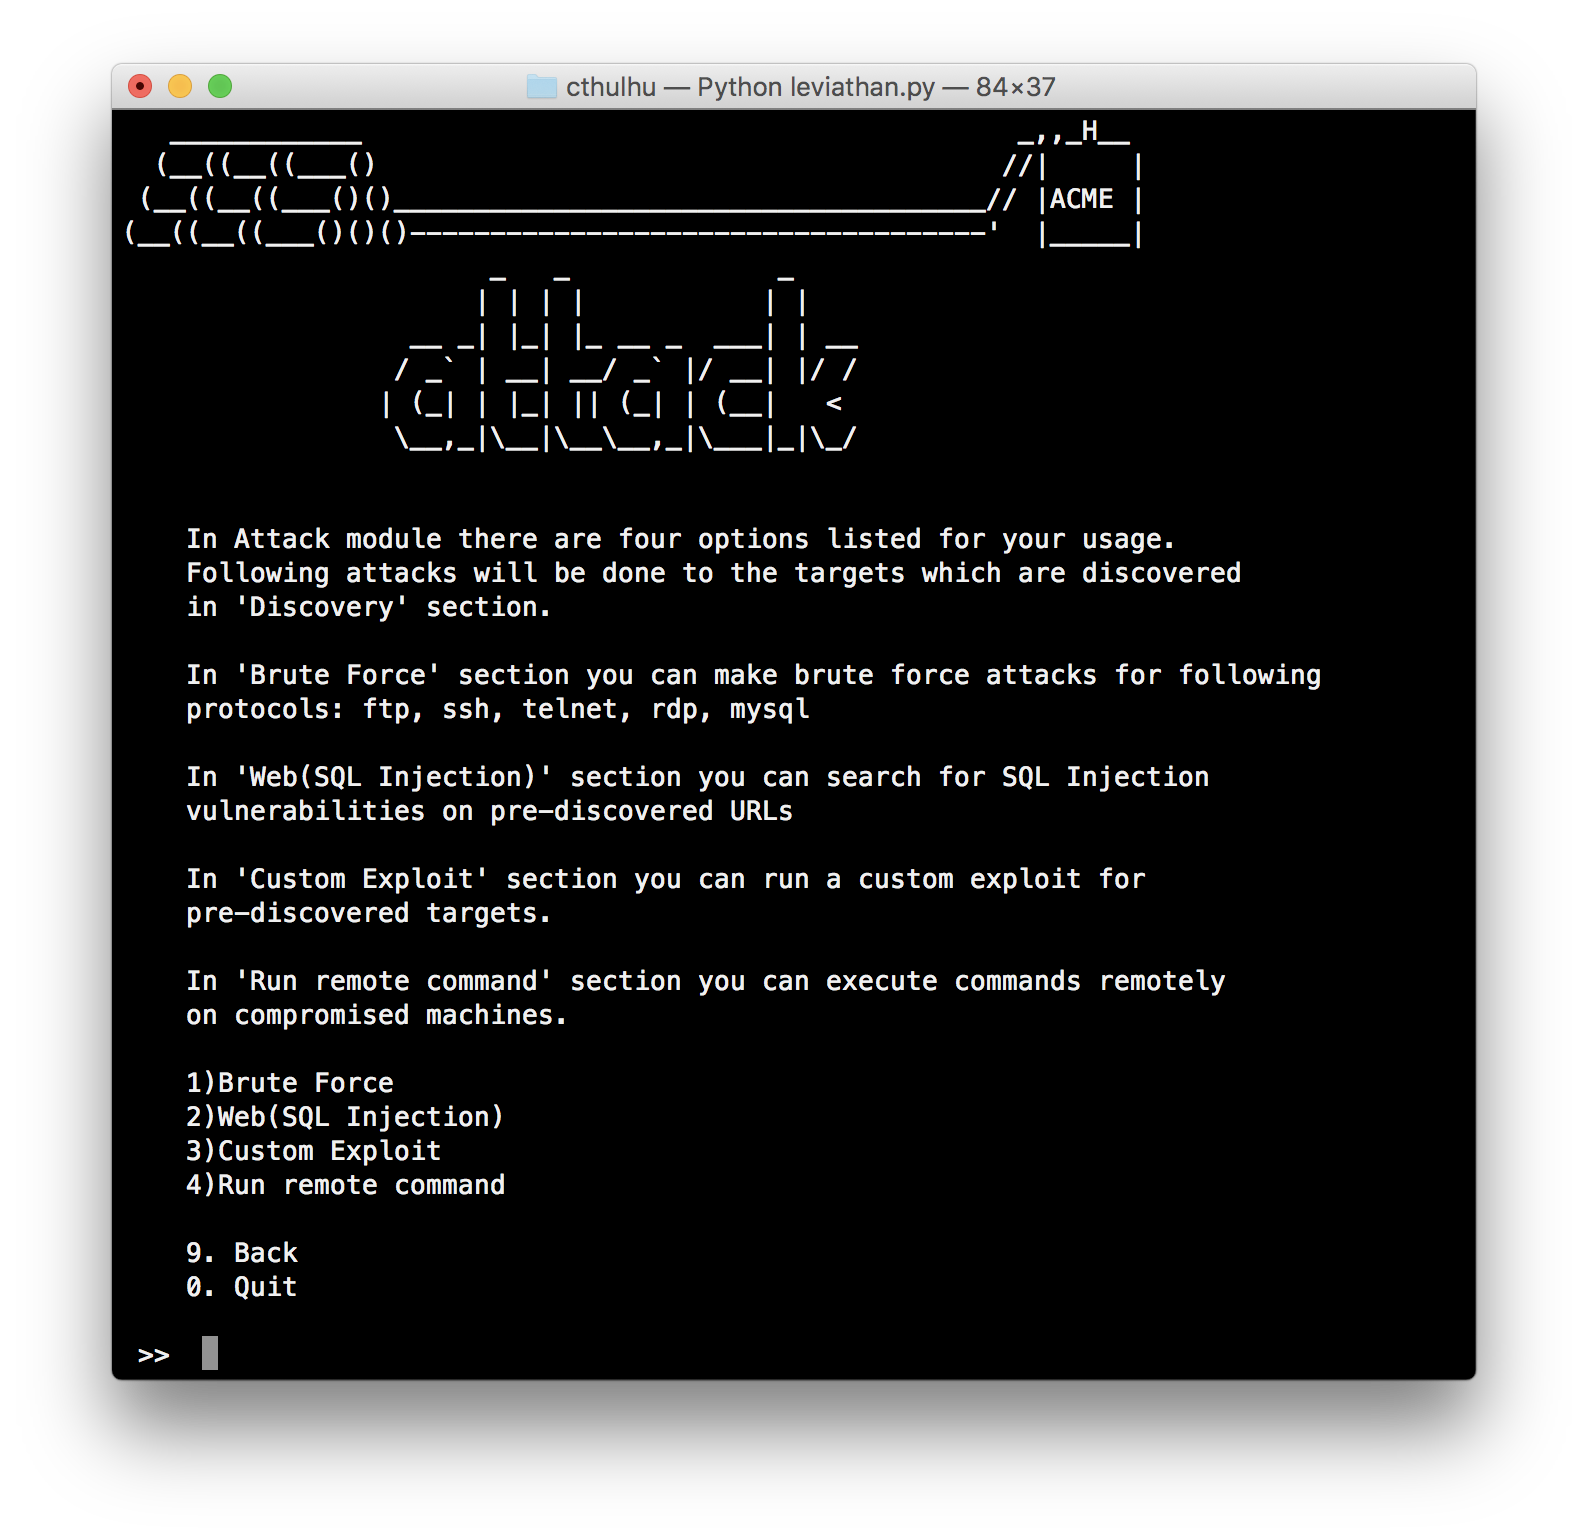
Leviathan은 광범위한 서비스 검색, 무차별 대입(Brute Force), SQL 인젝션 탐지 및 맞춤형 익스플로잇 실행 기능을 갖춘 대규모 감사 도구 키트입니다. masscan, ncrack, dsss와 같은 오픈 소스 도구로 구성되어 있으며, 이를 조합하여 사용할 수 있는 유연성을 제공합니다.
이 프로젝트의 주요 목표는 국가 전체 또는 넓은 IP 범위 내에서 가능한 많은 시스템을 감사하는 것입니다.
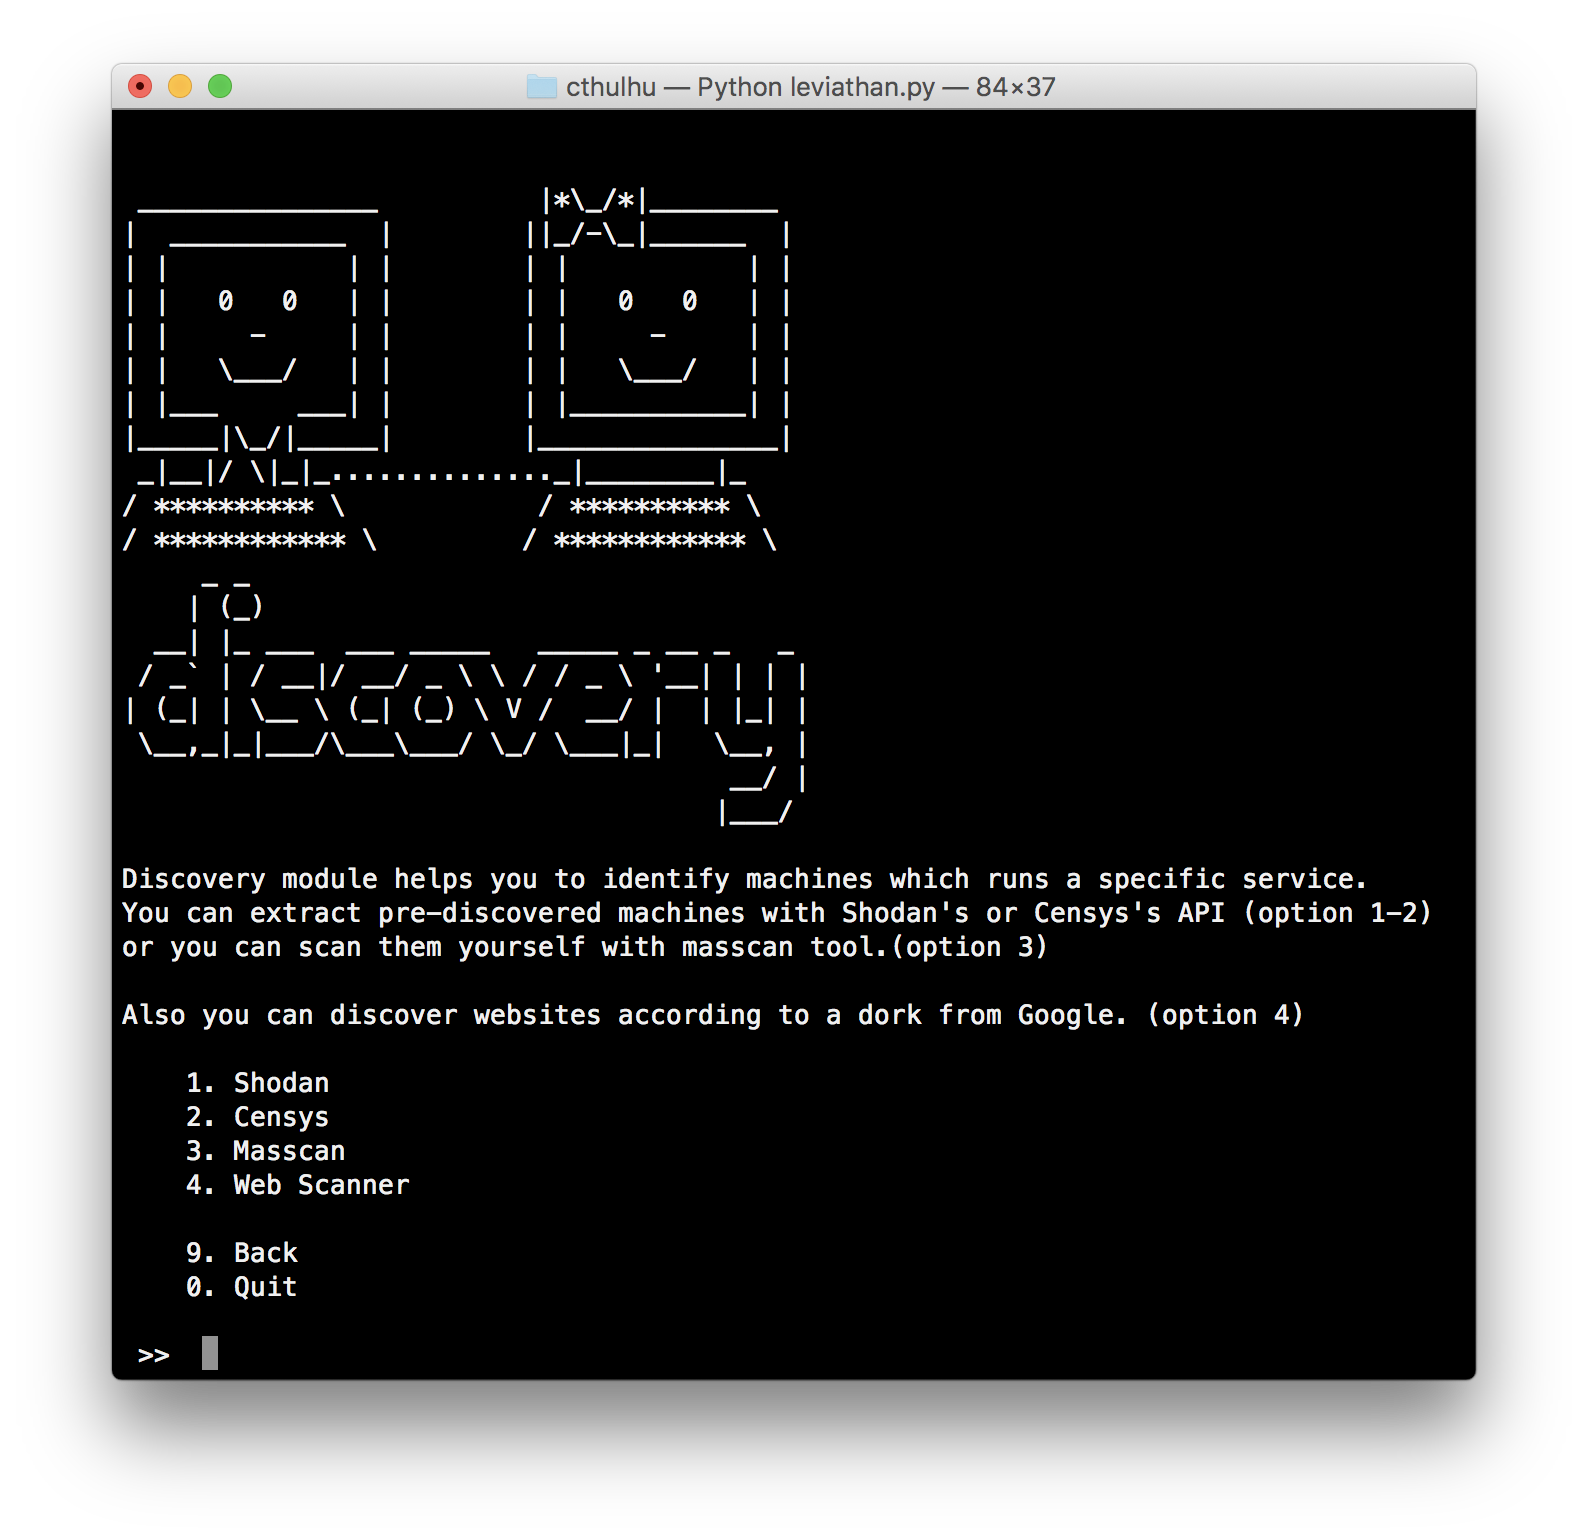
검색(Discovery): Shodan, Censys를 통해 특정 국가 또는 IP 범위 내에서 동작 중인 FTP, SSH, Telnet, RDP, MYSQL 서비스를 발견합니다. 통합된 "masscan" 도구를 사용하여 IP 범위에서 실행 중인 서비스를 수동으로 발견하는 것도 가능합니다.
짧은 데모: https://asciinema.org/a/617bsxl1y84bav9f5bcwllx7r
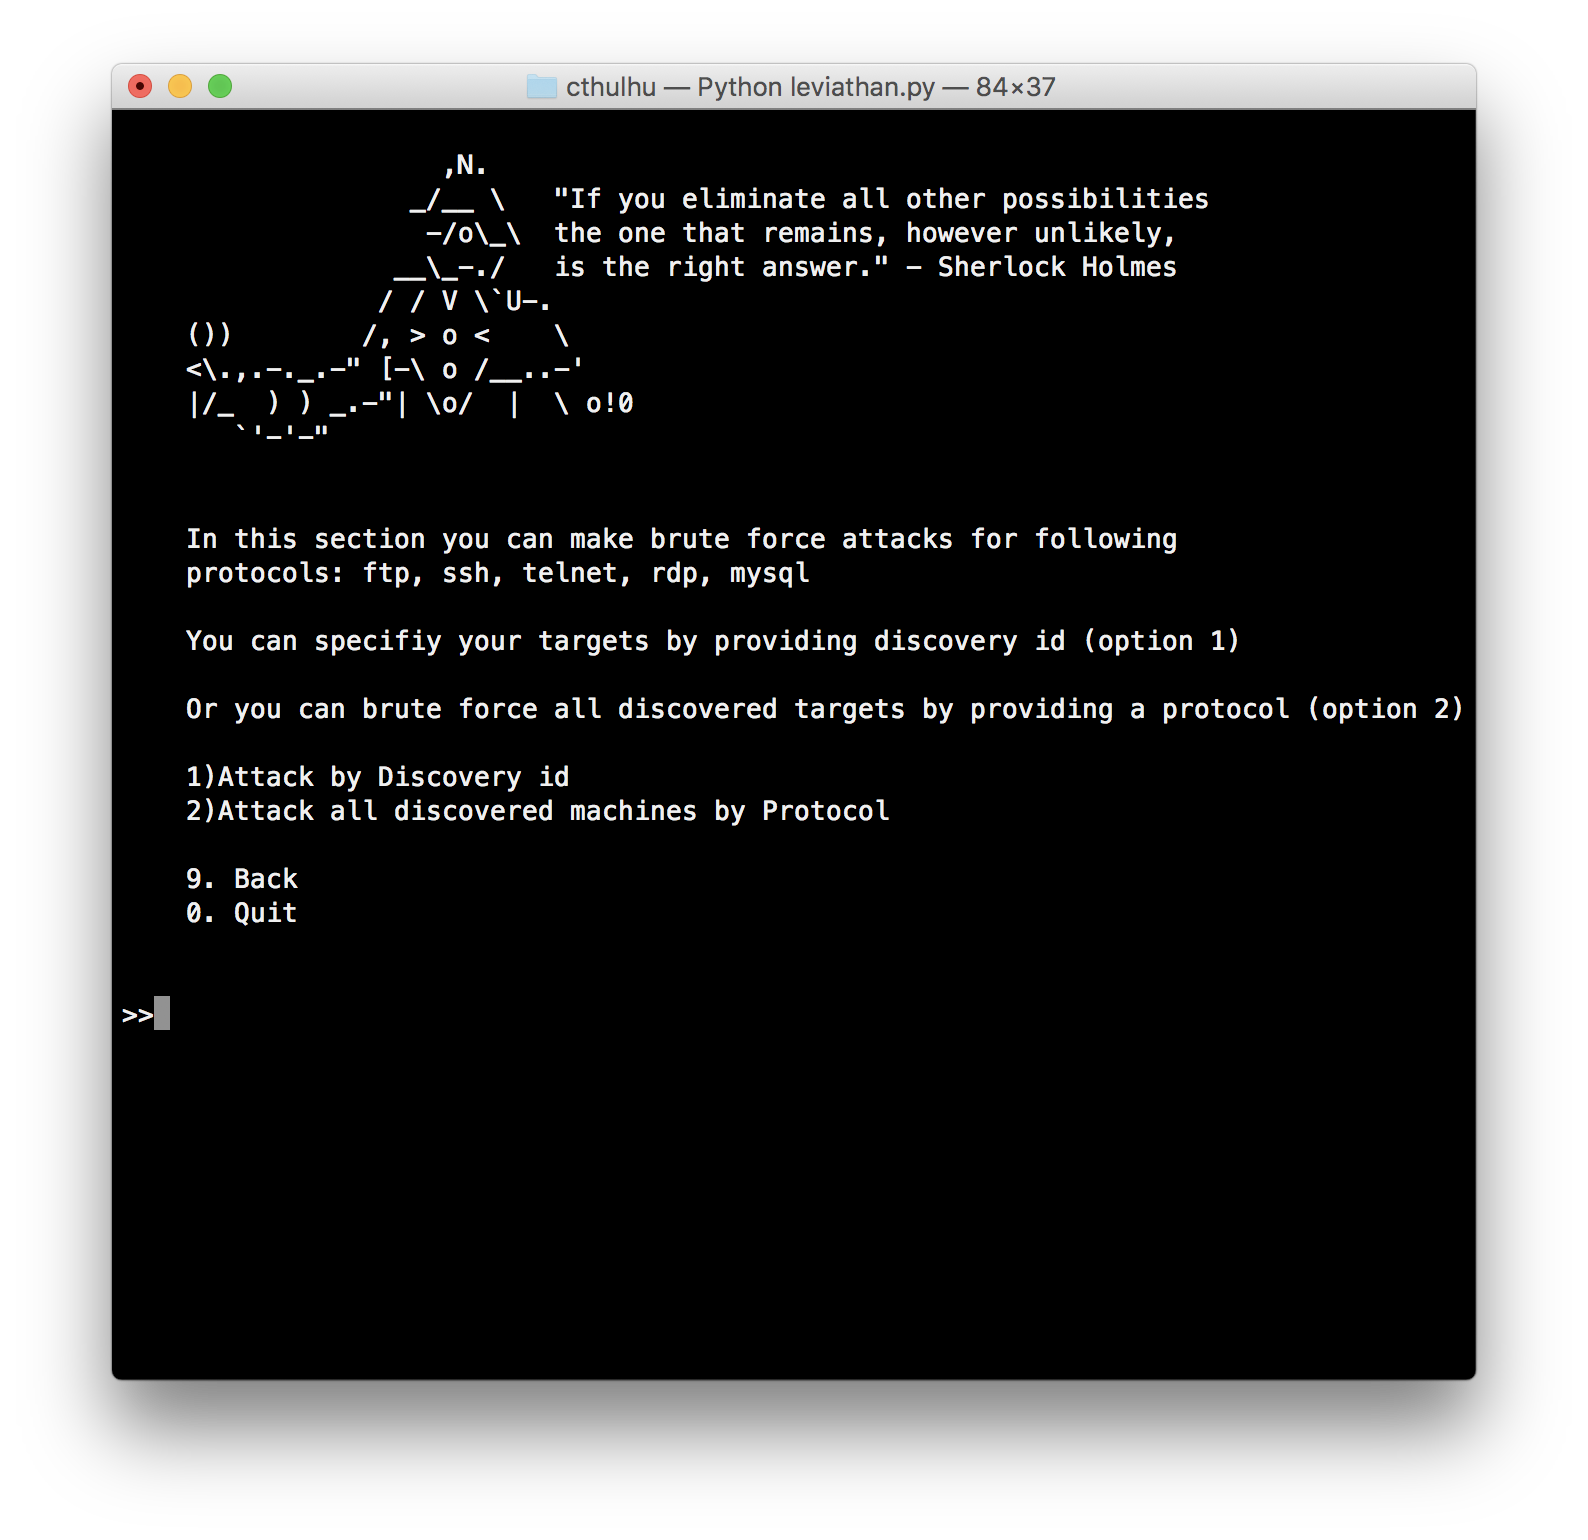
무차별 대입(Brute Force): 통합된 "ncrack" 도구로 발견된 서비스를 무차별 대입 공격할 수 있습니다. 여기에는 가장 일반적인 조합과 특정 서비스의 기본 비밀번호를 포함한 단어 목록이 포함되어 있습니다.
짧은 데모: https://asciinema.org/a/43y2j38zu7hbnuahrj233d5r0
원격 명령 실행(Remote Command Execution): 손상된 장치에서 원격으로 시스템 명령을 실행할 수 있습니다.
짧은 데모: https://asciinema.org/a/0xcrhd12f2lpkbktjldwtab16
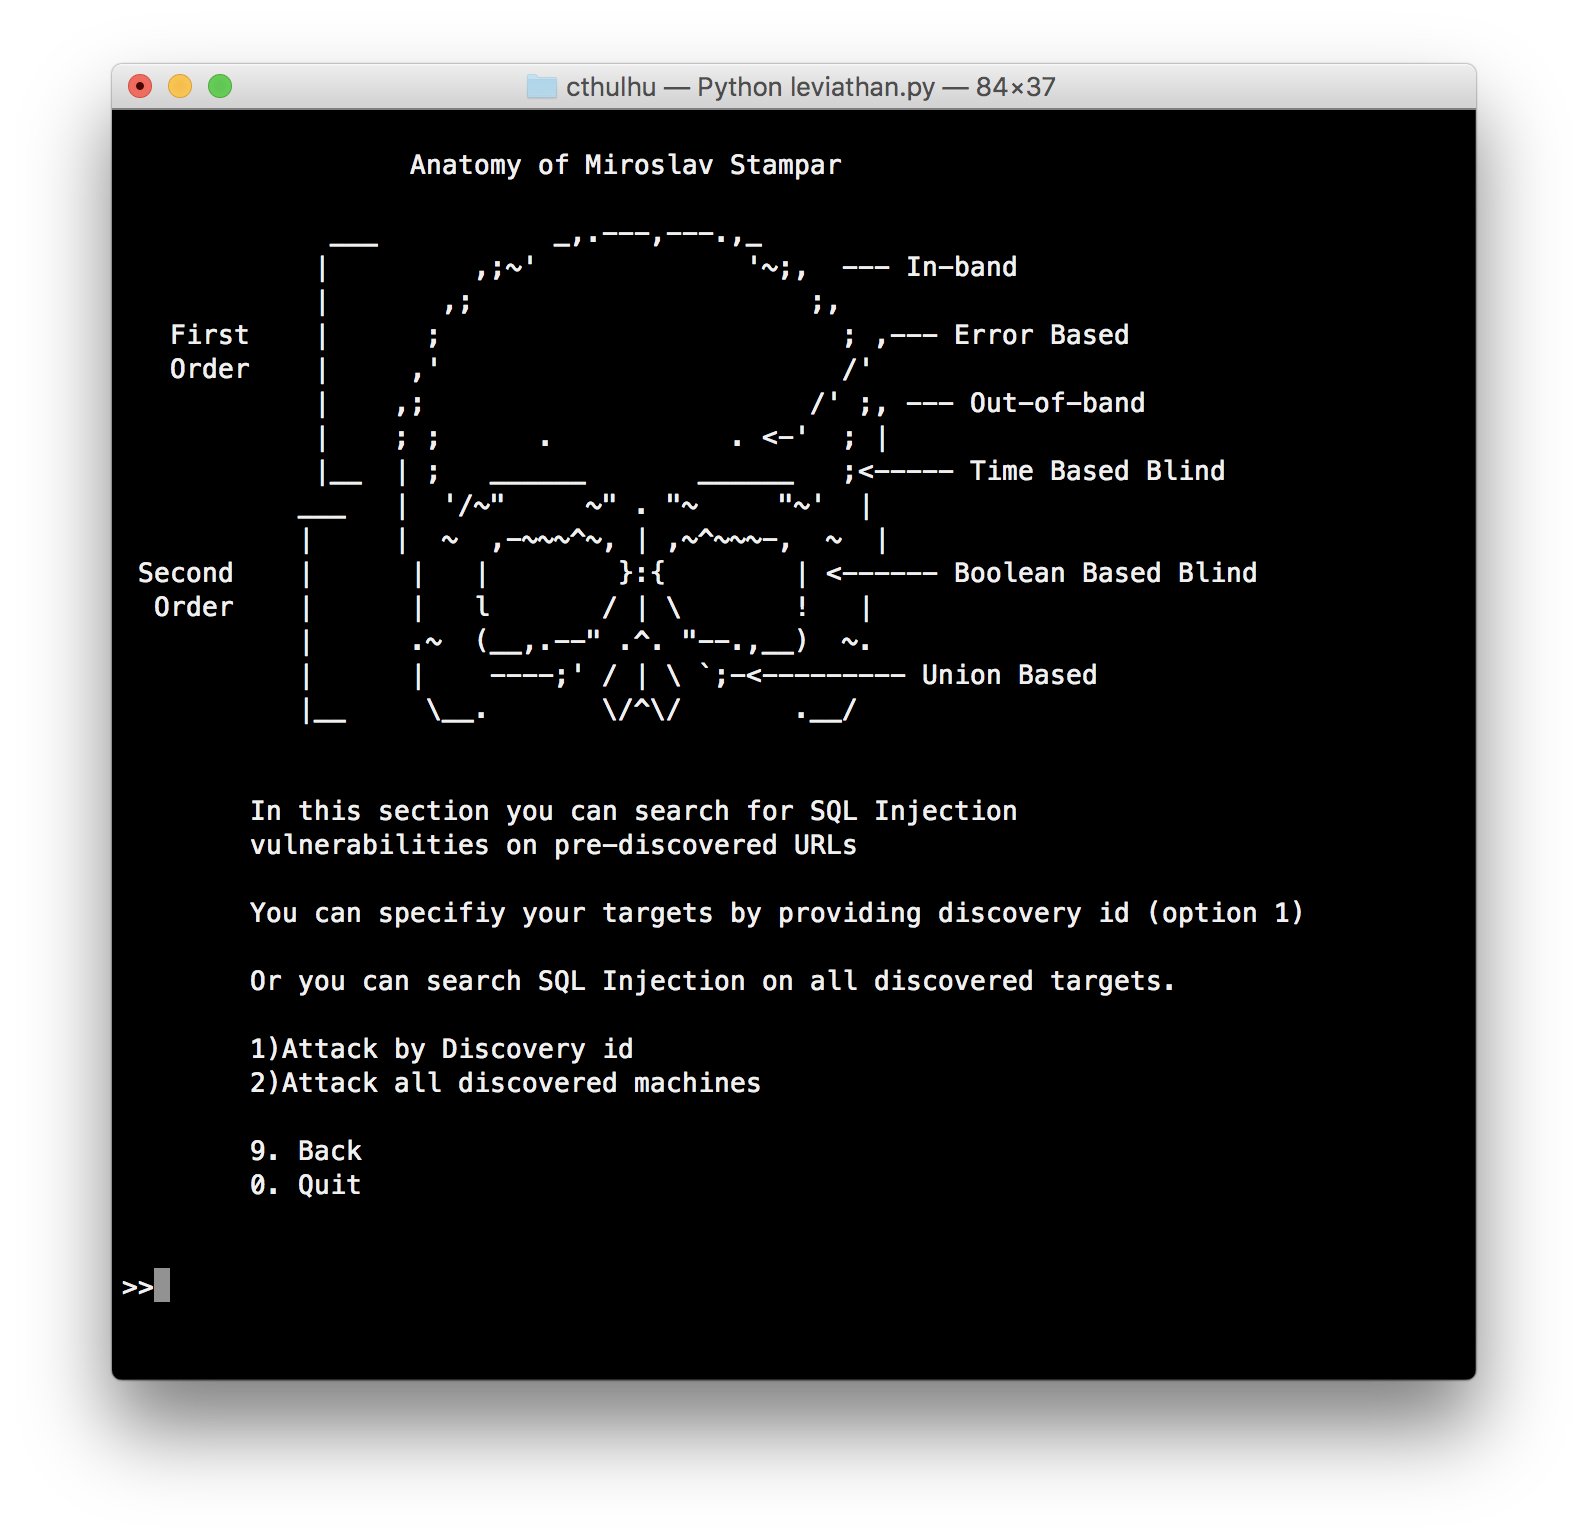
SQL 인젝션 스캐너(SQL Injection Scanner): 특정 국가 확장자를 가진 웹사이트나 사용자 지정 Google Dork를 사용하여 SQL 인젝션 취약점을 발견합니다.
짧은 데모: https://asciinema.org/a/2mwfmd9afsuyg5p0vzcq5e6si
특정 취약점 익스플로잇(Exploit Specific Vulnerabilities): Shodan, Censys 또는 masscan을 통해 취약한 대상을 발견하고, 자체 익스플로잇을 제공하거나 사전 포함된 익스플로잇을 사용하여 대규모로 익스플로잇합니다.
짧은 데모: https://asciinema.org/a/9uqsjvnru780h0ue6ok9j9ktb
Masscan: Robert David Graham이 만든 매우 빠른 TCP 포트 스캐너입니다. Leviathan은 masscan을 사용하여 거대한 IP 범위에서 서비스를 탐지합니다. https://github.com/robertdavidgraham/masscan
Ncrack: Ncrack은 고속 네트워크 인증 크래킹 도구입니다. Leviathan은 ncrack을 사용하여 FTP, SSH, RDP, Telnet, MYSQL 등과 같은 서비스를 무차별 대입합니다. https://github.com/nmap/ncrack
DSSS (Damn Small SQLi Scanner): DSSS는 Miroslav Stampar가 만든 완벽하게 기능하는 최소한의 SQL 인젝션 취약점 스캐너입니다. Leviathan은 DSSS를 사용하여 특정 URL에서 SQL 인젝션 취약점을 식별합니다. https://github.com/stamparm/DSSS
자세한 설치는 wiki 페이지를 방문해 주세요.
Git 저장소를 클론하여 Leviathan을 다운로드합니다:
git clone https://github.com/leviathan-framework/leviathan.git
폴더 안으로 이동합니다
cd leviathan
Python 라이브러리를 설치합니다:
pip install -r requirements.txt
완료되었습니다!
Git 저장소를 클론하여 Leviathan을 다운로드합니다:
git clone https://github.com/leviathan-framework/leviathan.git
폴더 안으로 이동합니다
cd leviathan
설치 스크립트를 실행합니다. 필요한 도구(ncrack, masscan)와 Python 라이브러리를 설정합니다.
bash scripts/debian_install.sh
완료되었습니다!
시스템에 Homebrew가 설치되어 있지 않다면, 먼저 설치하세요:
/usr/bin/ruby -e "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/master/install)"
Git 저장소를 클론하여 Leviathan을 다운로드합니다:
git clone https://github.com/leviathan-framework/leviathan.git
폴더 안으로 이동합니다
cd leviathan
설치 스크립트를 실행합니다. 필요한 도구(ncrack, masscan)와 Python 라이브러리를 설정합니다.
bash scripts/macos_install.sh
완료되었습니다!
이 프로그램을 실행하려면 Python 버전 2.7.x가 필요합니다.
지원 플랫폼: Linux (Kali Linux, Debian, Ubuntu), macOS
다음 명령어로 프로그램을 실행하세요:
python leviathan.py
메뉴 안에서 기본 사용법 정보를 확인할 수 있습니다. 자세한 사용 설명서는 wiki 페이지를 방문해 주세요.
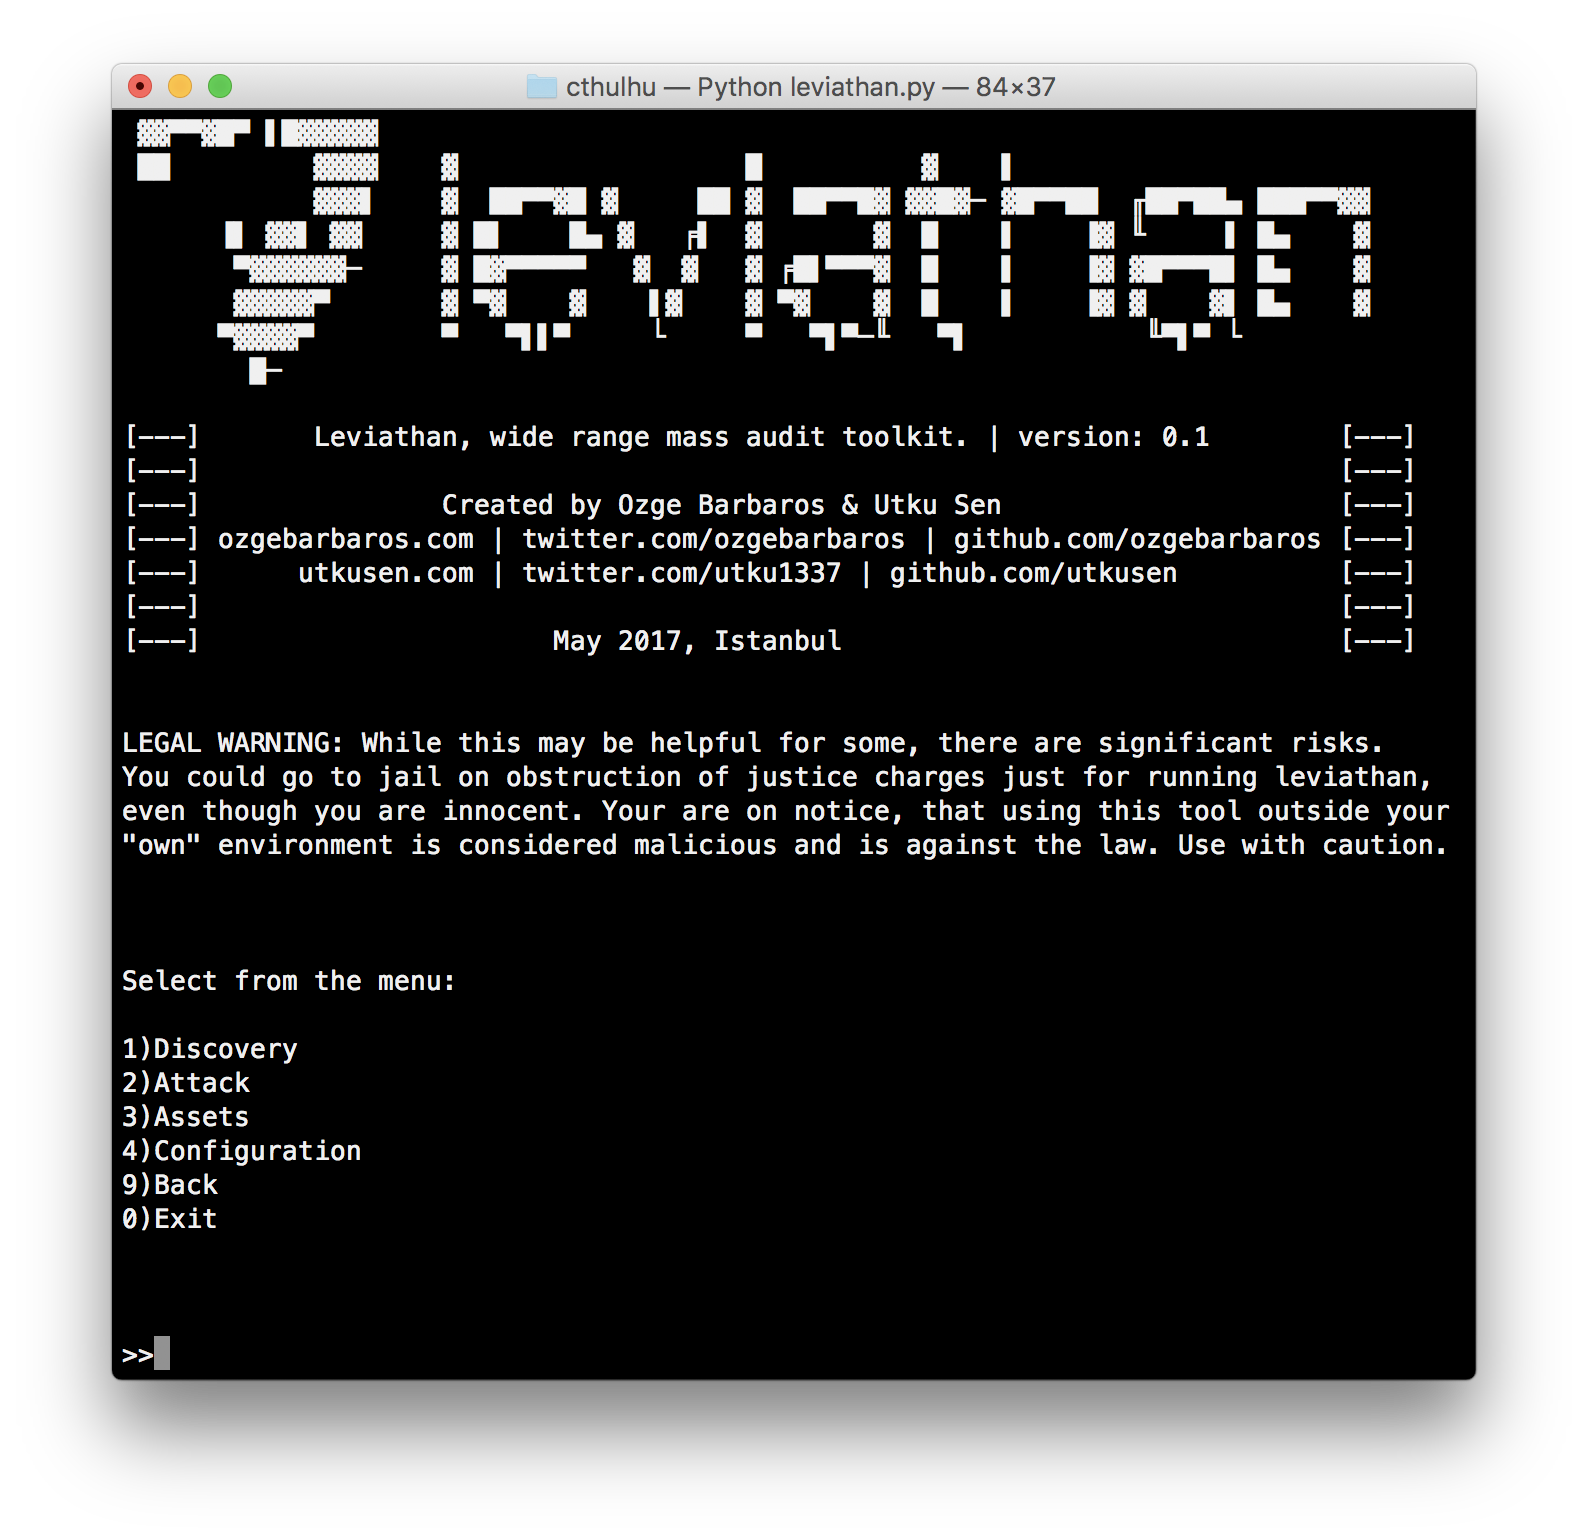

이 프로젝트는 Utku Sen과 Ozge Barbaros가 작성했습니다.
이것이 일부에게는 도움이 될 수 있지만, 상당한 위험이 있습니다. 당신이 무고하더라도, leviathan을 실행하는 것만으로 사법 방해 혐의로 감옥에 갈 수 있습니다. 당신은 통보를 받았습니다. 이 도구를 "자신의" 환경 밖에서 사용하는 것은 악의적인 것으로 간주되며 불법입니다. 주의해서 사용하세요.

