tylous/limelighter
가짜 코드 서명 인증서를 생성하거나 실제 인증서에 서명하는 도구

위조 코드 서명 인증서를 생성하고 바이너리 및 DLL 파일에 서명하여 EDR 제품을 우회하고 MSS 및 소켓 검사를 회피하는 데 도움을 주는 도구입니다. LimeLighter는 유효한 코드 서명 인증서를 사용하여 파일에 서명할 수도 있습니다. LimeLighter는 acme.com과 같은 완전한 정규화된 도메인 이름을 사용할 수 있습니다.
LimeLighter는 golang으로 개발되었습니다.
다음이 OS에 설치되어 있는지 확인하세요:
openssl
osslsigncode
첫 번째 단계는 항상 저장소를 복제하는 것입니다. LimeLighter를 컴파일하기 전에 종속성을 설치해야 합니다. 종속성을 설치하려면 다음 명령을 실행하세요:
go get github.com/fatih/color
그런 다음 빌드합니다:
go build Limelighter.go
./LimeLighter -h

        .____    .__               .____    .__       .__     __
        |    |   |__| _____   ____ |    |   |__| ____ |  |___/  |_  ___________
        |    |   |  |/     \_/ __ \|    |   |  |/ ___\|  |  \   __\/ __ \_  __ \
        |    |___|  |  Y Y  \  ___/|    |___|  / /_/  >   Y  \  | \  ___/|  | \/
        |_______ \__|__|_|  /\___  >_______ \__\___  /|___|  /__|  \___  >__|
                \/        \/     \/        \/ /_____/      \/          \/
                                                        @Tyl0us


[*] A Tool for Code Signing... Real and fake
Usage of ./LimeLighter:
  -Domain string
        Domain you want to create a fake code sign for
  -I string
        Unsiged file name to be signed
  -O string
        Signed file name
  -Password string
        Password for real  certificate
  -Real string
        Path to a valid .pfx certificate file
  -Verify string
        Verifies a file's code sign certificate
  -debug
        Print debug statements
파일에 서명하려면 Domain 명령 옵션을 사용하여 가짜 코드 서명 인증서를 생성할 수 있습니다.
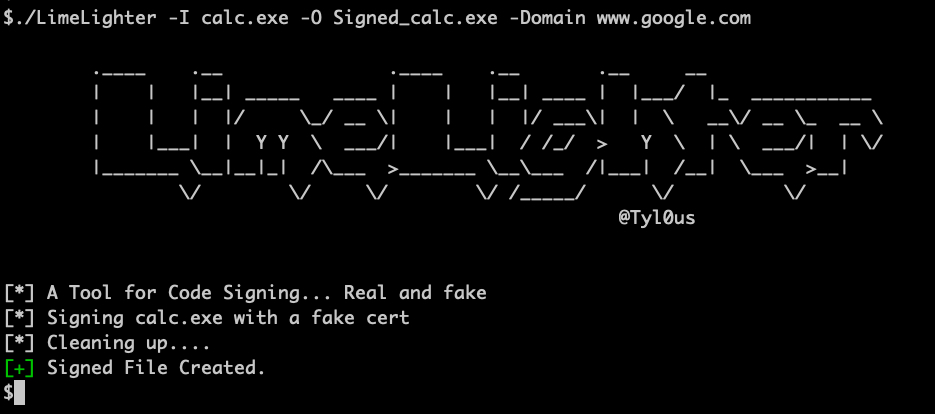
유효한 코드 서명 인증서로 파일에 서명하려면 Real 및 Password 명령 옵션을 사용하세요.
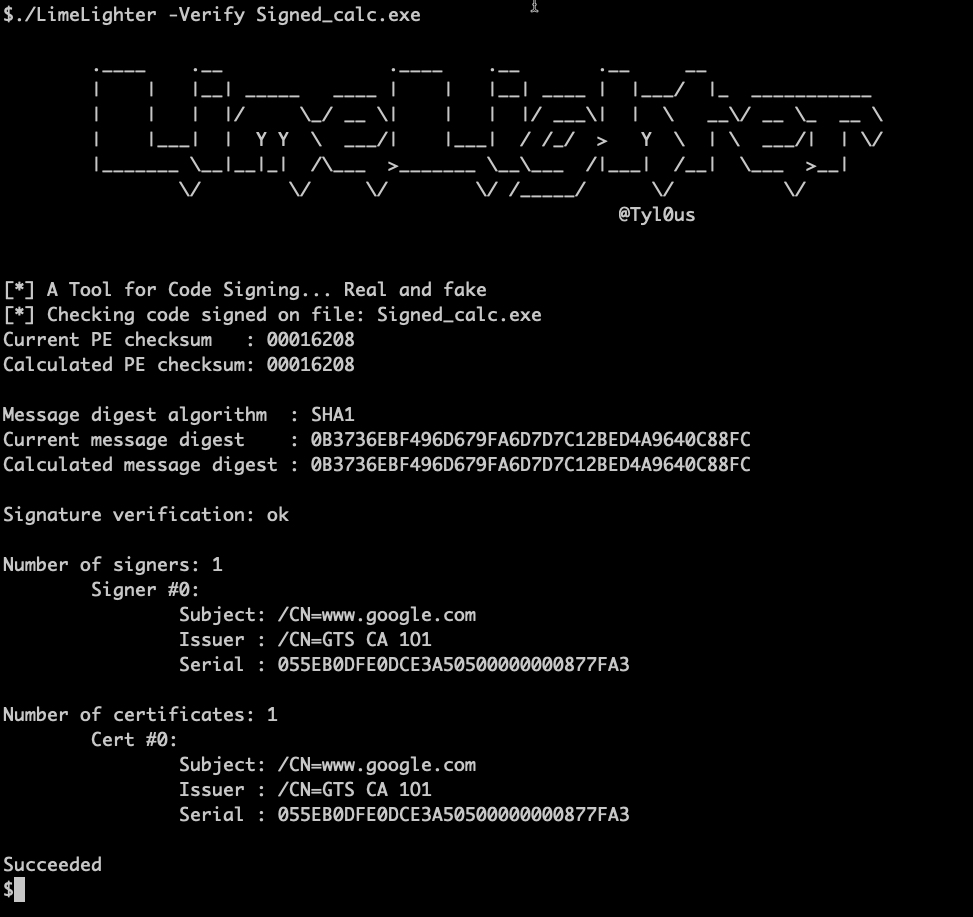
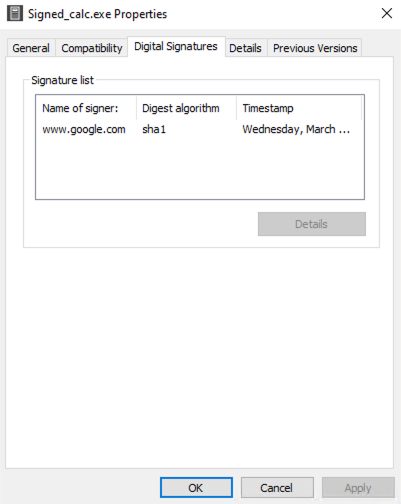
서명된 파일을 확인하려면 verify 명령을 사용하세요.