
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/tsl0922/ttyd
General Purpose UtilitiesRemote Access Tool
GitHubtsl0922/ttyd

ttyd

웹을 통해 터미널 공유하기

저장소 보기웹사이트
12.2k1.2k713개월 전Kitploit 검토 완료
공유

backend frontend GitHub Releases Docker Pulls Packaging status GitHub

ttyd - 터미널을 웹에서 공유하세요

ttyd는 터미널을 웹을 통해 공유하기 위한 간단한 커맨드라인 도구입니다.
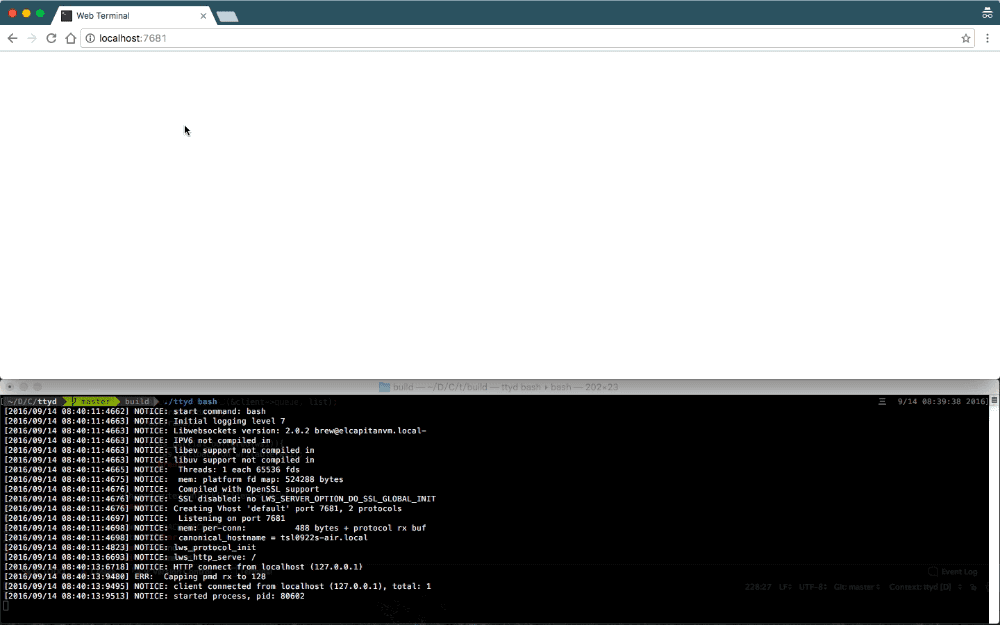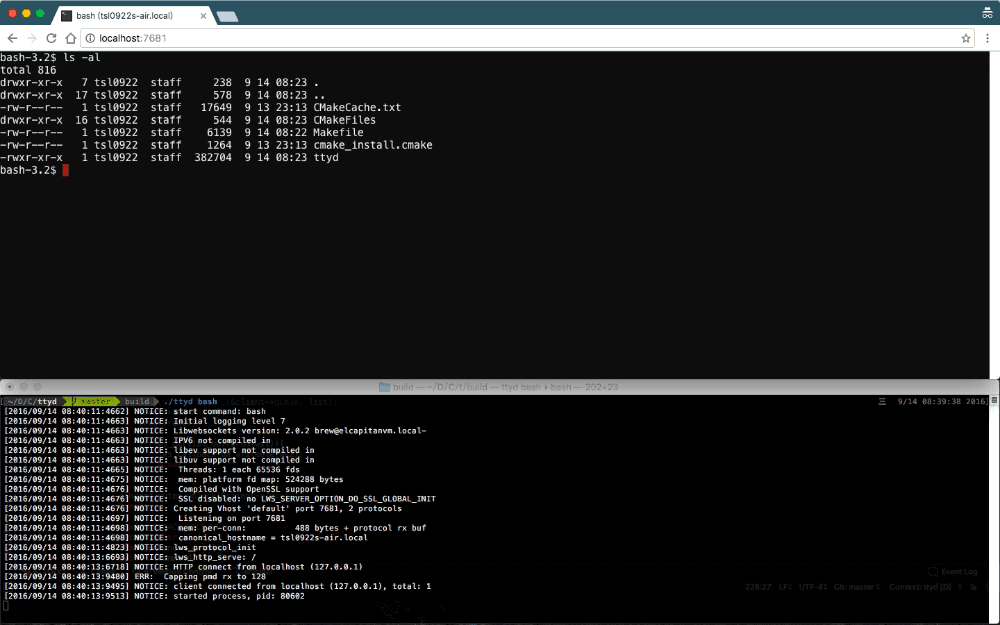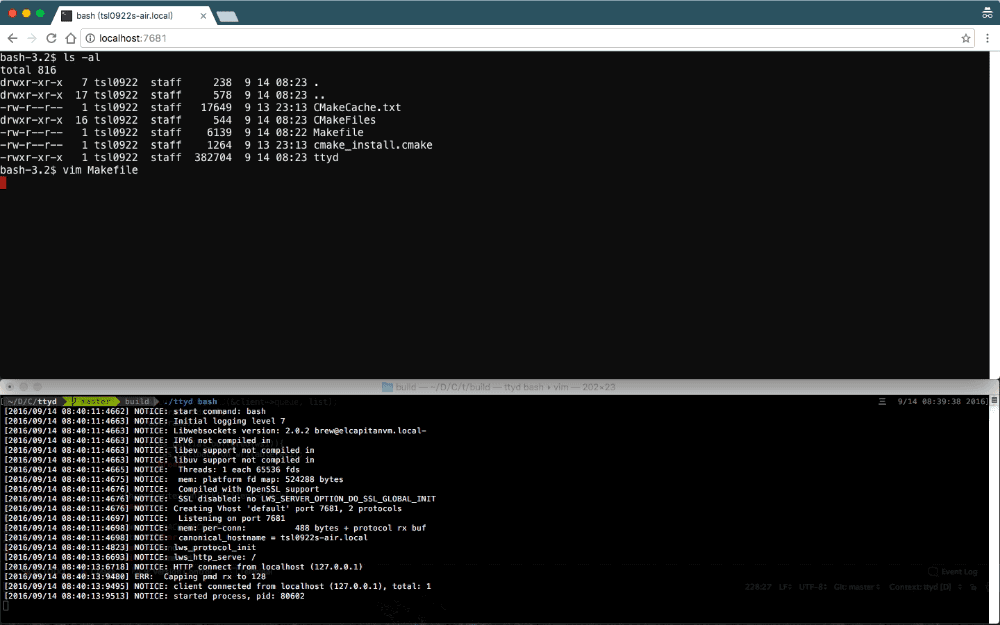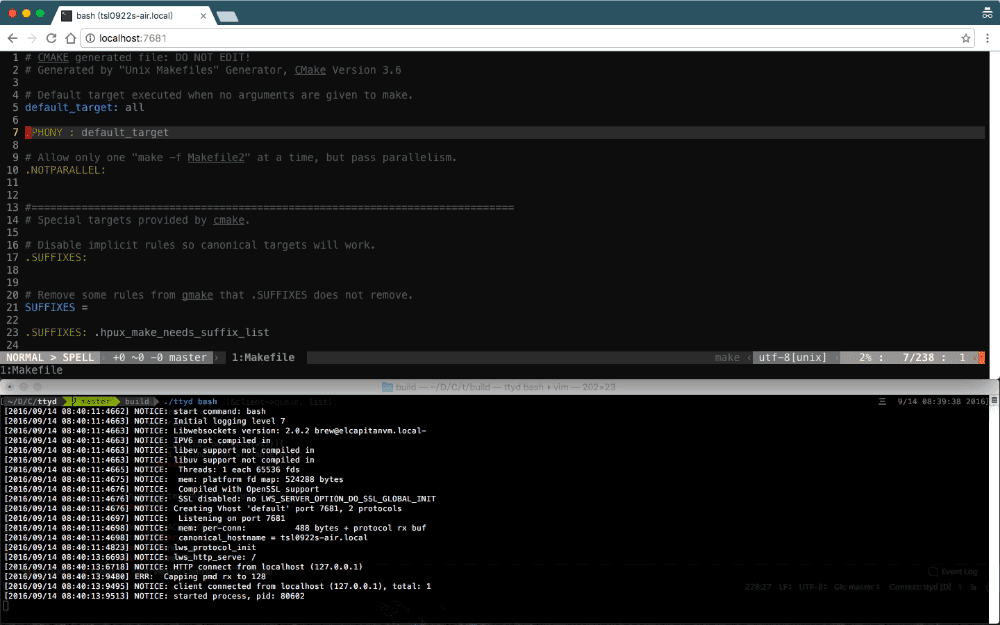
screenshot

기능

  • 속도를 위해 libuv 및 WebGL2 기반으로 구축됨
  • CJK 및 IME 지원을 갖춘 완전한 기능의 터미널
  • ZMODEM (lrzsz) / trzsz 파일 전송 지원
  • Sixel 이미지 출력 지원 (img2sixel / lsix)
  • OpenSSL / Mbed TLS 기반 SSL 지원
  • 옵션과 함께 모든 사용자 정의 명령 실행
  • 기본 인증 지원 및 기타 다양한 사용자 정의 옵션
  • 크로스 플랫폼: macOS, Linux, FreeBSD/OpenBSD, OpenWrt, Windows

설치

macOS에 설치

  • Homebrew로 설치: brew install ttyd
  • MacPorts로 설치: sudo port install ttyd

Linux에 설치

  • Debian/Ubuntu에 설치: sudo apt install ttyd
  • snap으로 설치: sudo snap install ttyd --classic
  • OpenWrt에 설치: opkg install ttyd
  • Gentoo에 설치: 저장소를 클론하고 여기의 지침을 따르세요.
  • Homebrew로 설치: brew install ttyd
  • 미리 컴파일된 정적 바이너리: 릴리스 페이지에서 다운로드

Windows에 설치

  • 바이너리 버전 (권장): 릴리스 페이지에서 다운로드
  • WinGet으로 설치: winget install tsl0922.ttyd
  • Scoop으로 설치: scoop install ttyd
  • Windows에서 컴파일

사용법

커맨드라인 옵션

USAGE:
    ttyd [options] <command> [<arguments...>]

OPTIONS:
    -p, --port              Port to listen (default: 7681, use `0` for random port)
    -i, --interface         Network interface to bind (eg: eth0), or UNIX domain socket path (eg: /var/run/ttyd.sock)
    -U, --socket-owner      User owner of the UNIX domain socket file, when enabled (eg: user:group)
    -c, --credential        Credential for basic authentication (format: username:password)
    -H, --auth-header       HTTP Header name for auth proxy, this will configure ttyd to let a HTTP reverse proxy handle authentication
    -u, --uid               User id to run with
    -g, --gid               Group id to run with
    -s, --signal            Signal to send to the command when exit it (default: 1, SIGHUP)
    -w, --cwd               Working directory to be set for the child program
    -a, --url-arg           Allow client to send command line arguments in URL (eg: http://localhost:7681?arg=foo&arg=bar)
    -W, --writable          Allow clients to write to the TTY (readonly by default)
    -t, --client-option     Send option to client (format: key=value), repeat to add more options
    -T, --terminal-type     Terminal type to report, default: xterm-256color
    -O, --check-origin      Do not allow websocket connection from different origin
    -m, --max-clients       Maximum clients to support (default: 0, no limit)
    -o, --once              Accept only one client and exit on disconnection
    -q, --exit-no-conn      Exit on all clients disconnection
    -B, --browser           Open terminal with the default system browser
    -I, --index             Custom index.html path
    -b, --base-path         Expected base path for requests coming from a reverse proxy (eg: /mounted/here, max length: 128)
    -P, --ping-interval     Websocket ping interval(sec) (default: 5)
    -6, --ipv6              Enable IPv6 support
    -S, --ssl               Enable SSL
    -C, --ssl-cert          SSL certificate file path
    -K, --ssl-key           SSL key file path
    -A, --ssl-ca            SSL CA file path for client certificate verification
    -d, --debug             Set log level (default: 7)
    -v, --version           Print the version and exit
    -h, --help              Print this text and exit

예제 사용법은 위키에서 확인하세요.

브라우저 지원

최신 브라우저, 브라우저 지원 참고.

대안

  • Wetty: Node 기반 웹 터미널 (SSH/로그인)
  • GoTTY: Go 기반 웹 터미널
도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    353
  • 4

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    288

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →







