 trimstray/sandmap
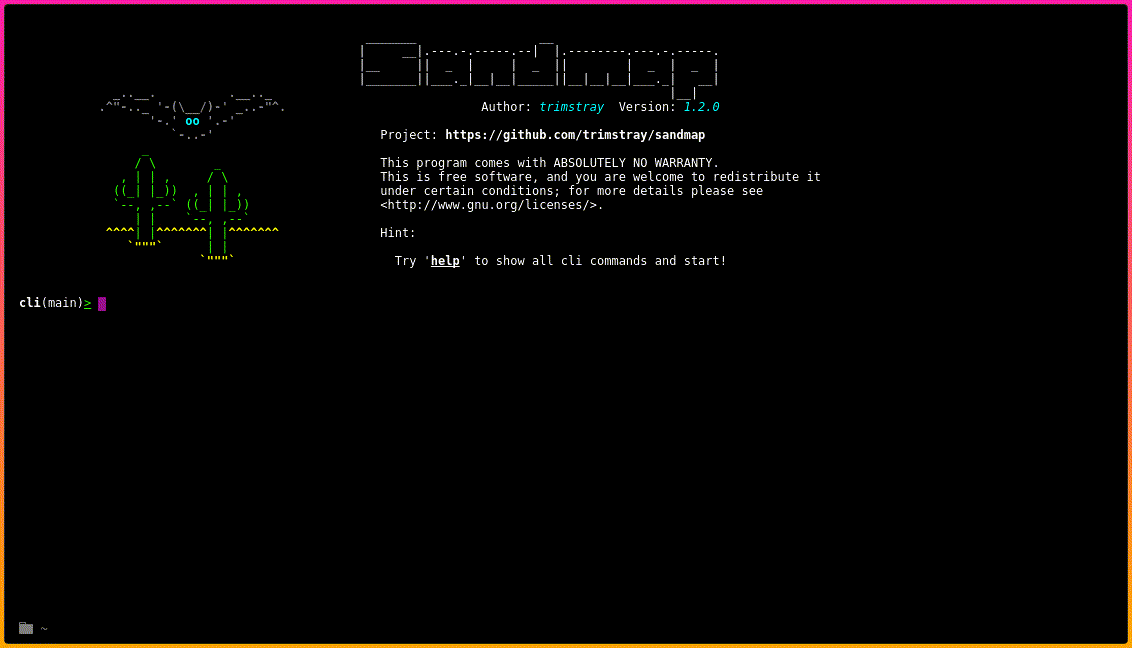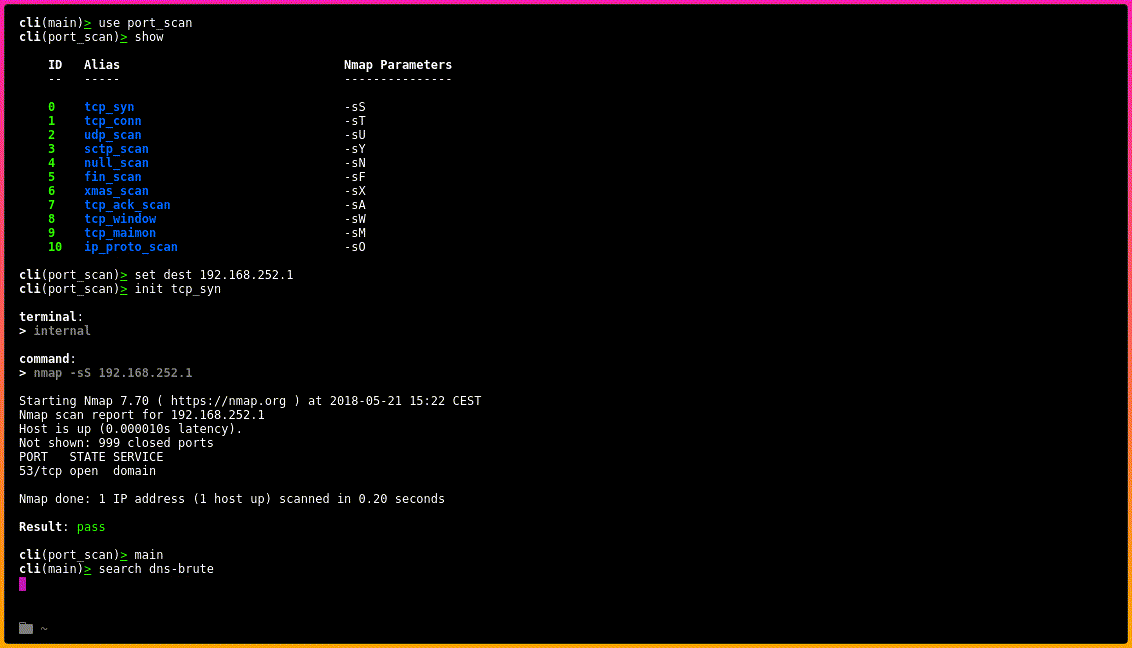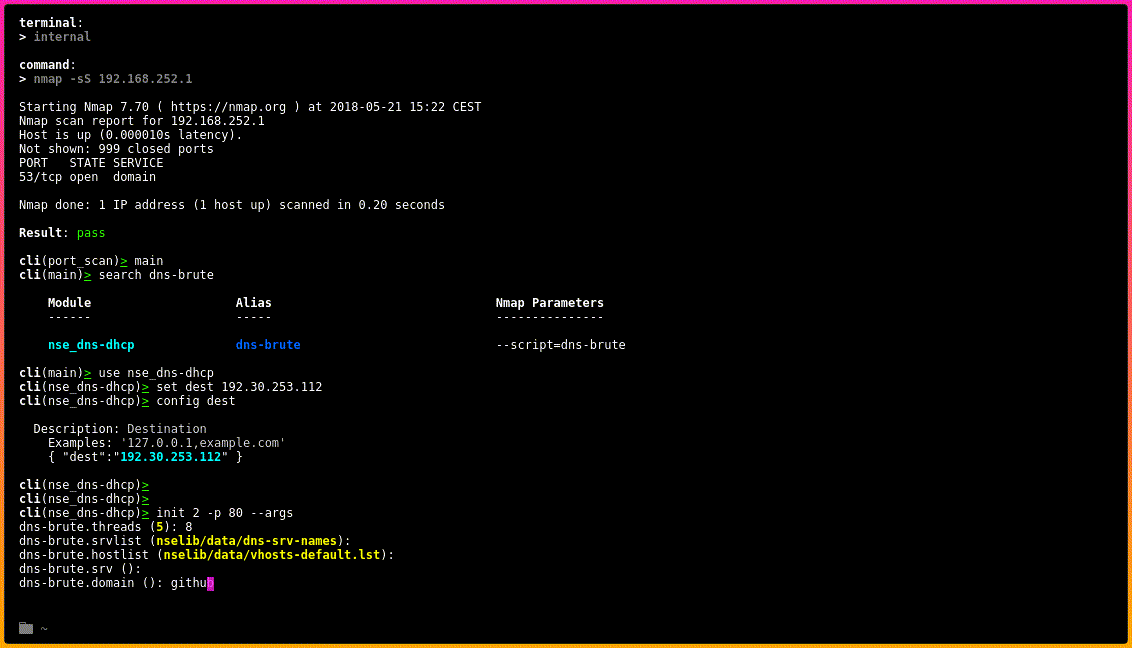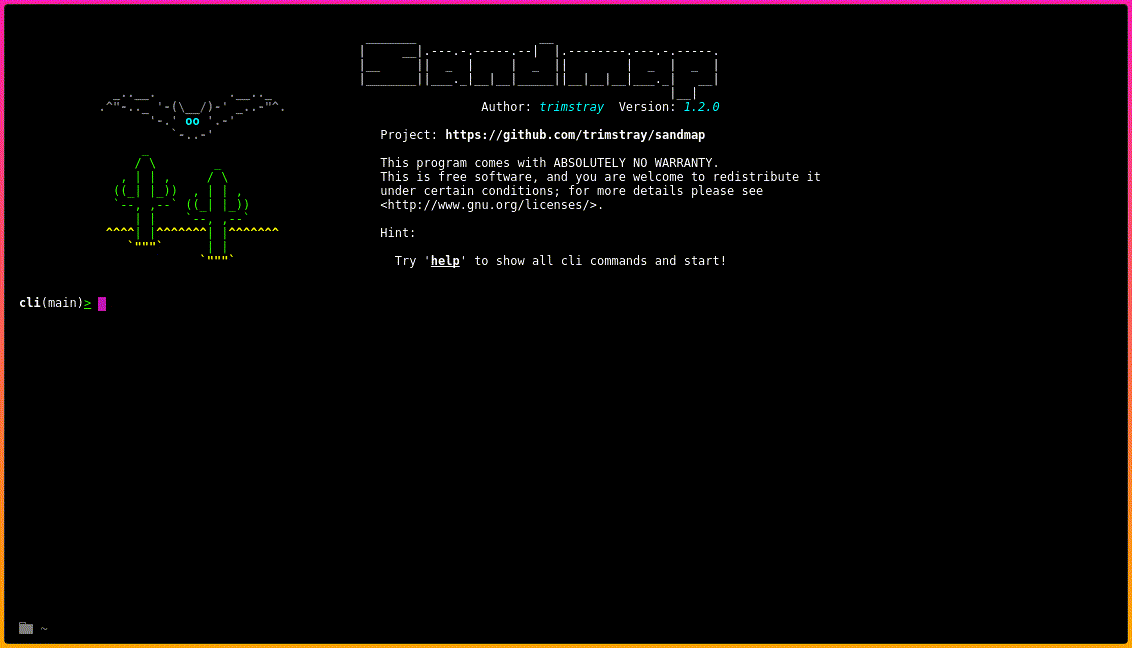
스테로이드를 맞은 Nmap. 순수 Nmap 엔진을 실행할 수 있는 간단한 CLI, 459개의 스캔 프로필을 가진 31개 모듈.


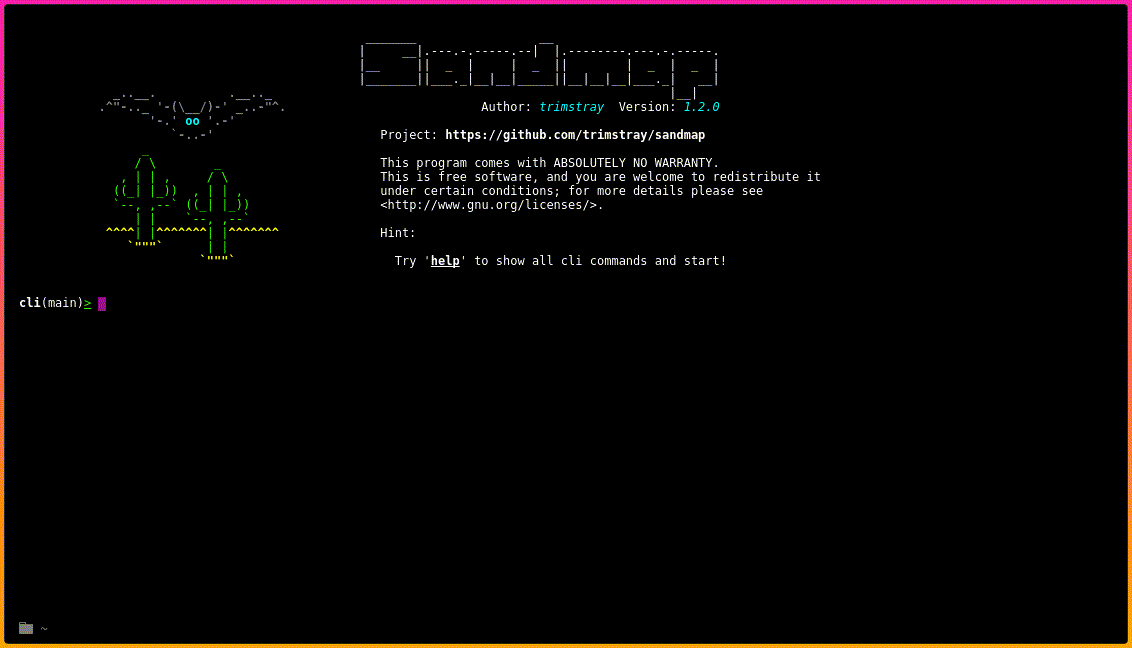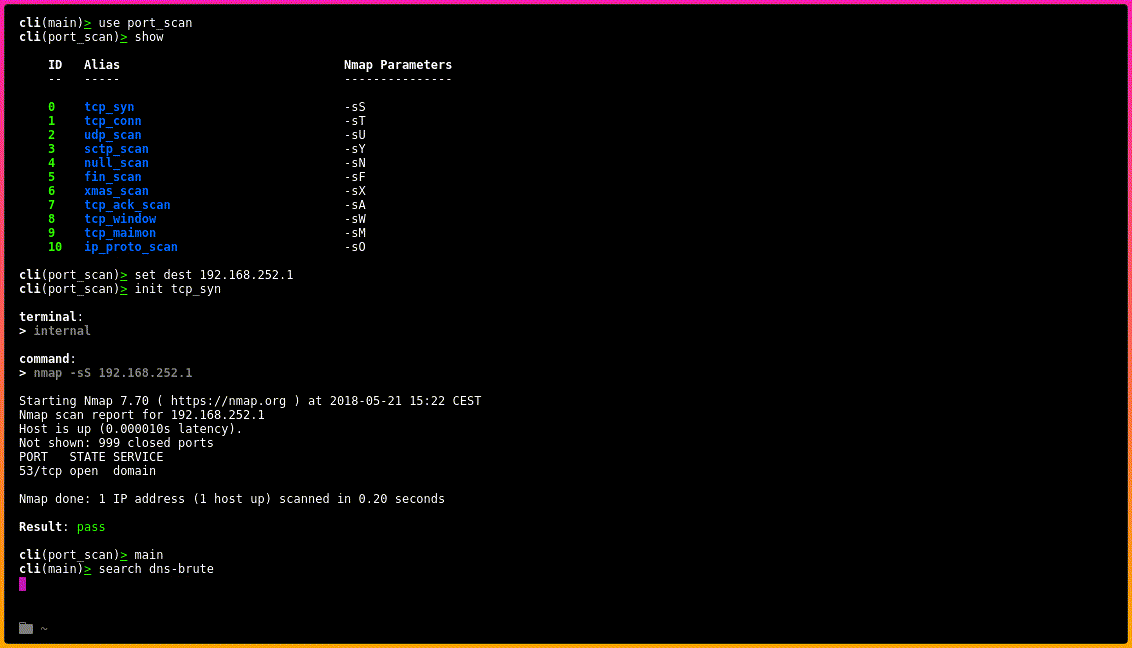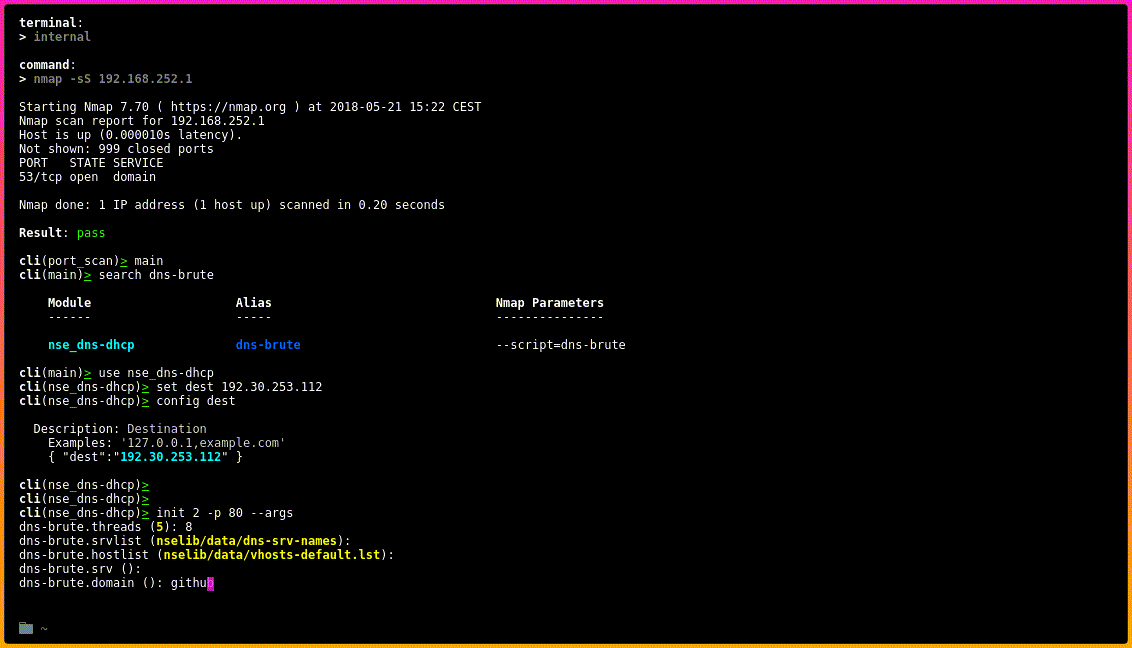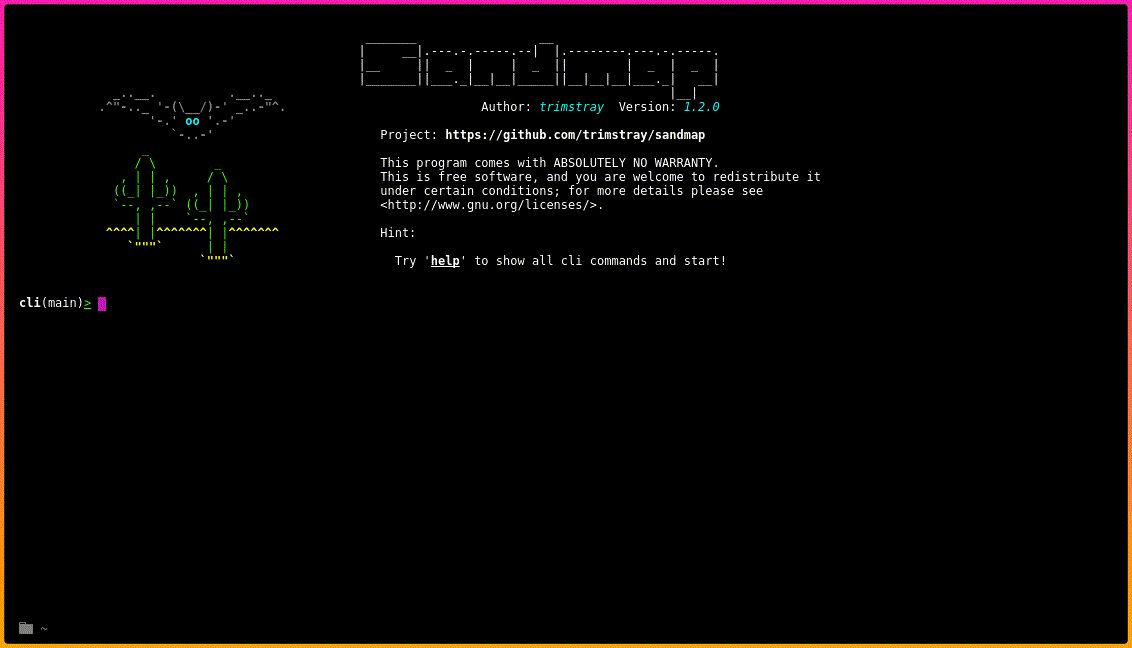
sandmap은 강력한 Nmap 엔진을 사용하여 네트워크 및 시스템 정찰을 지원하는 도구입니다. 사용자 친화적인 인터페이스를 제공하고 스캔을 자동화 및 가속화하며 다양한 고급 스캔 기술을 쉽게 사용할 수 있습니다.
간단합니다:
# 저장소 복제
git clone --recursive https://github.com/trimstray/sandmap

# 저장소로 이동
cd sandmap

# 설치
./setup.sh install

# 앱 실행
sandmap
bin/sandmap에 대한 심볼릭 링크는/usr/local/bin에 배치됩니다.- 매뉴얼 페이지는
/usr/local/man/man8에 배치됩니다.
sandmap을 사용하기 전에 명령줄 소개를 읽어보세요.
etc/main.cfg 설정 파일의 구조는 다음과 같습니다:
# shellcheck shell=bash

# 기본 대상을 지정합니다.
# 예시:
#   - dest="127.0.0.1,8.8.8.8"
dest="127.0.0.1"

# 확장 Nmap 매개변수를 지정합니다.
# 예시:
#   - params="--script ssl-ccs-injection -p 443"
params=""

# 기본 출력 유형과 경로를 지정합니다.
# 예시:
#   - report="xml"
report=""

# TOR 연결을 지정합니다.
# 예시:
#   - tor="true"
tor=""

# 터미널 유형을 지정합니다.
# 예시:
#   - terminal="internal"
terminal="internal"
sandmap은 실행 전에 설치되어야 하는 외부 유틸리티를 사용합니다:
이 도구는 다음 환경에서 작동합니다:
또한 루트 권한이 필요합니다.
사용 가능한 모듈: 31 사용 가능한 스캔 프로필: 459
자신만의 모듈을 만들고 싶다면 **여기**를 참조하세요.
**여기**를 참조하세요.
**여기**를 참조하세요.
GPLv3 : http://www.gnu.org/licenses/
무료 소프트웨어, 예!
